第1页 五条安全设计原则
本周讨论怎样把安全目标落实到系统结构。五条原则是纵深防御、最小权限、权限分离、开放设计和保持简单。可以先想一位文档阅读器:它需要读你选择的文档,却没有理由取得整台电脑所有文件的修改权。本周会用UNIX、Windows和浏览器逐步说明怎样限制这种权限。
本周讨论怎样把安全目标落实到系统结构。五条原则是纵深防御、最小权限、权限分离、开放设计和保持简单。可以先想一位文档阅读器:它需要读你选择的文档,却没有理由取得整台电脑所有文件的修改权。本周会用UNIX、Windows和浏览器逐步说明怎样限制这种权限。
这一页介绍Homework 1和答疑时间。作业训练威胁建模:选择系统、画数据流、列资产与对手,再分析具体威胁和防御。Office hours是可带着具体问题与教师讨论的时间。准备时最好带一张系统图和一个卡住的问题,例如“这条数据流应该在哪画信任边界”,比只问“我这样做对不对”更容易得到有用反馈。
威胁建模告诉我们哪里可能出问题,现在要给攻击路径安排防御。先问能否阻止,再问如何发现,最后问发生以后怎样限制影响并恢复。
例如恶意应用读文件:访问控制负责限制读取,日志记录可帮助发现异常,撤销凭据与恢复文件负责响应。把这三项写到同一条攻击时间线上,就能看出哪些阶段还没有覆盖。
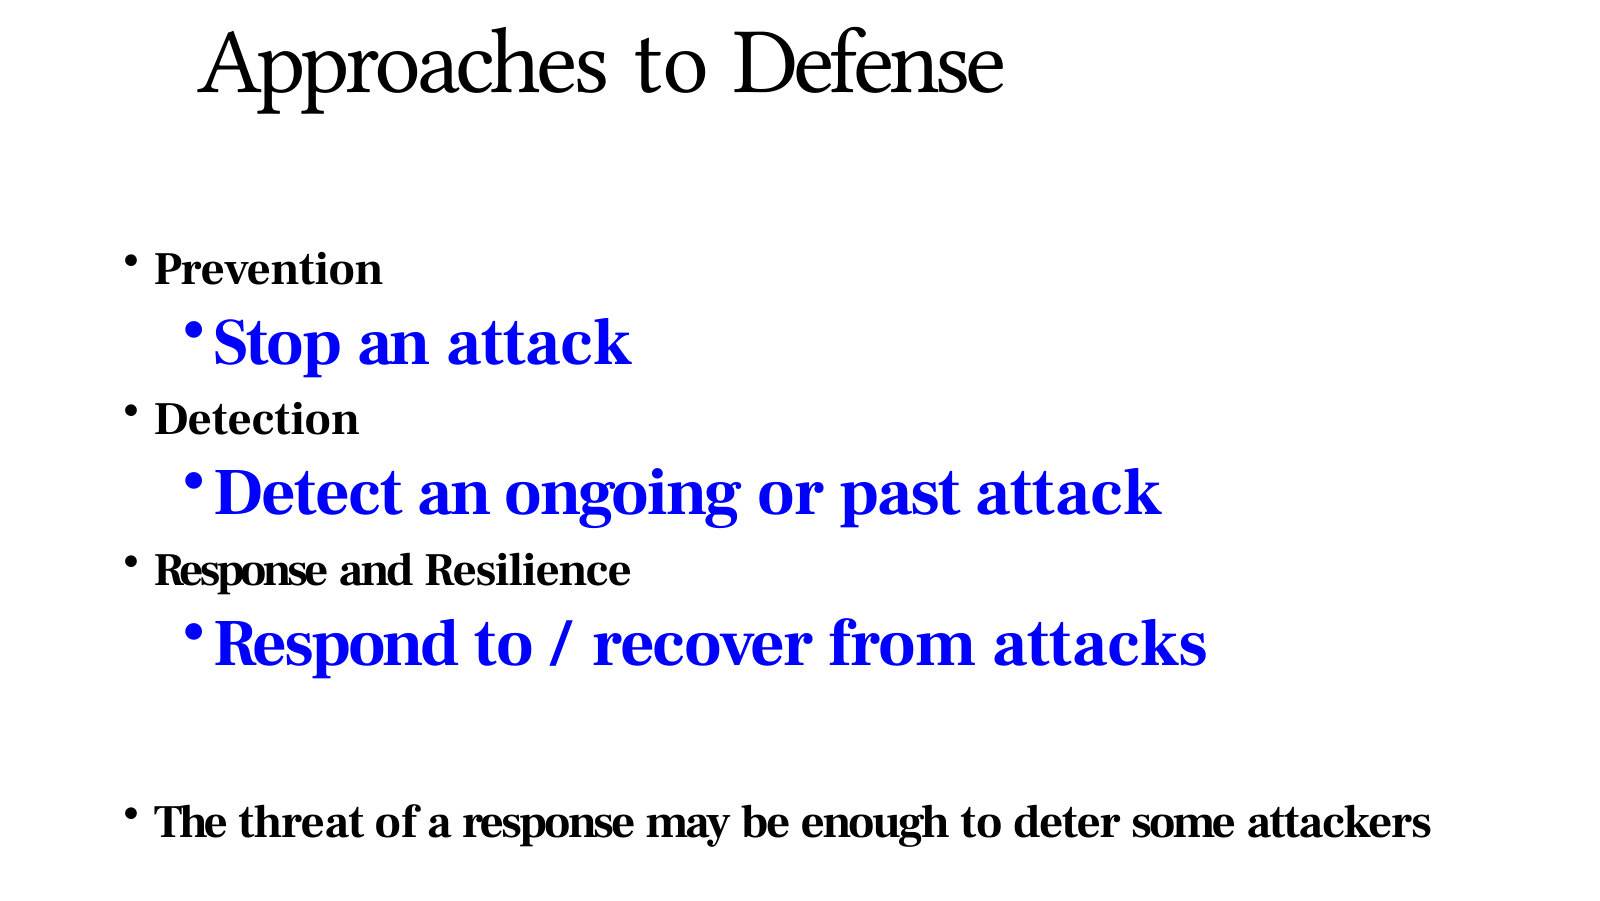
预防prevention在攻击成功前限制路径;检测detection判断异常是否发生;响应response在发现后隔离与修复;韧性resilience让系统受影响时仍能维持或恢复必要功能;威慑deterrence提高攻击者预期付出的代价。
例如备份帮助恢复文件,限流降低资源被耗尽的机会,告警缩短发现时间。每项都应配一个能衡量的目标,例如恢复需多久、正常请求还能成功多少。
系统由软件、密码机制、人员和物理设备共同组成。攻击者可以选择最容易的可行路径:磁盘加密很强,但用户解锁后离开电脑,屏幕与已打开文件仍可能暴露。
检查顺序是先找到资产,再列外界触及它的路径,最后检查每条路径上的防护。只加强最显眼的入口,容易留下侧门。
城堡图用来比较攻守双方拥有的不同条件。防守者决定墙、入口、守卫和监视位置,攻击者决定从哪里接近、什么时候尝试。
先分别列资源和信息:谁知道内部结构?谁能不断重试?谁能看到异常?“不对称”表示双方条件不同。后面的两页会具体说明各自如何利用这些条件。
攻击者可以挑最弱入口、合适时机和特定目标,把精力集中到一条路径上;防守者则要照顾多种正常使用场景。
例如一个服务有网页、API和维护接口,攻击者可只研究最少人检查的维护接口。权限隔离能够改变一次突破的后果:即使小组件失陷,攻击者仍需要跨越其他边界,才能接近更多资产。
防守者熟悉自己的网络、配置和正常行为,也能部署日志与告警。攻击者隐藏的动作一旦留下异常,防守者就有机会中断后续步骤。
例如发现账号从异常位置批量读文件后,可撤销会话并限制外发。要把这个优势用起来,需要监视覆盖目标动作、告警及时、有人或机制负责响应。发现时间越早,通常越容易限制后续影响。
防御手段很多,各自解决不同环节。密码学可以保护传输中的秘密和消息完整性;权限系统限制谁能操作资源;隔离限制一个组件出错后影响多大。
例如HTTPS保护浏览器到服务器的通信,但浏览器作为端点本来就要看明文,所以还需要保护浏览器进程。设计时为每项机制写出“保护哪个对象、阻断哪一步”,就能把它们组合起来。
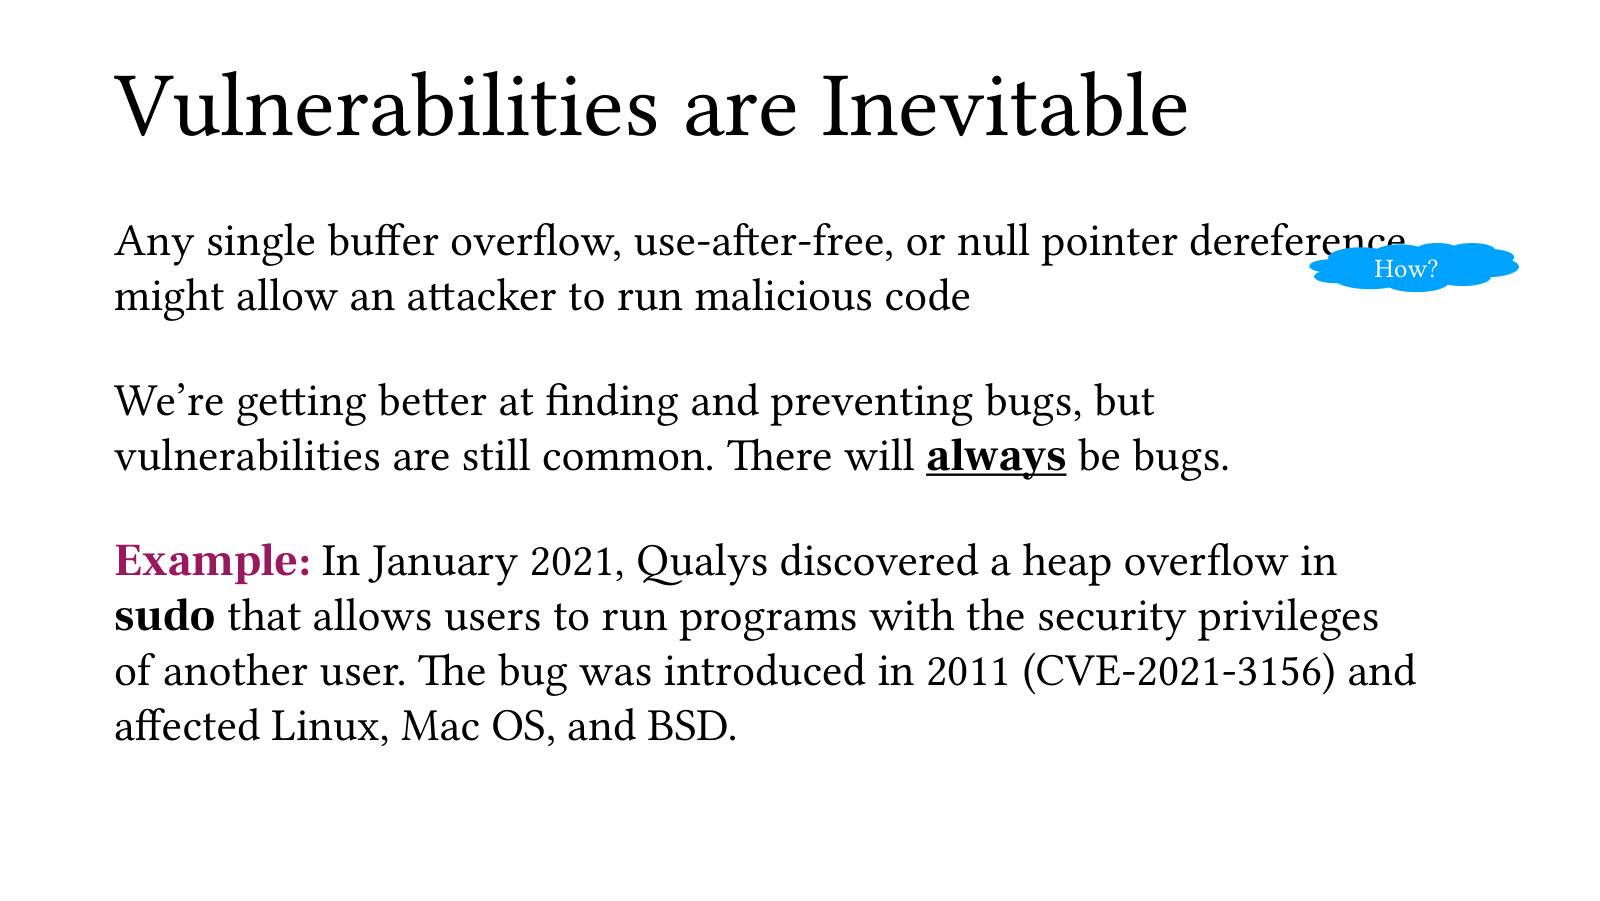
三种常见内存问题:缓冲区溢出是向分配区域外写数据;use-after-free是释放后继续使用原来的内存;空指针解引用是把无有效对象的指针当成对象访问。
课件用高权限工具漏洞说明,普通编程错误放在高权限位置可能产生更大影响。因此既要修错误,也要减少需要高权限运行的代码,让解析不可信输入的部分尽量少拿权限。
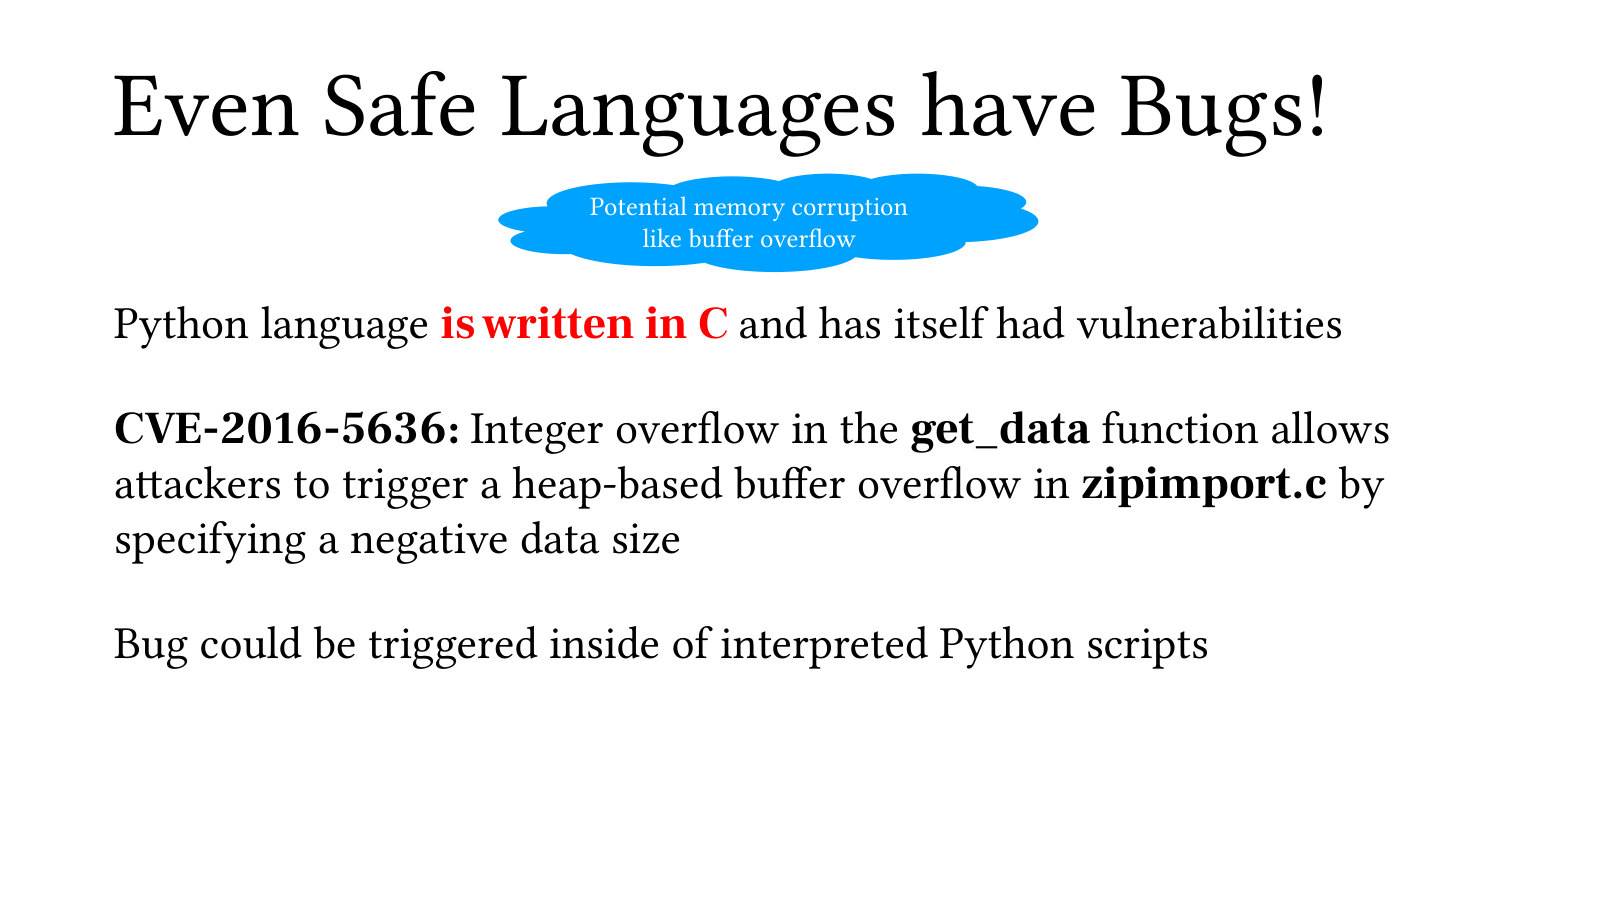
Python等语言能减少许多应用层内存错误,但解释器和扩展库本身仍由底层代码实现。若长度计算出了错,实际分配的空间小于随后复制的数据量,仍会出现越界。
课堂补充(Part01 00:00:00–00:06:04):老师还用Rust依赖被植入后门作例子。内存安全帮助减少一类程序错误,依赖中主动编写的恶意逻辑仍需要供应链和权限控制来处理。
系统需要在软件有弱点、用户可能恶意的情况下仍限制损失。这就是韧性设计的出发点。
例如文档阅读器被一个恶意文件控制后,系统仍可限制它只访问所选文件、禁止读取密码库、阻止修改其他程序。把“某个程序可能失败”放进设计假设,才会主动安排失效后的边界。
纵深防御defense in depth是在不同层设置保护,使一处失效后还有其他限制。例如网页权限检查、浏览器沙箱、操作系统隔离和网络分区各照顾一个边界。
关键是各层能补充不同的失败路径。若所有检查都依赖同一个已泄露的管理员口令,它们容易一起失效;把身份和权限范围拆开,才能获得更有效的层次。
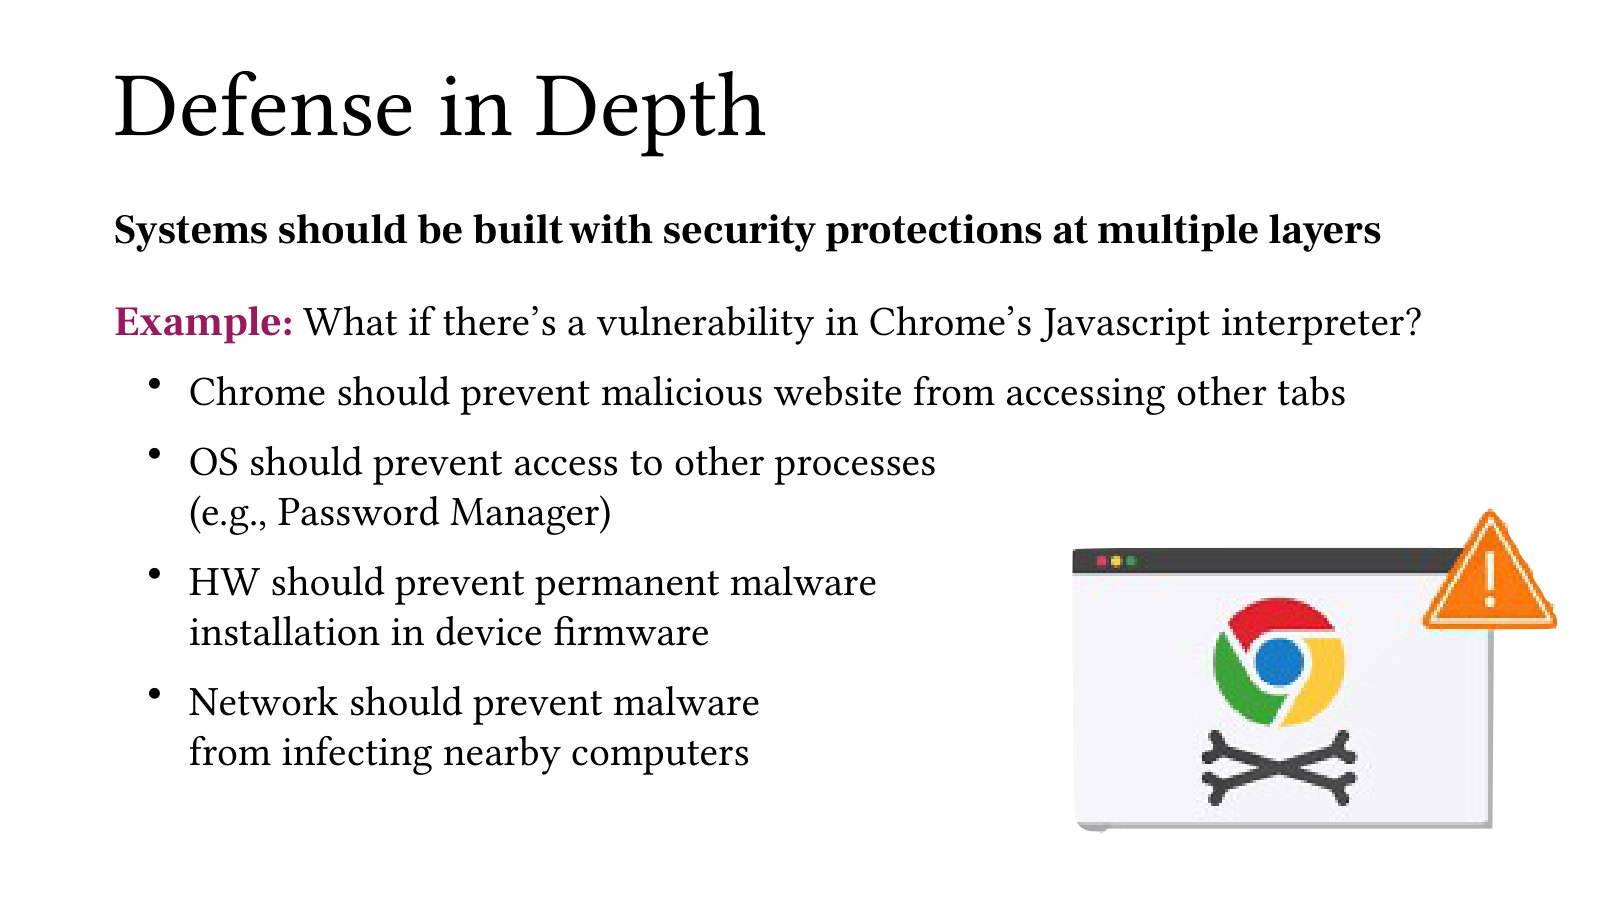
把攻击当成逐层扩大的过程:恶意网页先接触浏览器渲染代码;浏览器限制它影响其他站点;操作系统限制它接触其他进程;硬件和固件保护更低层状态;网络分区限制它向其他机器传播。
课堂补充(Part01 00:00:00–00:06:04):老师用密码管理器说明进程隔离的价值。网页需要运行脚本,密码管理器需要保存秘密,两者同时运行也应保持边界。
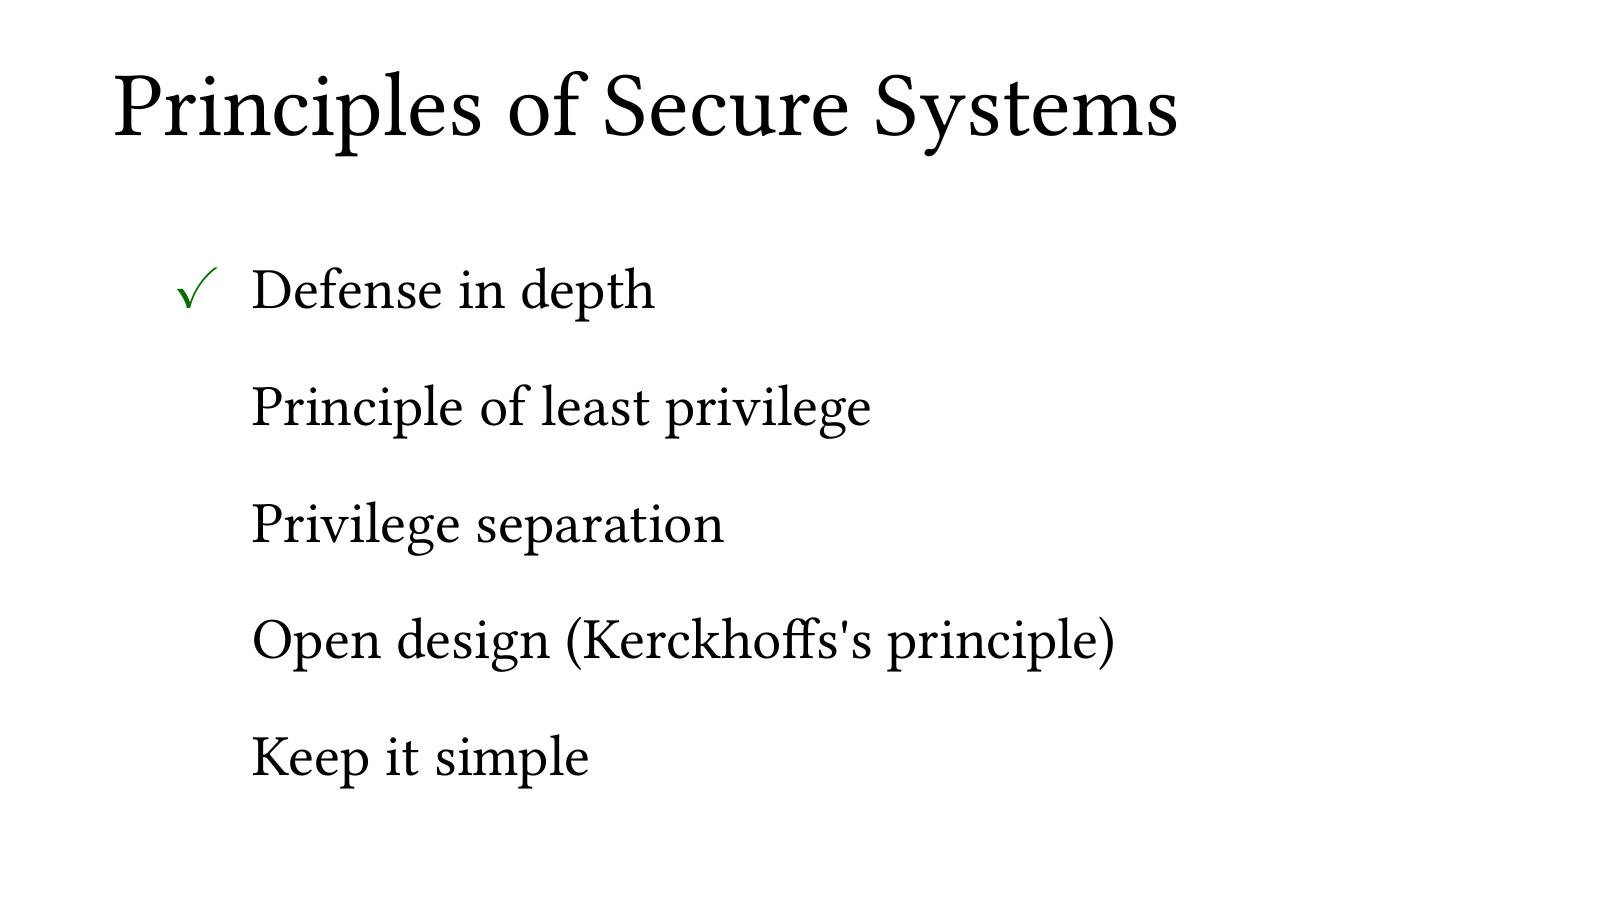
这一页给出五条设计原则。纵深防御关注多层保护;最小权限关注每个主体拿多少权;权限分离关注系统怎样拆开;开放设计关注机制公开以后是否仍安全;简单性关注能否理解并检查整个设计。
可以用同一服务逐条问:哪层挡住什么?谁能读写哪些资源?组件怎样通信?哪些秘密必须保管?规则是否有太多例外?
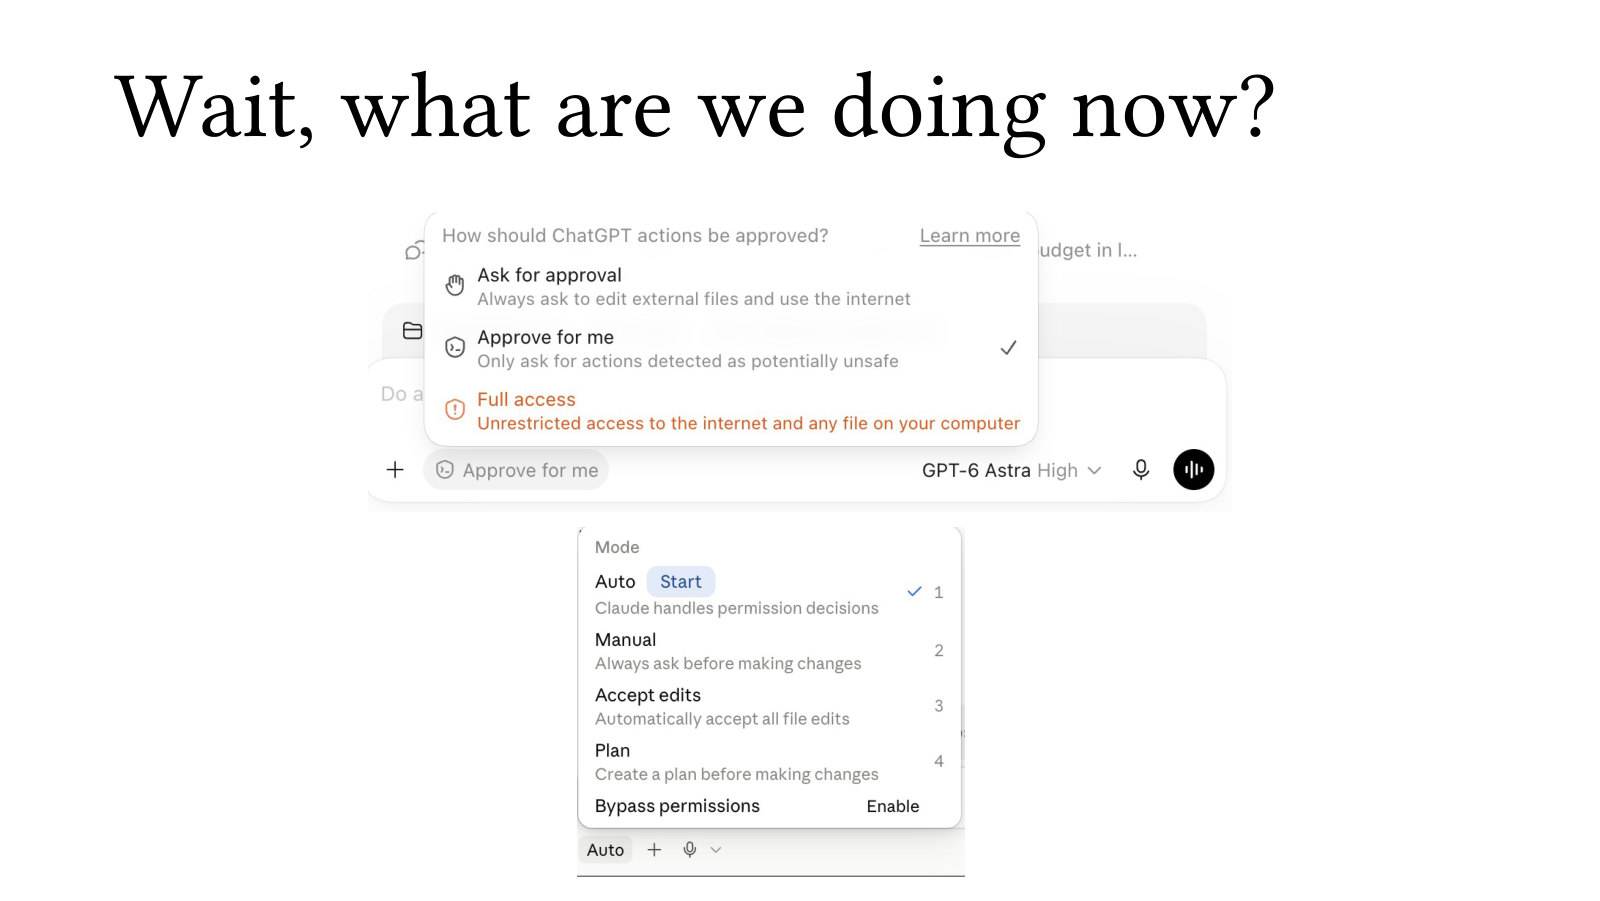
截图把权限问题放到编程代理上。代理可以读文件、联网、运行命令,批准方式决定哪些动作直接执行、哪些需要额外判断。先分清“任务需要什么”与“工具实际上能做什么”。
课堂补充(Part01 00:06:04–00:11:49):老师指出,为了方便把所有文档和网络权限都交给代理,会放大错误决定的影响。分析时可把读项目目录、写项目文件和外发资料分别列出。
最小权限least privilege要求每个主体只取得完成任务所必需的权限。先定义任务,再确定资源与操作。例如助教需要读本课程作业,未必需要改全校成绩。
课堂补充(Part01 00:06:04–00:11:49):老师用医院病历和课程评分作例子。把“能看到哪些资料”和“能修改哪些资料”分开,能把权限限定得更准确。
按课程限制教师权限,同时处理两类风险:教师本人越权操作,以及外人盗用教师账号。若任一账号都能改全校成绩,攻击者只需突破其中最容易的一位。
课堂补充(Part01 00:11:50–00:18:33):老师从内部人员和外部学生两种对手解释同一限制。最小权限主要缩小账号失陷后的影响面,把一个课程的问题限制在该课程。
权限分离privilege separation把系统拆成能分别限制权限的组件。例如网络解析器读取不可信消息,签名组件保管密钥,两者通过有限接口通信。
最小权限回答“给多少”,权限分离回答“拆成谁来分别给”。如果解析器被控制,攻击者只能发送受检查的请求给签名组件,而不应直接读取密钥或执行任意管理动作。
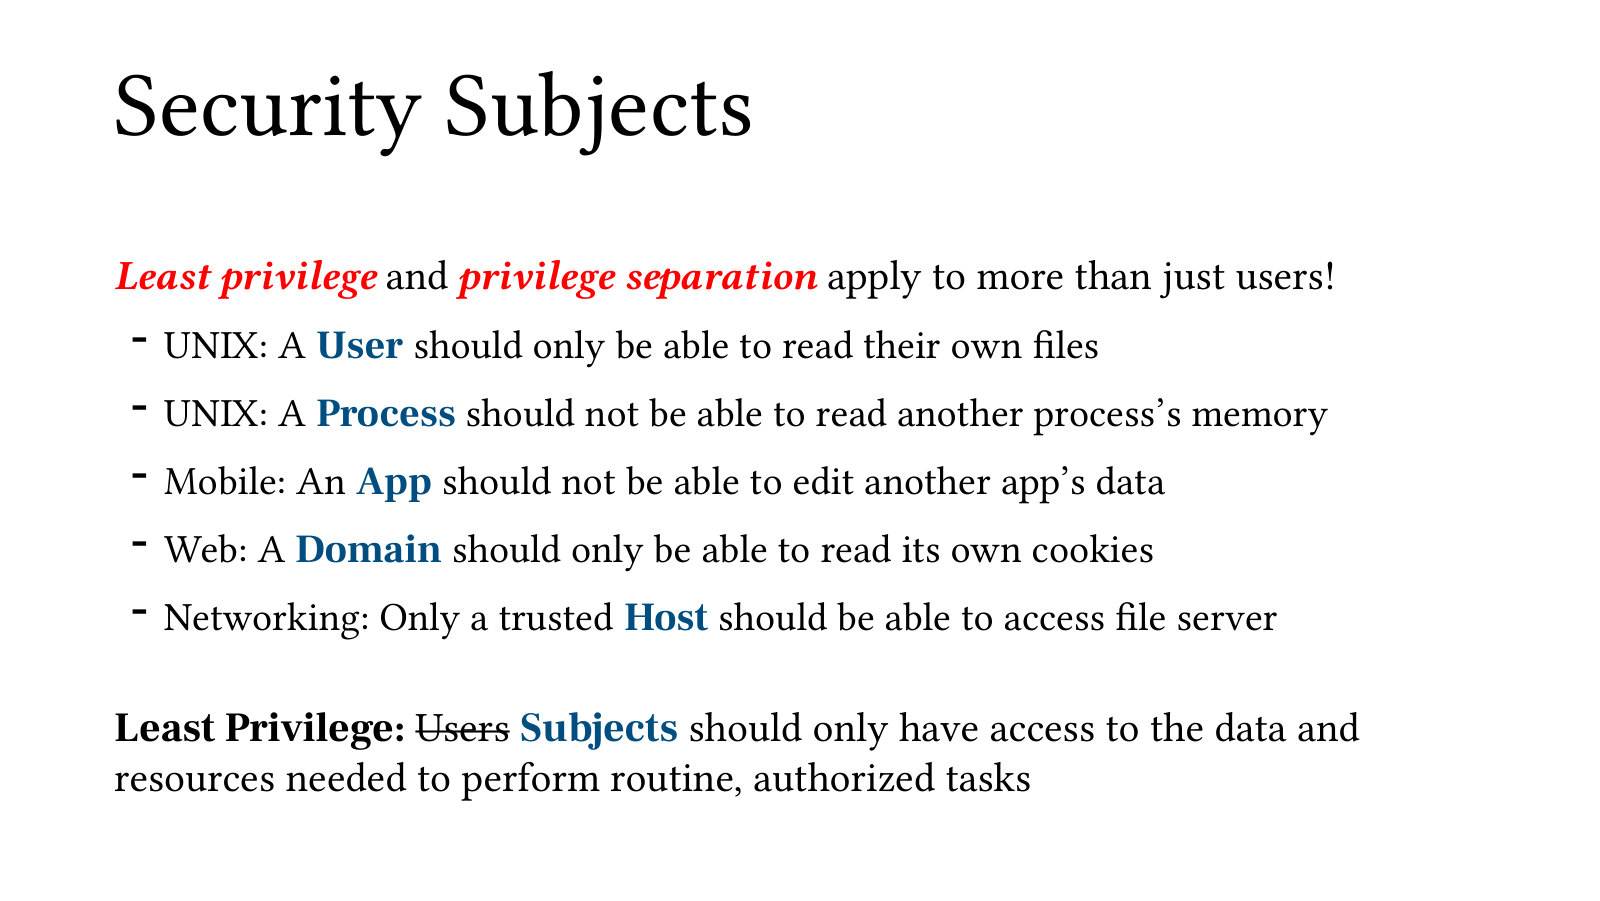
安全主体subject是发起访问的实体,可以是人、进程、应用、网站来源或网络主机。系统真正检查的常是进程携带的身份,而非坐在屏幕前的人。
例如你打开一份图片,图片查看器进程执行读操作。按任务,它只需读这张图;如果沿用你全部文件权限,它也可能读到其他文档。把主体从“用户”细分到“应用”,才能进一步限制这种风险。
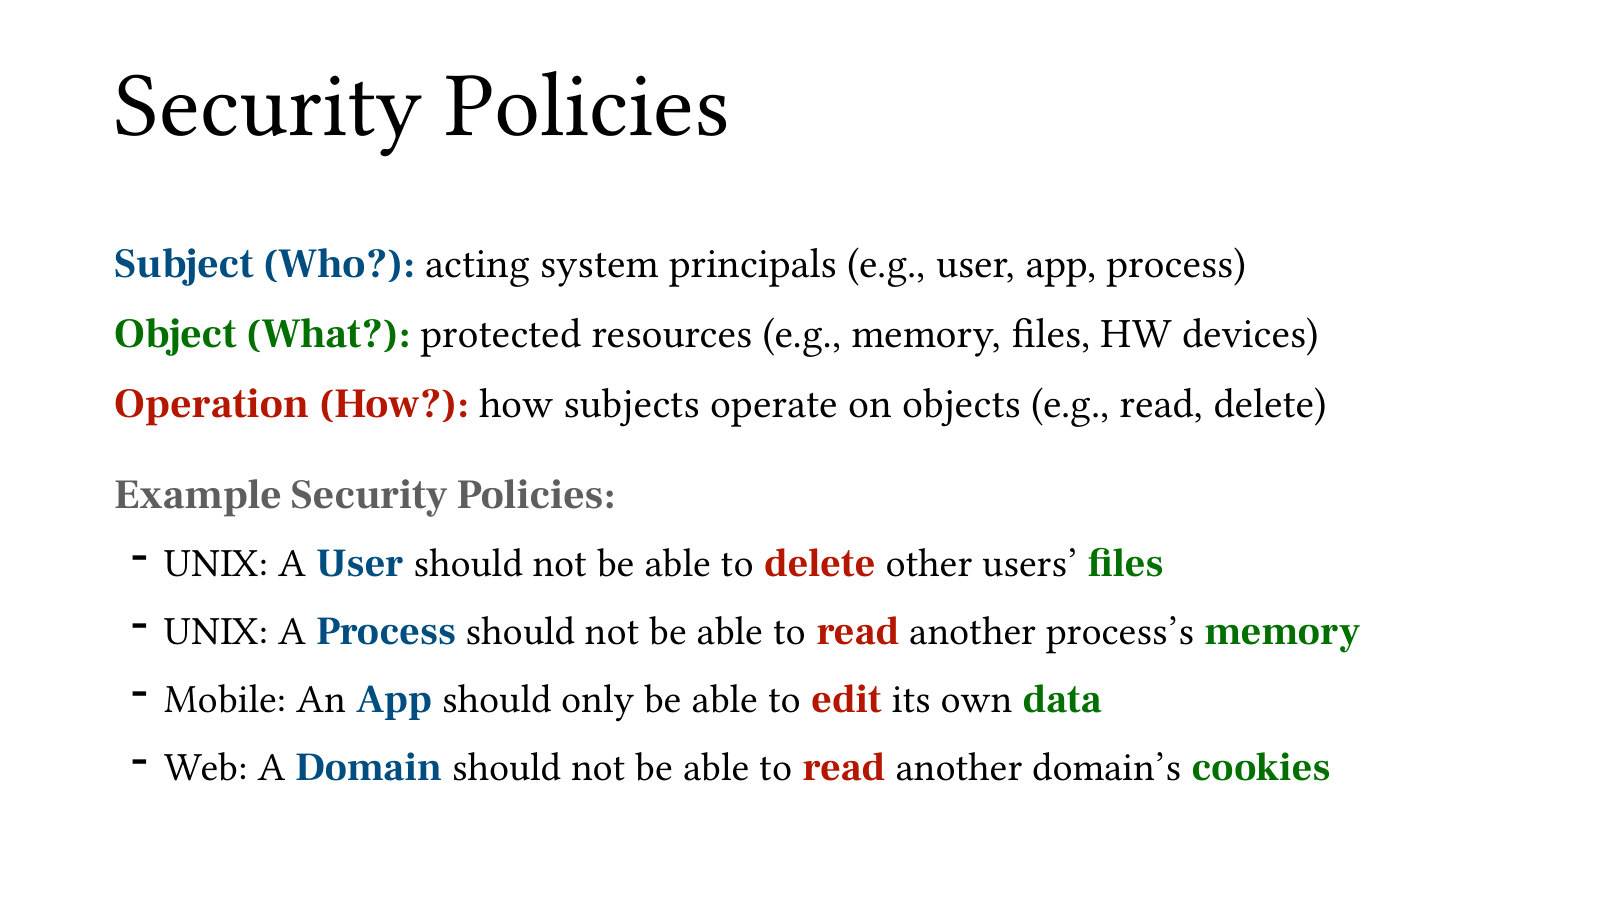
安全策略写成三个部分:主体who、对象what、操作how。例子:“助教进程可以读取作业目录,但不能改成绩文件。”助教进程是主体,目录和文件是对象,读与改是操作。
身份验证authentication回答是谁,授权authorization回答能做什么。系统确认身份后,还要把请求的对象和操作与策略比较;登录成功只是进入了检查流程的第一步。
接下来用UNIX安全模型把抽象规则具体化。用户和进程代表“谁”,文件、目录和设备代表“什么”,读写执行代表“怎样操作”。
理解时始终保留这个三元关系。看到一串权限字符,先问当前进程属于谁,再找目标对象,最后确认这次请求的是读、写还是执行。
这一页先提出Subjects,也就是访问主体。程序要读一个文件时,由正在运行的进程向操作系统发出请求。
例如终端运行编辑器:编辑器是执行访问的进程,它携带用户身份。先识别“是谁的进程”,才能选择后面的权限规则;程序名称本身并不会决定它有没有访问权。
UNIX把用户users与进程processes联系起来。用户账户有数字身份,运行中的进程携带相应凭据,用这些凭据向内核请求资源。
例如同一账户启动编辑器和音乐播放器,它们有各自的运行内存,却可能具有相同文件访问身份。用户间隔离与同一用户的应用间隔离,是两个需要分别考虑的范围。
Objects是受保护的对象。这一页先让我们问“具体保护什么”。同一账户可能允许读讲义、写作业,却没有修改成绩的权限,所以不能把全部文件当成一个对象。
做题时先列目标路径或资源,再判断权限。对象分得清,策略才能表达“只允许这项操作作用于这份资料”。
UNIX把许多资源通过文件接口暴露:普通文件、目录、socket套接字、pipe管道、设备和部分内核对象。这样程序可以用相近的接口请求不同资源。
相同的“读”在不同对象上作用不同:读文件取得内容,读目录取得条目,读设备取得设备数据。权限位要结合对象类型解释,才能知道实际会发生什么。
Access Operations是允许进行的动作。只知道某人“能访问”还不够,还要分清能读、能改,还是能执行。
例如学生读取讲义符合任务,修改讲义就需要另一项权限。同一个主体、同一个文件,对不同操作可能得到不同答案。做题时把请求写成完整句子,如“学生进程请求写入lectures文件”。
普通文件的 r 是读内容,w 是改内容,x 是尝试执行。目录的 r 是列出里面的名字,x 是沿路径经过它,w 配合 x 才能在里面增删或改名。
试想 /course/notes.txt。只给 /course 的 x 时,你知道完整文件名就能走到该文件,然后还须通过文件自己的 r。只给目录的 r 时,可能看到 notes.txt 这个名字,却缺少通过目录访问它的权限。文件内容的 w 和目录条目的 w 是两道不同检查。
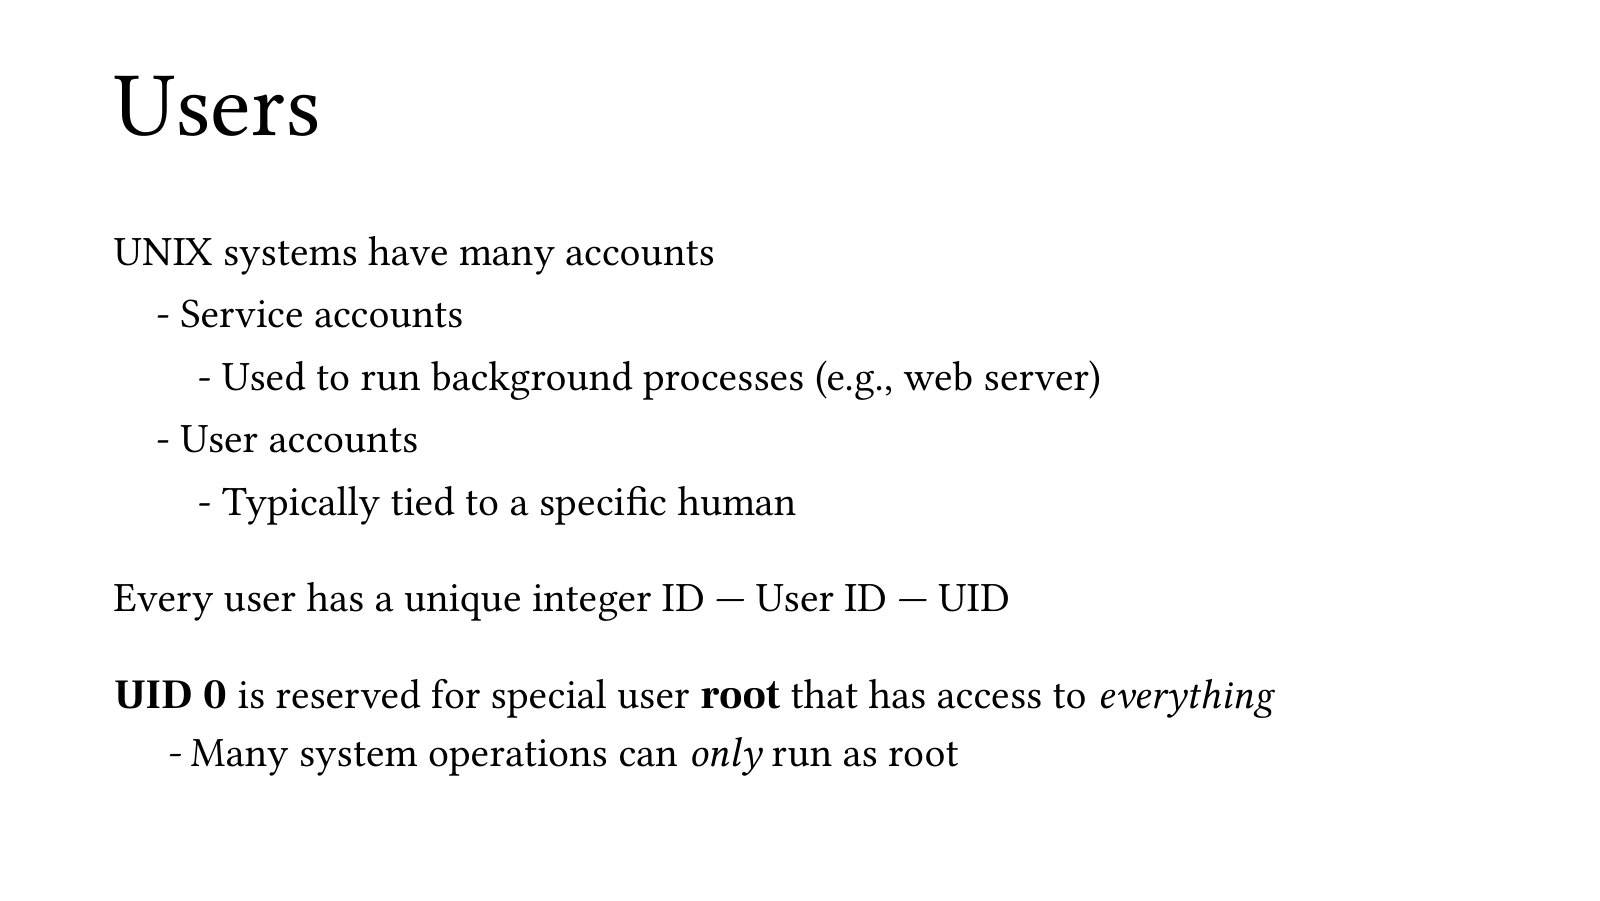
UID是user ID,用户的数字标识。人类账户用于登录,服务账户专门让Web服务等程序运行;传统UNIX中UID 0代表root特权身份。
把服务放在独立账户下,可以限制它读取其他用户文件。记住显示名称只是方便阅读,系统权限关联的重要依据是数字ID。组则用GID标识,方便多人共享同一组权限。
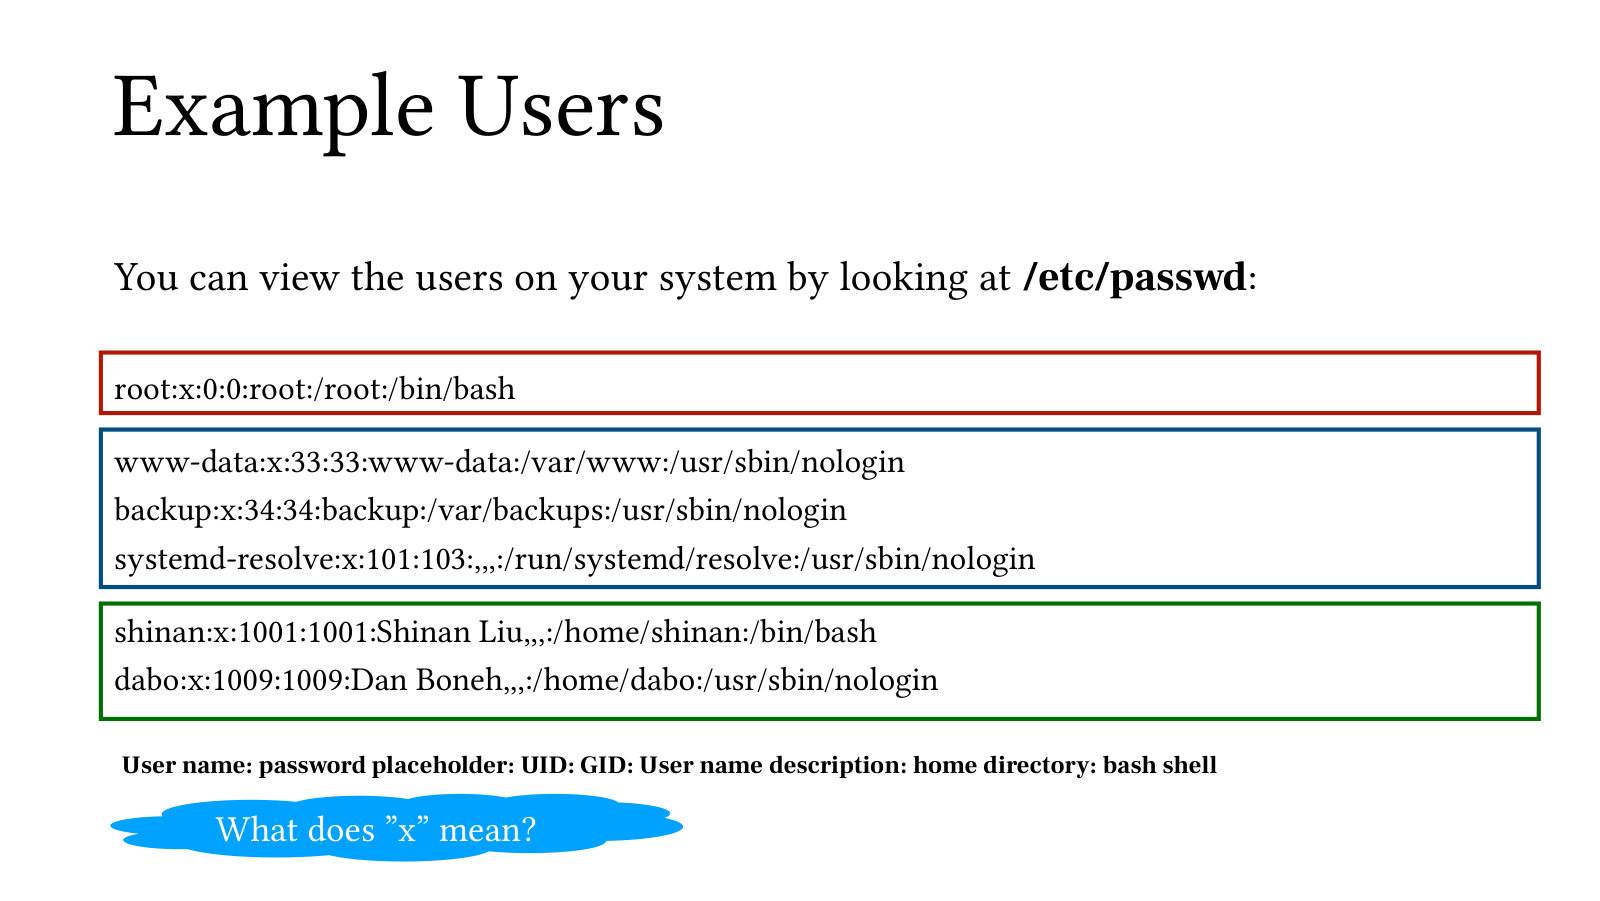
/etc/passwd每行用冒号分成七栏:用户名、密码占位、UID、GID、说明、家目录、登录shell。例如x表示密码哈希通常另存在受限的shadow文件中。
按顺序读一行:先认账户,再找数字身份,然后找默认目录与shell。nologin用于限制交互登录,服务进程仍可使用该账户身份运行。密码占位与真实密码内容要分清。
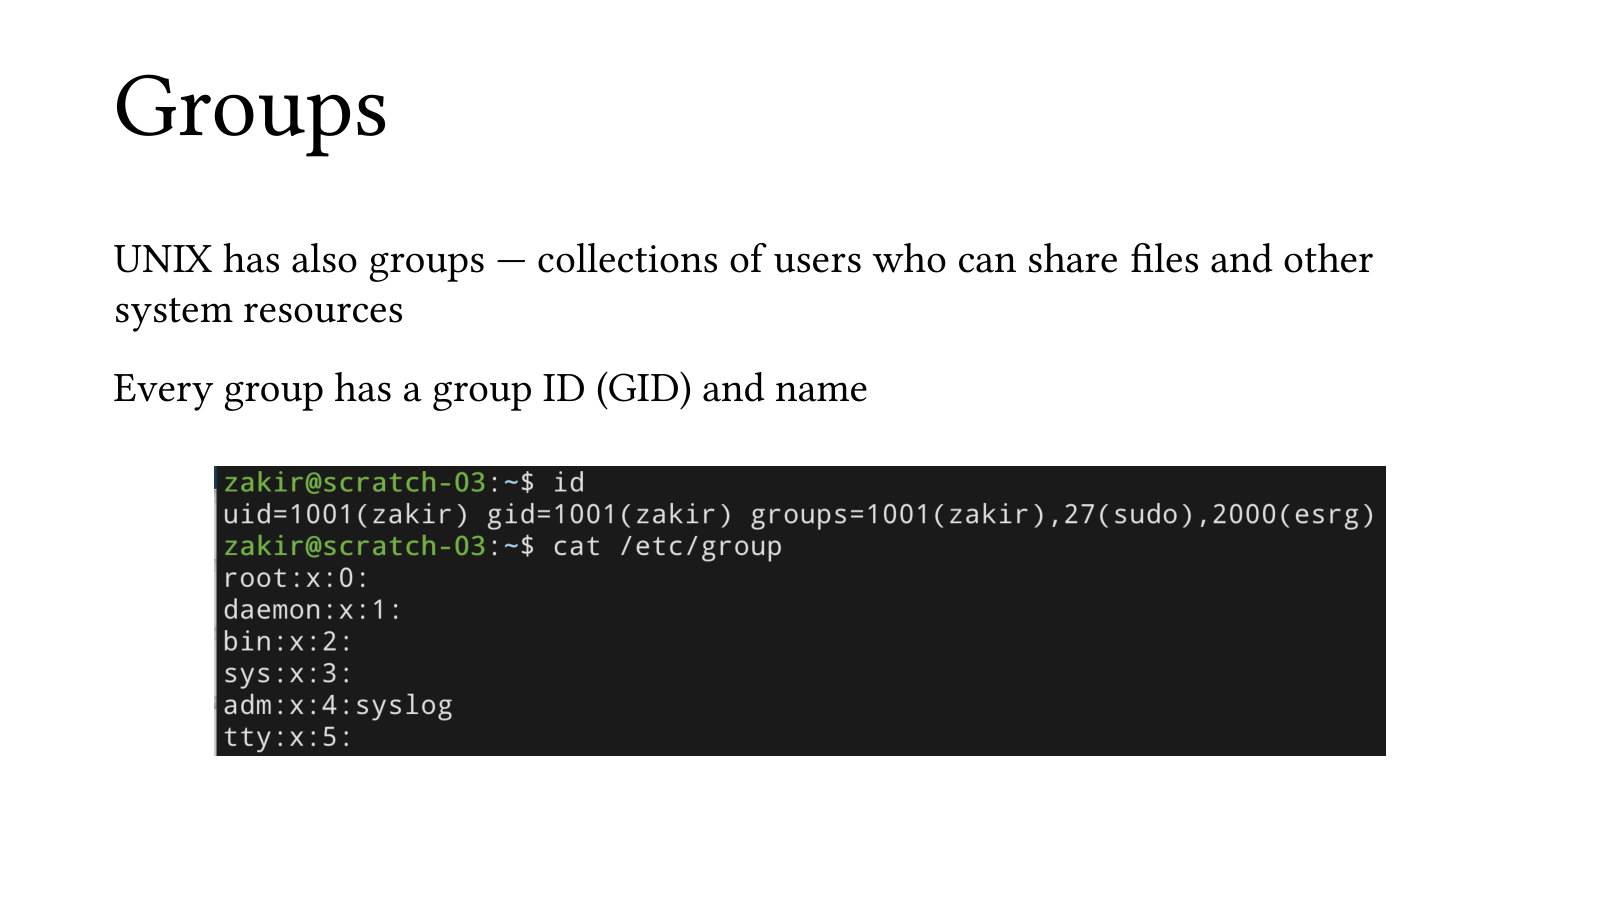
组group把多个用户放在同一权限集合中,GID是组编号。一个用户可以有主组和补充组。
例如作业目录属于dase7508-tas组,把助教加入该组后,就可以由组权限统一控制,不必把每个文件逐一分给每位助教。人员变化时更新组成员关系,文件上的共享规则可以保持一致。
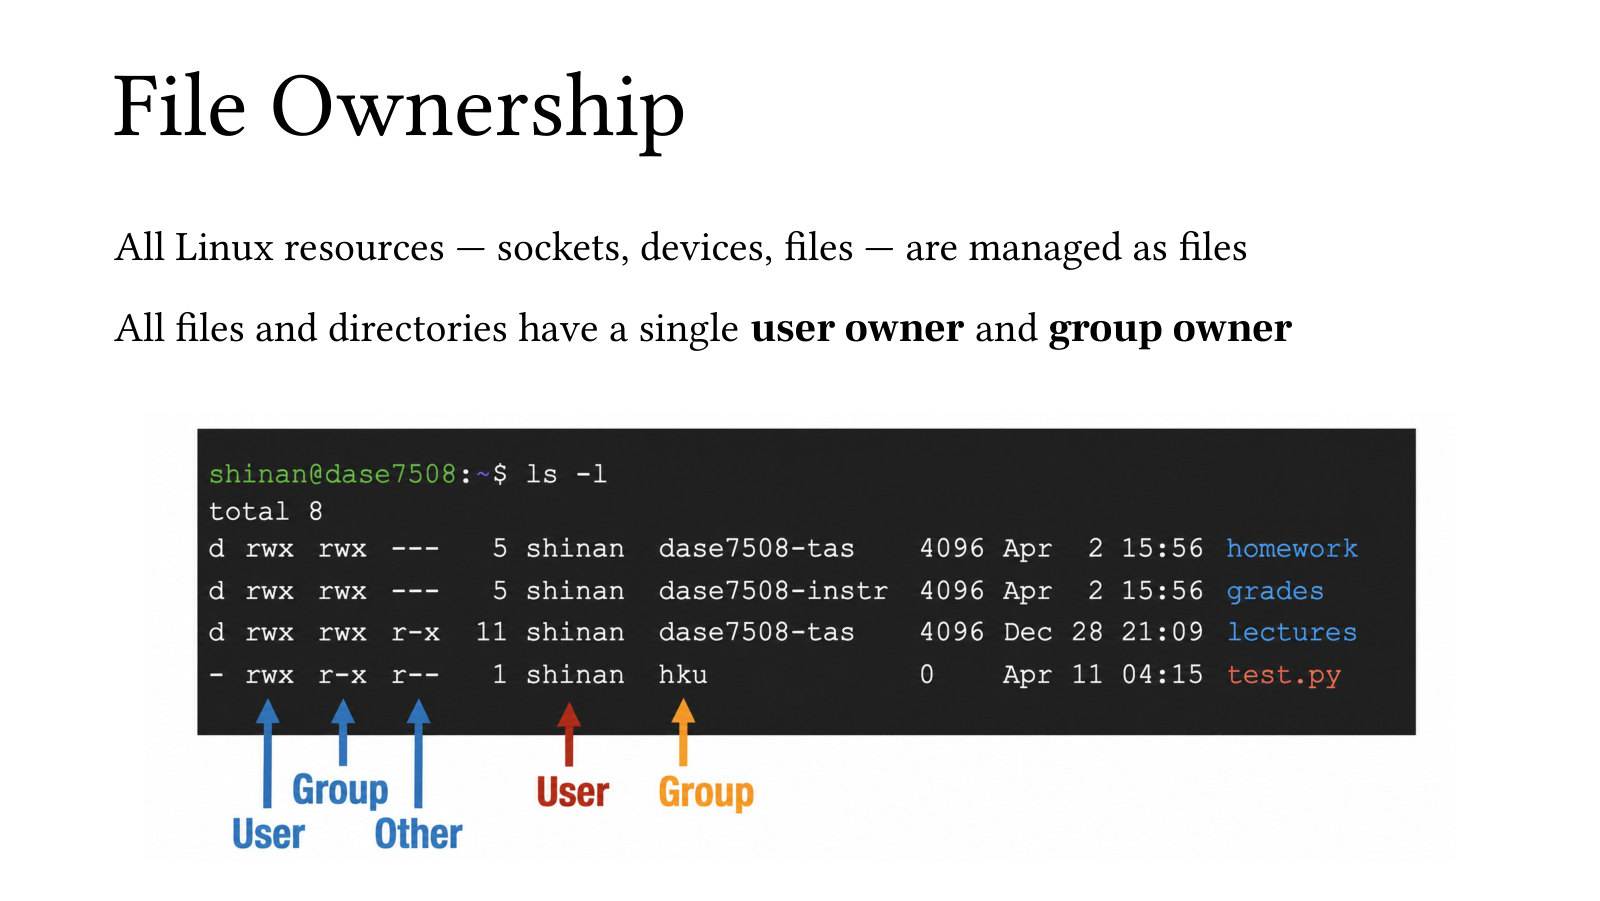
ls -l一行通常依次显示类型及权限、链接数、用户所有者、组所有者、大小、时间和名称。第一个字符d代表目录,-代表普通文件。
后面九位分成三组,每组三位:owner所有者、group所属组、other其他人。读图时先找owner和group字段,再看当前用户匹配哪组,最后解释那组三个位。
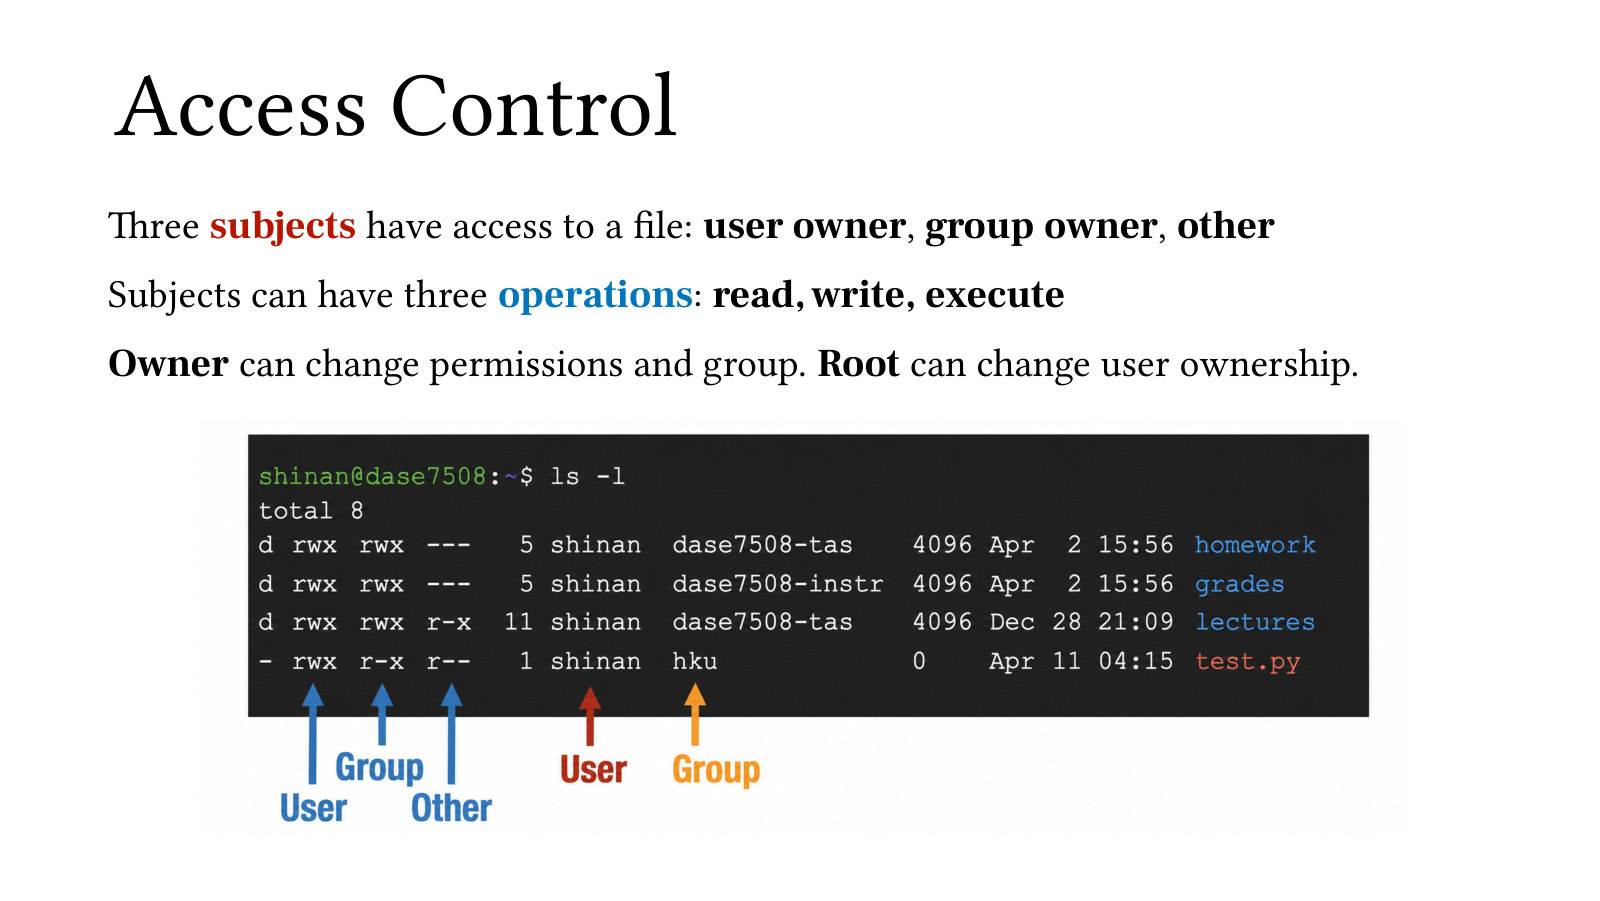
先把每组三个权限翻成数字。r 值 4,w 值 2,x 值 1,短横线是 0。rwx → 4+2+1=7,r-x → 4+0+1=5,r-- → 4+0+0=4。把三组连起来就是 754。第一组按所有者判断,第二组按匹配的组判断,第三组给其他人。拿到身份后只选适用的一组,再检查其中有没有当前操作需要的位。例如所有者用 7,组员用 5,其他人用 4。前面的 - 或 d 指示文件类型,不是第四组权限。
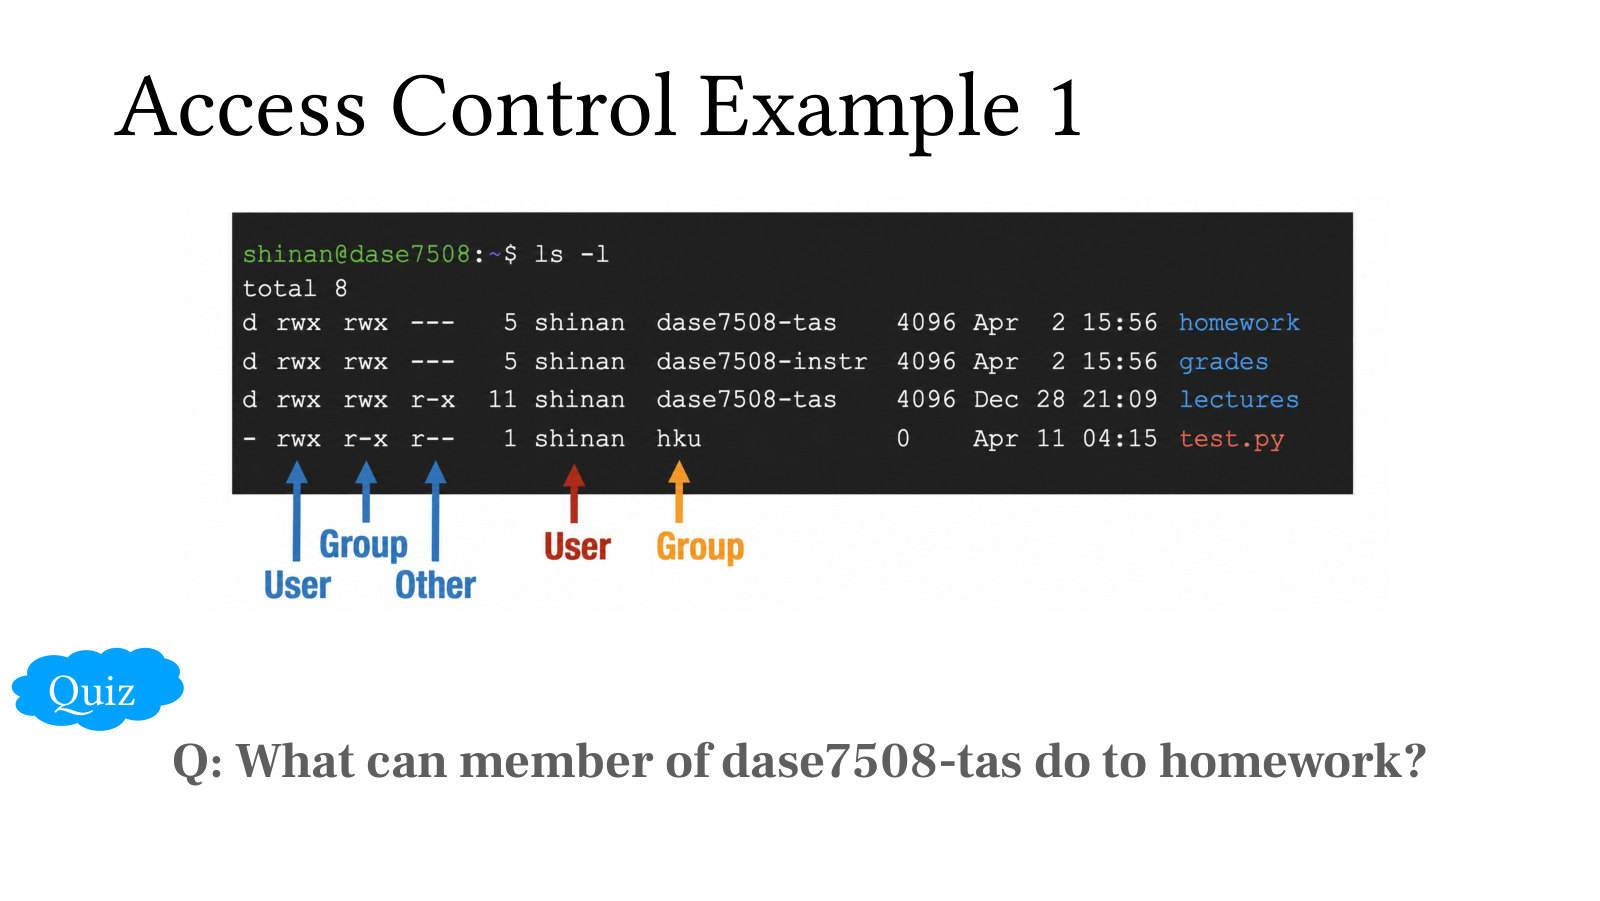
homework是drwxrwx---,所有者是shinan,组是dase7508-tas。先忽略开头表示目录的d,再拆成rwx | rwx | ---。
若当前助教属于该组又不是owner,就选择中间rwx:可以列名称、穿过目录,并在目录中创建或删除条目。若要读某个作业的内容,还要再检查那个文件。目录权限与文件权限作用在不同对象上。
纸上检查按路径顺序写三行:父目录是否有 x → 作业目录能否通过或列名 → 目标文件是否有 r 或 w。助教组身份只决定哪组三个位适用,每个对象要重新选一次。
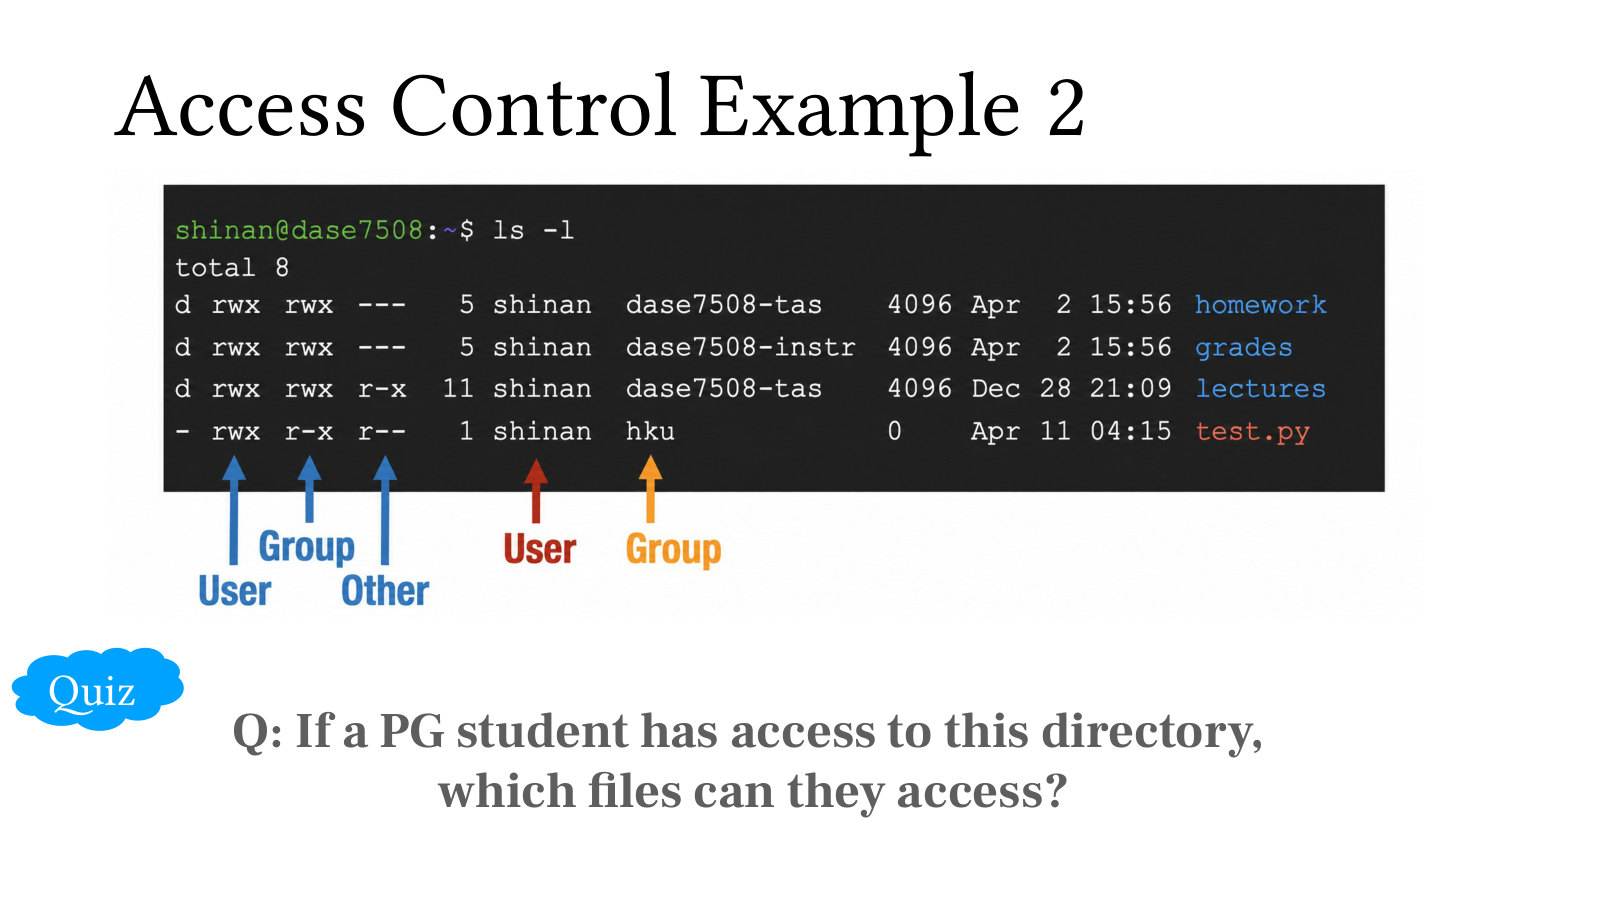
普通PG学生如果既不是shinan,也不属于助教或教师组,就使用other那三位。homework和grades是---,lectures是r-x,test.py是r--。
逐项答:homework和grades不能进入;lectures可以列出并寻找文件;test.py可以读取。能进入外层目录只完成了路径的一部分,内层目录与文件仍逐级检查。若题目另说该学生也是助教,就要重新选择匹配的权限组。
比如目录给学生组 r-x 时,可以列出名称和经过目录。若提交文件对该学生只匹配 ---,对文件的 read 仍会被拒绝。看到文件名和读到文件内容分别由不同权限决定。
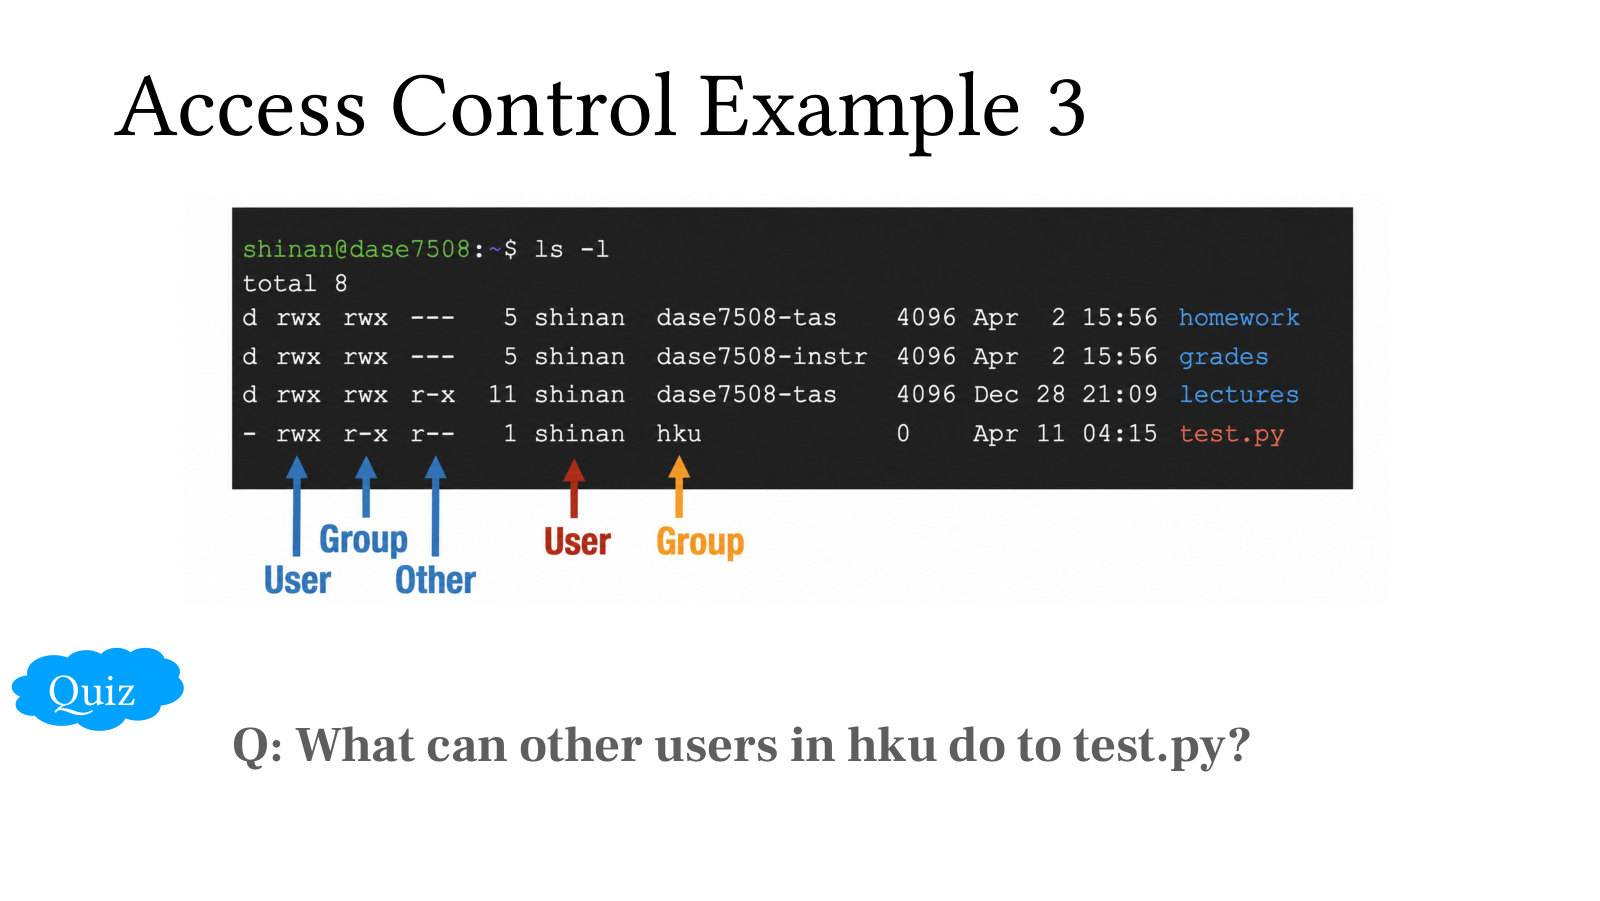
test.py是-rwxr-xr--,owner为shinan,group为hku。题目中的“HKU其他用户”表示不是shinan、但在hku组里,因此看中间r-x:可以读,也有执行位,没有修改内容的w位。
“其他用户”这句自然语言与权限里的other不完全相同,要按组成员关系选择。删除文件另看所在目录w+x。运行Python脚本时,还需要合适解释器与可访问的路径。
计算两次。先用目录的组权限判断路径能否走通,再用 test.py 自己的所有者、组和权限三元组判断运行。直接执行要看执行位,解释器读取源码则要看读取位。
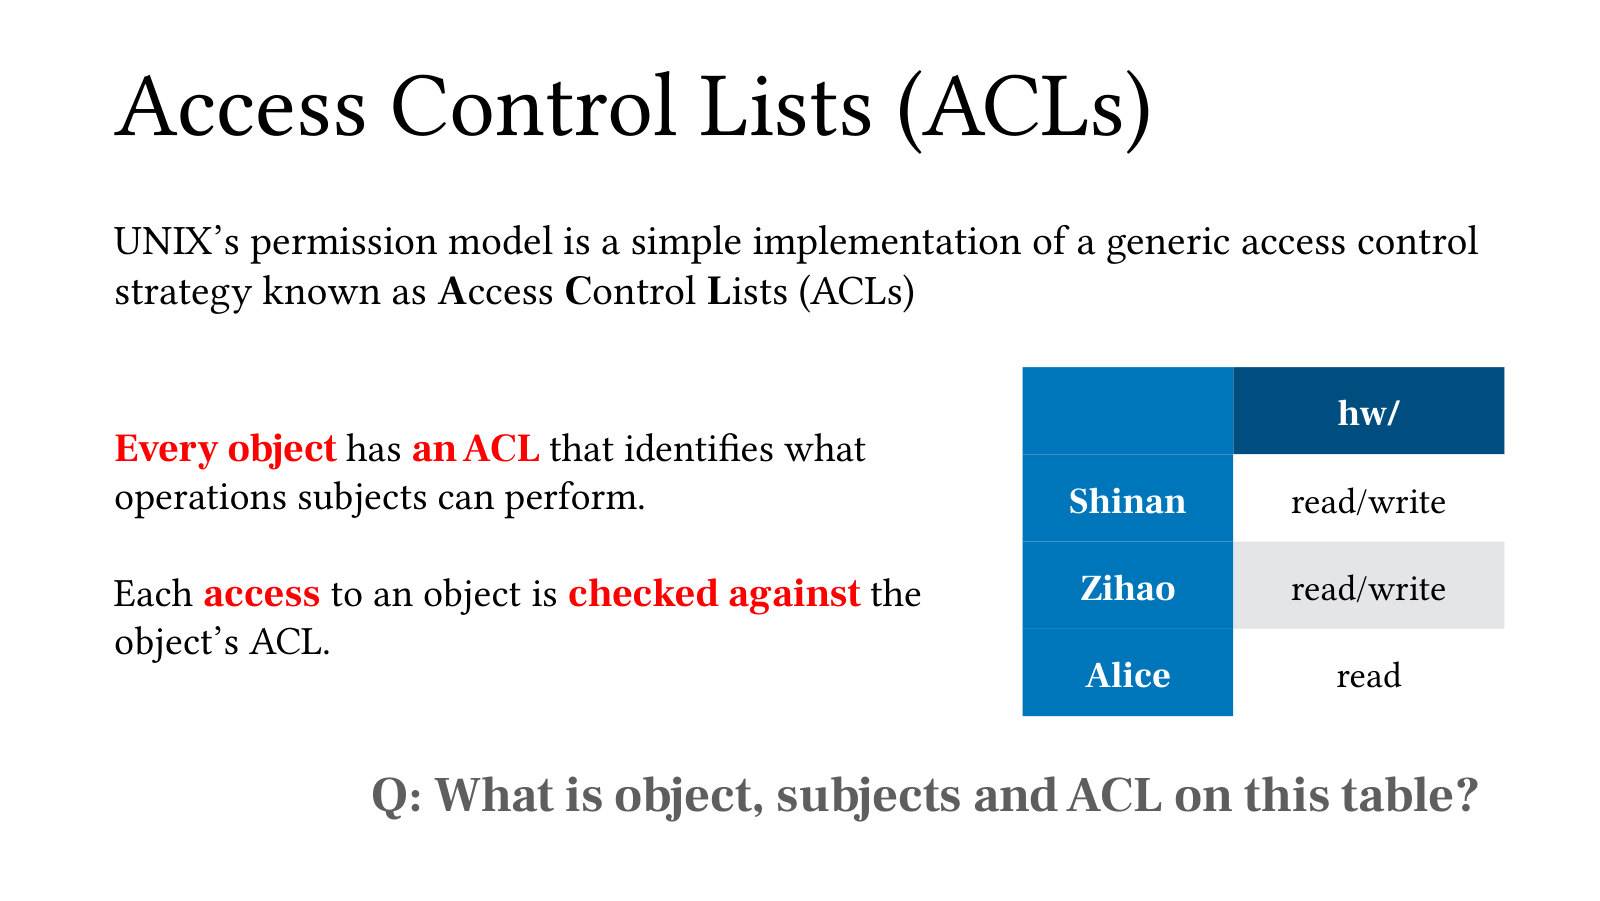
ACL是access control list,访问控制列表。它附在对象上,逐项写明哪些主体可做哪些动作。图中作业目录对Shinan和Zihao允许读写,对Alice只允许读。
可以把ACL看成门口名单:先确认来者身份,再查该对象的规则,最后判断本次动作。相比只有owner/group/other三组,ACL能表达更多指定用户的细分需要。
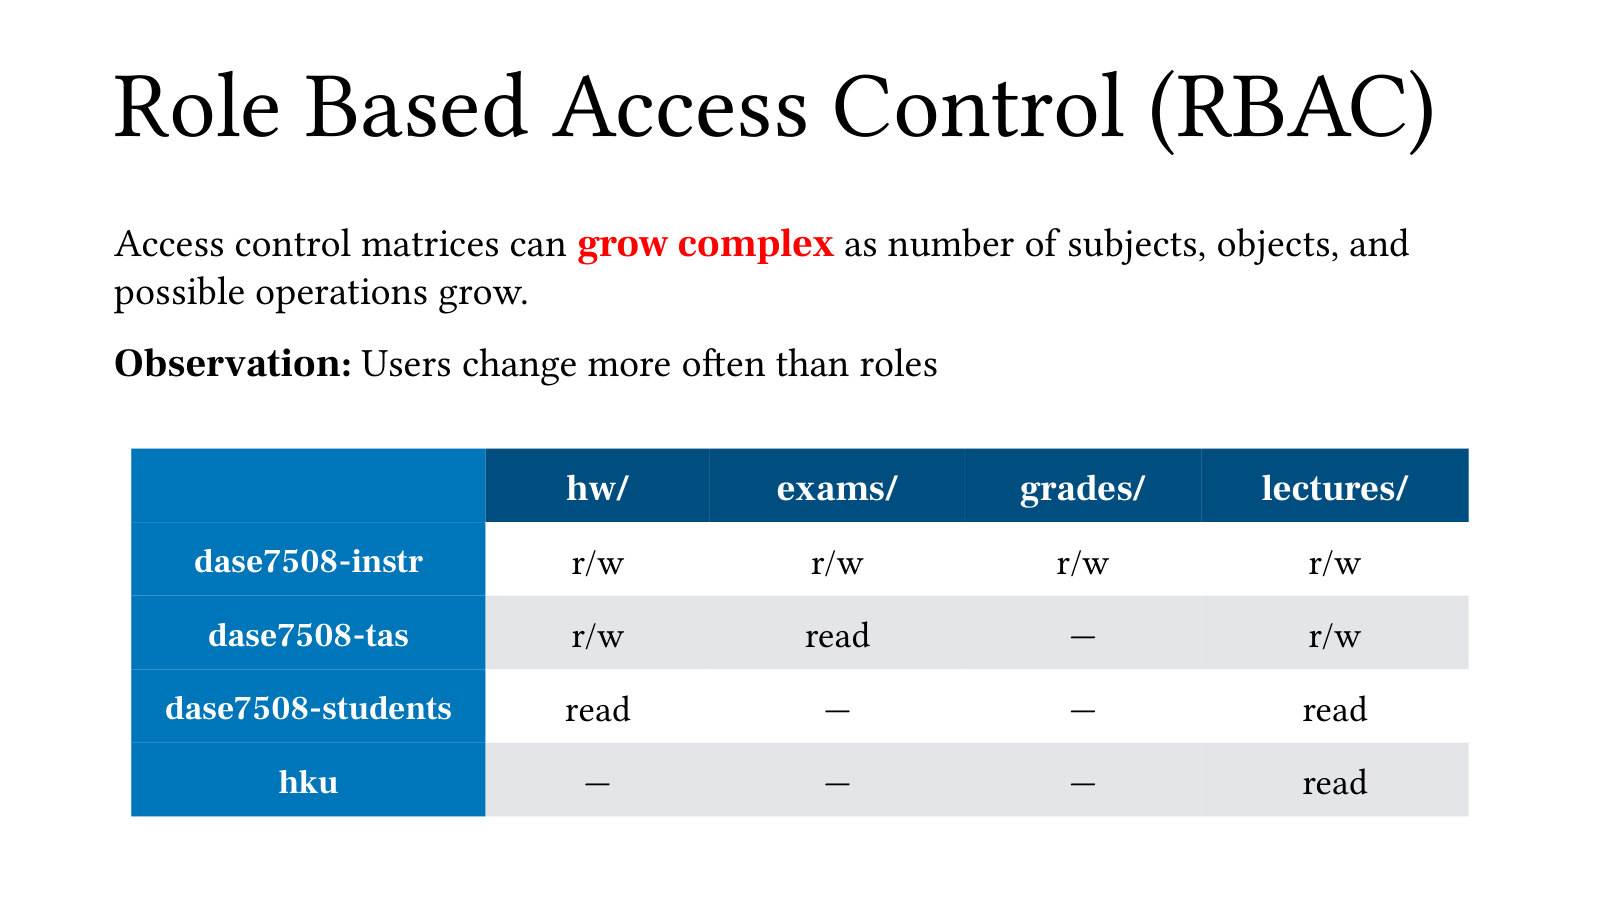
RBAC是role-based access control,基于角色的访问控制。先把权限分给角色,再把人员加入角色。矩阵中每行是角色、每列是对象,单元格写允许的操作。
读一行就知道某角色能做什么,读一列就知道谁能操作某对象。例如教师可改成绩,学生只能读讲义。这样新助教加入时只需分配助教角色,角色本身仍要按任务限制大小。
进程process是正在运行的程序实例。磁盘上的程序文件说明“将执行什么代码”,进程还要带上“以谁的身份执行”。
例如同一服务器程序以root运行和以专用服务账号运行,可访问的资源不同。接下来跟踪进程从启动、派生到执行新程序时,身份怎样继承和改变。
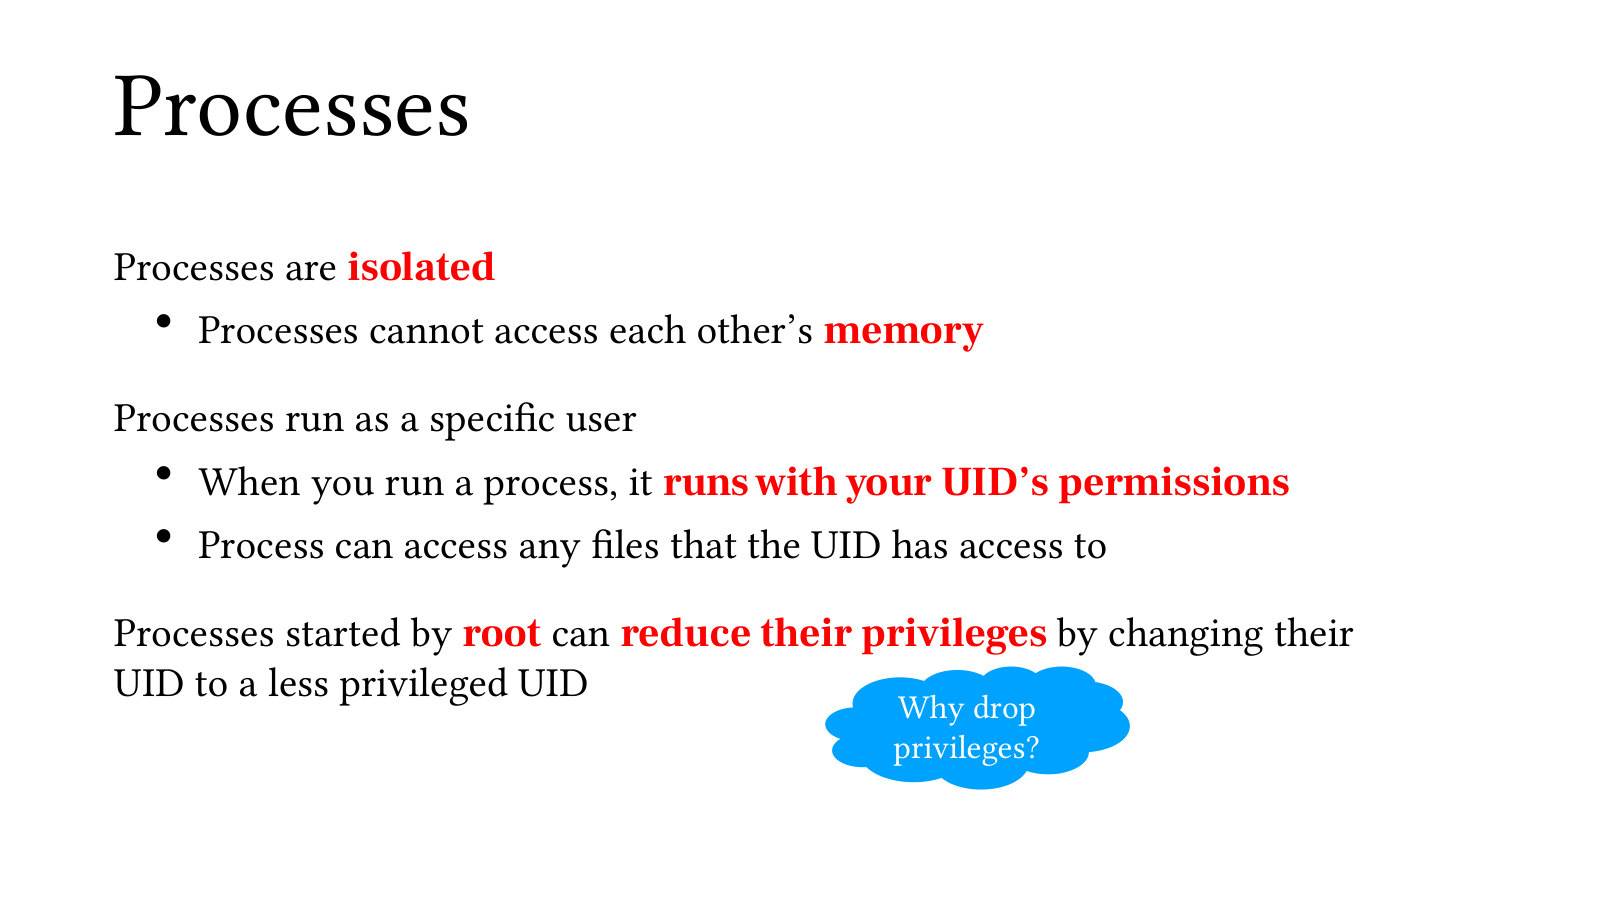
进程有自己的虚拟地址空间,同时以某个用户身份请求文件等资源。内存隔离帮助阻止进程直接随意读写另一进程的内存,文件权限则按身份决定可访问范围。
服务有时先由root完成必要初始化,再降低权限处理外部输入。这样把较敏感的初始化和持续暴露的解析阶段分开,缩小后者拿到的权力。
先看调用的三种返回。fork() 在父进程得到子进程 PID,在子进程得到 0,失败时父进程得到 −1。两个进程从同一行之后继续,所以代码用返回值分支。子进程走到 exec 时会加载新程序并替换原先的程序内容,PID 仍是这个子进程的。父 shell 可以调用 wait 等待,再显示命令提示符。exec 失败才回到调用它的旧代码,失败分支应报告错误并结束子进程。
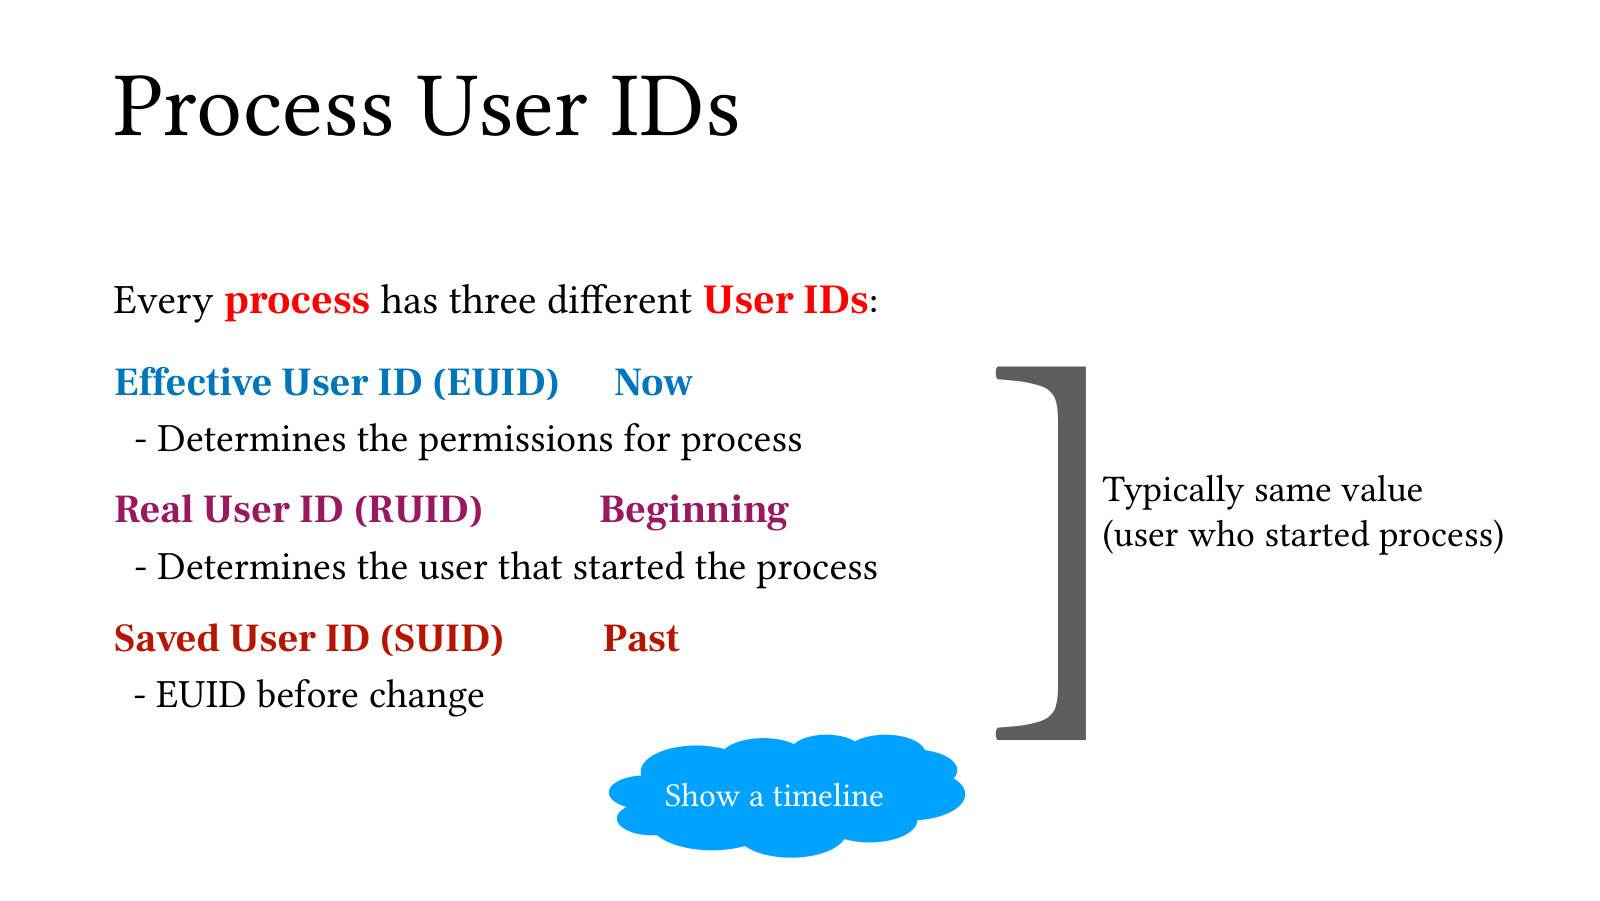
用 (R,E,S) 记三种 UID。真实 UID R 记进程从哪个用户身份发起,有效 UID E 用于大部分权限检查,保存 UID S 记录程序在规则允许时可切回的身份。普通用户运行普通程序通常开始于 (1000,1000,1000)。三项分开以后,系统可以同时记住“谁启动它”和“此刻用谁的权限”。下面几页跟踪变化时,每一步都写这三个数。
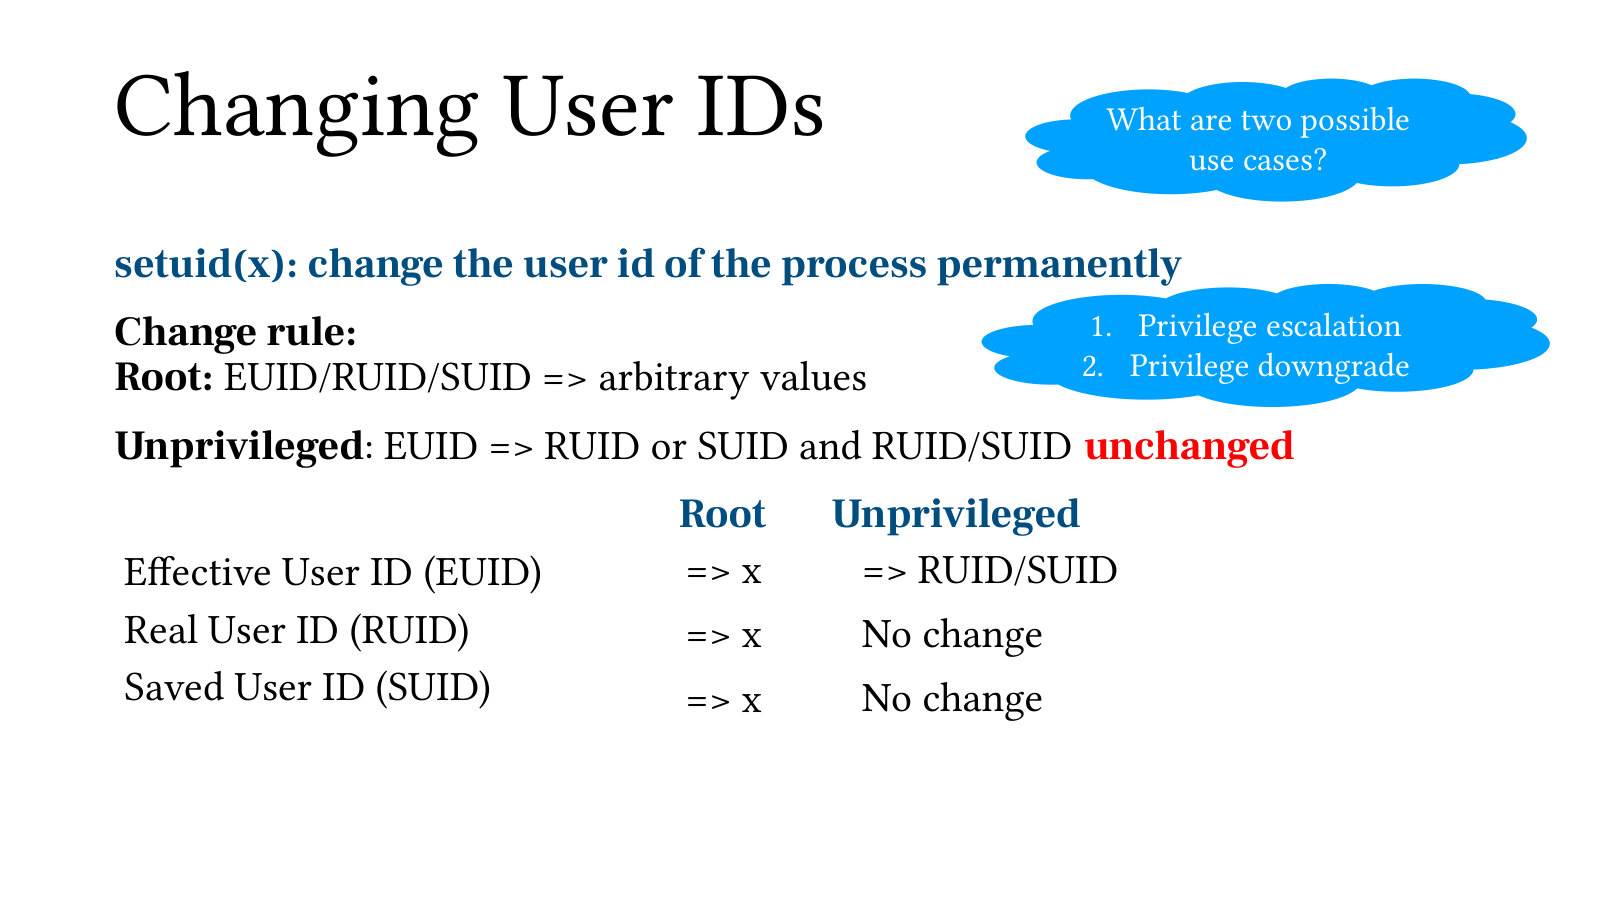
特权进程初始化时为 (0,0,0)。假定服务用户 www-data 的 UID 为 33,进程成功永久降权后,三元组成为 (33,33,33)。操作系统再按 E=33 检查能否读写文件。保存身份也已经变成 33,所以这条降权路径不会继续保有 UID 0。若调用失败,后续服务不能按“已经降权”继续处理外部数据。
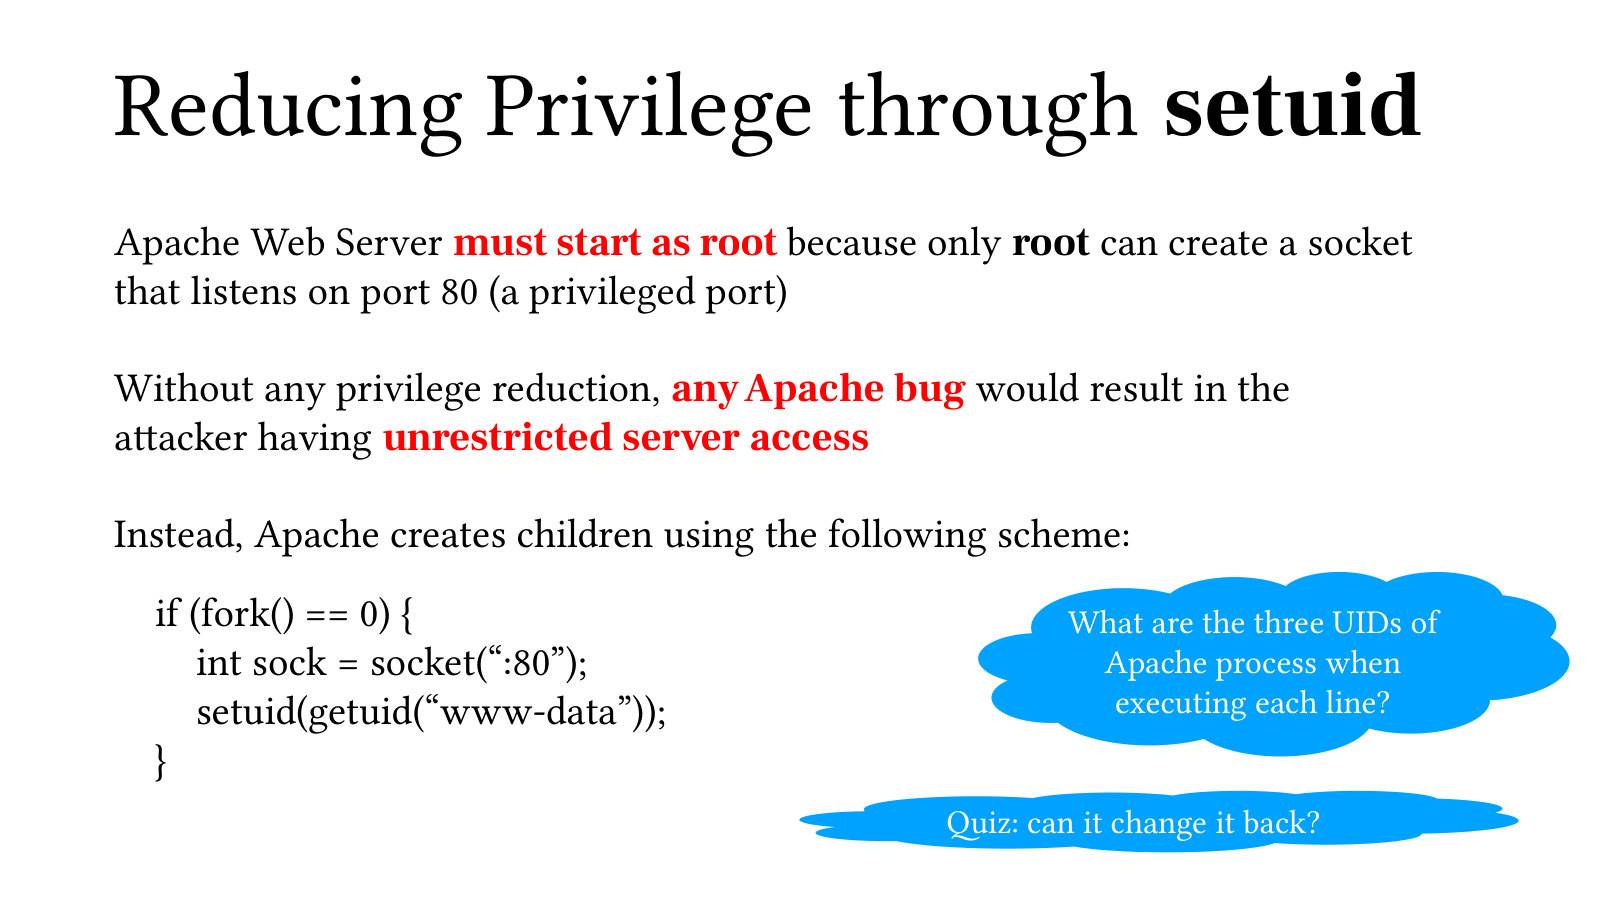
图中程序先用高权限准备监听资源。socket(":80") 是课件伪代码,合写了创建套接字、绑定端口和开始监听。fork 后父进程与子进程分开。子进程保留继承到的监听描述符,可按代码继续处理连接;在处理外部数据前,把执行身份永久切换为 Web 服务用户。用上页记法就是 (0,0,0) → (33,33,33)。画流程时把监听初始化失败、创建子进程失败、降权失败都接到停止分支。
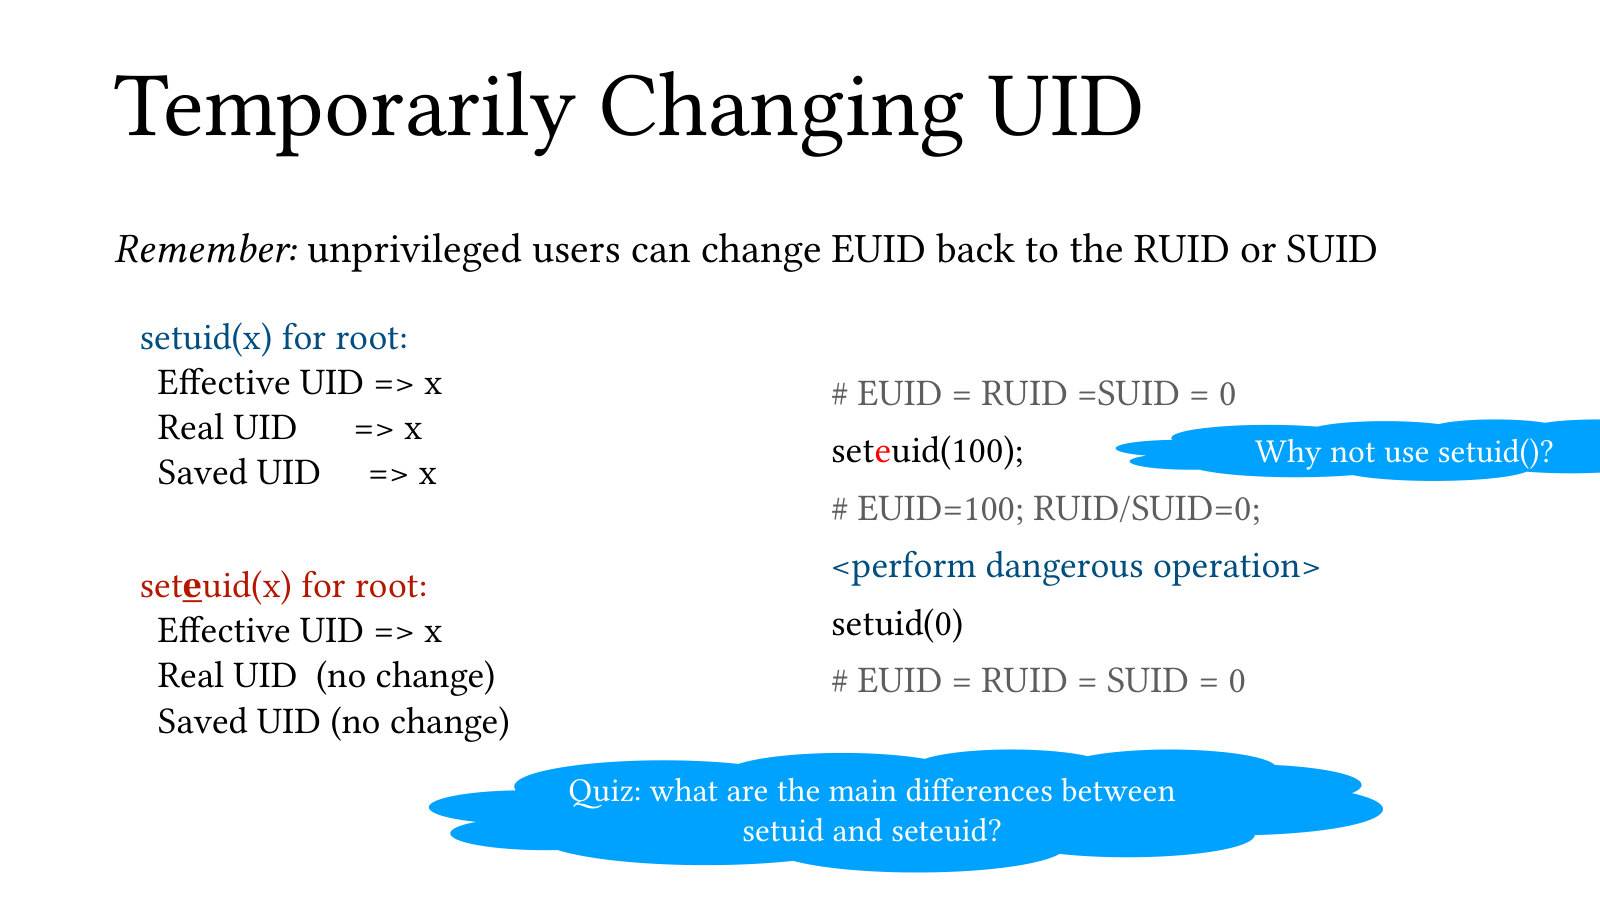
假定特权进程开始在 (0,0,0),只切换有效 UID 到 33 后记录成 (0,33,0)。现在大部分权限检查按 33 执行,但真实和保存 UID 仍表示高权限身份。看完图先圈出哪一列变了,再判断这个状态能否交给不受信任的程序。用于长期处理外部输入的进程应把相关高权限身份一并舍弃。
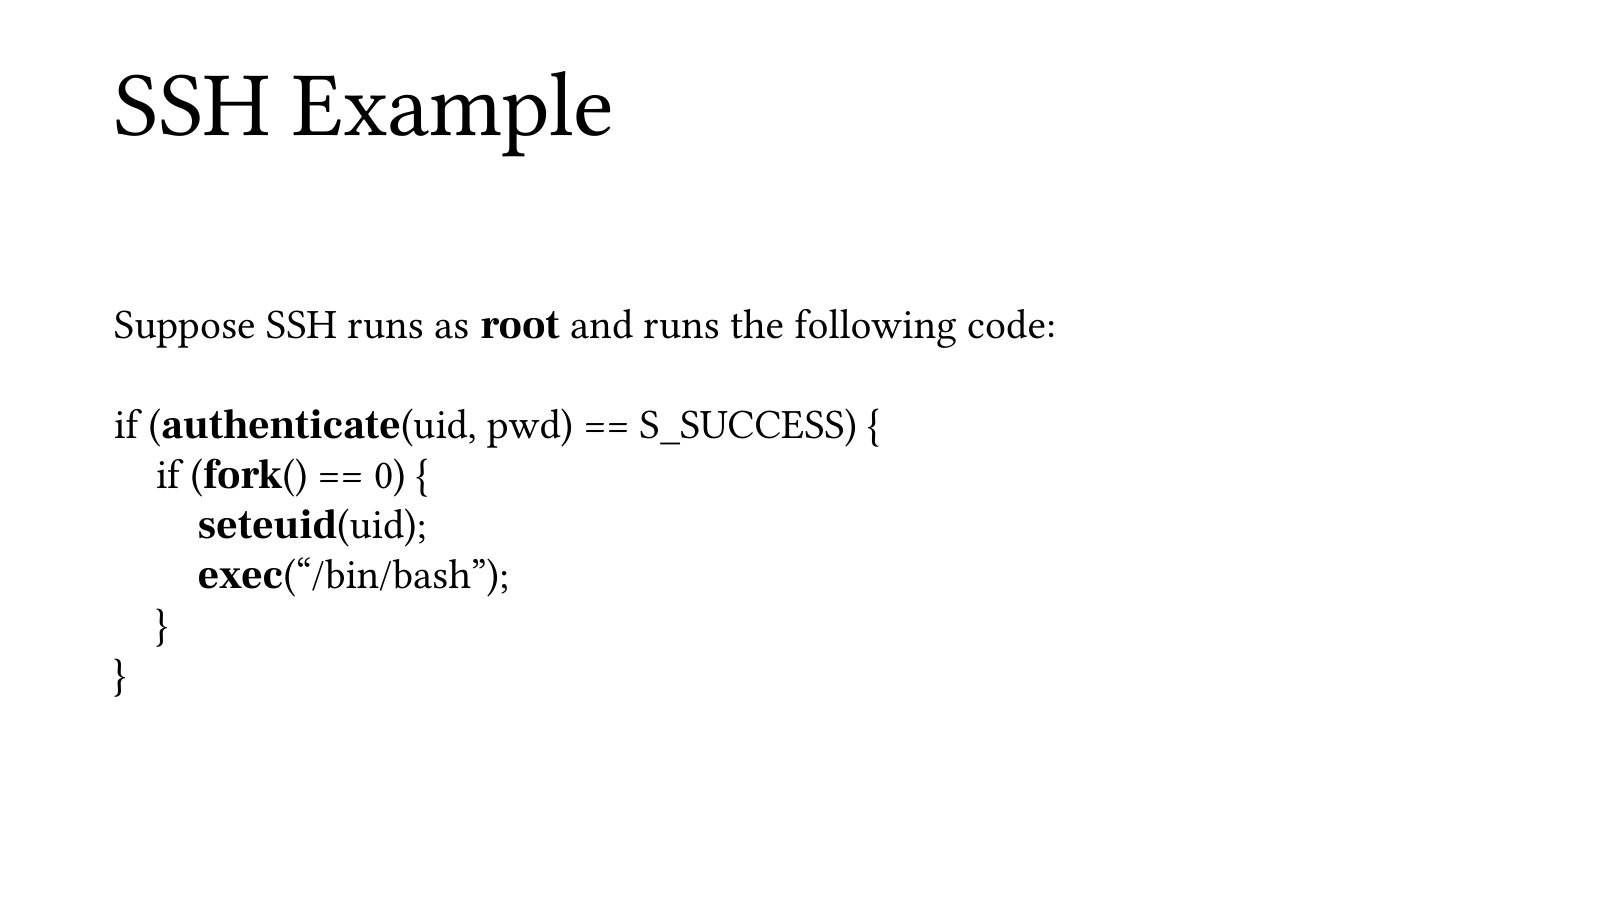
先认证用户。认证成功得出该用户 UID,再启动子进程。如果只调课件中的有效 UID 行,子进程从 (0,0,0) 变成 (0,用户UID,0)。随后 exec 在这个子进程中加载 shell 等用户程序。顺序上,认证失败应停止,创建子进程失败也应停止;检查代码时要问:替换成用户程序以前,三元组里哪些身份已经去掉?
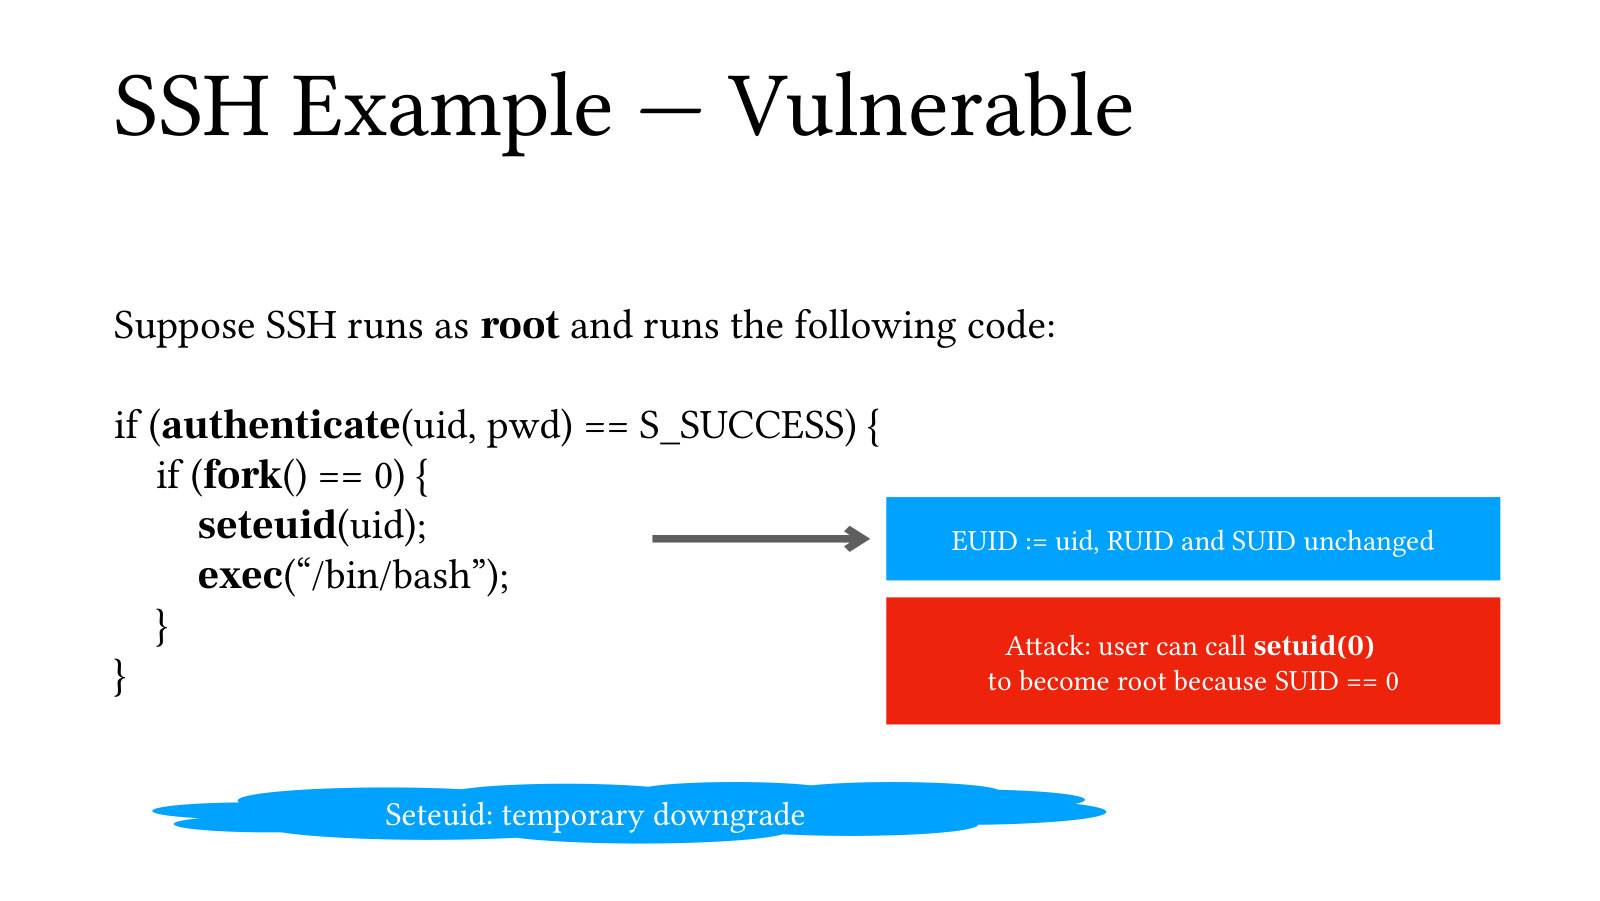
这页标出临时降权的问题。把EUID改成普通用户,只说明当前访问检查使用了较低权限,其他UID或凭据仍可能保留高权限恢复能力。
因此不要只检查“现在EUID是多少”,还要检查RUID、saved UID、组和能力。执行新程序时部分凭据还会按exec规则更新。做这题抓住设计结论:交给普通用户的执行环境需要永久降权。
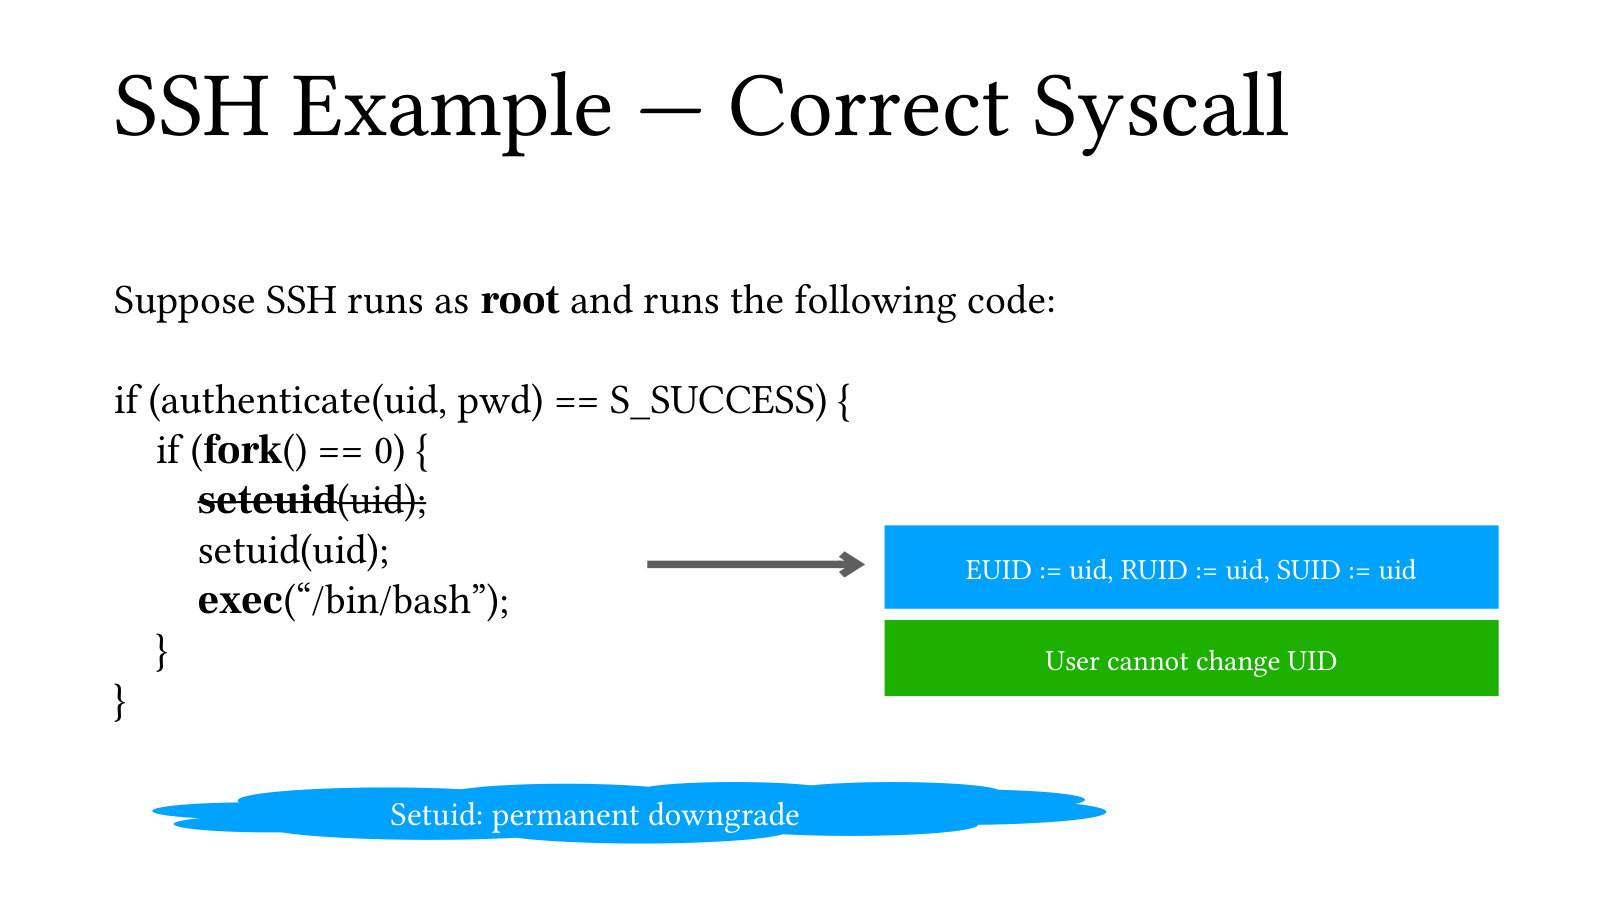
把三条动作依次标在子进程时间线上。第一步从认证结果取得目标用户(例如 UID 1000)。第二步完成永久降权,预期 (0,0,0) → (1000,1000,1000)。第三步确认成功后才把进程替换成用户程序。权限转换失败应在第三步前结束。实际设计也要检查继承给子进程的组和已打开资源,它们可能继续带来访问权限。
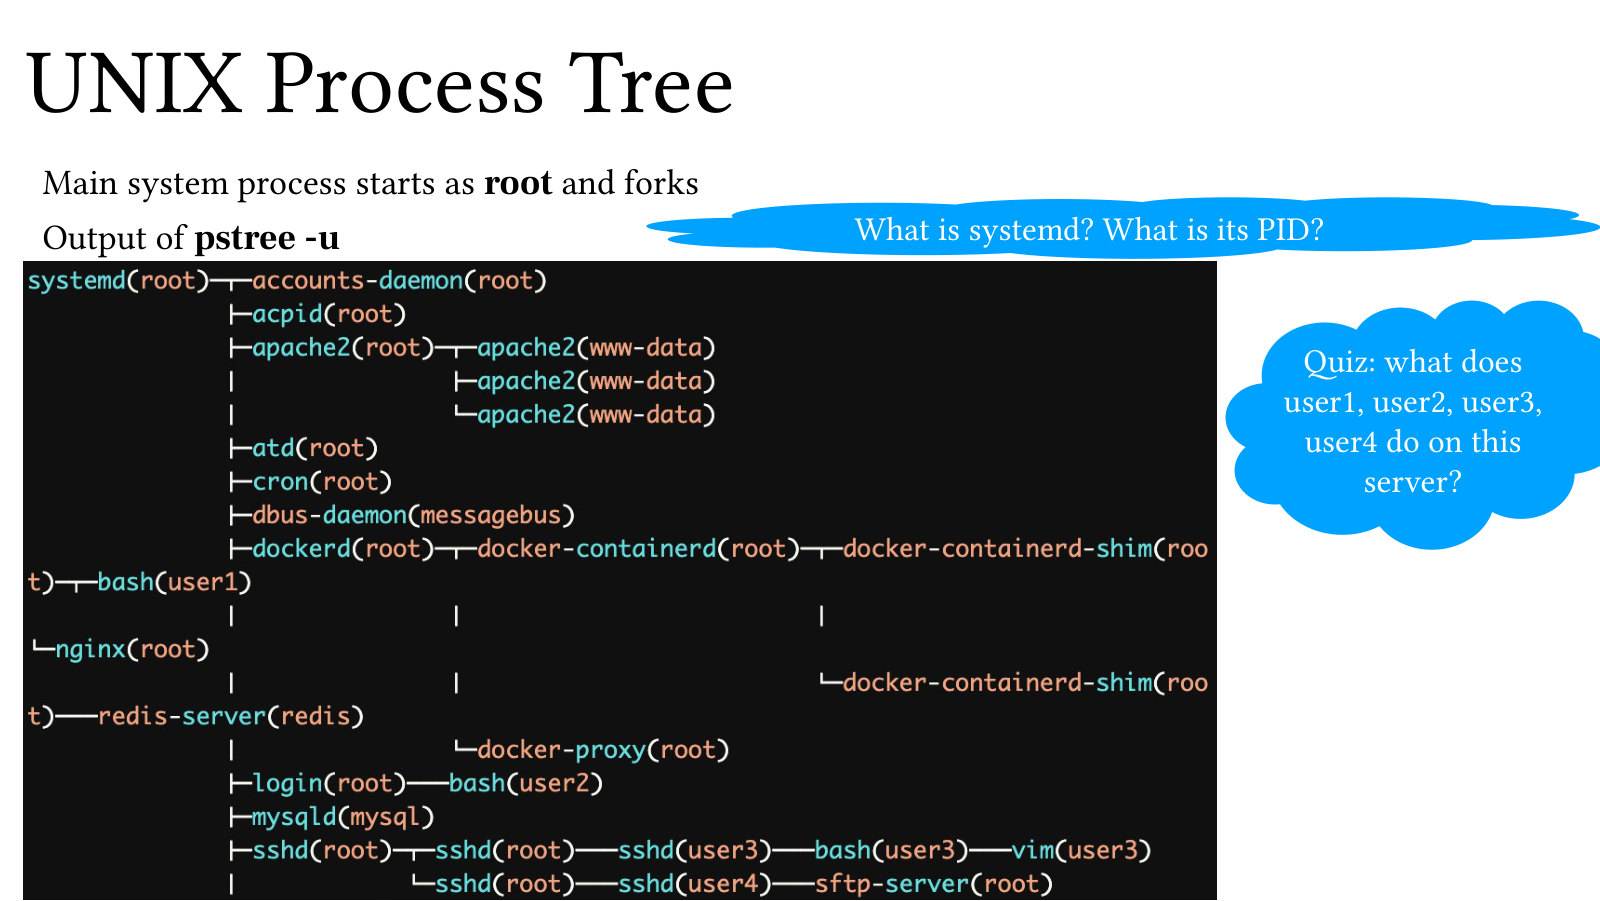
从最上方 PID 1 的 systemd 往下追每条分支。登录后可见 login → bash,远程会话可见 sshd → bash → vim,文件传输可见 sshd → sftp-server。箭头记录进程创建关系,框旁身份说明该进程当前代表谁。比如检查 vim 的文件权限,要找 vim 自己的运行身份;它的祖先进程有高权限,并不能直接回答 vim 能读什么。
普通用户改自己的密码时,需要更新自己平时不能直接写入的密码数据库。passwd提供受控的特权入口:文件设有SETUID位,执行时有效UID转成文件所有者,常见例子中就是root。
程序利用这个权限写受保护文件,同时验证调用者并限制能改哪一条记录。这样用户取得的是“经过检查的改密码服务”,而非随意写整个数据库的权限。
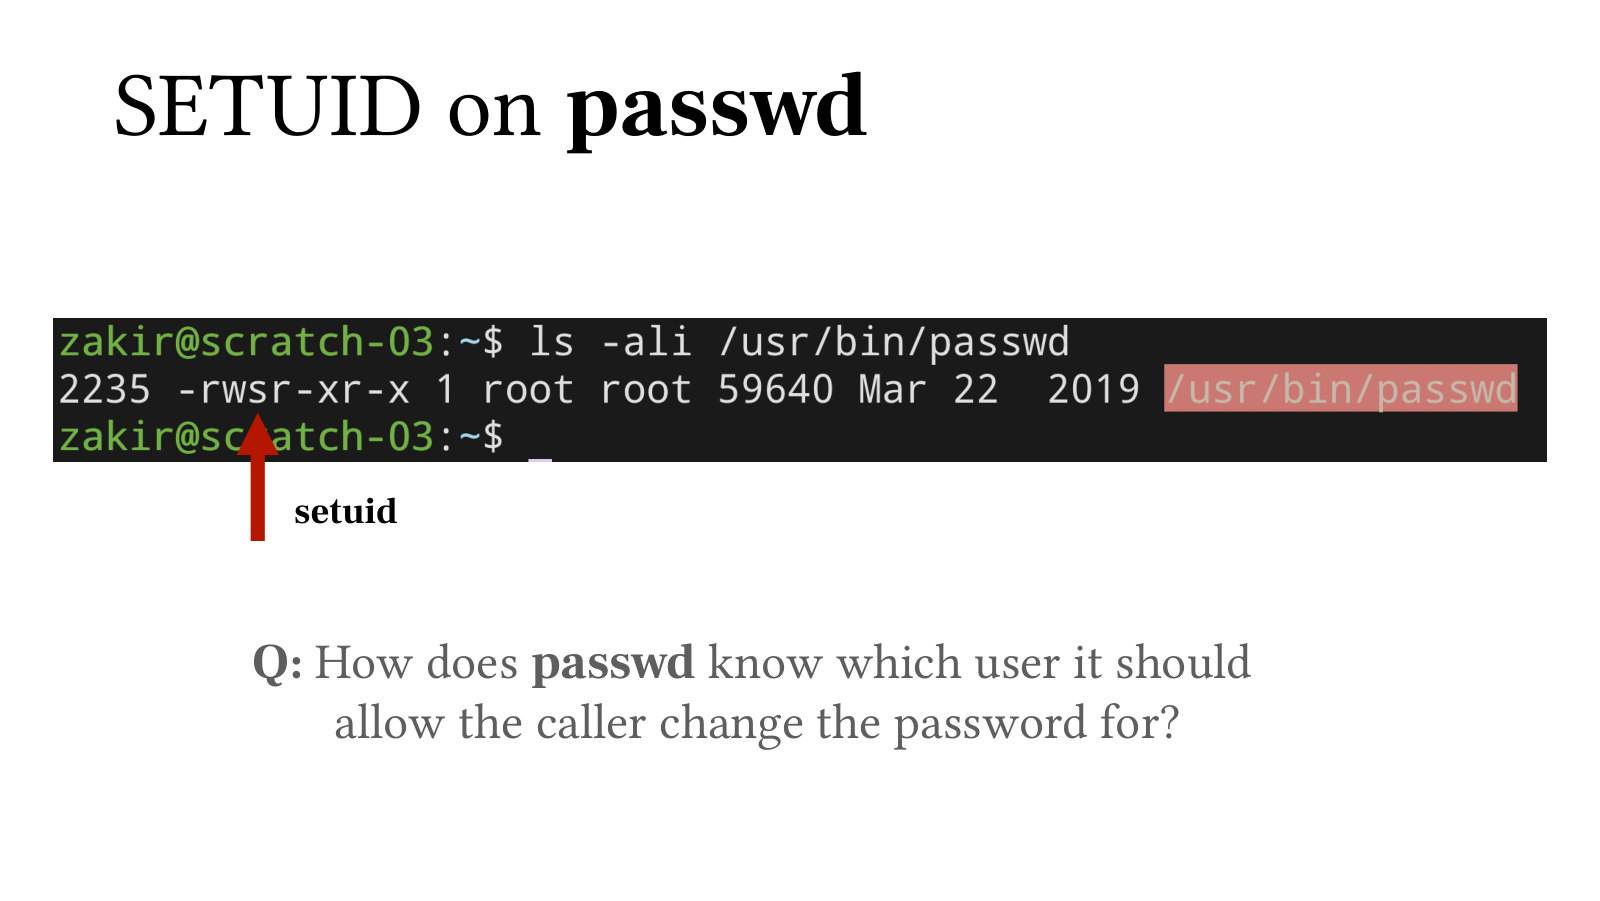
ls -l里owner执行位的s表示SETUID。普通用户运行passwd后,RUID可以仍是本人,EUID则是文件owner,以便修改受限对象。
分三步理解:文件权限位决定启动时凭据如何变;凭据决定程序能访问哪些资源;程序内部逻辑再限制本次实际修改哪个账户。高权限入口越小、检查越集中,越容易审查。
默认通过RUID识别原调用者,再按程序授权规则决定可以改哪个账户;EUID=root提供写受限密码数据库的能力。
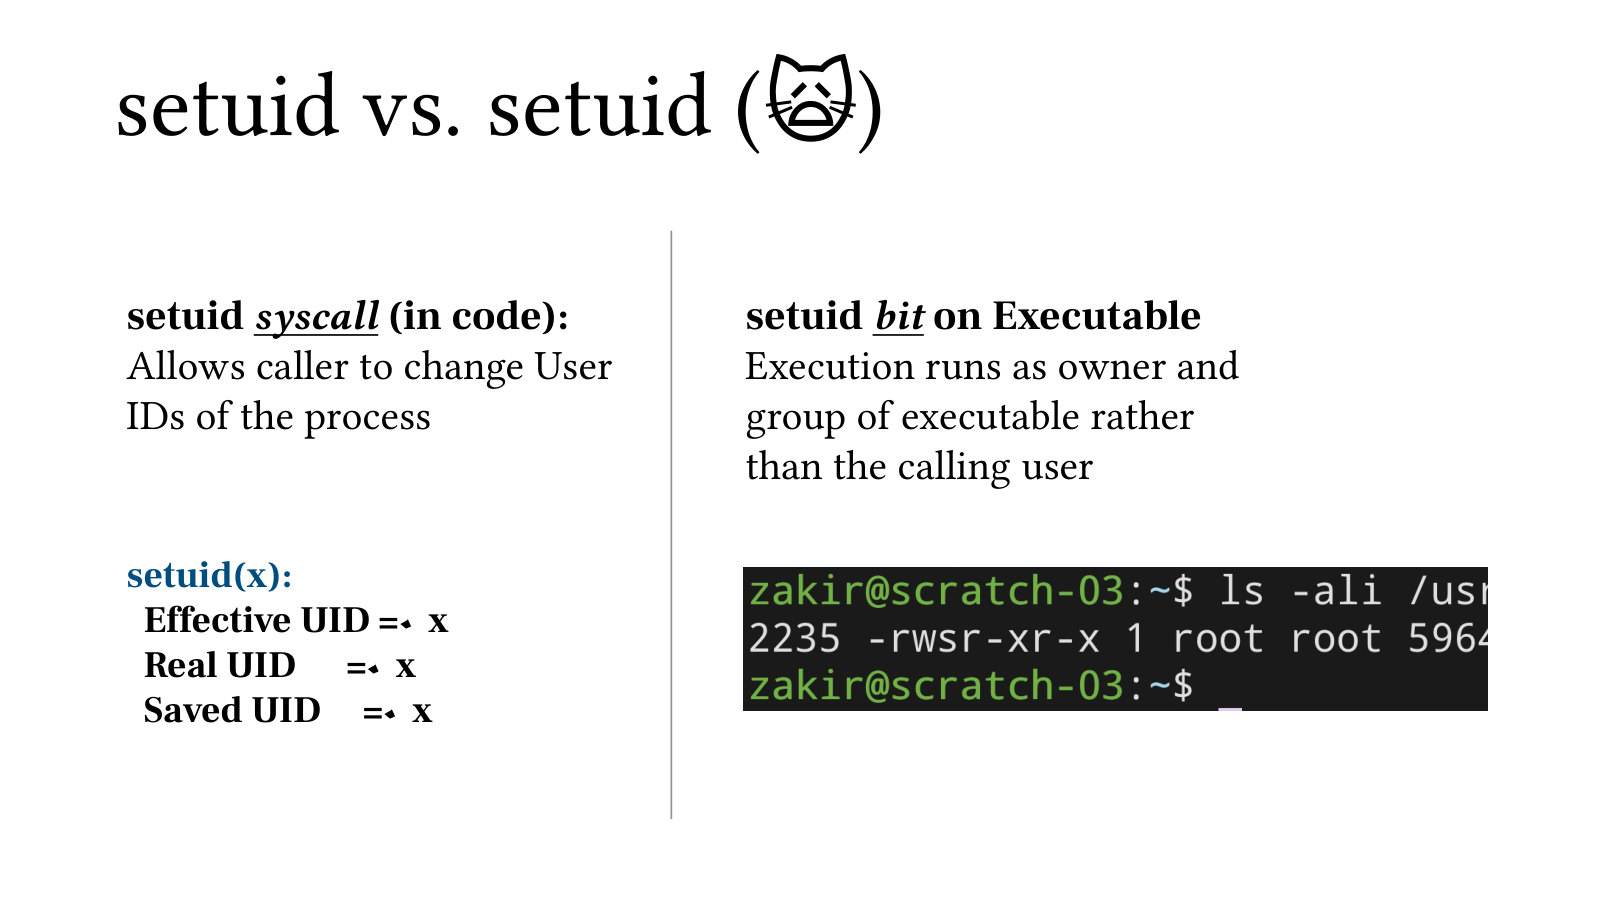
这页区分两个同名概念。setuid(...)有括号,是程序调用系统接口改变身份;文件上的SETUID位是权限标志,影响执行文件时的有效用户身份。
再区分用户和组:SETUID关联文件owner的用户ID,SETGID关联文件所属组的组ID。先看题目说的是函数还是文件位,再追踪具体改变了哪种ID。
sudo根据策略让用户以指定身份执行命令,默认目标常为root;su用于切换到另一个用户身份,认证方式由系统配置决定。
例如仅获准重启一个服务,比获得能运行任意命令的root shell范围更小。sudo su把后续整个shell置于高权限环境,会扩大可执行范围。用最小权限原则分析时,先写任务到底需要哪项管理动作。
传统root/非root二分比较粗:一个工具只需要某项网络特权,却可能获得root包含的一整组能力。这样工具中的小错误也可能接近大量无关资源。
把问题写成“任务需要能力A,系统却给了A+B+C”,就能看出多给的部分。Linux capabilities把root权限细拆,为这种情况提供更小的授权单位。
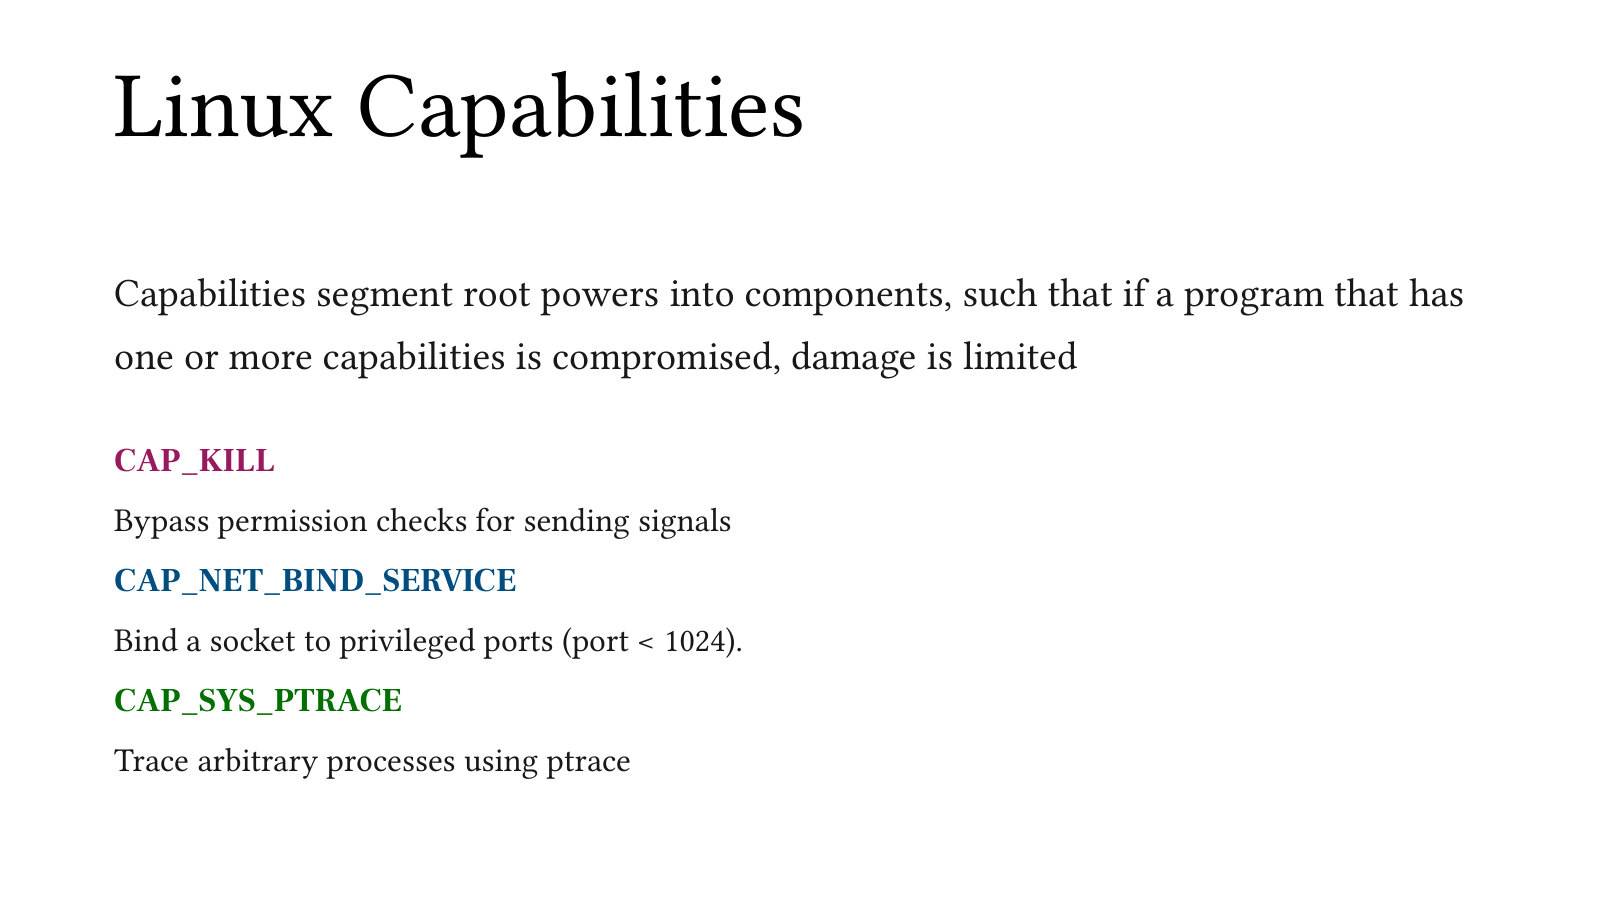
Linux capabilities把特权拆成可单独授予的能力。CAP_NET_BIND_SERVICE用于绑定低端口;CAP_KILL涉及发送信号的权限;CAP_SYS_PTRACE涉及追踪进程。
例如Web服务仅需绑定低端口,可把这项权限与处理请求所需的普通文件权限分别安排。给哪一项就分析哪一项能碰到的资源,避免把全部root特权交出去。
UNIX基础权限模型容易理解,适合按用户和组分隔资源;同一用户启动的不同应用却常共享很大一部分文件权限。
例如你希望阅读器只显示一份PDF,它沿用你的身份时可能也能修改其他文档。问题是“用户之间的边界”还不够表达“同一用户的应用之间的边界”。应用沙箱和细粒度资源授权继续处理后一层。
现在看Windows怎样表示同样的主体、对象和操作。用户和组用SID标识,进程携带访问令牌token,对象携带安全描述符与访问规则。
把这三件事记成“身份卡、门口规则、所请求动作”。系统把它们放在一起,计算是否允许这一次访问。
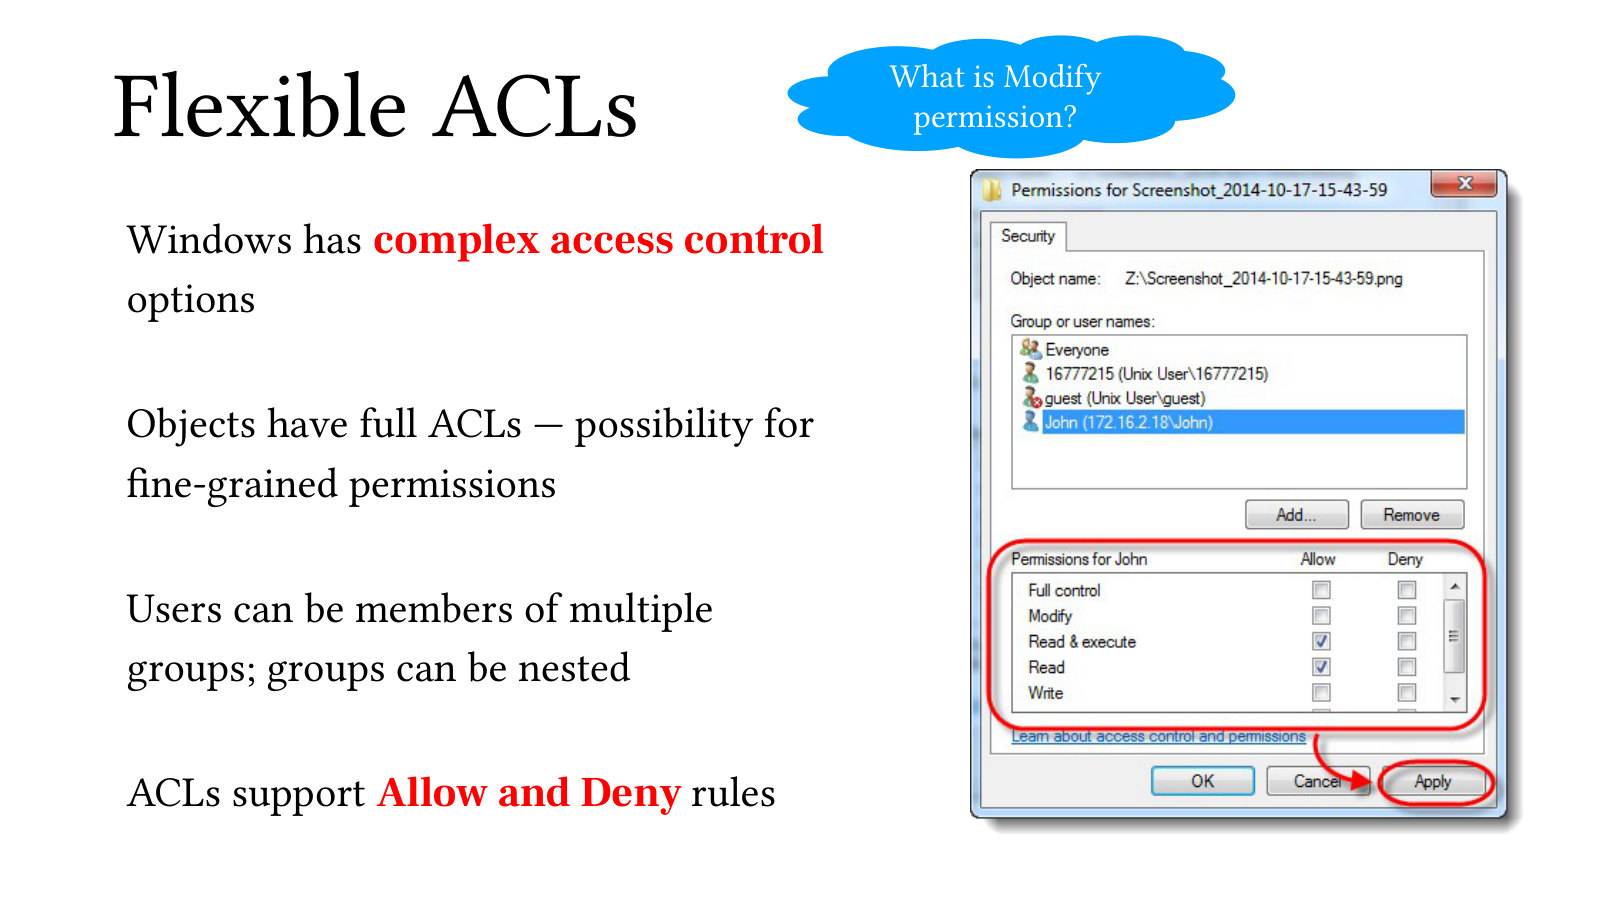
先认主体、权限,再看适用对象。以文件为例,复选框里的 Modify 通常包含读、写、执行和删除,Full control 还增加改权限和取得所有权等能力。比如要给学生修改小组报告,先确认确实需要写和删除,再检查该组条目是否适用于这份文件。最后合并用户和所属组的适用规则,并检查拒绝条目与继承范围。
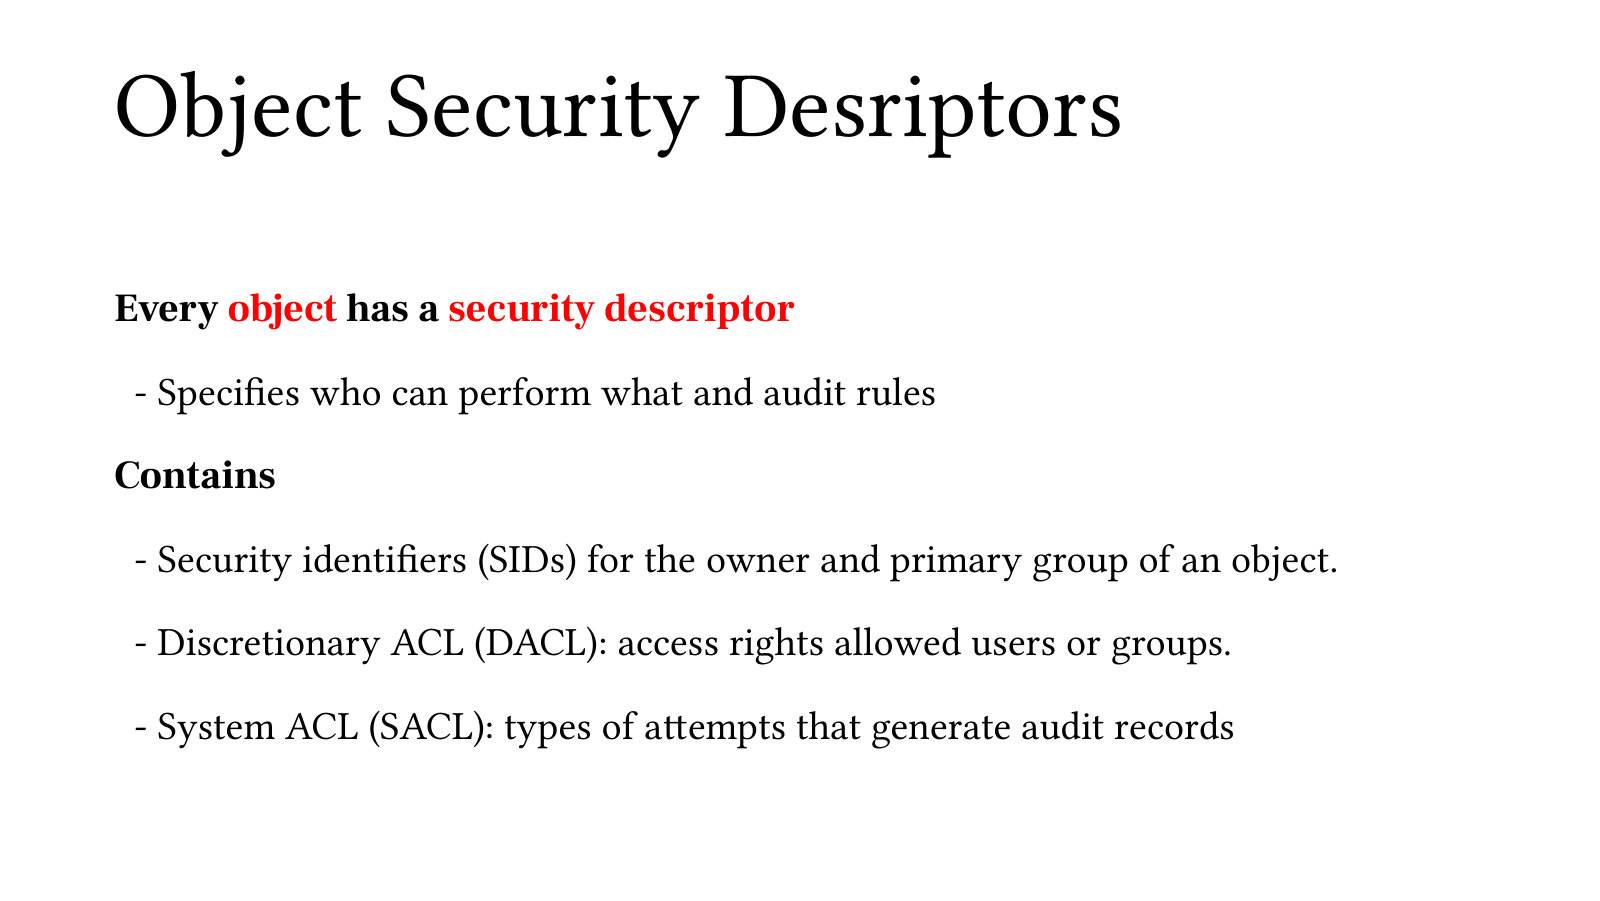
对象安全描述符security descriptor包含owner和主组的SID、DACL和SACL。SID是安全标识符,用来对应用户或组。DACL规定允许或拒绝哪些访问;SACL规定哪些访问尝试需要审计。
例如“只有教师可写成绩”由访问规则处理,“记录谁尝试写成绩”由审计规则处理。日志记录与阻止操作分别服务不同目标,可以同时配置。
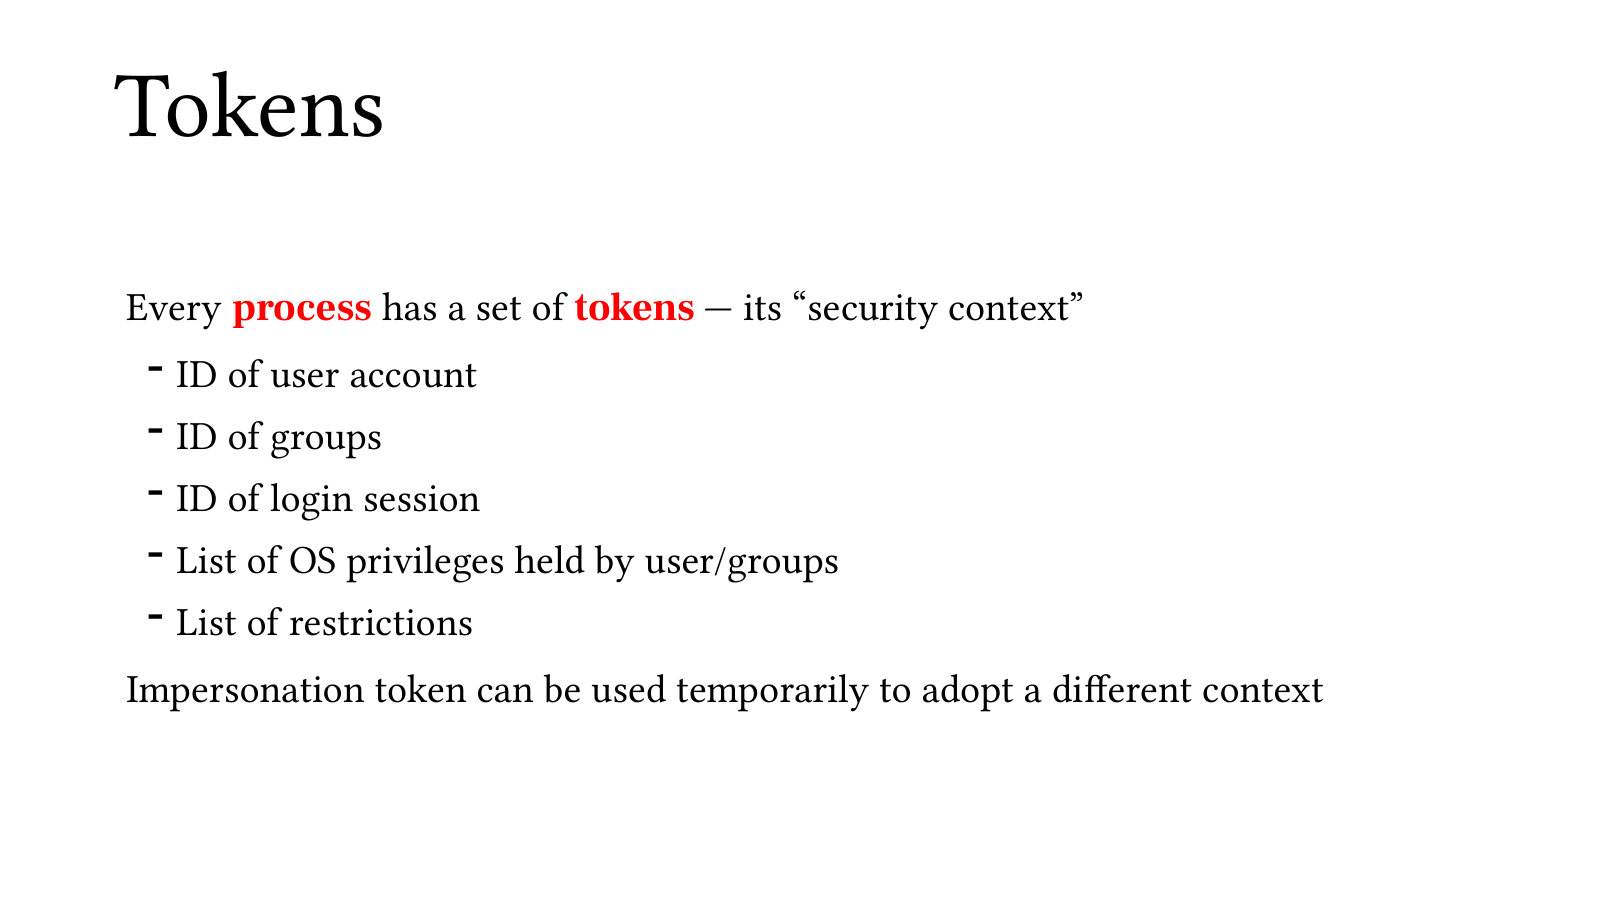
访问token携带进程的安全上下文,包括用户SID、组SID、特权及限制。程序请求资源时,系统用这些信息计算权限。
服务有时代表客户端临时使用客户端身份,这叫impersonation模拟。这样服务处理客户端文件时可以按客户端权限检查,完成后恢复原上下文。若始终用服务自己的高权限替所有人操作,就容易形成越权代理问题。
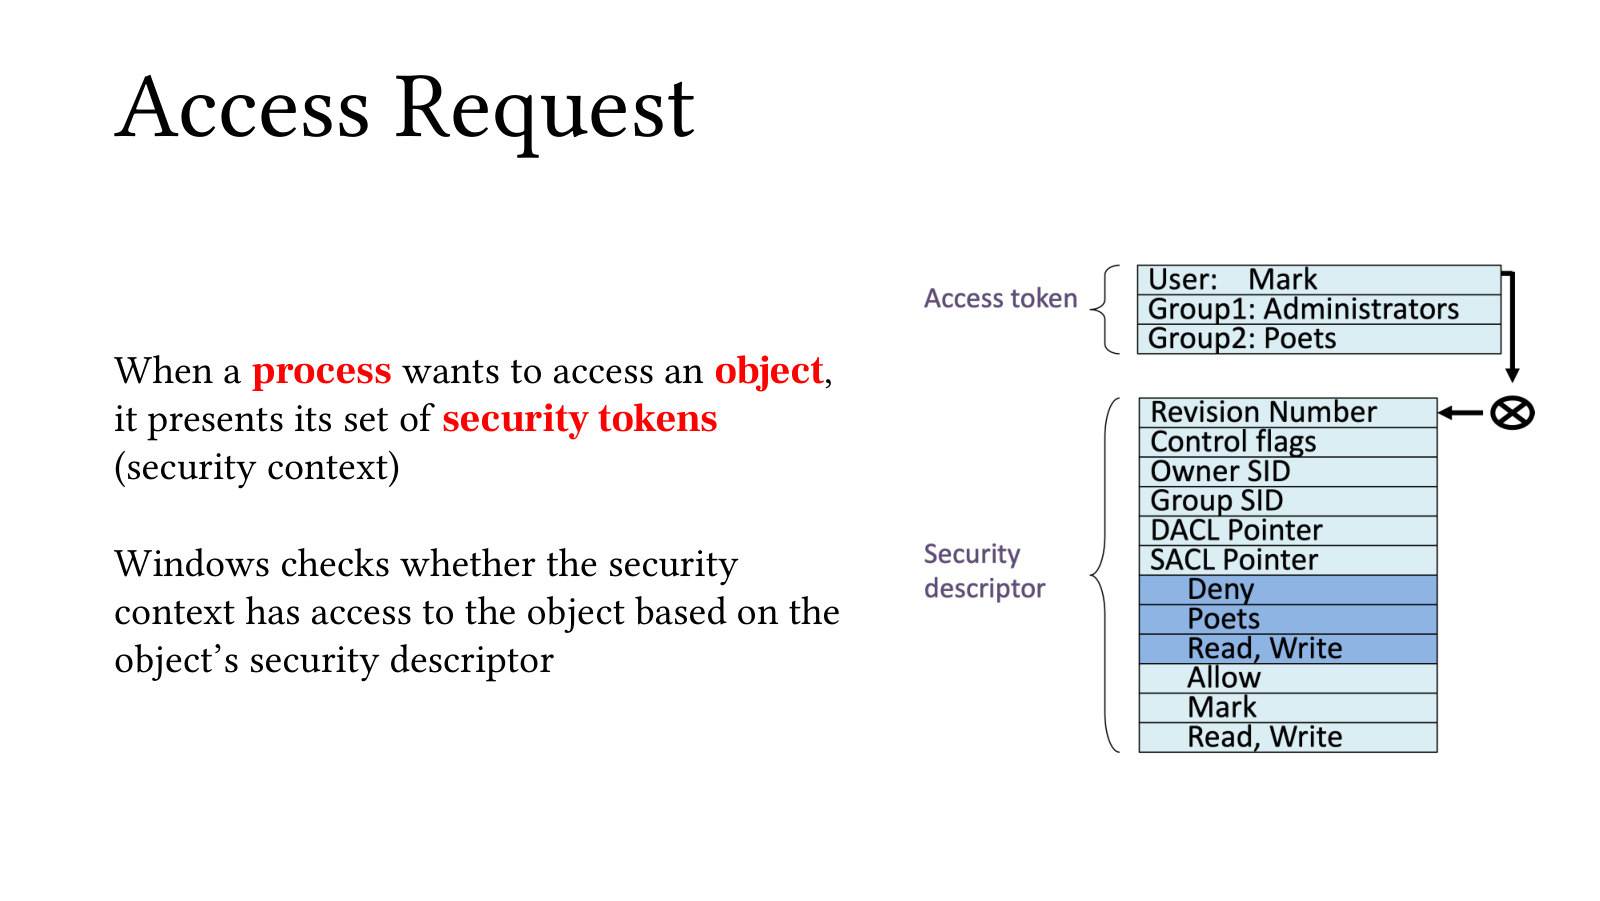
图中一边是请求者的token,另一边是对象的安全描述符。系统再加入这次请求的动作,判断是否允许。
逐步代入:某进程请求读成绩→从token找用户与组→从文件DACL找匹配规则→检查读权限→返回允许或拒绝。换成写操作,答案可能不同。身份相同也要针对每次操作检查相应权限。
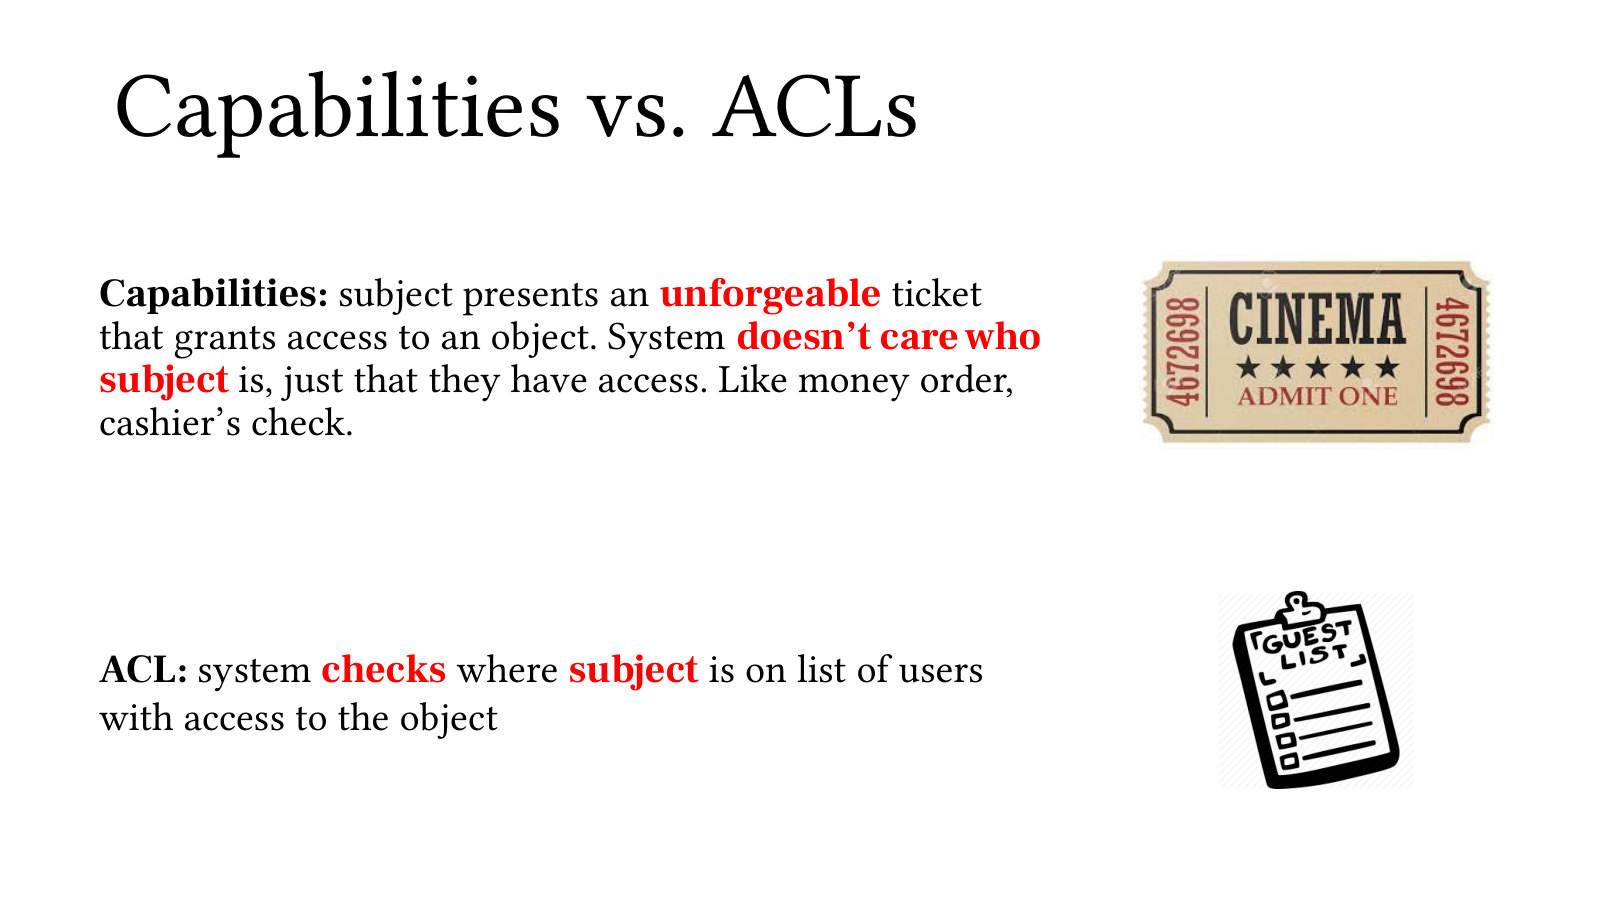
ACL像门口名单:系统确认你是谁,再查对象允许你做什么。对象capability像不可伪造的门票:票本身代表对某对象的一组有限操作权。
例如只读文件句柄,把对象和可用动作限制到一份文件。设计capability时要考虑怎样发放、委托、撤销和防泄露。这里是一般对象权限概念,与前面Linux特权拆分采用的同名术语要按上下文区分。
桌面应用常以登录用户身份运行,因此用户能碰到的文件,应用也可能碰到。正常任务只需显示一份文档,实际权限却可能包括修改整个文档目录。
最小权限可以继续细化到应用和当前任务:只给选中文件的只读访问,写文件时再限定目标位置。这样即使阅读器解析文档出了问题,也减少可触及的其他资产。
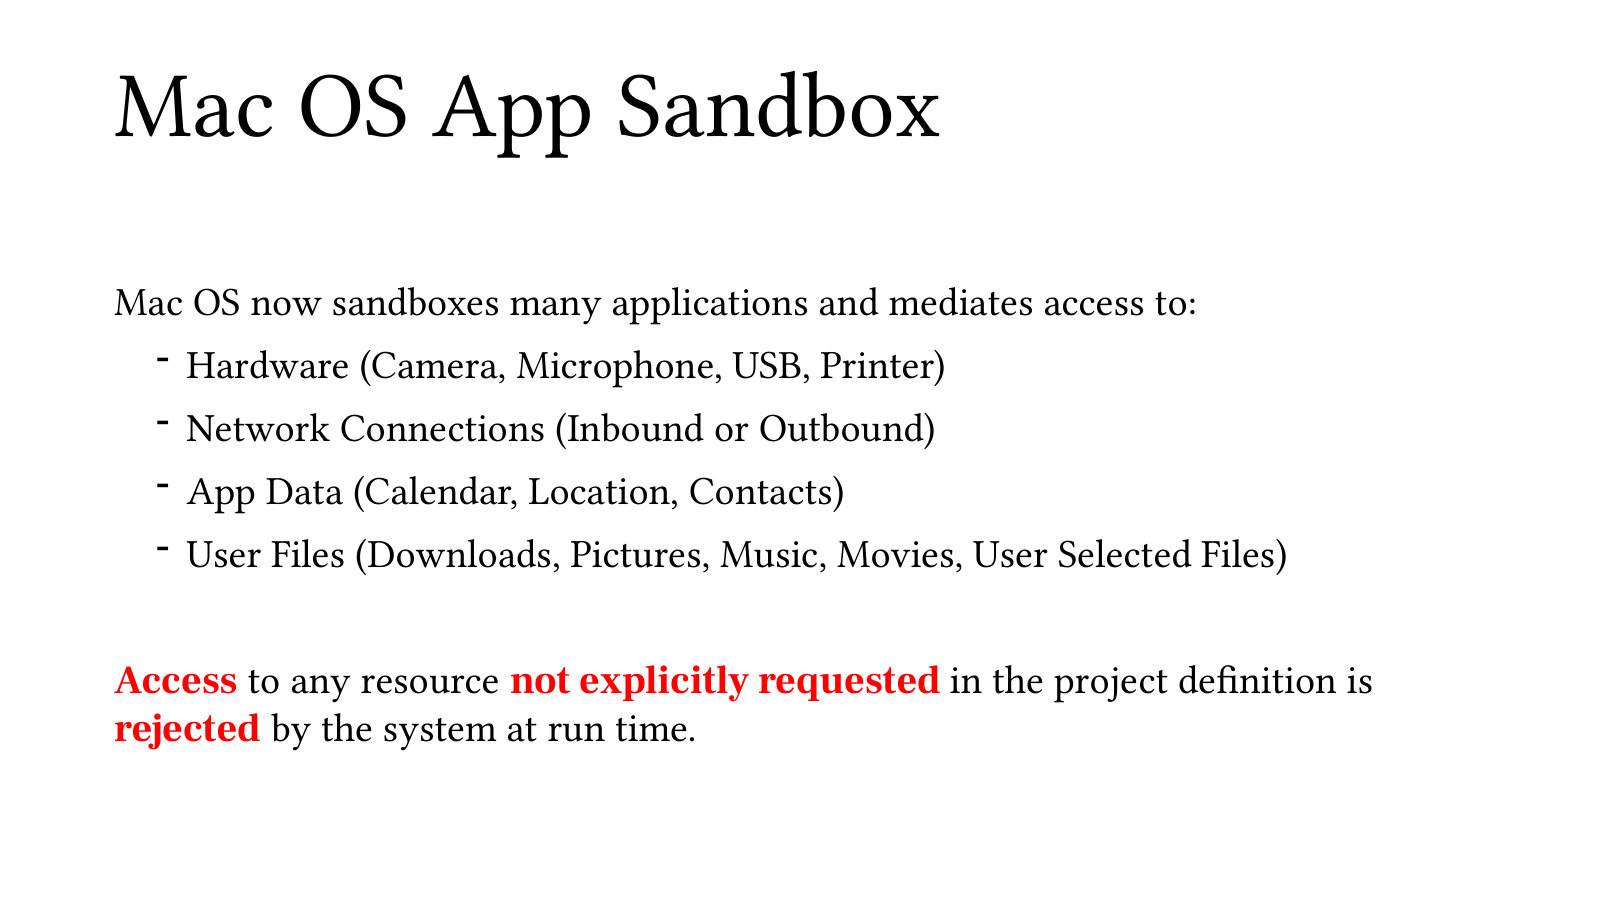
App Sandbox应用沙箱把文件、网络、摄像头、麦克风和联系人等资源分别控制。应用声明需要的能力,再结合用户授权和系统机制取得具体访问。
例如用户在文件选择器选中一张照片,可以只给该照片的访问,而不把整个家目录开放给应用。沙箱的作用是把任务所需范围变成系统能执行的限制。
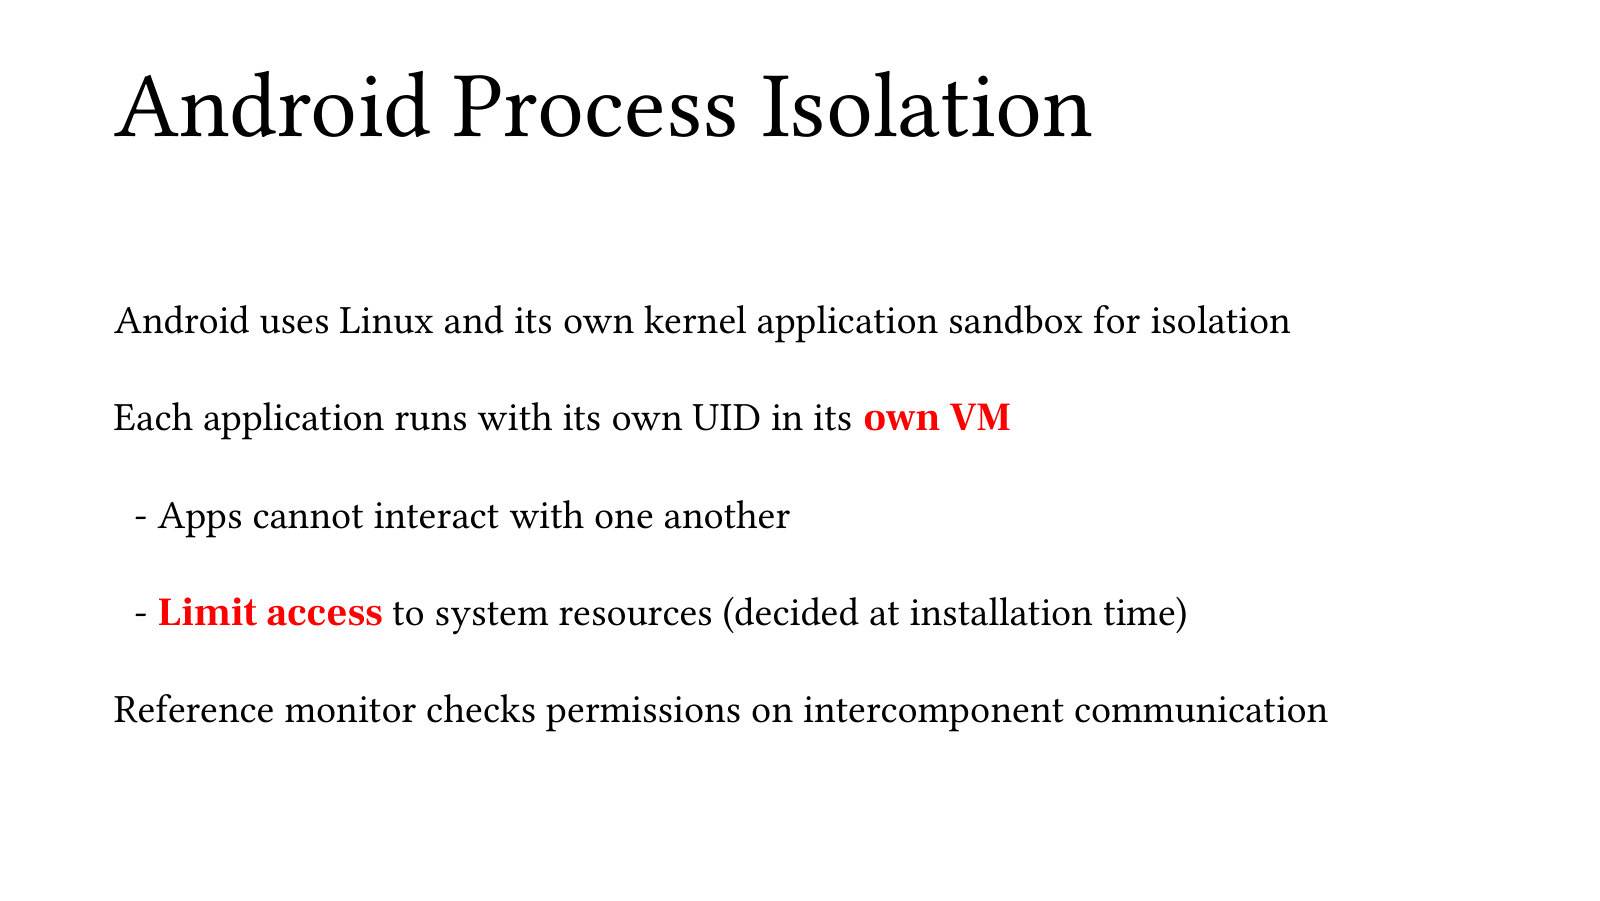
Android通过应用身份和进程隔离分开各应用的数据与执行环境。跨应用通信通过规定接口进行,并检查调用者权限。
例如一个应用想读取另一个应用提供的资料,要经过后者导出的组件和权限检查。不同UID帮助隔离,受控IPC又让合法协作成为可能。分析时同时看“默认分开了什么”和“允许通过什么接口交流”。
浏览器不断处理别人提供的网页、脚本、图片和媒体,输入天然不可信。它又要接触用户文件、网络和账号,所以需要在内部拆分权限。
接下来按角色看:哪个进程处理网页,哪个进程管理特权资源,它们怎样通信,以及怎样分开不同站点。理解这些角色就能把前面的权限原则用到真实应用。
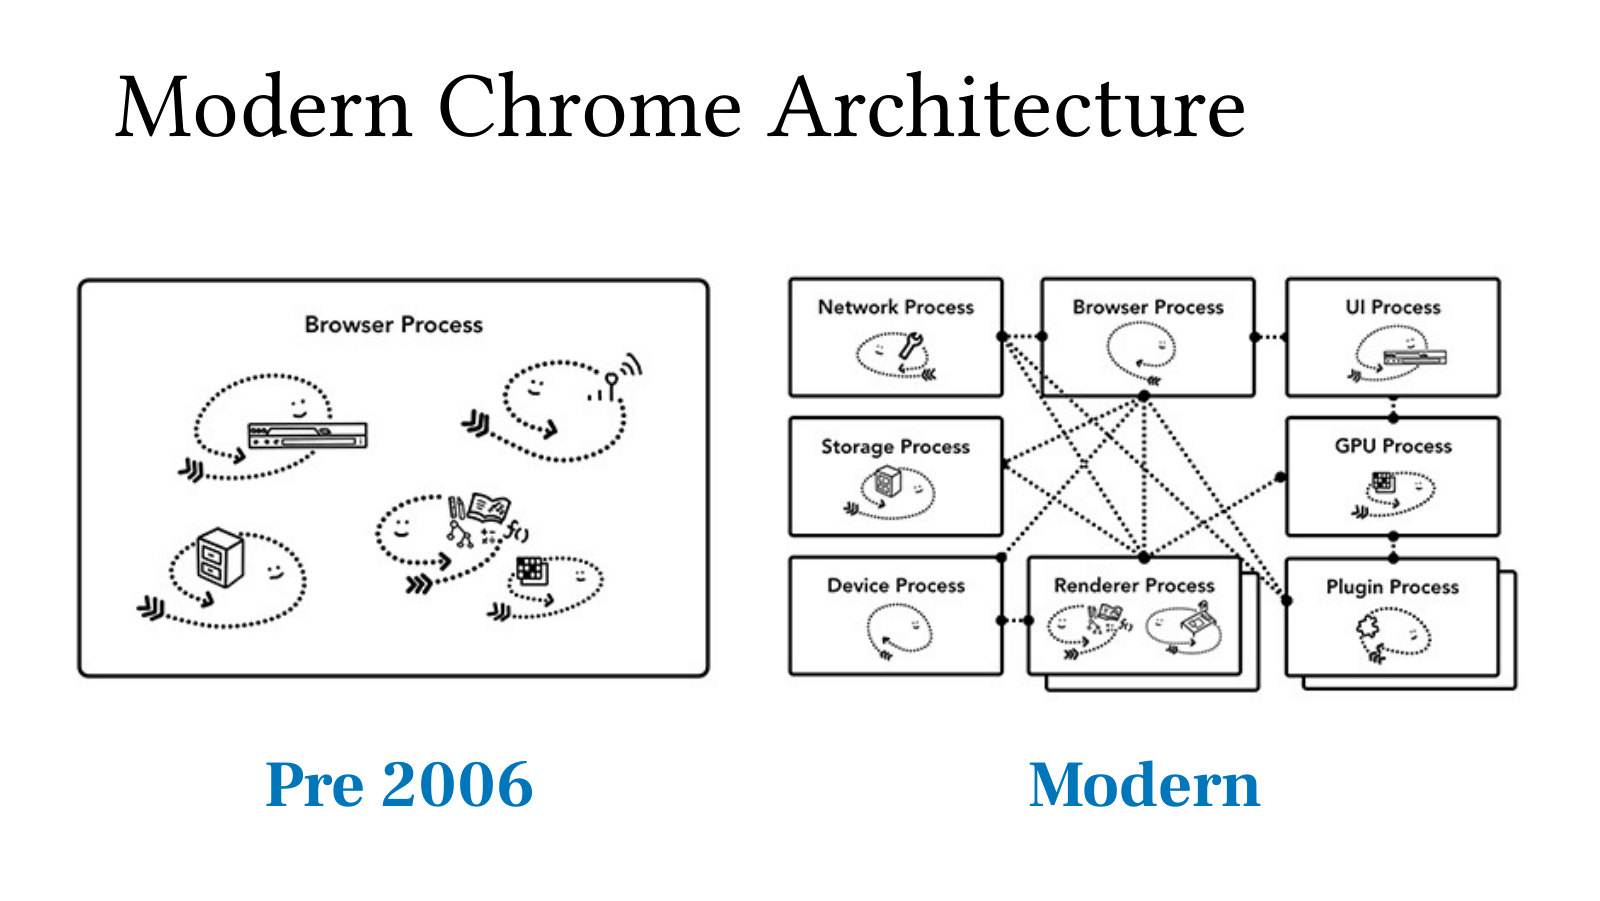
左图把网络、页面、存储等功能都放在同一个进程框内。右图拆开职责,虚线表示组件间的通信。右图八个框分别是 Network、Storage、Device、Browser、Renderer、UI、GPU、Plugin。Renderer 处理页面,Browser 承担协调,Network 管通信,Storage 管持久数据,Device 管设备,UI 负责界面,GPU 支持图形,Plugin 表示插件一侧。分框是为了把职责和权限拆开。页面中一段脚本要打开摄像头时,先问它通过哪个受控接口申请,再问接收方用什么条件判断是否允许。
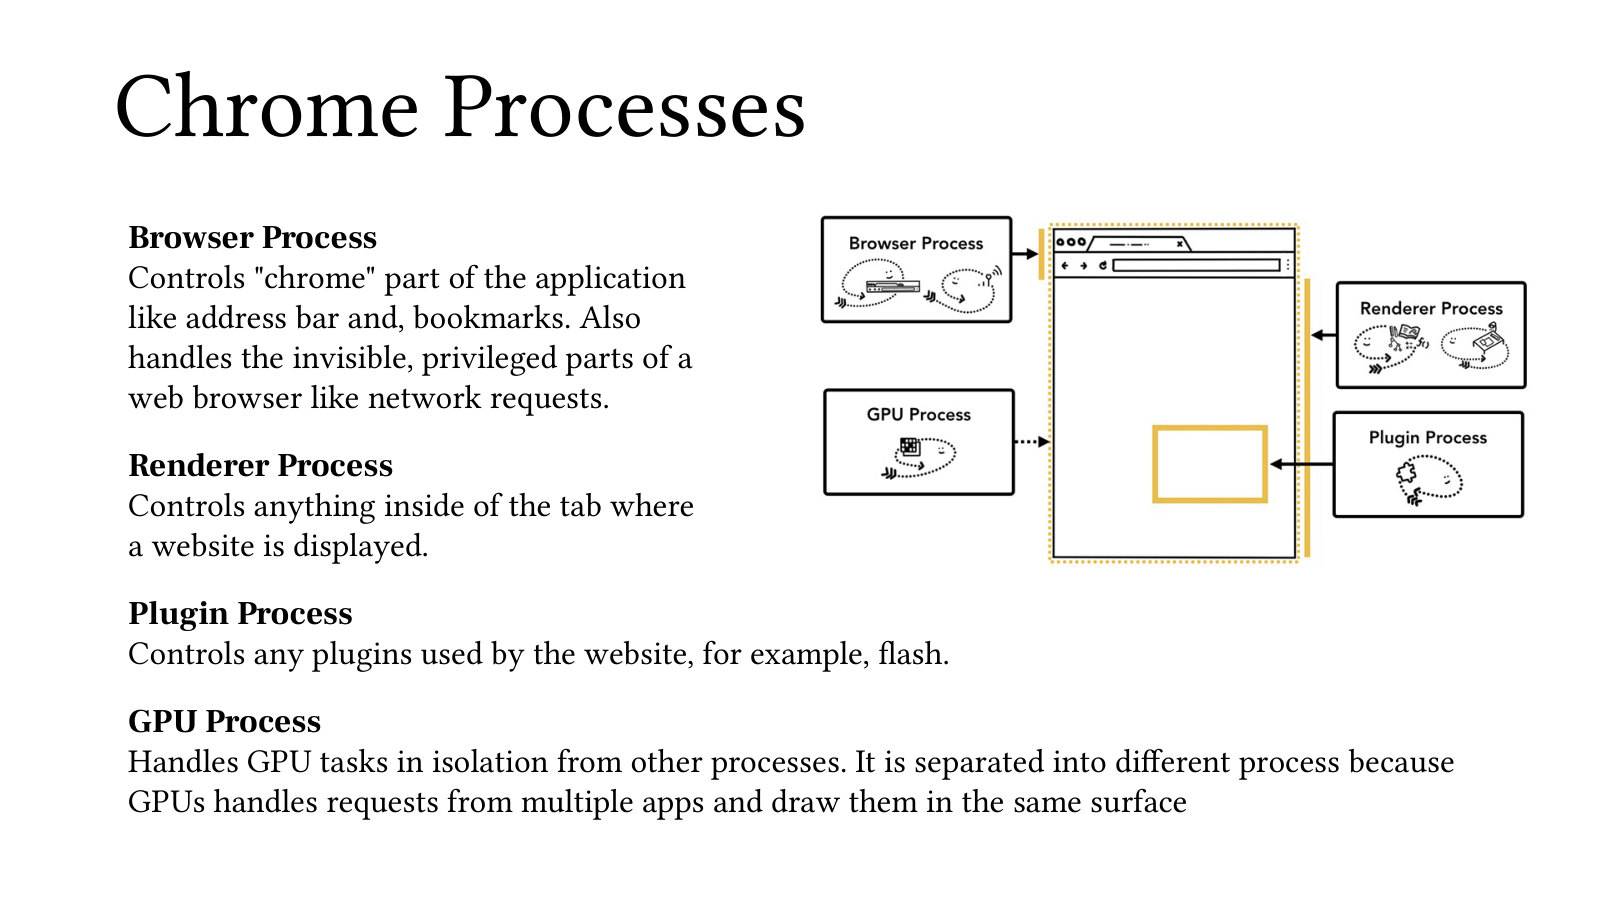
Browser进程负责地址栏等界面和特权协调;Renderer渲染进程处理网页内容;GPU进程处理图形任务;其他服务按角色承担网络等工作。
把最容易接触恶意网页的代码放到低权限renderer,需要特权操作时再请求受控服务。例如网页不能因为要显示图片,就直接获得任意本地文件的读取权。
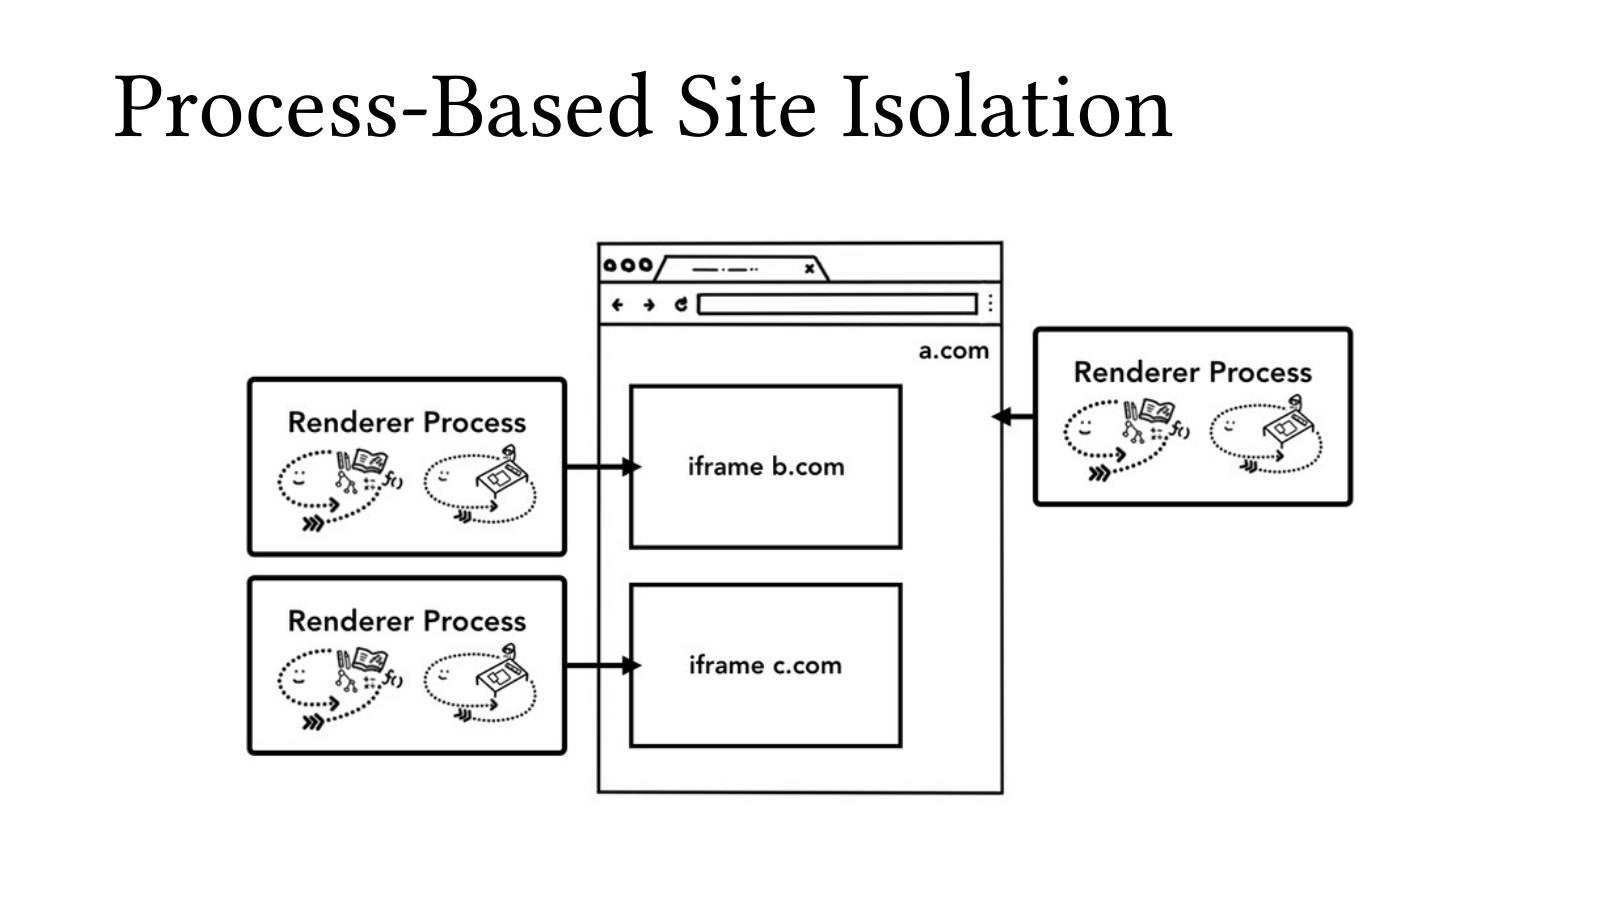
Site isolation站点隔离把不同站点内容放到不同渲染进程。一个a.com页面可能嵌入b.com和c.com的iframe,它们在视觉上同页,安全归属却不同。
读图先按站点给区域分类,再追到对应进程。iframe是嵌入页面的子页面。合法跨站交流走规定接口,进程隔离帮助限制某个站点被攻陷后直接接近其他站点数据。
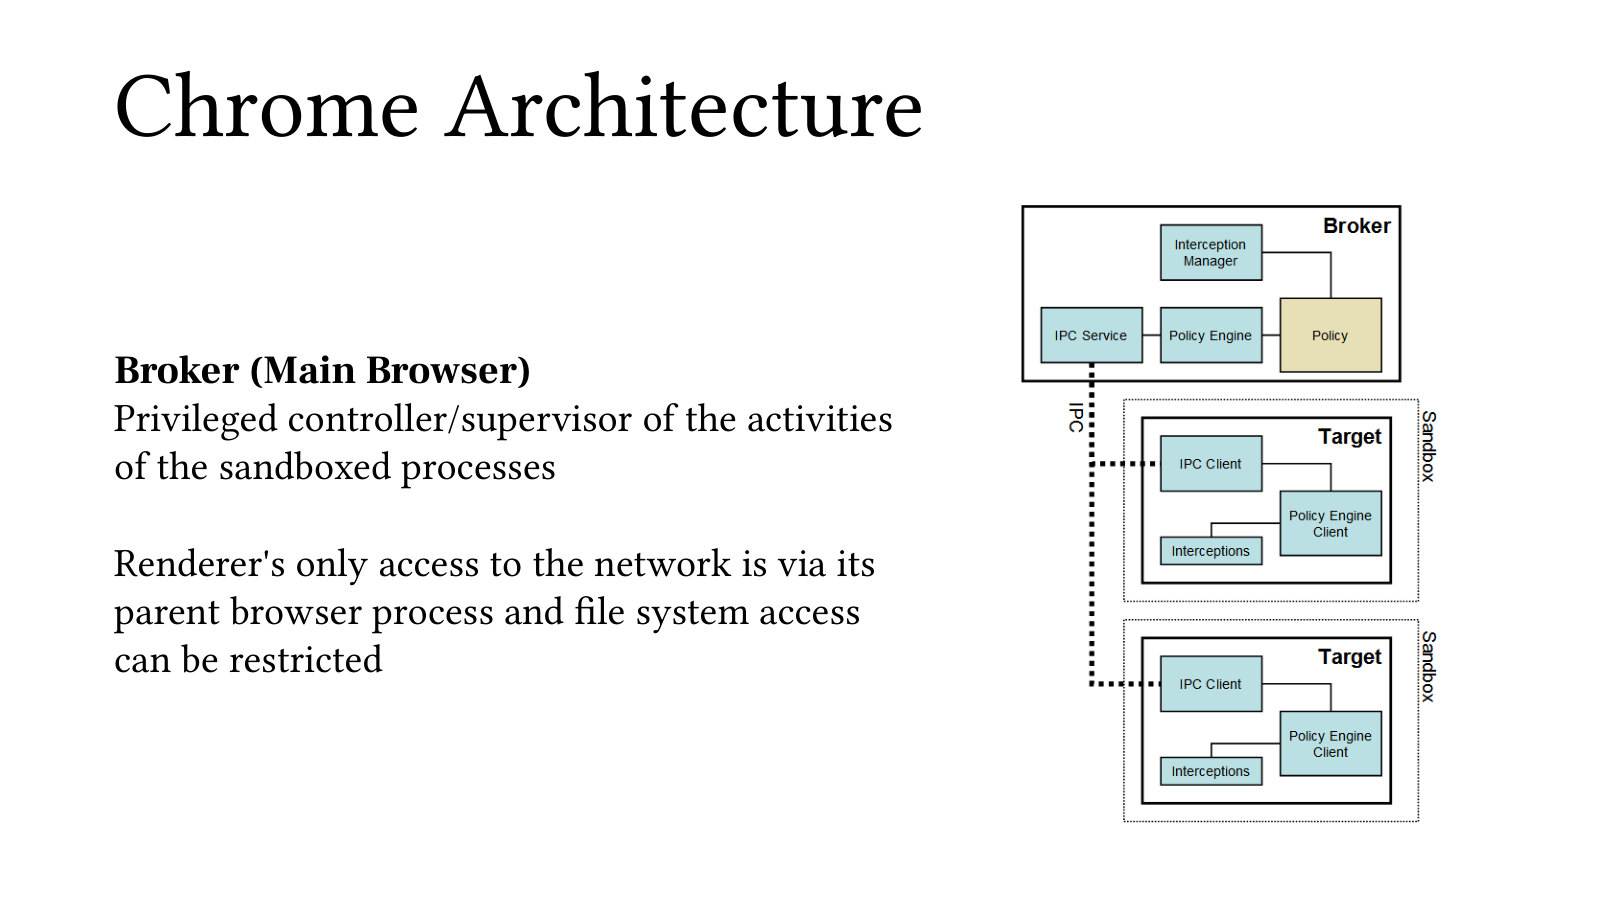
Broker是代办特权操作的受控服务,sandboxed renderer是受限的网页进程。网页进程通过有限接口请求文件或其他资源。
例子:renderer请求打开文件,broker先检查请求来自哪个主体、文件是否为用户选择、动作是否获准,再执行。若broker对任何请求都照办,低权限进程就能借它的权限越权,这叫confused deputy困惑代理问题。
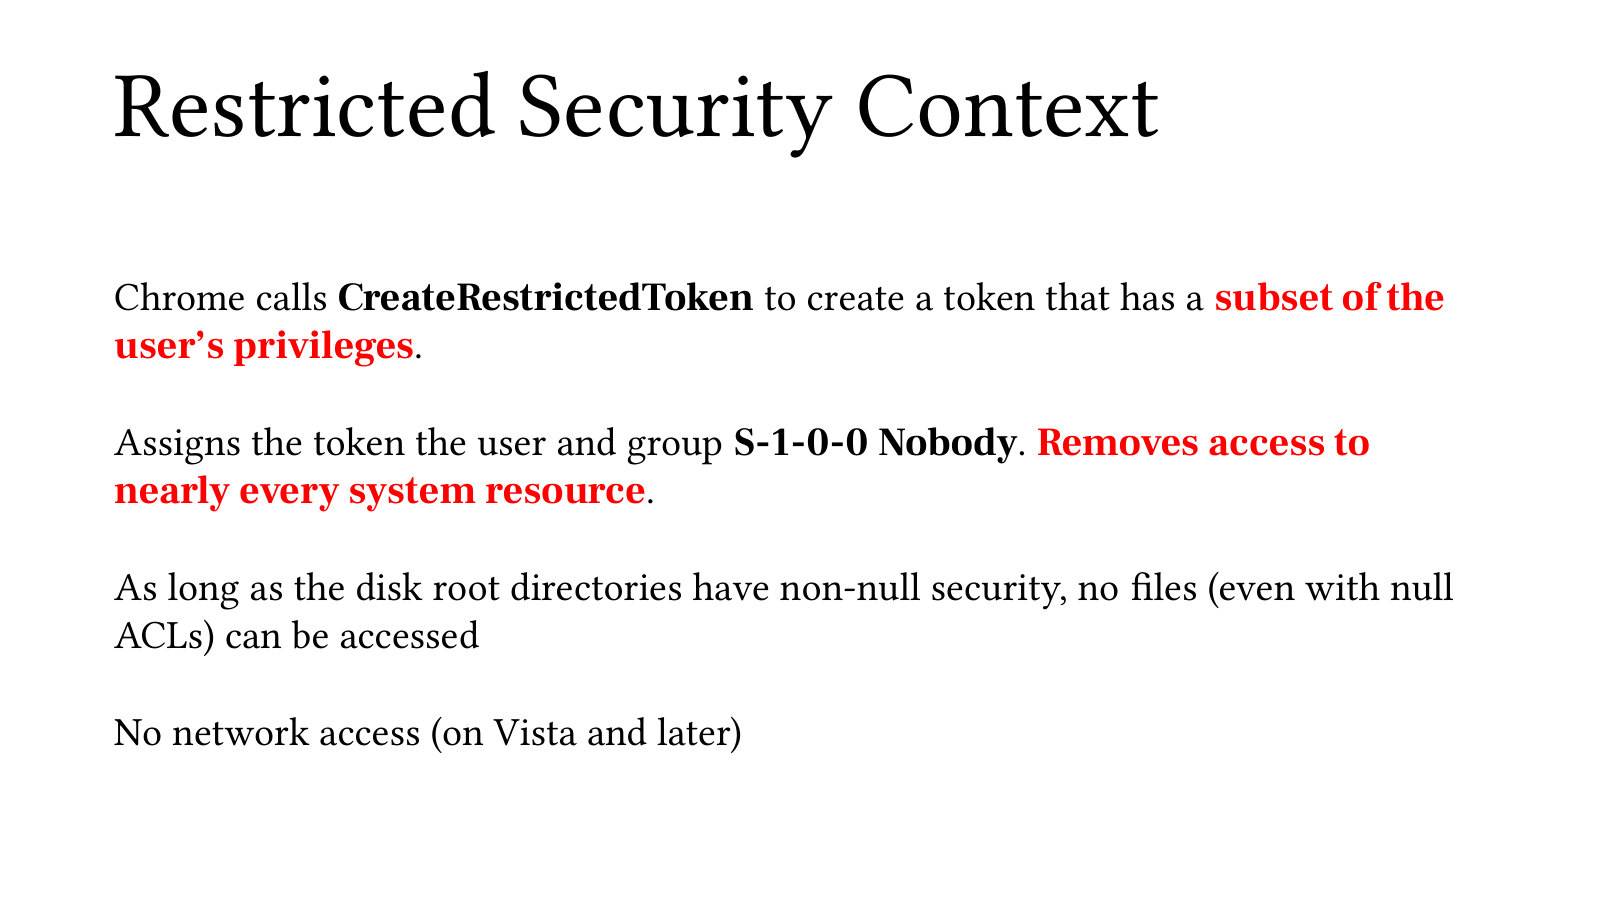
Restricted token把进程的身份和特权进一步限制,使它不能因为用户本人拥有某种权限,就自动使用全部权限。低权限renderer仍需在这些限制下请求对象。
理解时比较限制前后:用户可能可读整个文档目录,renderer只应读被允许的内容。访问对象时,受限上下文与对象ACL共同决定结果;需要额外资源时再走broker接口。
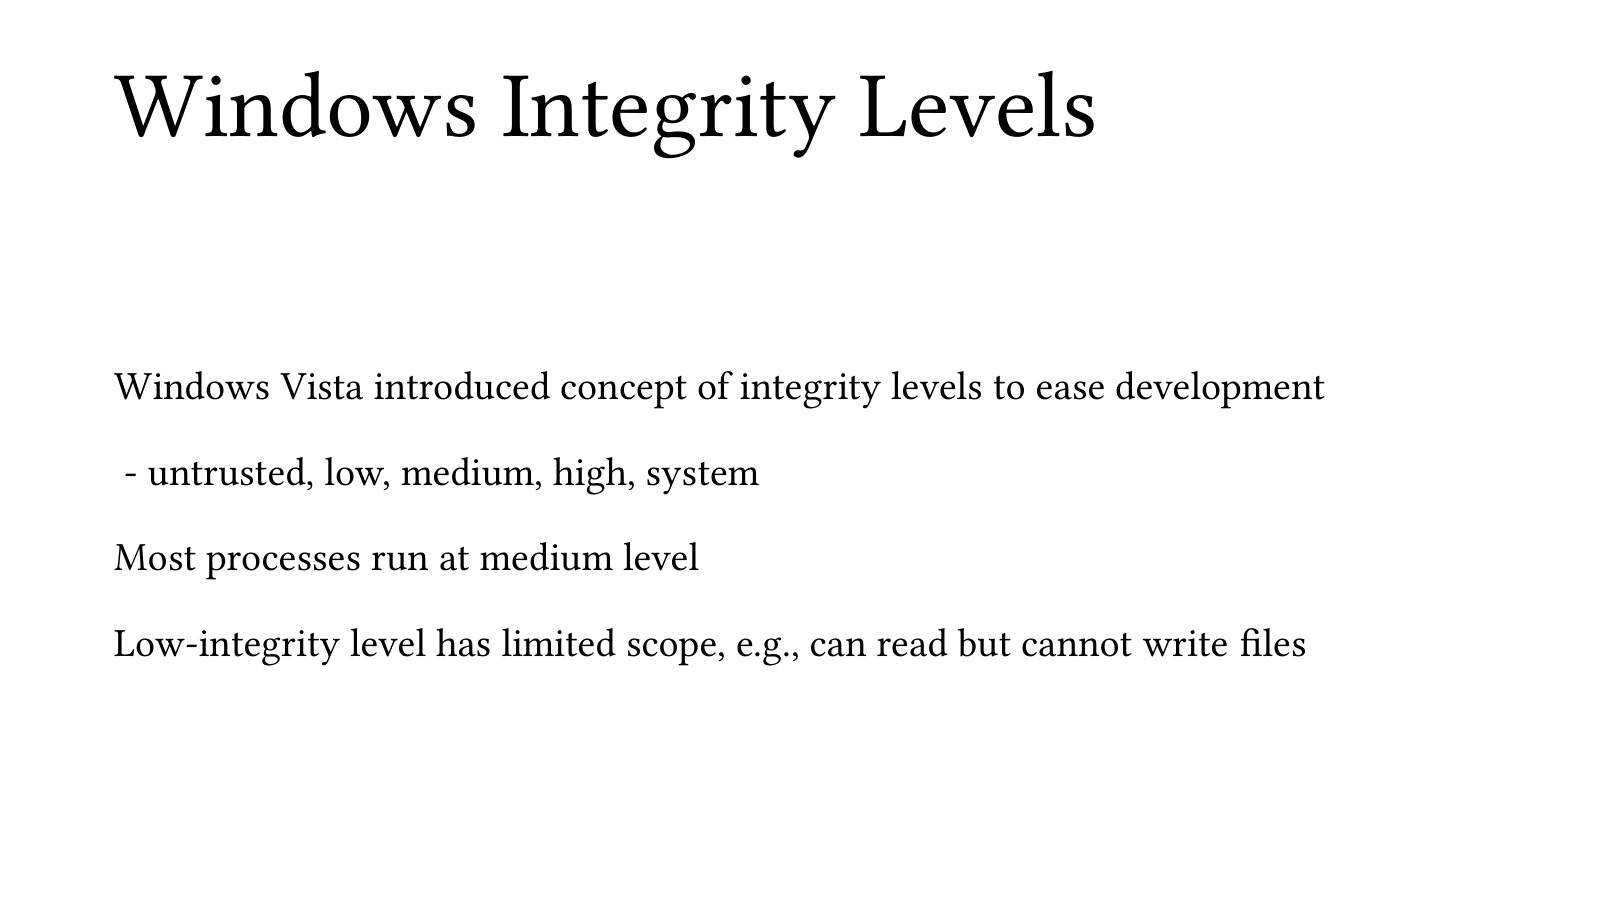
完整性级别integrity level用于限制较低可信程度的进程影响较高完整性对象。图中从untrusted、low、medium、high到system排列。
典型目标是限制低完整性网页进程写入更高完整性配置。把它理解为一层额外写保护,读写权限仍结合DACL等规则计算。它关注谁能改变谁,与把秘密分成高低等级的保密模型不同。
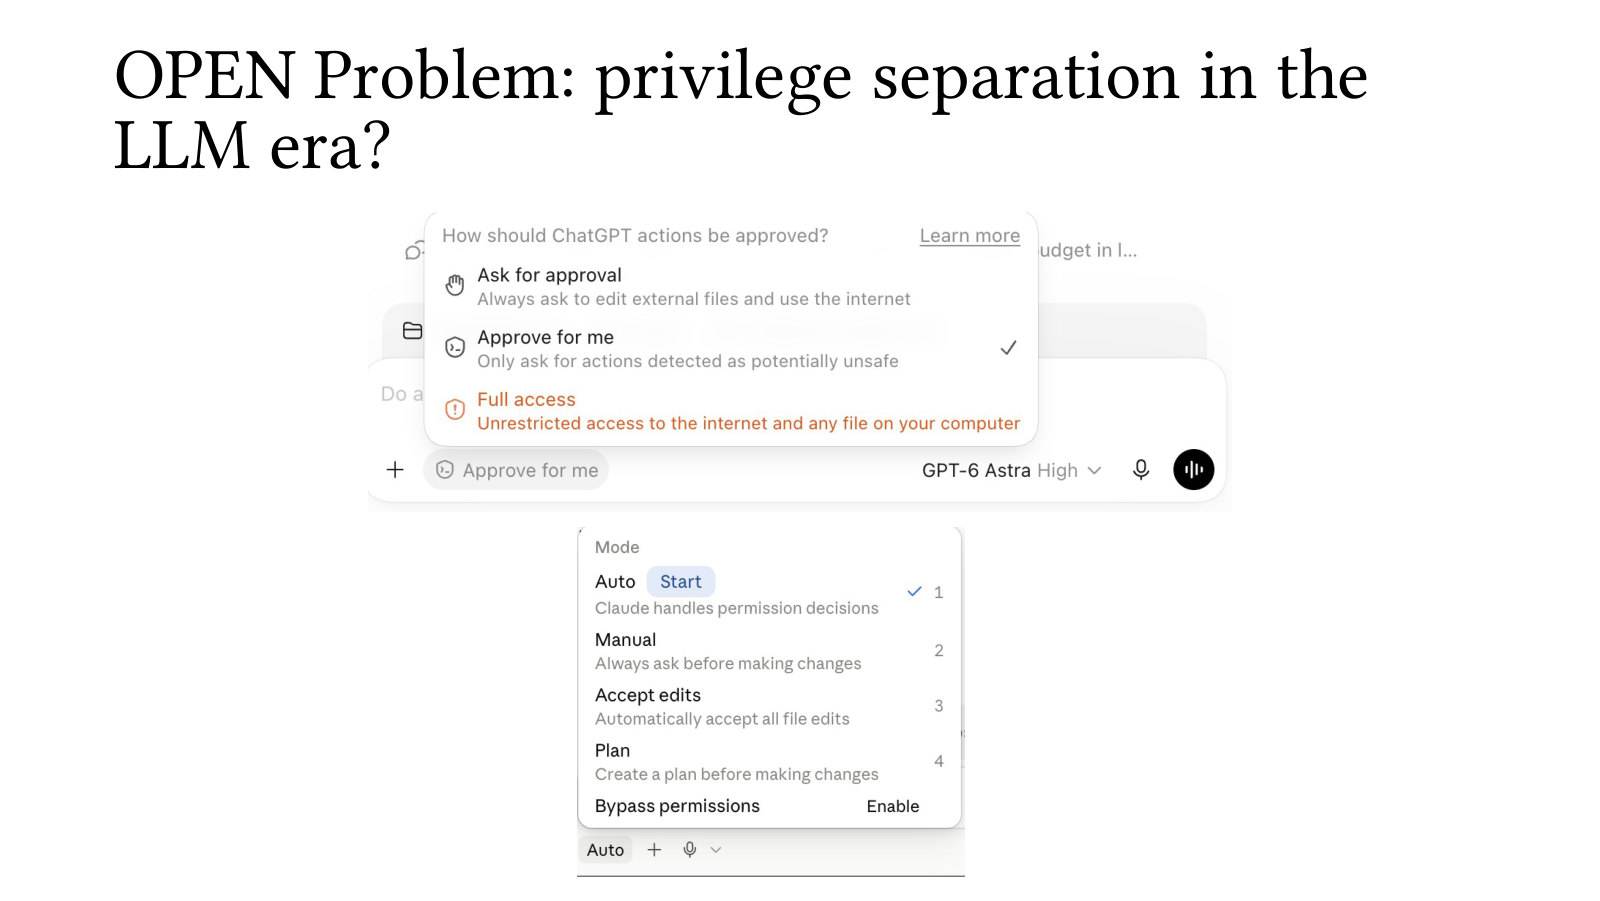
语言模型代理可能同时阅读邮件、网页和本地文档,又能调用写文件、发邮件等工具。若网页里的指令改变了代理任务,外部作者就可能间接使用用户的权限。
课堂补充(Part02 01:00:18–01:06:31):老师把代理权限系统列为开放问题。可沿本周思路拆解:把不可信内容处理与特权执行分离,限定每个工具可操作的对象,再检查敏感动作是否符合用户任务。
用浏览器回顾整组原则。最小权限把渲染进程限制在它真正需要的操作。权限分离把不同职责放在隔离的组件中。纵深防御让站点隔离、沙箱和系统权限各守一层。开放设计允许别人按公开规则审查边界。简单设计让真正需要信任的检查路径容易读和测。若网页要求读系统文件,依次问从哪里发起、哪层拒绝、谁有权代办、规则能否核对。
开放设计open design要求安全机制即使被公开研究,仍能依靠受保护的密钥等必要秘密工作。公开机制便于别人检查设计,密钥则可以独立管理与更换。
课堂补充(Part02 01:00:18–01:06:31):老师对比隐藏整套设计与保护密钥。如果只有“别人不知道内部怎么做”这一道屏障,设计一旦泄露就难以恢复;可更换密钥让恢复更可控。
Kerckhoffs原则用于密码系统:除密钥外,系统设计公开后仍应安全。算法规定计算方法,密钥决定某一次或某个用户的具体秘密选择。
例如所有人都知道锁采用哪种结构,持有正确钥匙的人才能正常打开。公开算法便于长期检查,密钥泄露后则要更换密钥。开放设计仍需要可靠实现和正确密钥管理来配合。
最后一条是保持简单keep it simple。安全规则、接口和例外越多,越难判断组合后究竟允许什么。简化可以是减少TCB、缩小高权限组件、统一访问检查和删除不用的功能。
把全周连起来:先写主体、对象和操作,再拆组件、分配最小权限,用多层边界限制失败,公开审视机制,并让规则保持可理解。这样才容易逐项检查与测试。