第1页 从防攻击走向完整运行周期
以边缘摄像设备贯穿第 10 周。先确定哪个程序有权安装,再确定运行时哪些事件被看见,最后用可核验的证据恢复到可信状态。
以边缘摄像设备贯穿第 10 周。先确定哪个程序有权安装,再确定运行时哪些事件被看见,最后用可核验的证据恢复到可信状态。
六节按设备运行顺序展开:签名与版本决定能否接受更新,安装状态机处理失败;监控解释原始流量并度量覆盖;调查用相关 ID 拼证据链;恢复按依赖顺序重新上线。
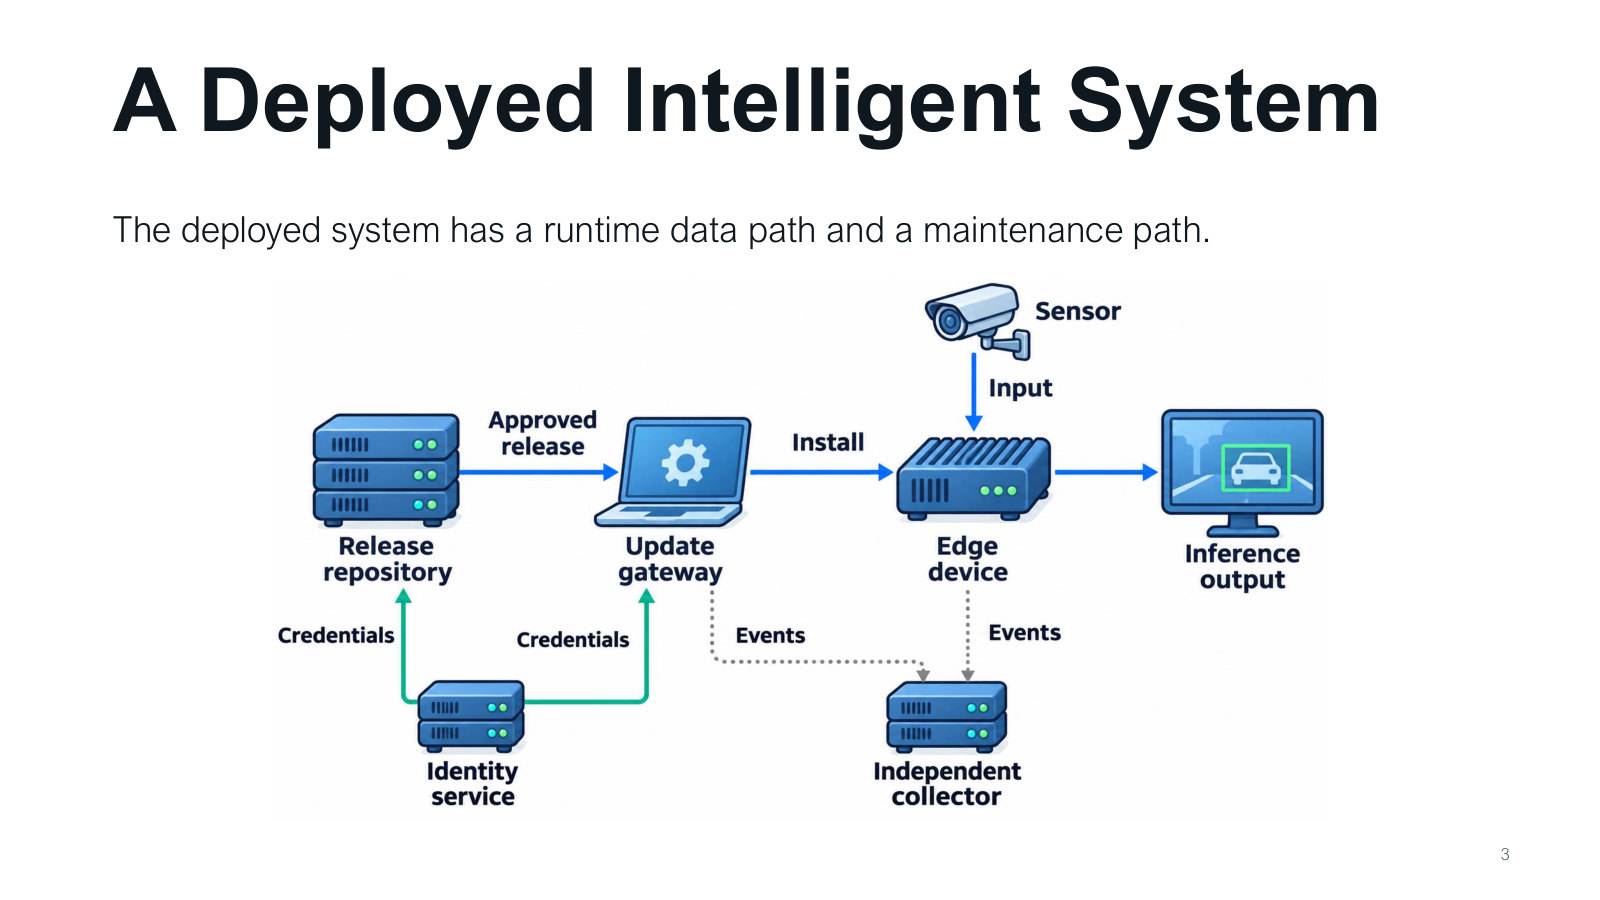
上方运行路线是“传感器→边缘设备→推理输出”。左侧维护路线是“发布仓库→更新网关→边缘设备”,它决定设备运行哪份代码。下方身份服务给仓库和网关提供凭据,独立收集器接收网关与设备事件。蓝箭头传软件或运行数据,绿色箭头传身份能力,虚线传日志。攻击者可以不碰模型输入,改从维护权限进入;所以部署安全必须把这几条路线放进同一个威胁模型。
图中绿色箭头是身份服务向仓库和网关提供凭据,虚线是网关及设备向独立收集器送事件。若网关失守,其本地记录可能不完整,但已到达独立收集器的记录仍可对照调查。
部署时,判断下载的字节是否可激活,以及安装中断后会怎样。监控时,重建终端真正收到的输入,并解释漏采或丢弃的记录。恢复时,用证据划定受影响范围,再说明满足哪些条件才能重新上线。每项都需要一个具体对象和判定规则。例如“签名有效”只是部署检查之一;“没有告警”还需核对监控是否收到数据;“能开机”还需验证权限与数据状态。
三道验收可以具体写为:签名与版本策略通过后才试启动,捕获有缺口时记录丢弃数量,恢复后同时看到正常部署成功和原未授权操作被拒绝。
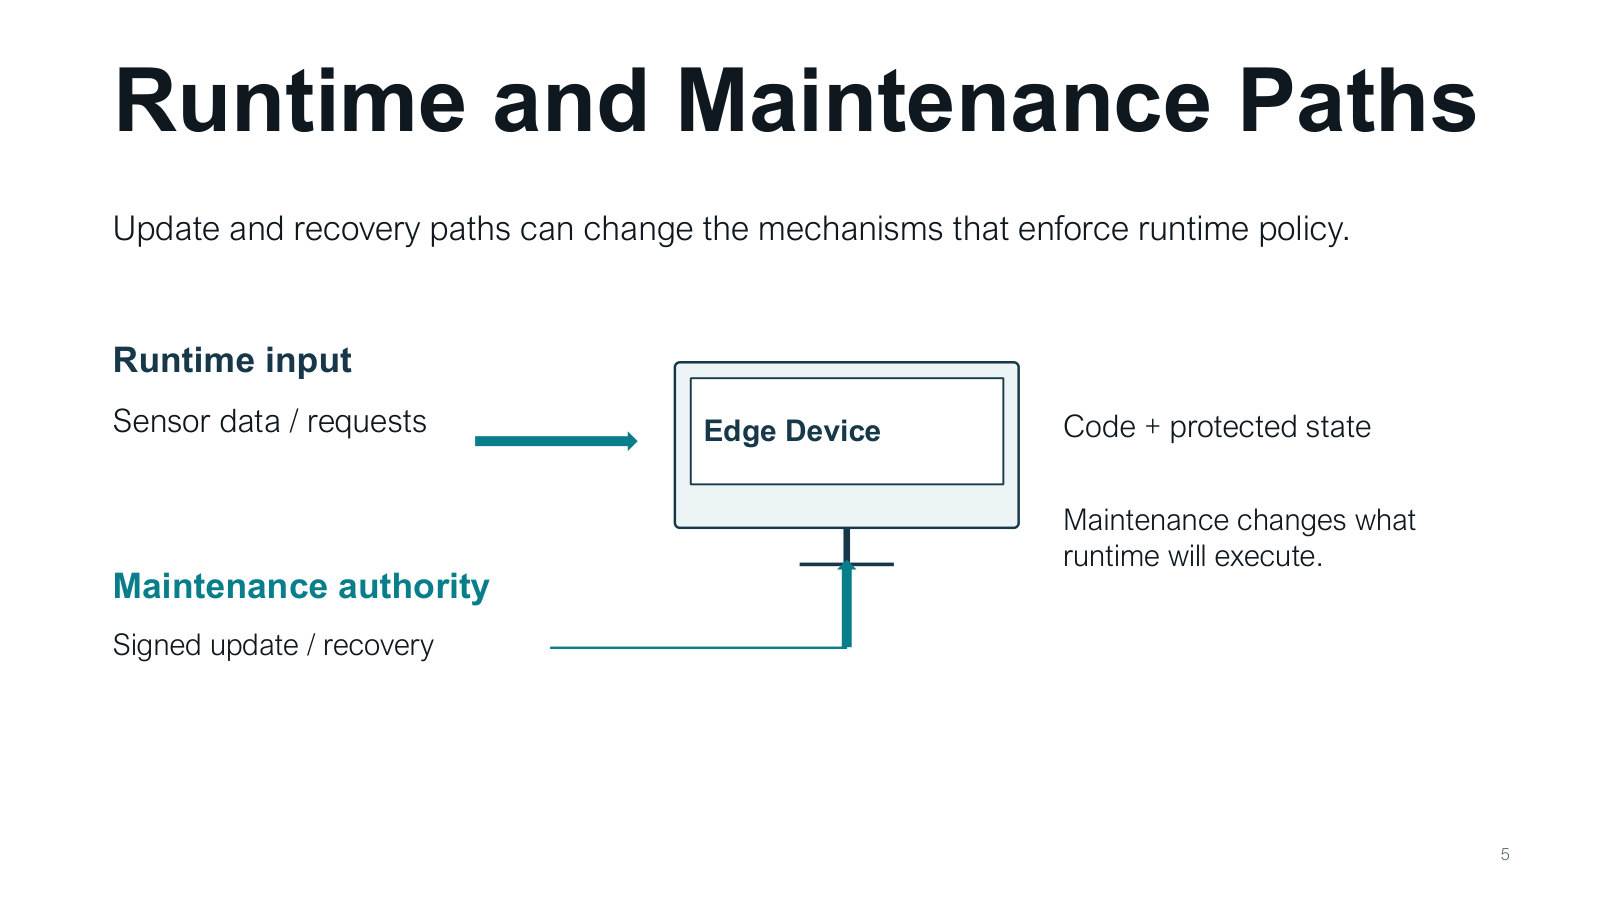
运行输入包括传感器数据和请求,设备使用现有代码与受保护状态处理它们。维护输入包括签名更新和恢复指令,会直接改变这些代码与状态。于是维护权限可以改变执行安全策略的机制本身。比如运行时限制文件访问的代码被替换后,原先的限制就可能失去作用。分析时把两类入口分别画出:一类影响一次计算,另一类影响以后所有计算的规则,因此后者往往需要更严格保护。
正常输入是图像,输出是识别结果。维护输入可改变产生识别结果的程序与策略。因此维护路径的检查也决定了以后正常运行采用哪些约束。
固件是控制平台设备的底层代码,例如启动阶段或设备控制器中的程序。关键数据包括持久密钥、启动选择和安全政策,它们即使重启也会保留。恢复镜像是用于重新写回可执行代码的可信来源。三者配合才能恢复:镜像正确,但启动选择仍指向恶意位置,系统仍可能启动错误代码;代码恢复了,旧密钥仍可被攻击者使用,也未切断访问。清单需要同时列代码、数据和身份。
举个状态快照:A 槽 v8 是固件,最低可接受版本 8 和验签公钥是关键数据,独立介质中的受认证镜像是恢复来源。三个对象分别参与启动、策略和恢复。
信任根是安全功能依赖的最初可信组件。验证其他程序之前,必须先相信某个验证器及其密钥没有被本次攻击者改掉,否则“验证通过”也没有依据。例:启动只读区中的小验证器,用受保护公钥检查下一阶段签名。先把最初信任假设写清,再讨论后面的验证。它像量尺的基准:后续测量做得再细,基准本身被调过,结论仍会一起偏移。
纸上只给设备预置可信公钥 K1。收到自带公钥 K2 的更新包时,先从设备内受保护的策略查 K2 是否获授权。包中的说明不足以让 K2 成为根。
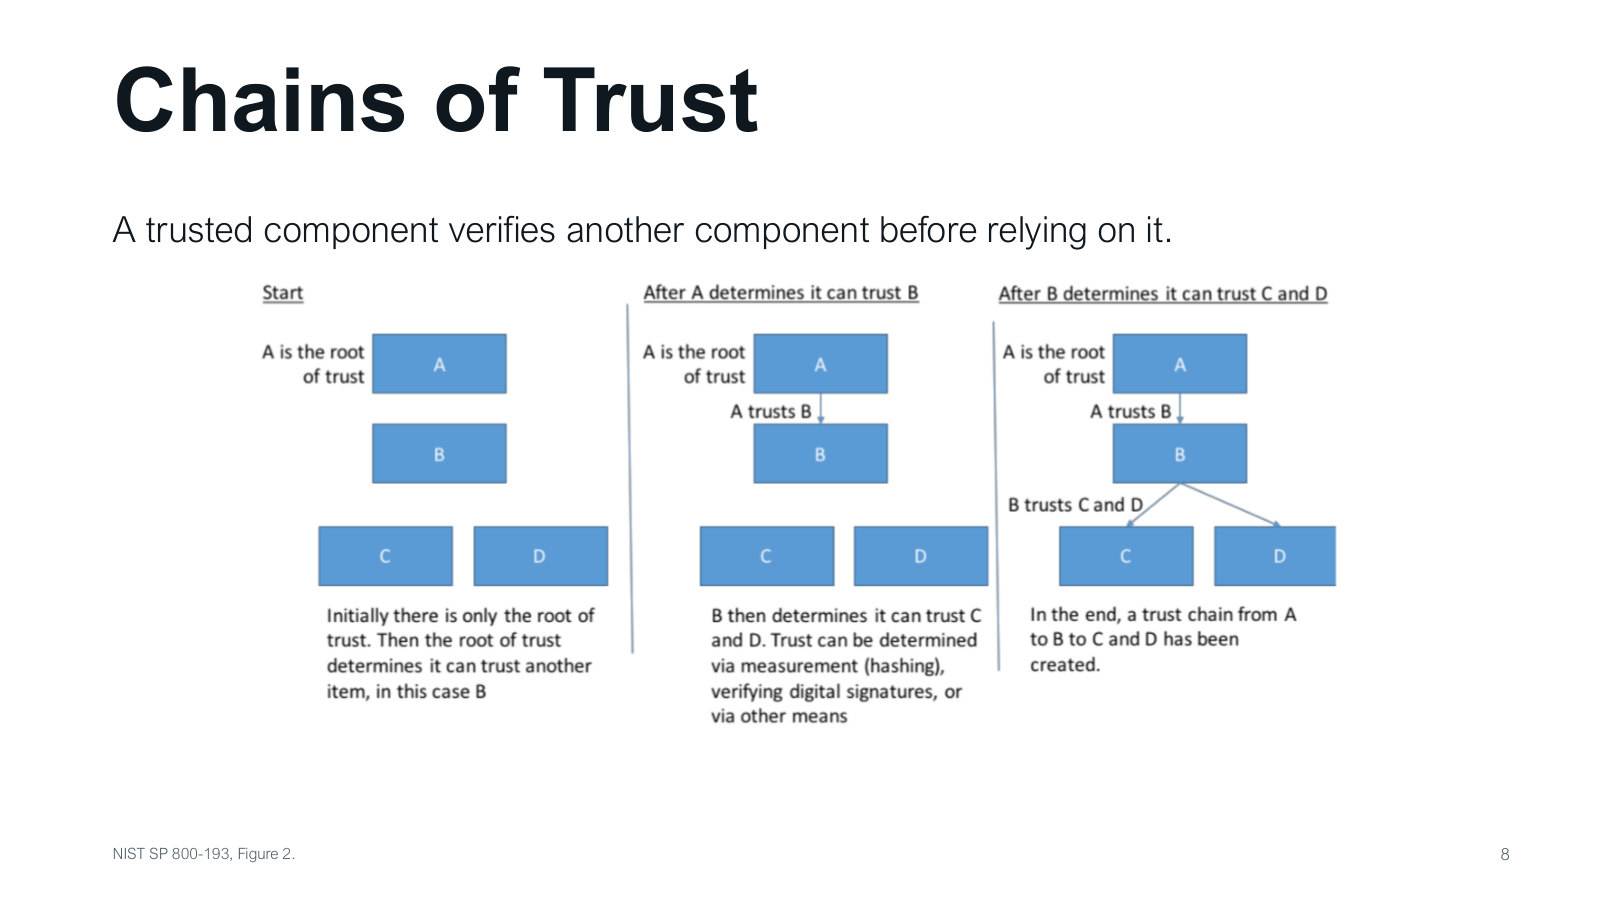
图分三步。起初只信任A;A验证B,成功后才把B纳入可信执行;B再验证C和D,于是形成从A分叉出去的信任链。验证可以采用签名、测量或其他机制,但每条箭头都表示一个具体检查。信任不是因为B宣称自己可信,而是已有可信组件依据规则检查B。若B被替换,B后续对C、D给出的结论也失去该链条原有的支撑。
图中三栏是连续状态。开始只有 A 被信任;A 验过 B 后新增 A→B;再由已获信任的 B 分别核验 C、D,得到两条下级链。任一必要验证失败,就在相应节点停住。
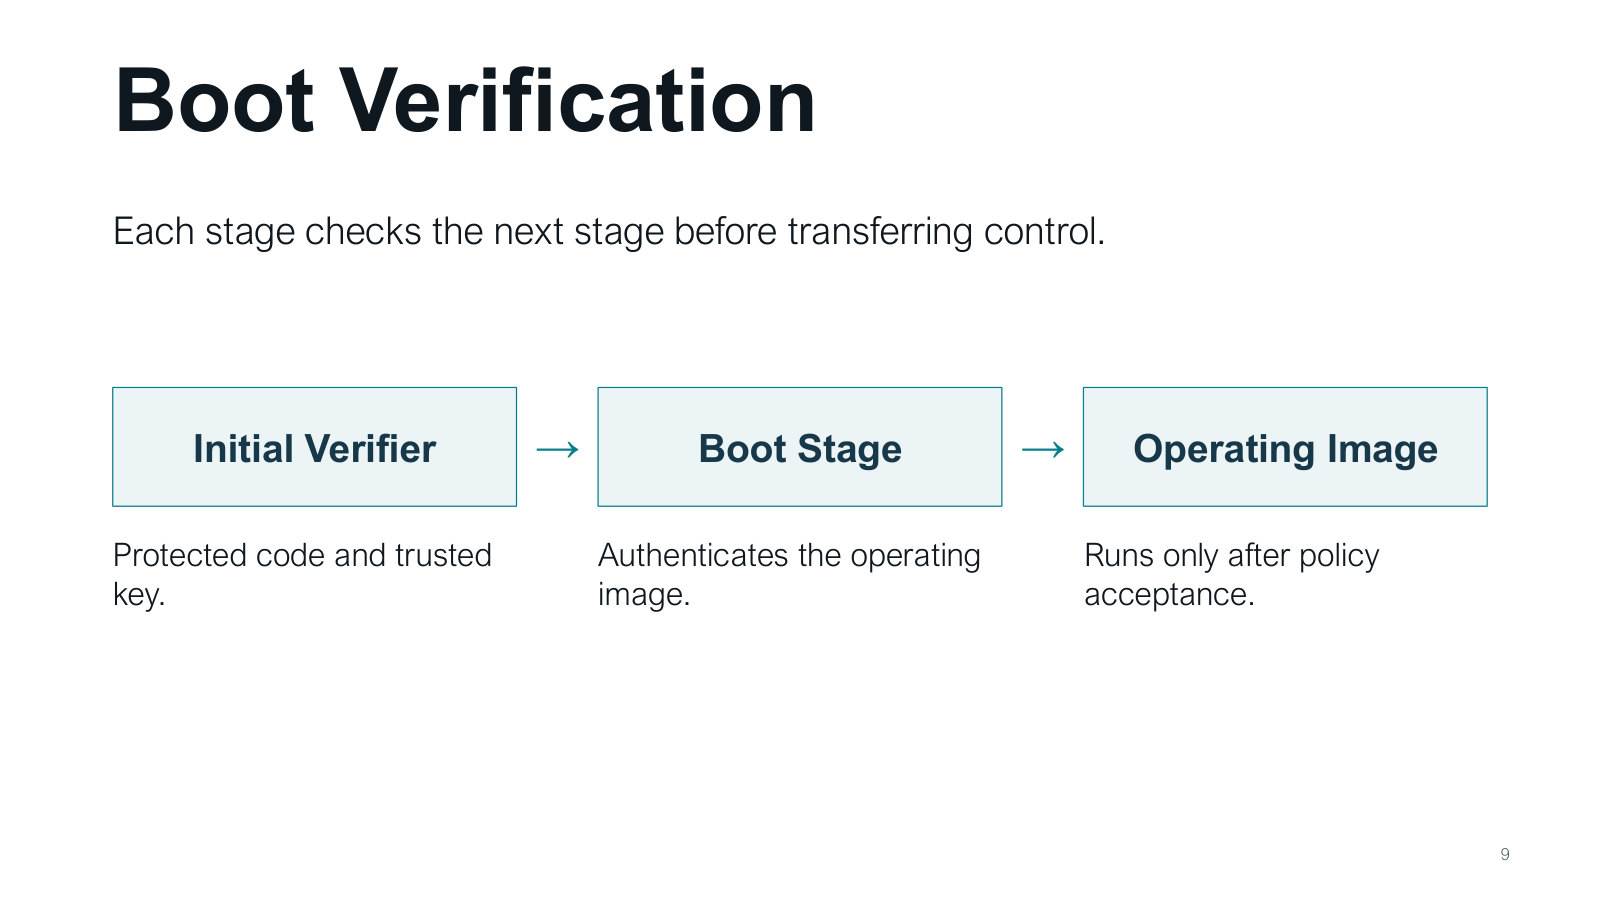
初始验证器保存受保护代码和可信密钥;它验证启动阶段,通过才交出控制;启动阶段再认证操作系统镜像,镜像通过政策检查后才运行。先检查、后执行是关键顺序。若先运行未经验证的阶段,再让它验证自己,它已能修改检查过程。读图时把箭头同时理解为信任转移与控制权转移,每次转移都应有明确允许条件。
箭头表示先验证再交接。初始验证器可验启动阶段;启动阶段检查操作镜像;最后才由操作镜像获得控制权。即使前一段合规,下一段仍需过自己的检查。
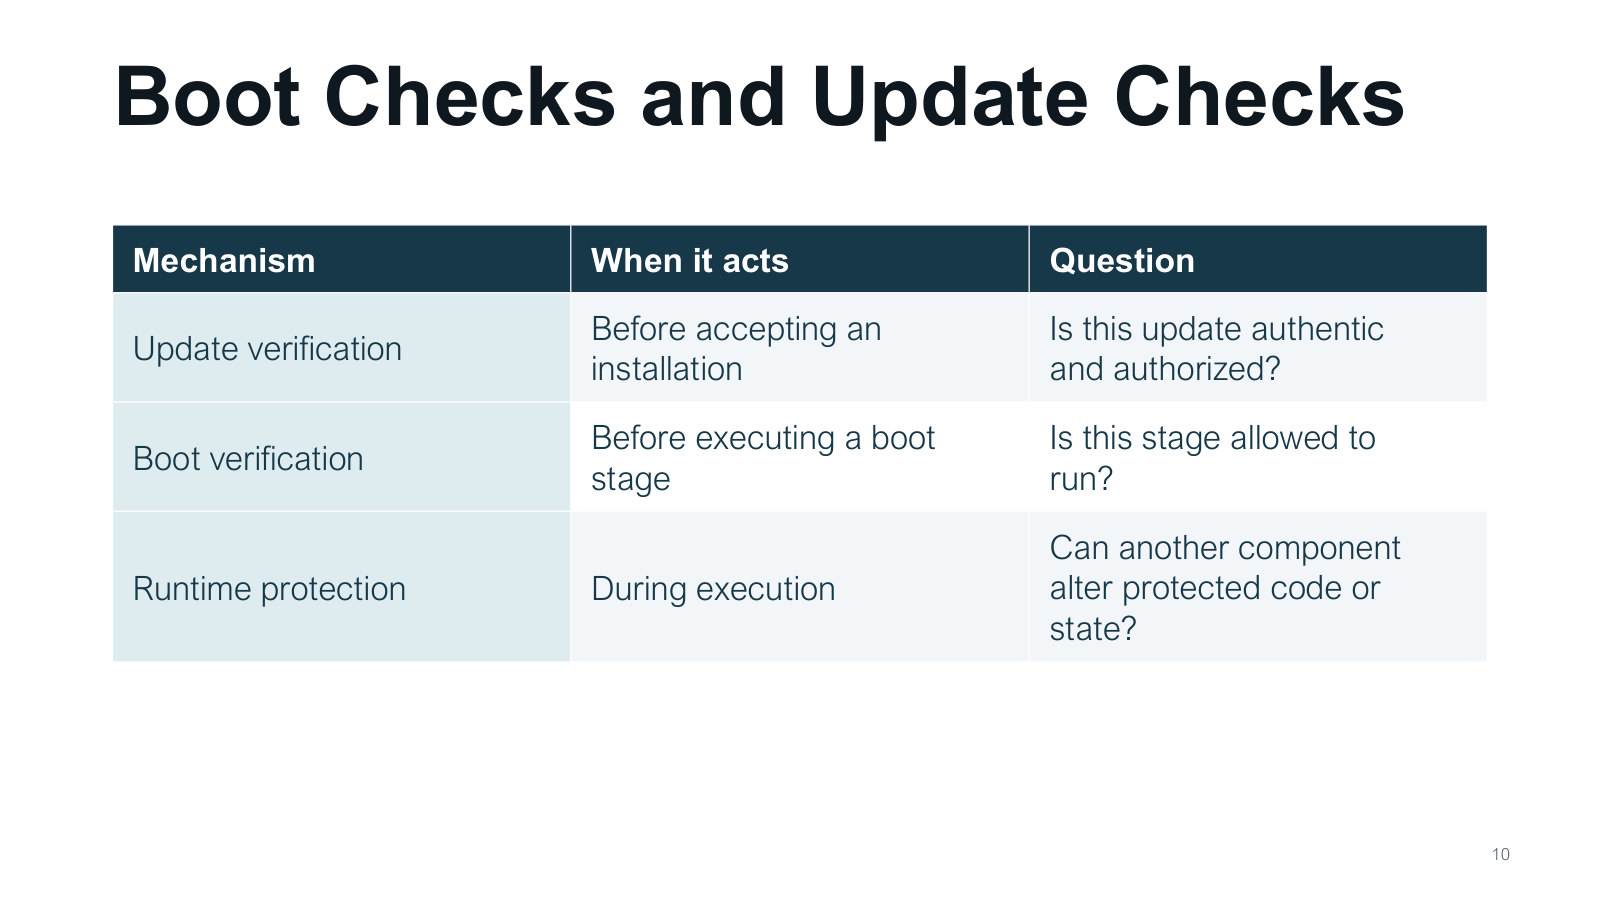
更新验证发生在安装被接受之前,检查发布包真实性及安装授权。启动验证发生在某阶段执行之前,检查该阶段是否允许启动。运行时保护发生在执行期间,阻止其他组件修改受保护代码或状态。例如安装时正确的镜像,后来被磁盘上的另一程序改写,仍需要启动验证;已经启动的关键状态又需要运行时保护。三种机制处理不同时间点的变化,不能用一次签名检查替代全周期保护。
同一个 v9 有三个观察点:下载后核对清单和字节,开机前检查将运行的 v9,各组件运行时约束谁能修改选槽状态。图表的“何时”列比工具名更适合定位问题。
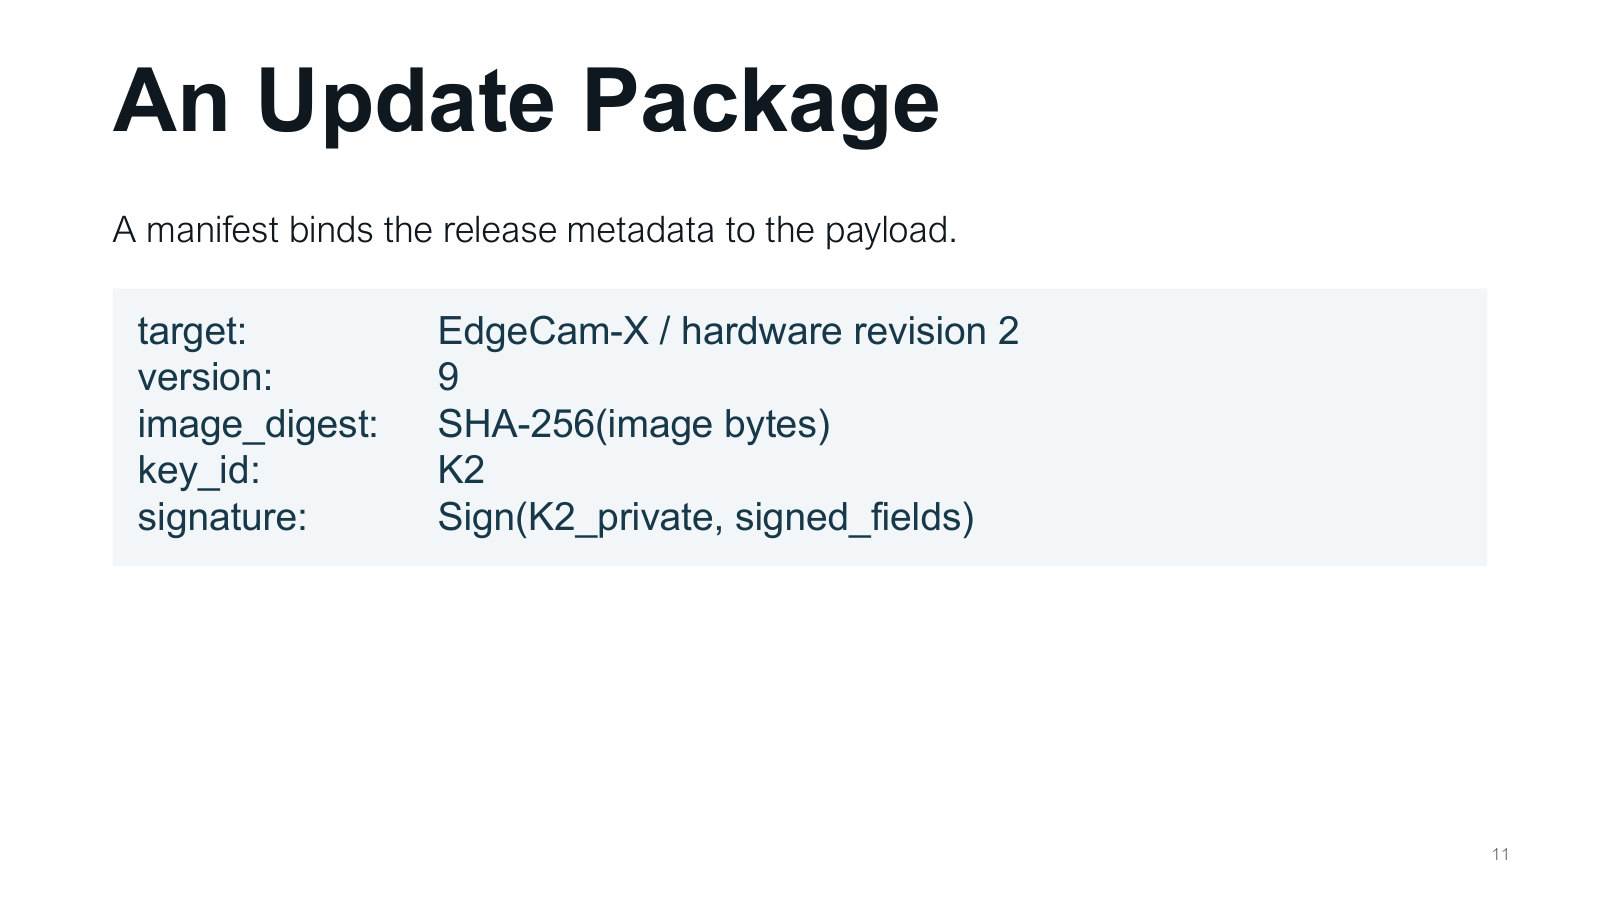
target 指定 EdgeCam-X、硬件修订2,避免装错设备。version: 9 用于版本政策判断。image_digest 保存镜像字节的 SHA-256 摘要,把清单与实际内容绑定。key_id: K2 告诉验证器查找哪把受信任公钥。签名覆盖规定的字段,证明持有对应私钥的一方认证了这些内容。收到包后,既要验清单签名,也要重算载荷摘要,否则只有描述被认证,实际安装内容尚未绑定。
把清单和载荷分开。签名保护目标、版本、映像摘要等签名字段,载荷是另一个字节对象。key_id 只是本地已知公钥的查找键。计算新载荷摘要并核对清单中的摘要,才把签名约束延伸到载荷字节。
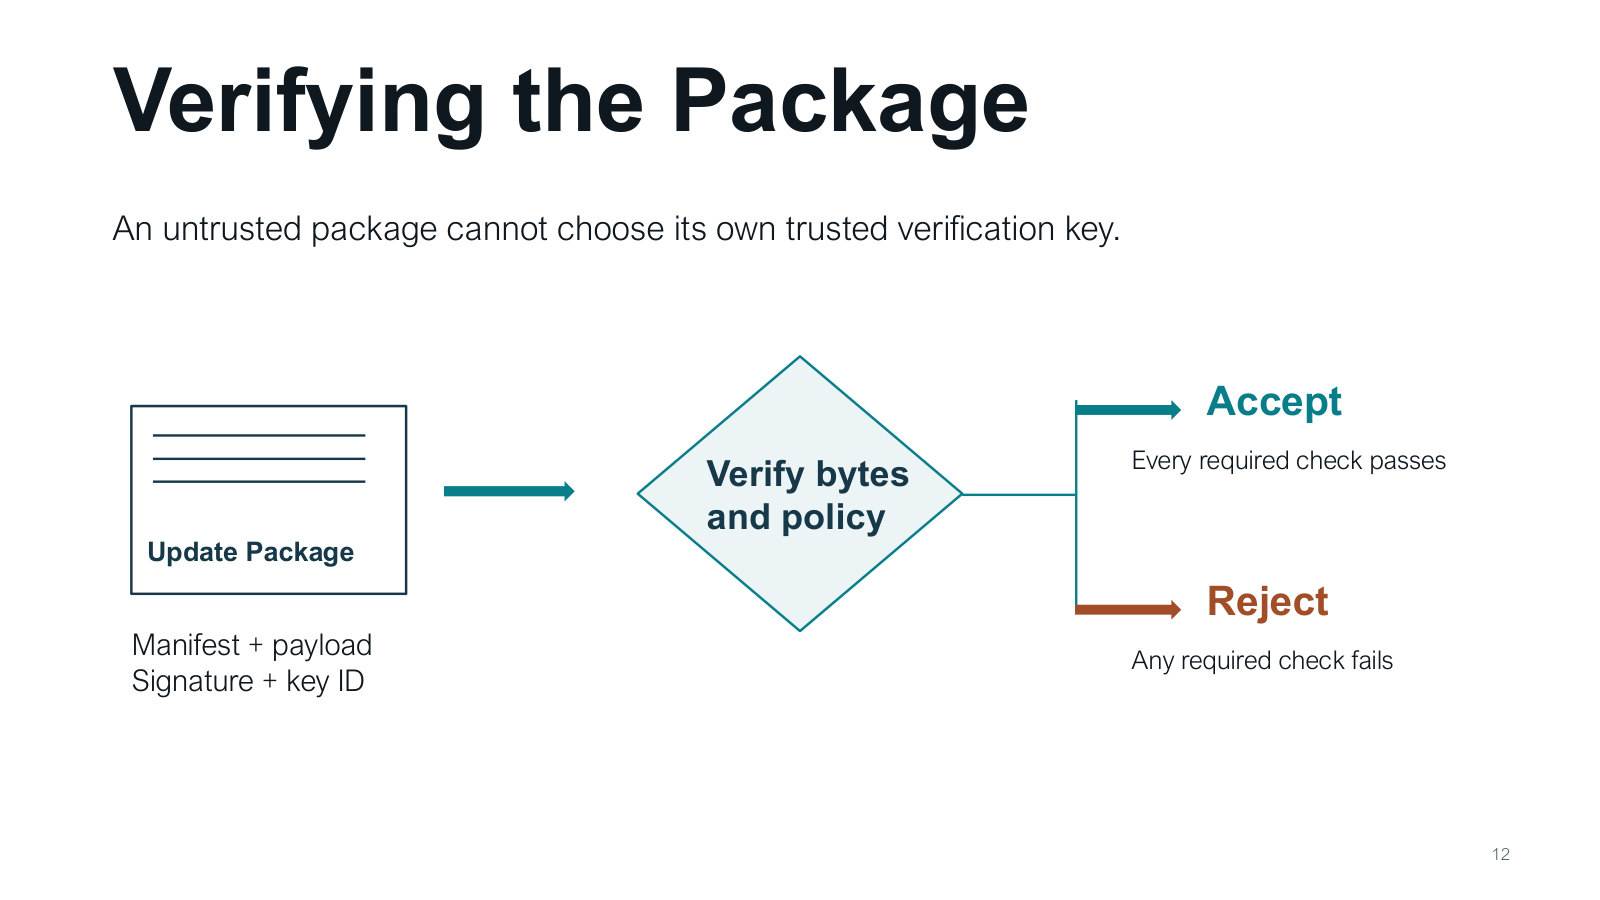
先验证字节:签名是否由本地认可的密钥验证通过,下载载荷的摘要是否匹配签名清单。再验证政策:型号、版本与本地安装条件是否允许。图中全部必要条件通过才 Accept,任一失败就 Reject。包内的 key_id 只是索引,不能让一个不可信包自己挑一把新公钥并宣称可信。可信密钥来源必须在包外,由已建立的信任政策决定。
右侧两条分支对应“所有必需检查都通过”与“任一必需检查失败”。纸上记录 trusted_key=true, signature=true, digest_match=false,走 Reject,保持未激活状态。
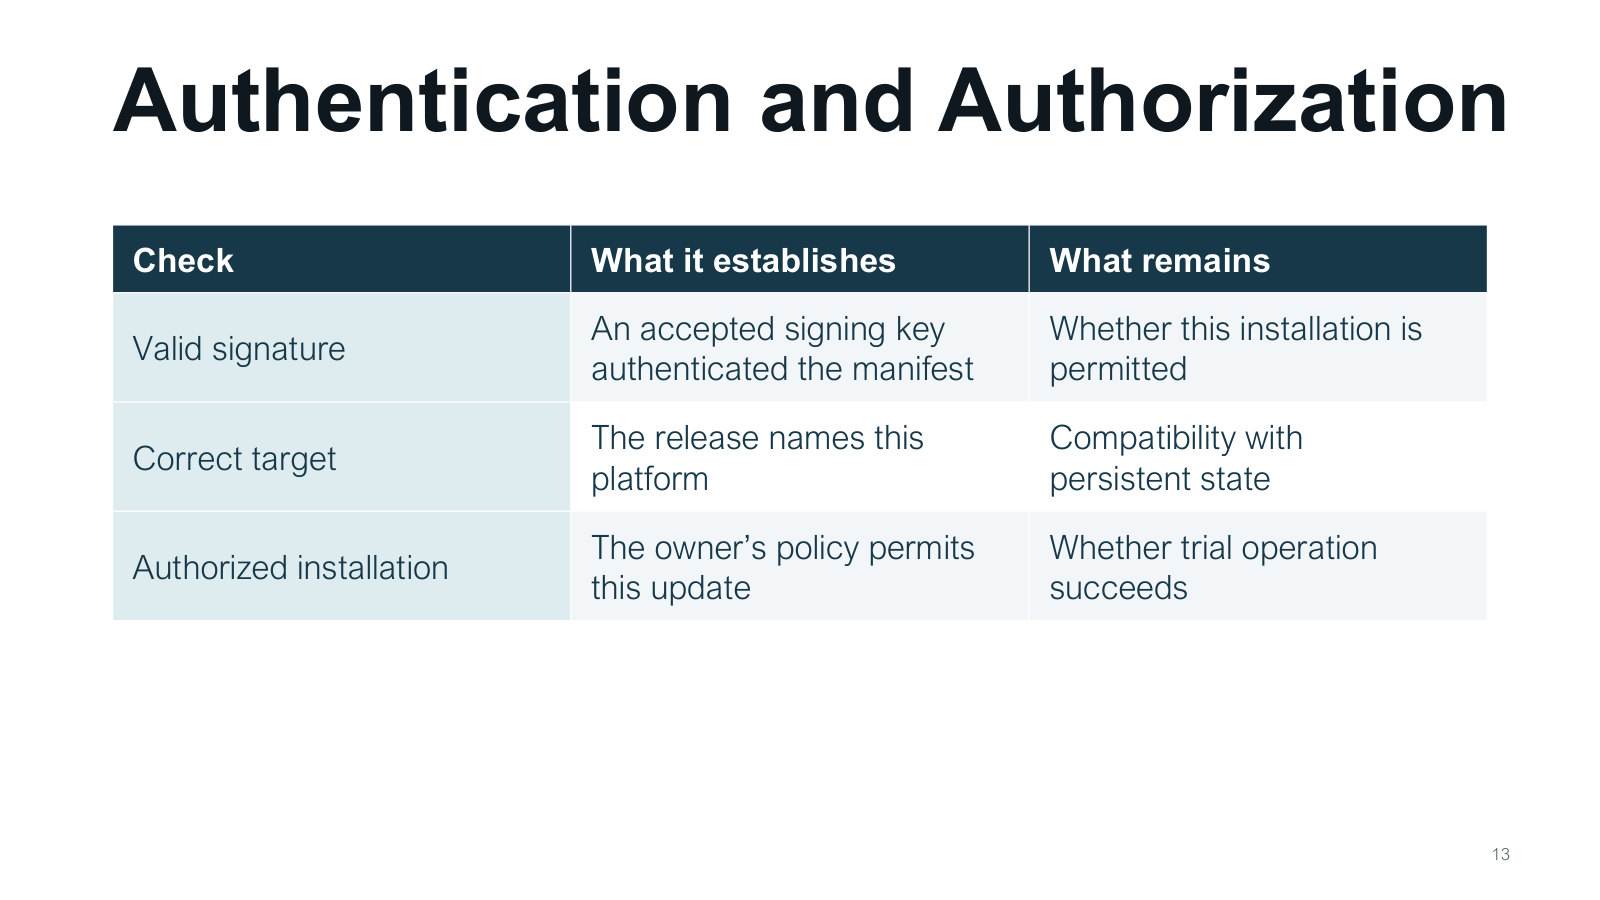
认证回答“谁认可了这份内容”,授权回答“本设备此刻是否允许安装它”。有效签名可以认证清单,但设备可能不允许这个版本;型号匹配仍需检查持久数据兼容性;获准安装以后,也要通过试运行。可按顺序问三句:来源对吗?适用对象和政策对吗?实际运行通过吗?把三者拆开,才能解释为什么某份真实发布的软件仍然可能被当前设备拒绝。
三行各检查一个问题。签名成功说明被接受的钥匙认证了清单;目标匹配说明清单指定本设备;业主许可还要查版本与安装条件。激活后的健康状态另见第 21–26 页。
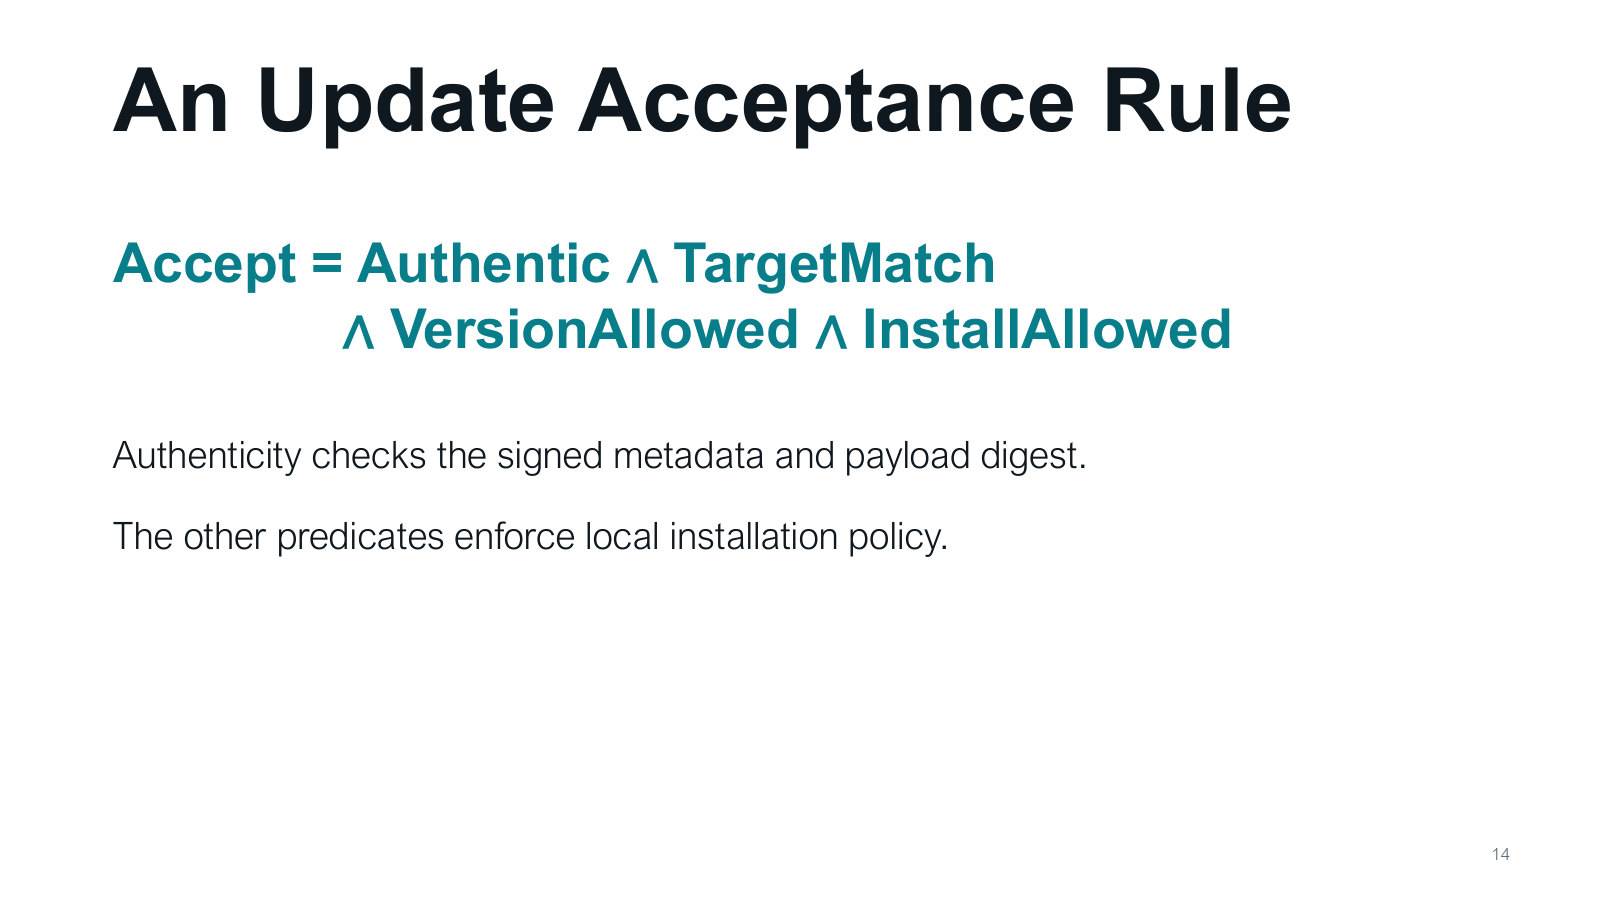
公式 Accept = Authentic ∧ TargetMatch ∧ VersionAllowed ∧ InstallAllowed 中,∧ 表示逻辑“且”,四项都真才接受。Authentic 包括签名与载荷摘要;TargetMatch 检查平台;VersionAllowed 检查版本下限等政策;InstallAllowed 检查本地安装授权。例:四项结果依次为真、真、假、真,整体仍是假。计算时不要给每项打分后求平均,这是一组必须同时满足的门槛。
四项是布尔值,∧ 要求全部为真。设 Authentic=1, TargetMatch=1, VersionAllowed=0, InstallAllowed=1,则 1∧1∧0∧1=0。VersionAllowed 可由 version≥floor 得到,Authentic 则由验签和摘要比对共同支持。
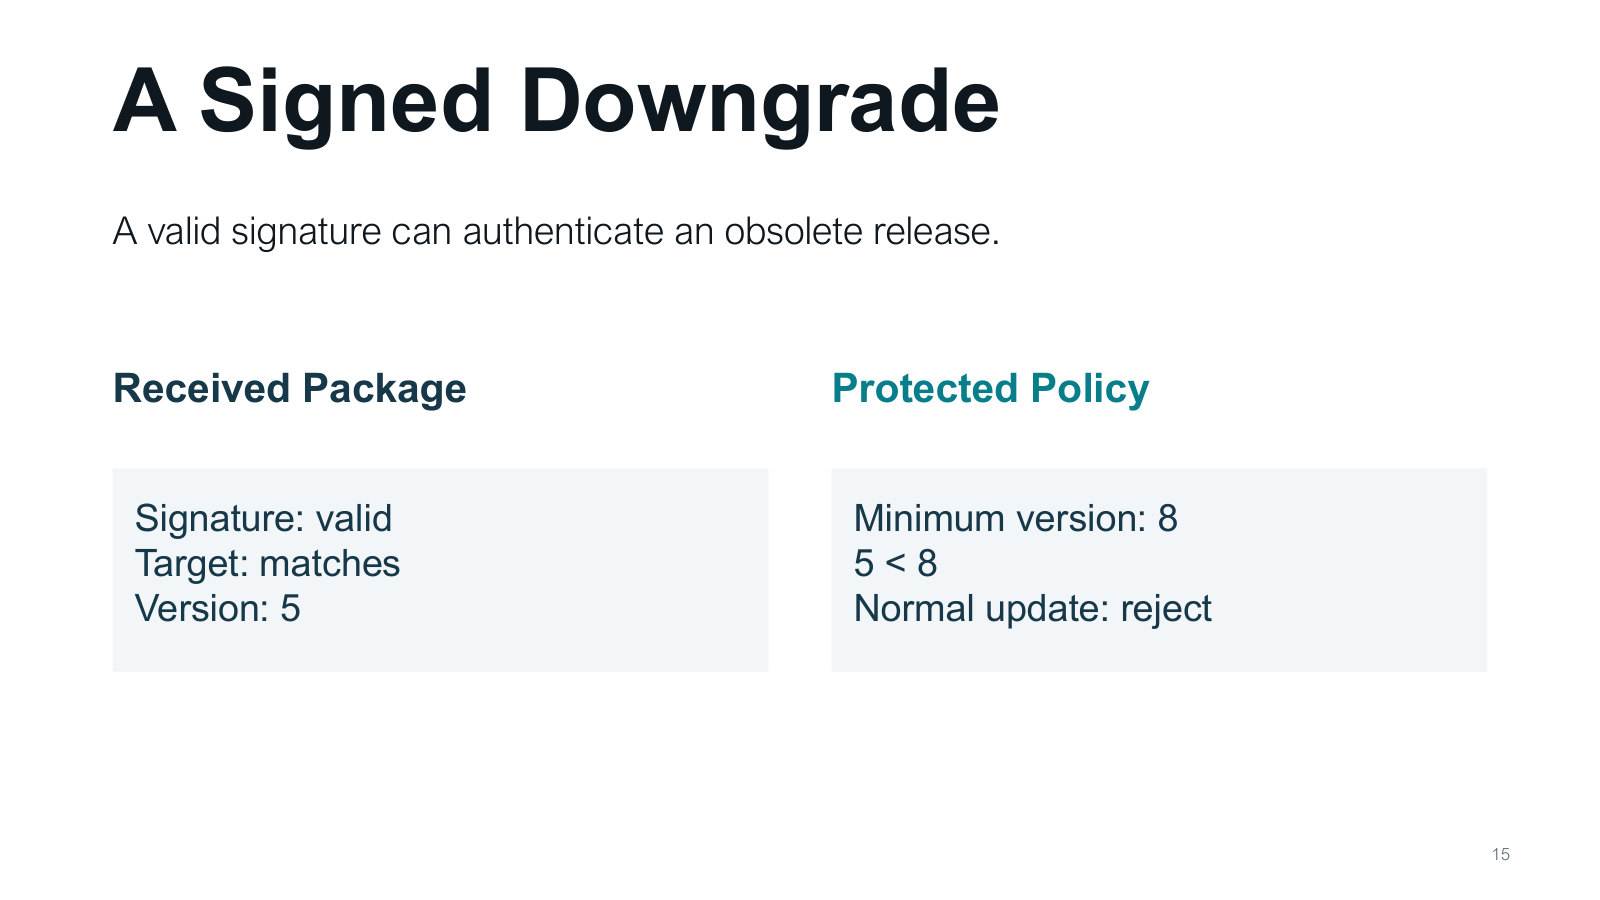
左边包的签名有效、型号匹配,但版本为5;右边设备保存最低允许版本8。比较得到5<8,正常更新拒绝。原因是旧版本可能带有已修复漏洞,而过去的合法签名依然有效。攻击者无需伪造签名,只要重放旧包就可能尝试把设备带回脆弱状态。这里签名解决真实性,版本下限解决新旧政策,两个检查各自承担不同工作。
表中正常更新版本下限为 8,候选 v5 不达标。接收包和受保护策略处在不同信任域,签名与目标检查通过也无法改变 5≥8 的真假。
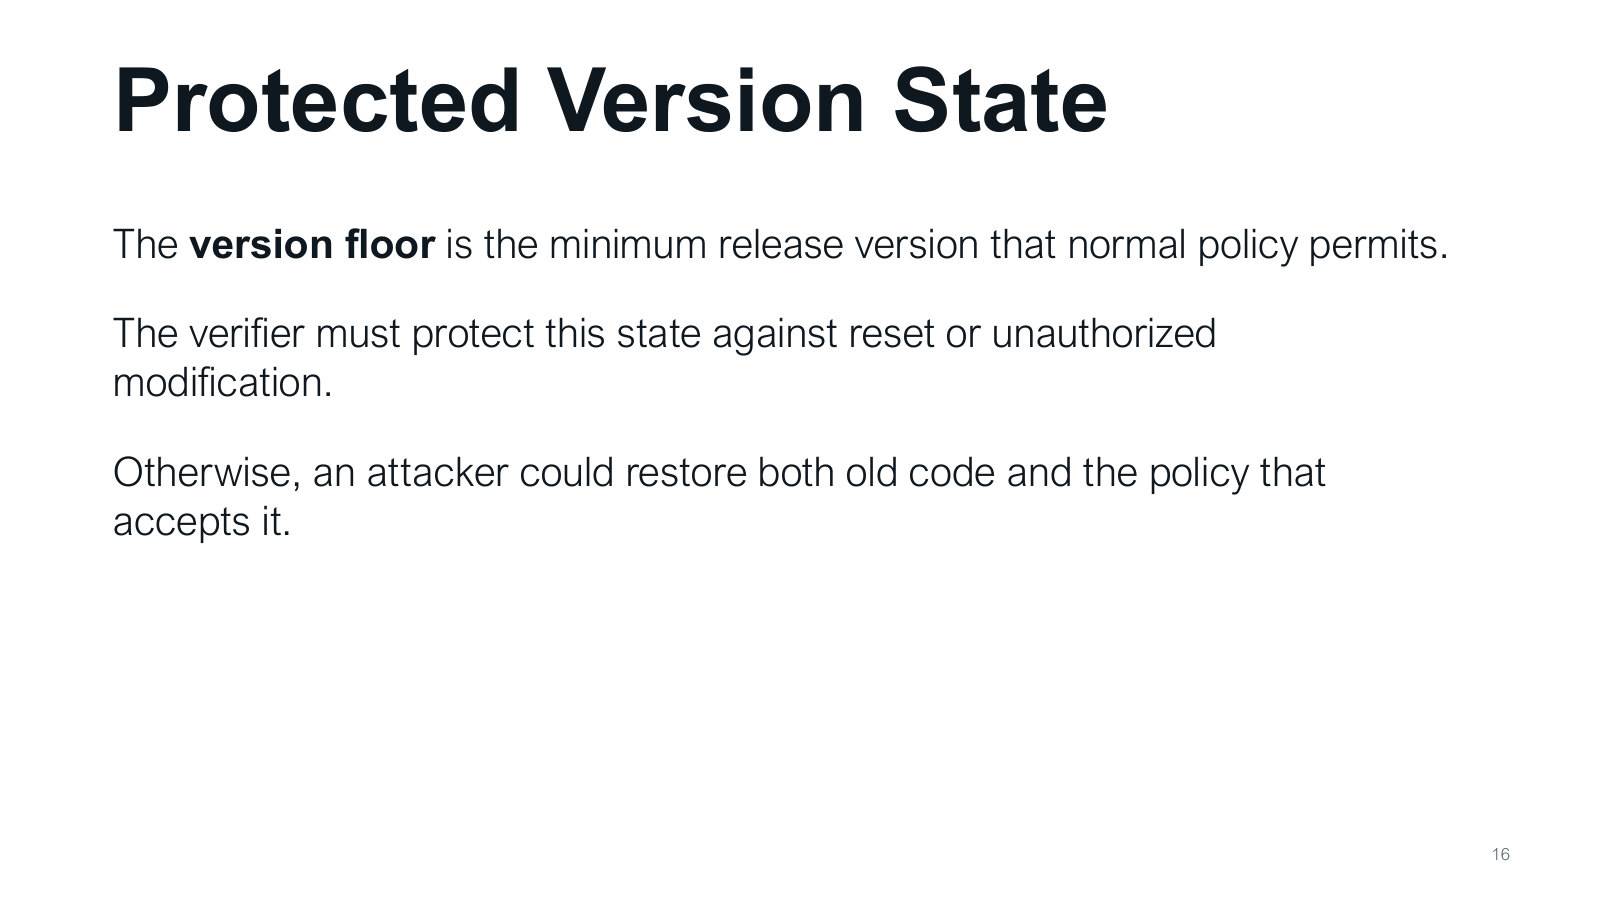
版本下限是正常政策接受的最小版本。若攻击者既恢复旧程序,又把最低版本从8改回5,更新验证看起来仍会通过。因此不仅程序要签名,记录最低版本的状态也要防止未授权修改或重置。可以把它看成系统记住的“已经升级到哪一级安全要求”。恢复备份、重置设备和更换存储时,都要明确这个记忆如何保留或由独立授权改变。
版本下限读取自受保护状态。纸上对照:候选都为 v7,当下限为 8 时拒绝;只有下限真的被改为 7 时条件才会通过。保护下限就是保护这个比较的第二个输入。
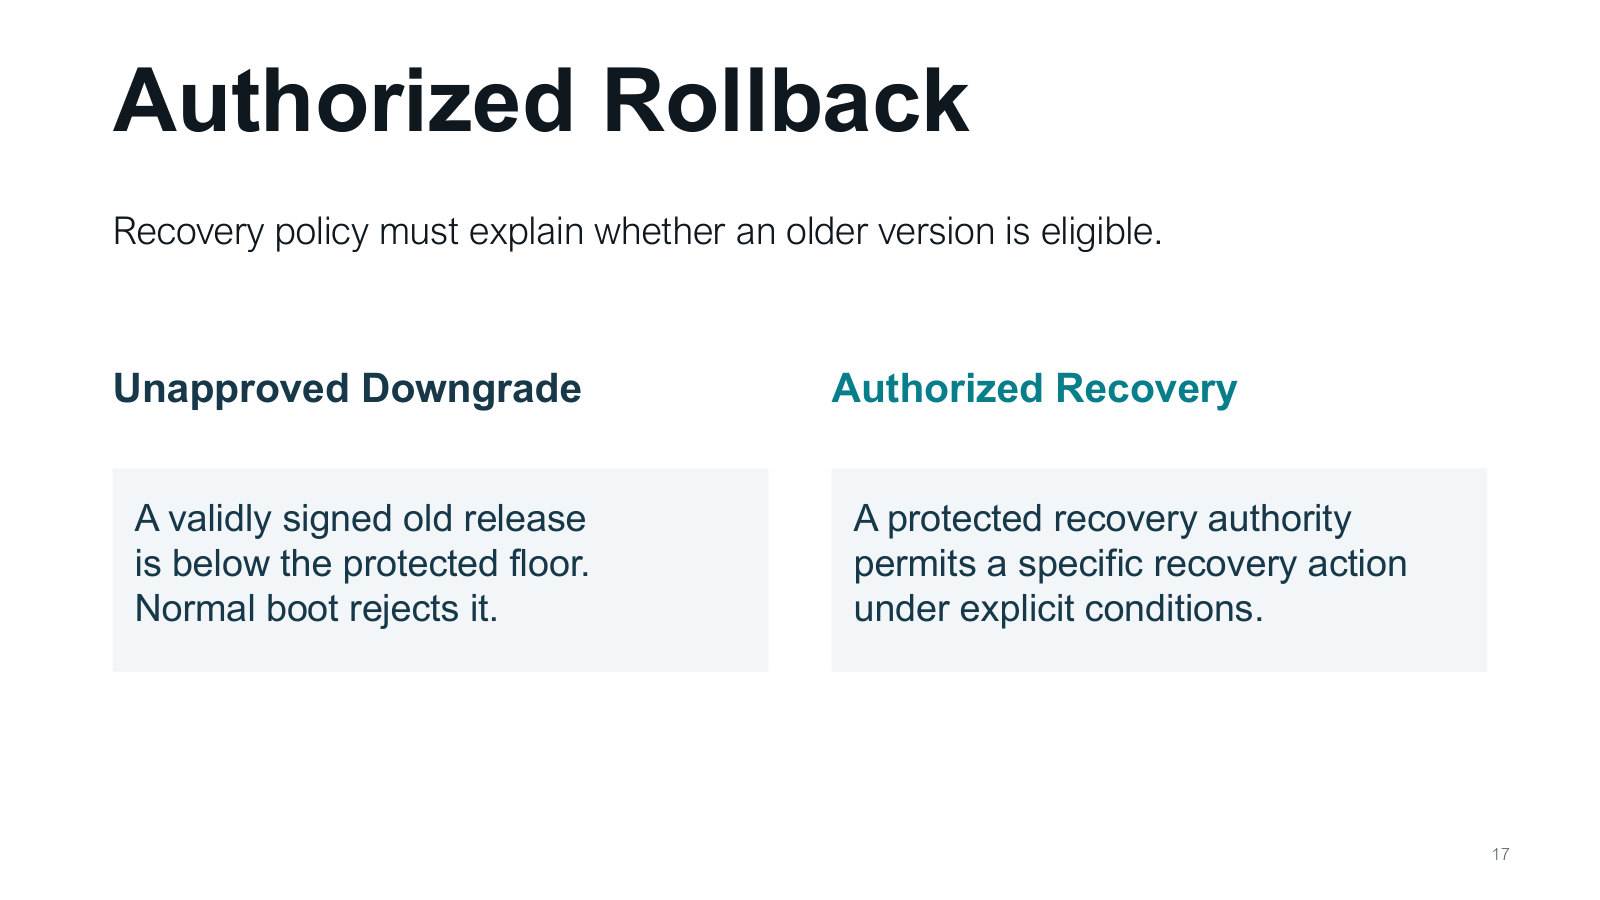
未批准降级是把低于下限的旧版本直接当普通更新或启动对象,因此被拒绝。授权恢复则由受保护的恢复权限,在明确条件下允许一个特定恢复动作。它可能对版本、设备、操作者、用途和时限作额外规定。区别在于权限来源及政策条件,不在于是否使用旧代码。设计恢复时要写出允许旧版本的条件,否则“需要恢复”可能变成绕过版本限制的万能理由。
常态字段写 mode=normal, floor=8。v7 的正常更新拒绝。若进入受控恢复,比较的是恢复授权、允许的镜像、目标和明确条件;课件允许在独立策略下处理特例。
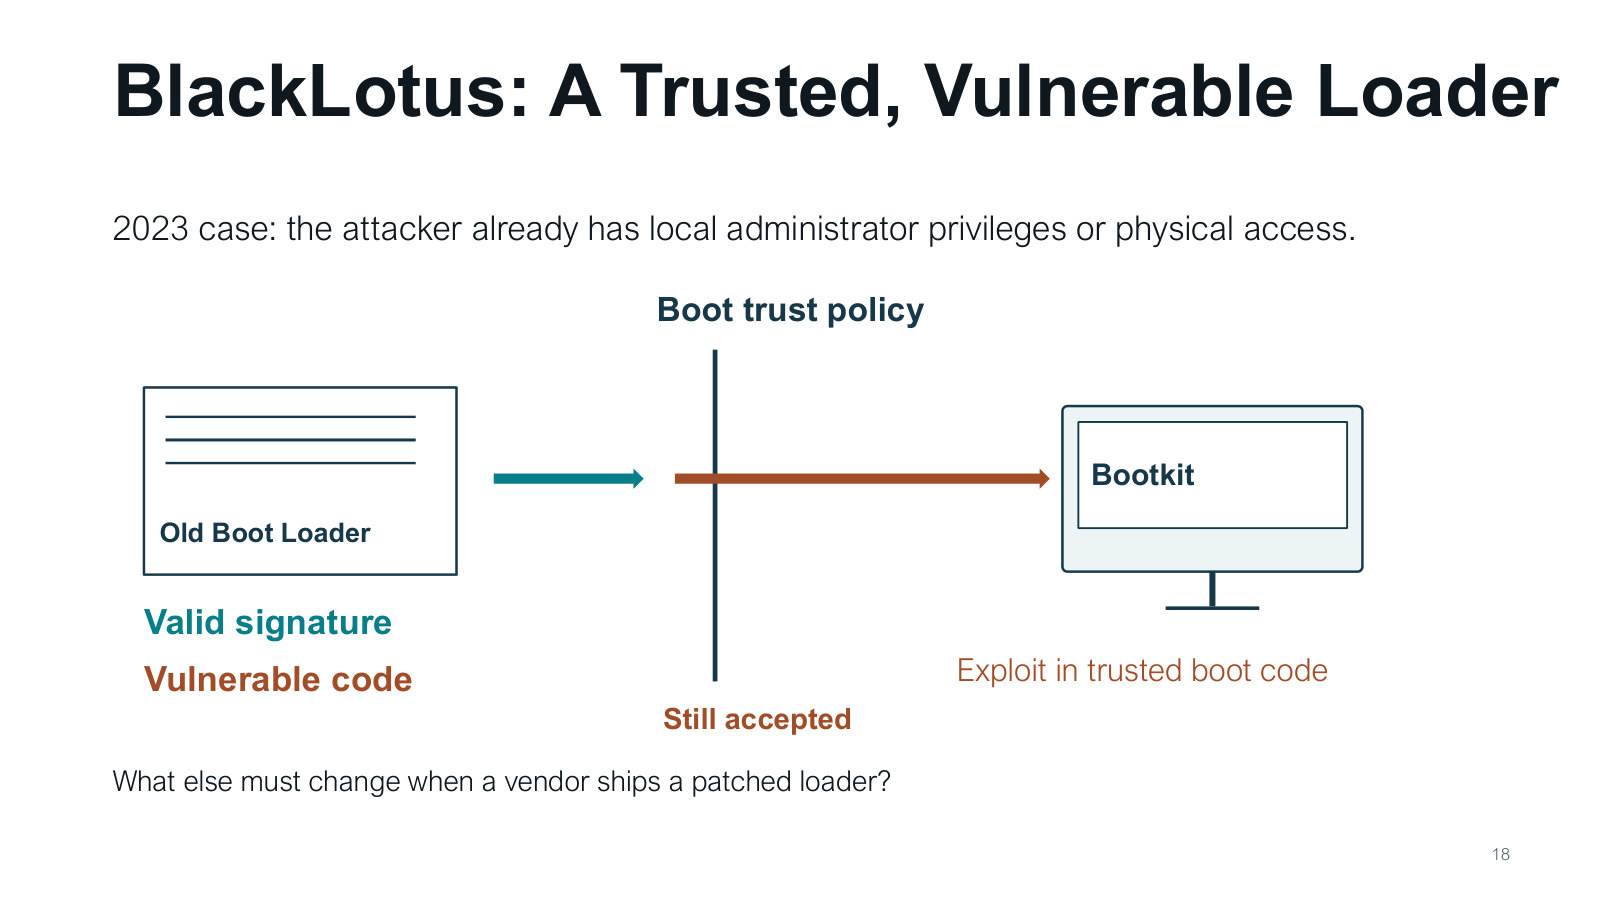
图中旧加载器的合法签名仍受当时启动策略信任,但代码有已知漏洞。防御问题是发布补丁之后,怎样把新的加载器和启动介质部署到位,再撤销旧组件的资格。课件把攻击者已具较高本地权限或物理接触作为案例前提。
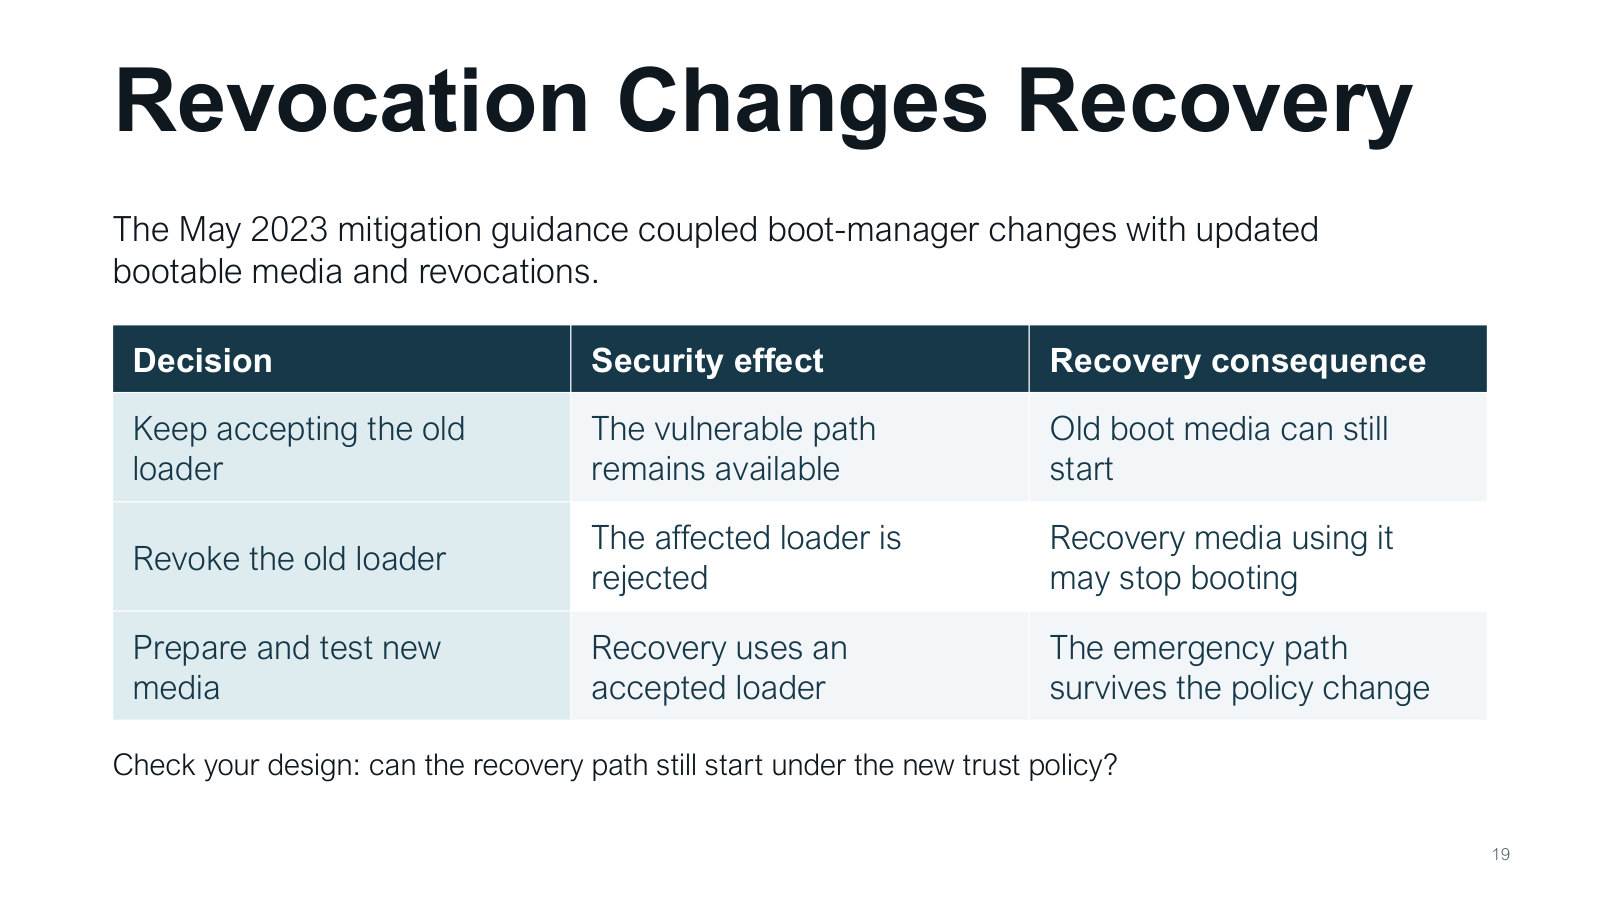
保持接受旧加载器,旧恢复介质还能启动,但脆弱路径也保留。撤销它可以阻止该路径,同时使采用它的恢复盘失效。合理顺序是准备采用受认可加载器的新介质,测试它在新政策下能启动,再实施撤销。这里的权衡很具体:安全政策收紧会改变紧急工具能否运行。恢复方案要随信任政策一起更新,而不是只关注生产系统的新镜像。
按三行核对结果:继续接受旧加载器时旧介质可启动;撤销后旧介质可能失效;用新版可信加载器的介质通过试启动才能证明恢复路径仍可用。这是变更顺序问题。
课堂补充(Part01 00:37:43–00:42:39):老师以旧启动介质为例说明,撤销之前需要准备并测试新的恢复介质。
包已验证后,还要应对安装中断。下面逐个查看写入、试运行与提交阶段发生断电时,设备能否找到一份完整且符合策略的镜像。
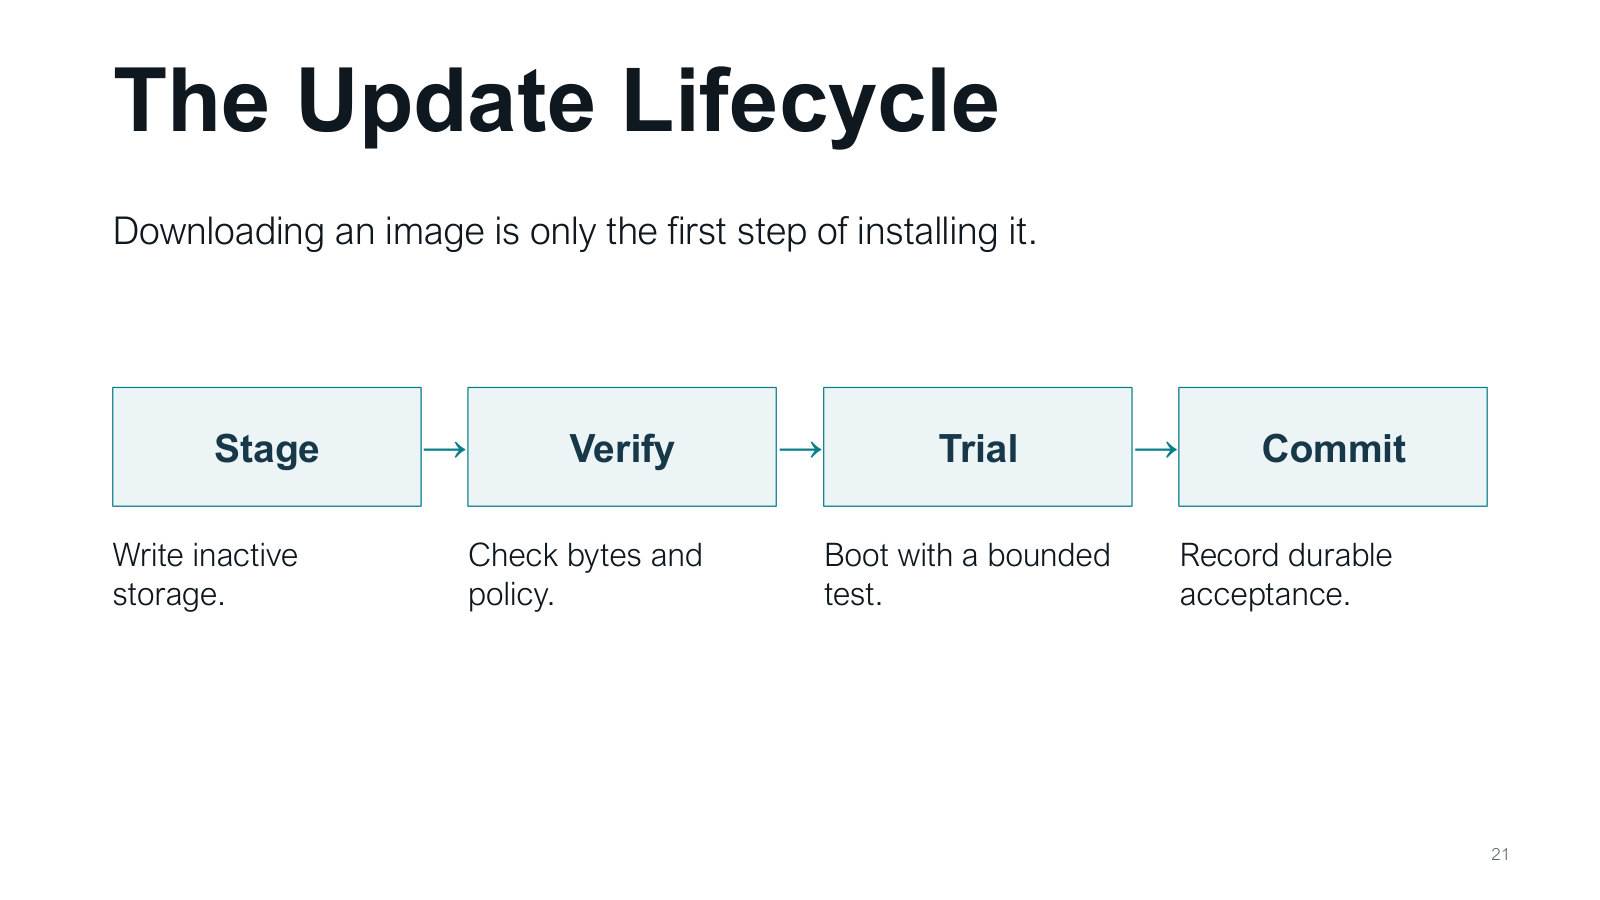
Stage 把候选镜像写入非活动存储;Verify 检查内容和政策;Trial 在有界条件下试启动,检查健康状态;Commit 记录持久接受,让新版本成为正式版本。下载完成只说明拿到了文件,不等于设备已经运行它。每一步都需要成功条件和失败动作。比如试运行超时应由启动选择器识别,并回到仍符合政策的旧镜像或恢复模式。
用一条状态线读:B=暂存 → B=已验证 → B=试运行 → B=已提交。验证比较字节和策略,试运行观察健康条件,提交才把接受结果持久化。
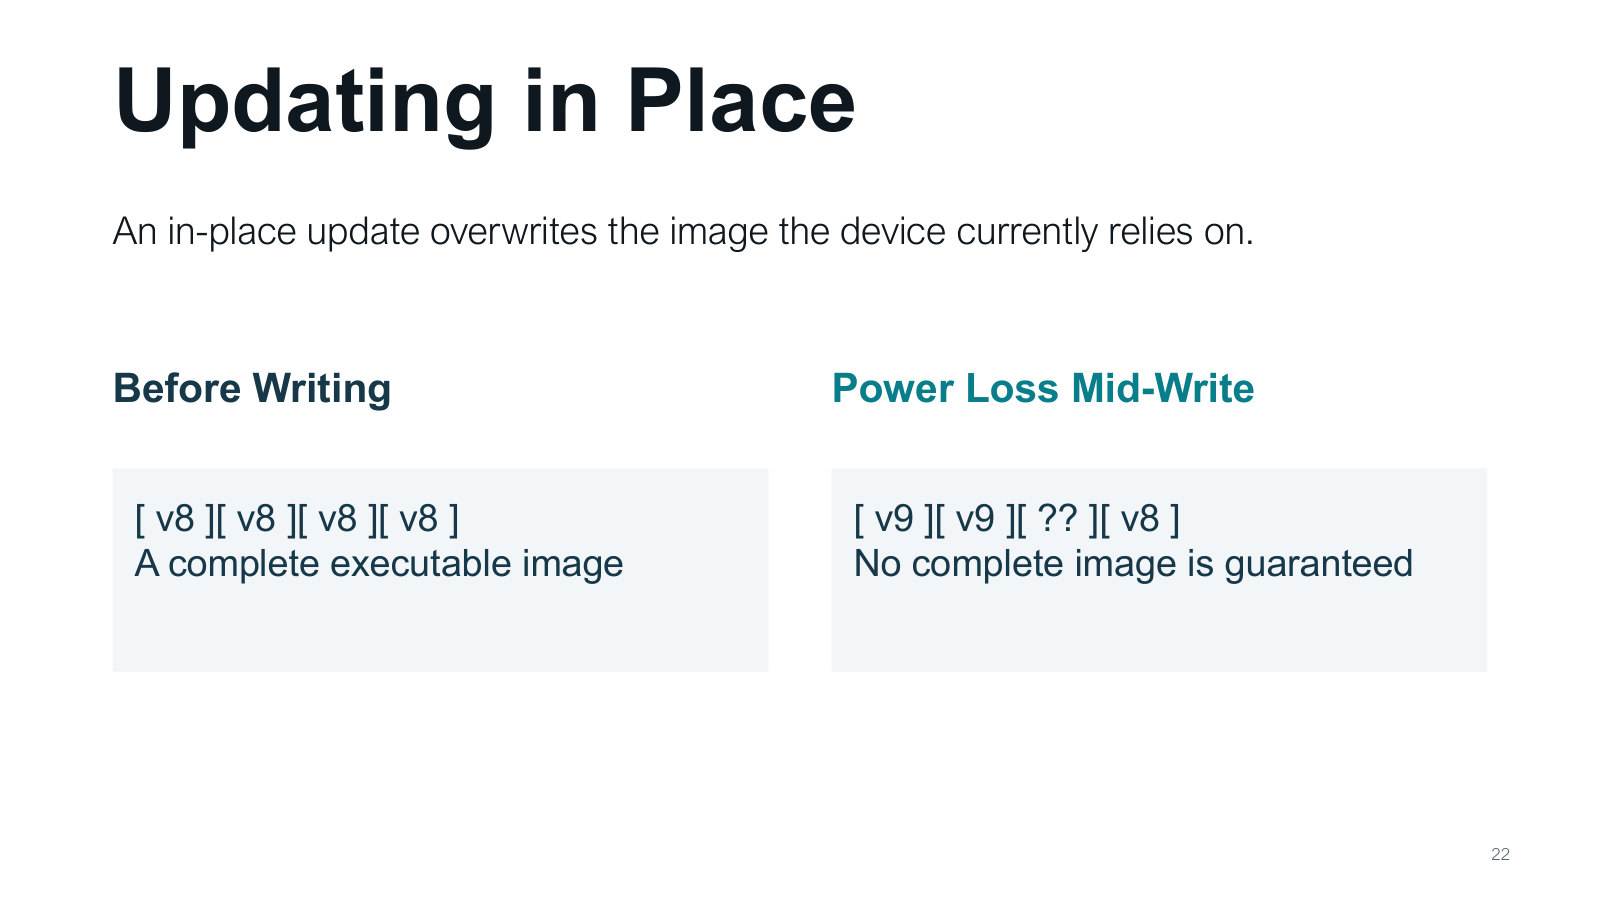
左图四块都是完整的v8;右图更新写到一半断电,前两块成了v9,中间未写完,最后仍是v8。拼起来可能既不是完整v8,也不是完整v9。危险来自覆盖当前唯一可执行镜像。安装设计应考虑断电发生在任意写入点,而不是只测试顺利完成的路径。要避免这种混合状态被启动,需保留独立完整副本、恢复区,或采用具有相应恢复性质的写入机制。
图中每格是镜像的一部分。断电后前两格已写入 v9,末格仍是 v8,中间一格尚不确定。两代数据混在同一区域,启动器未必能验证出任何完整镜像。
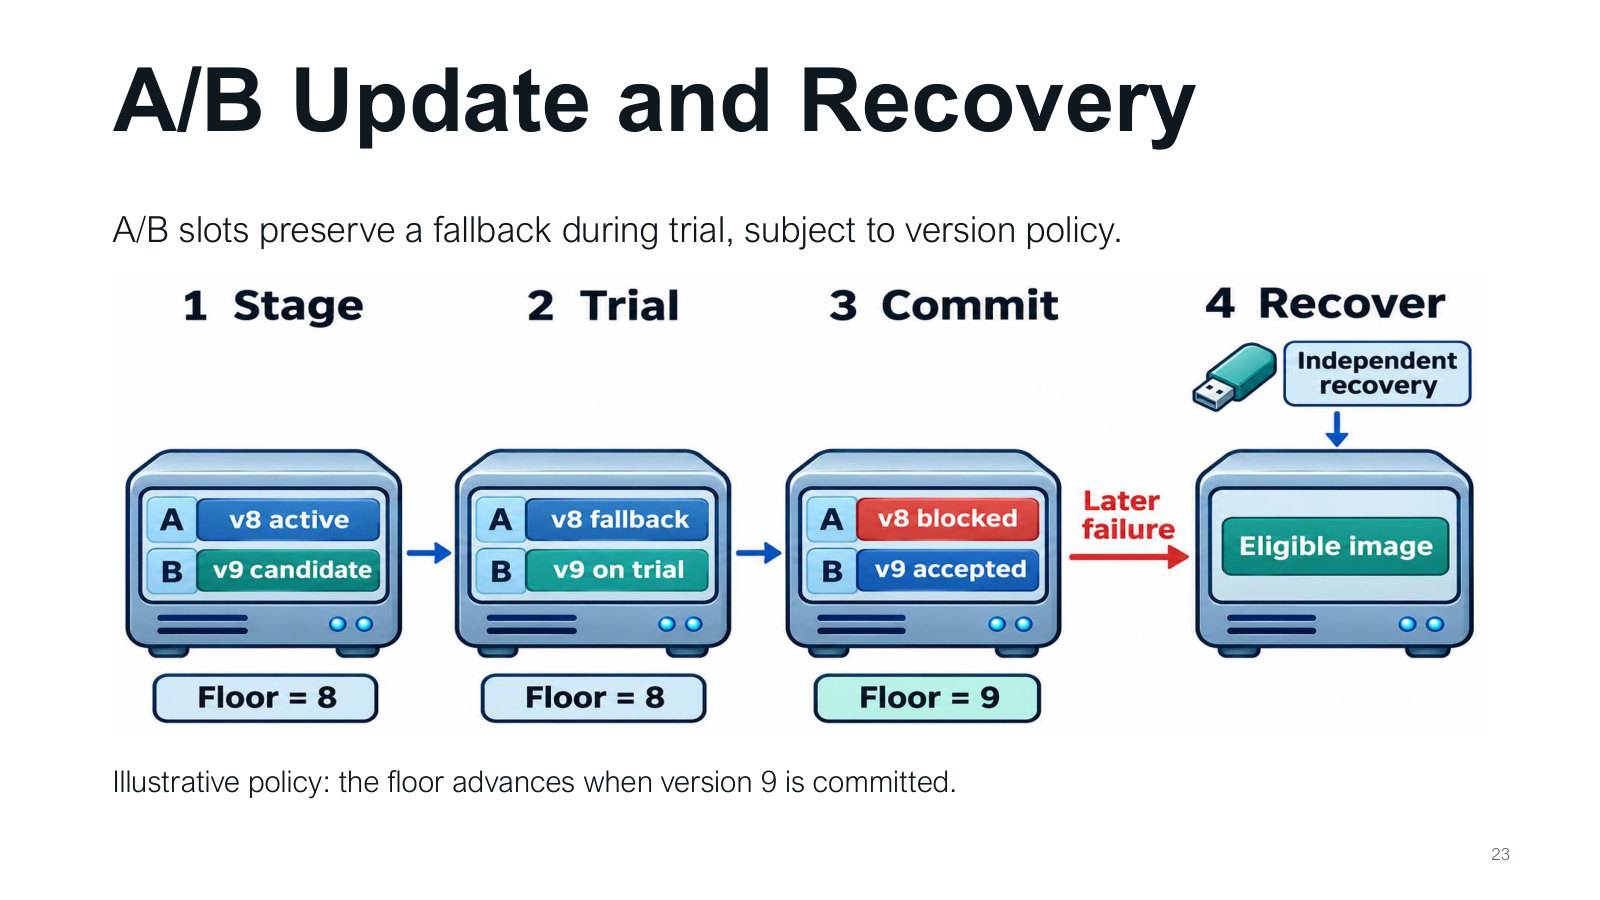
第一步A槽运行v8,B槽存候选v9,版本下限8。第二步试运行B,A仍作为符合下限的回退。第三步v9通过并提交,下限升到9,A中的v8被阻止。第四步若以后再失败,走独立恢复根提供的合格镜像。图的重点是:A/B 保留旧字节不等于永远允许启动旧字节。回退资格由当前版本政策决定,提交前和提交后的恢复路径不同。
四组设备图可以当作状态表。
| 阶段 | A 槽 | B 槽 | 版本下限 |
|---|---|---|---|
| 暂存 | v8 活跃 | v9 候选 | 8 |
| 试运行 | v8 可回退 | v9 待验收 | 8 |
| 提交 | v8 保留但不满足正常策略 | v9 接受 | 9 |
| 提交后失败 | 交由独立恢复 | 安装可验证的合格镜像 | 按恢复政策 |
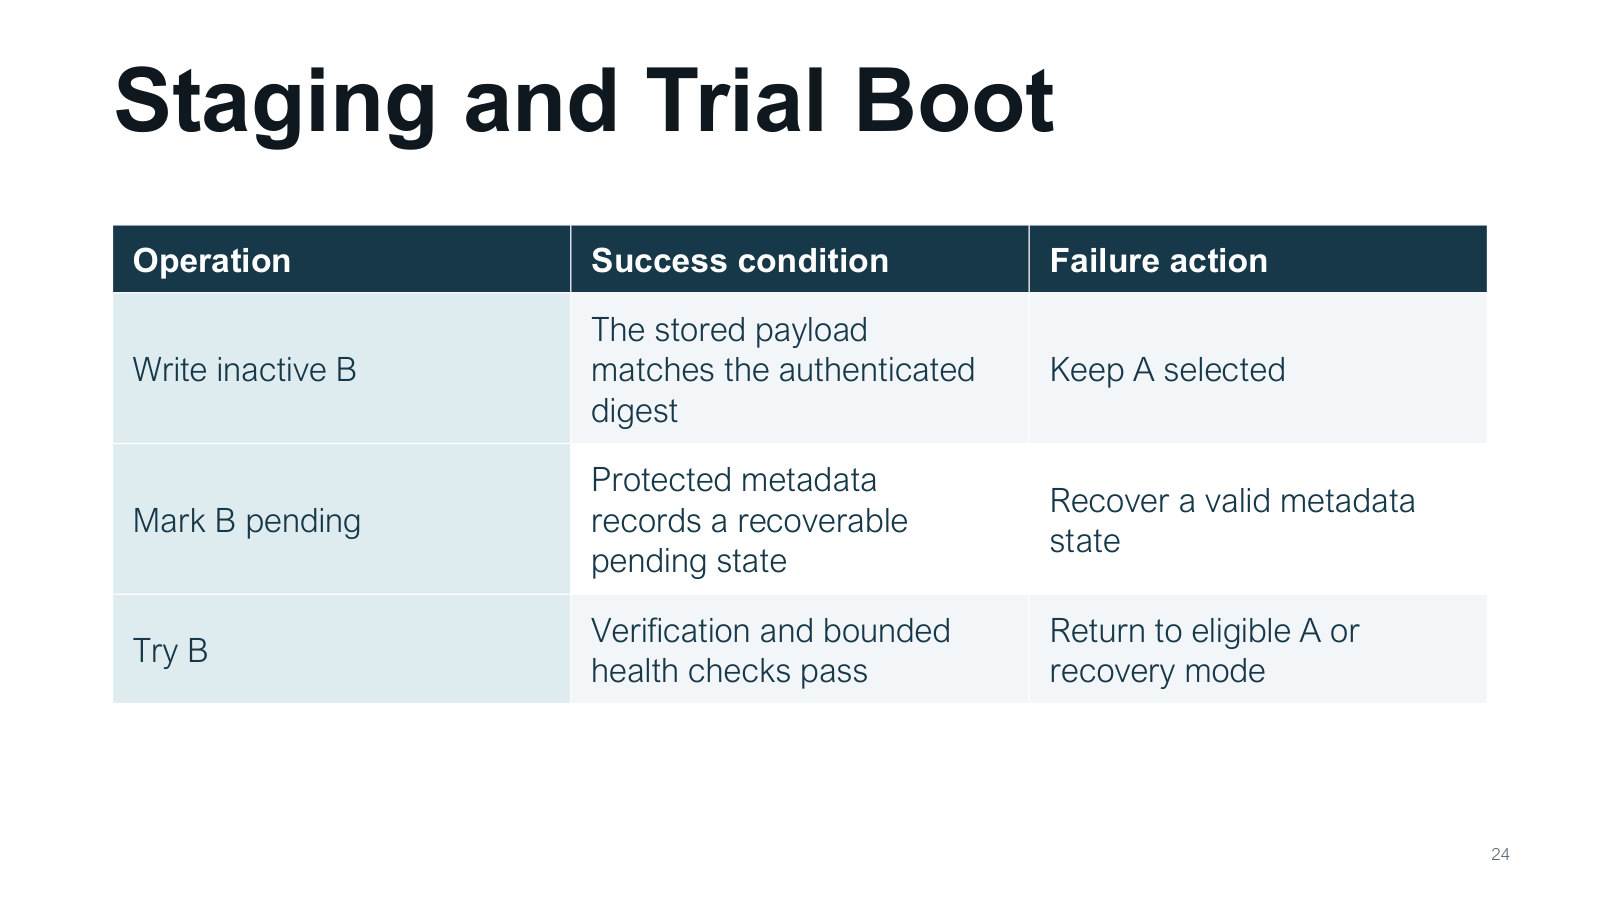
先写非活动B,成功条件是存储后的载荷摘要与认证摘要一致;失败继续选A。再标记B为待试运行,需要把元数据写成可恢复的有效状态。最后试B,要求验证与有界健康检查通过;失败使用合格A或恢复模式。元数据决定启动选择,同样要防中断。若数据写得完整但选择记录损坏,系统仍可能无法判断启动哪一个槽。
三个关口分别检查写下的字节、可恢复的 pending 状态、设备健康。例如写 B 完成但 pending 尚未可靠保存时,重启应根据有效元数据选 A 或恢复有效的待试状态。
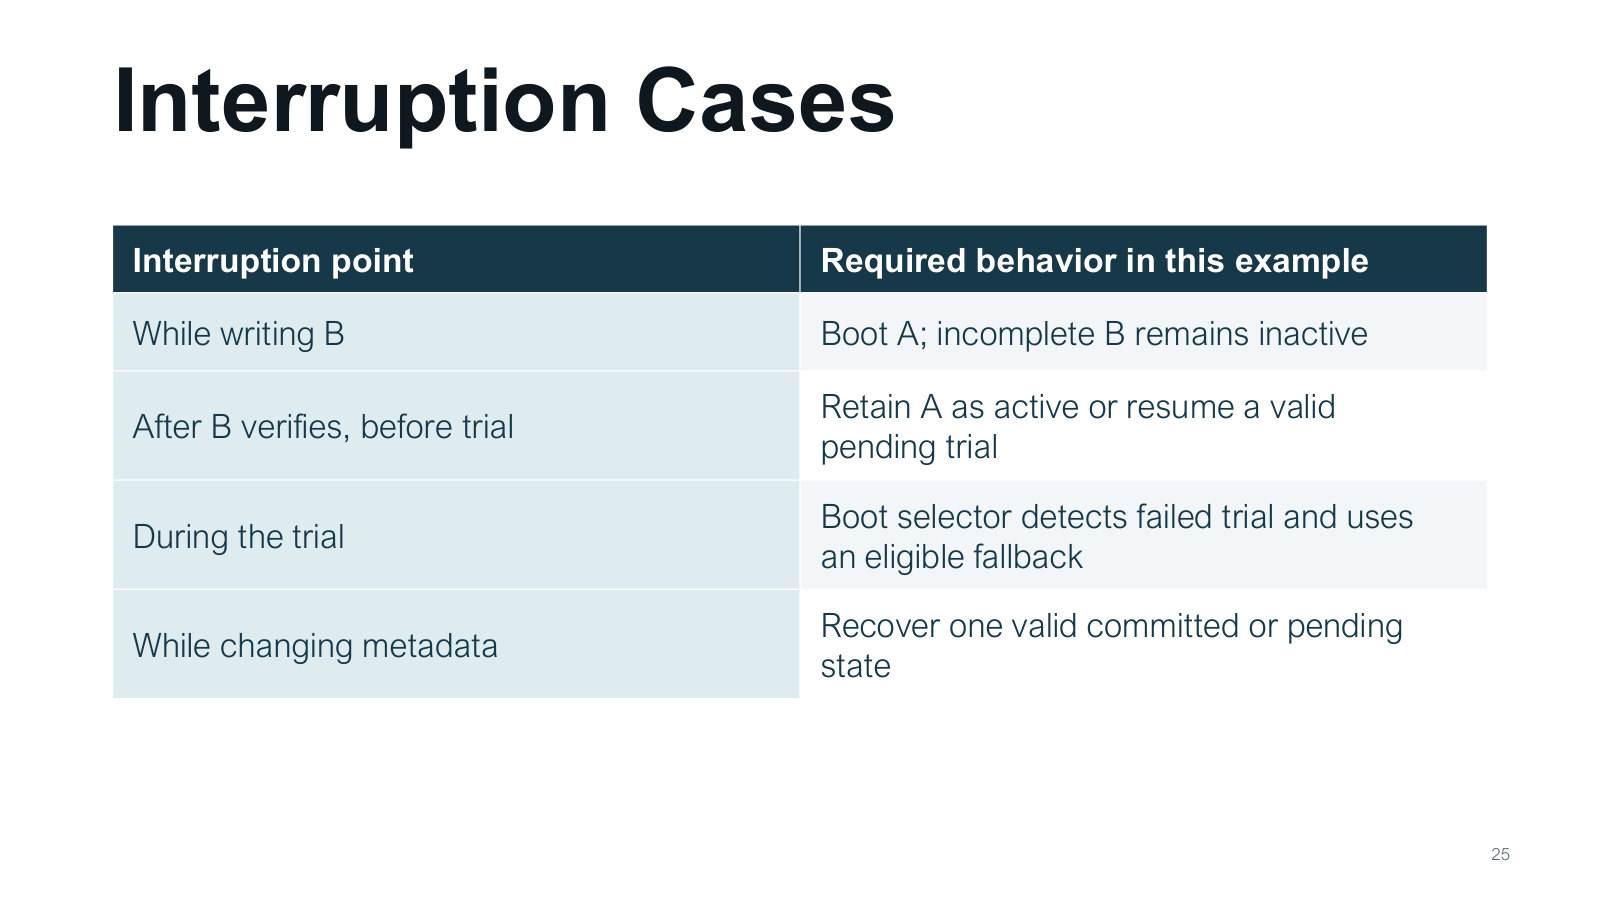
写B期间断电,重启仍选A,不完整B保持非活动。B验证后、试运行前中断,要保留A为活动,或恢复有效的待试状态。试运行中断,选择器判断本次试运行失败,采用合格回退。改元数据时中断,要恢复到一个有效的已提交或待试状态。逐个断点测试的目的,是确认每个中间状态都有定义,而不是仅证明最终成功路径能跑通。
纸上断电测试可记录三项输出:下次选槽、B 是否仍为 pending、版本下限。只写了一半的 B 应继续停用;在试运行阶段失去进度时,选择合格回退槽;提交元数据断电时要能读出一份完整有效状态。
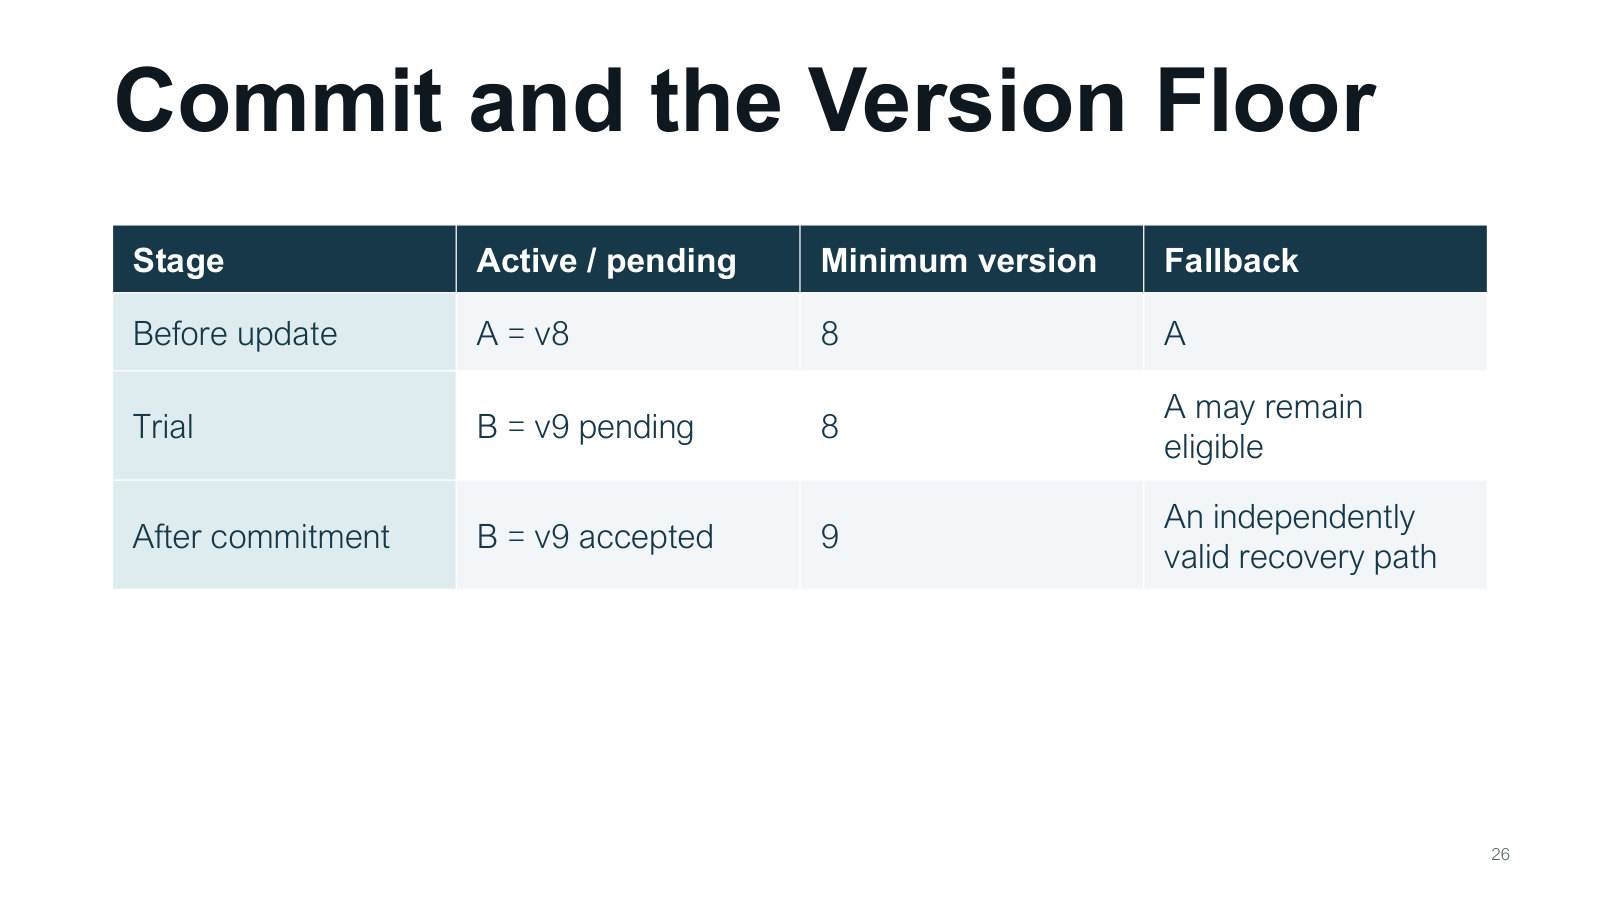
更新前:A=v8,下限8,A可启动。试运行时:B=v9待接受,下限仍8,所以A可能仍可回退。提交后:B=v9正式接受,下限9,v8低于门槛。此后需要独立有效的恢复路径。把表逐行读,就能看出“旧槽还在”与“旧槽可用”不同。做故障测试时要分别覆盖试运行失败和提交后失败,不能只测第一次回退成功。
计算两次门限比较。试运行时 A 的版本 8 满足 8≥8;提交后正常规则用新底线 9,8≥9 为假。磁盘上仍有 A 不等于政策仍接受它。
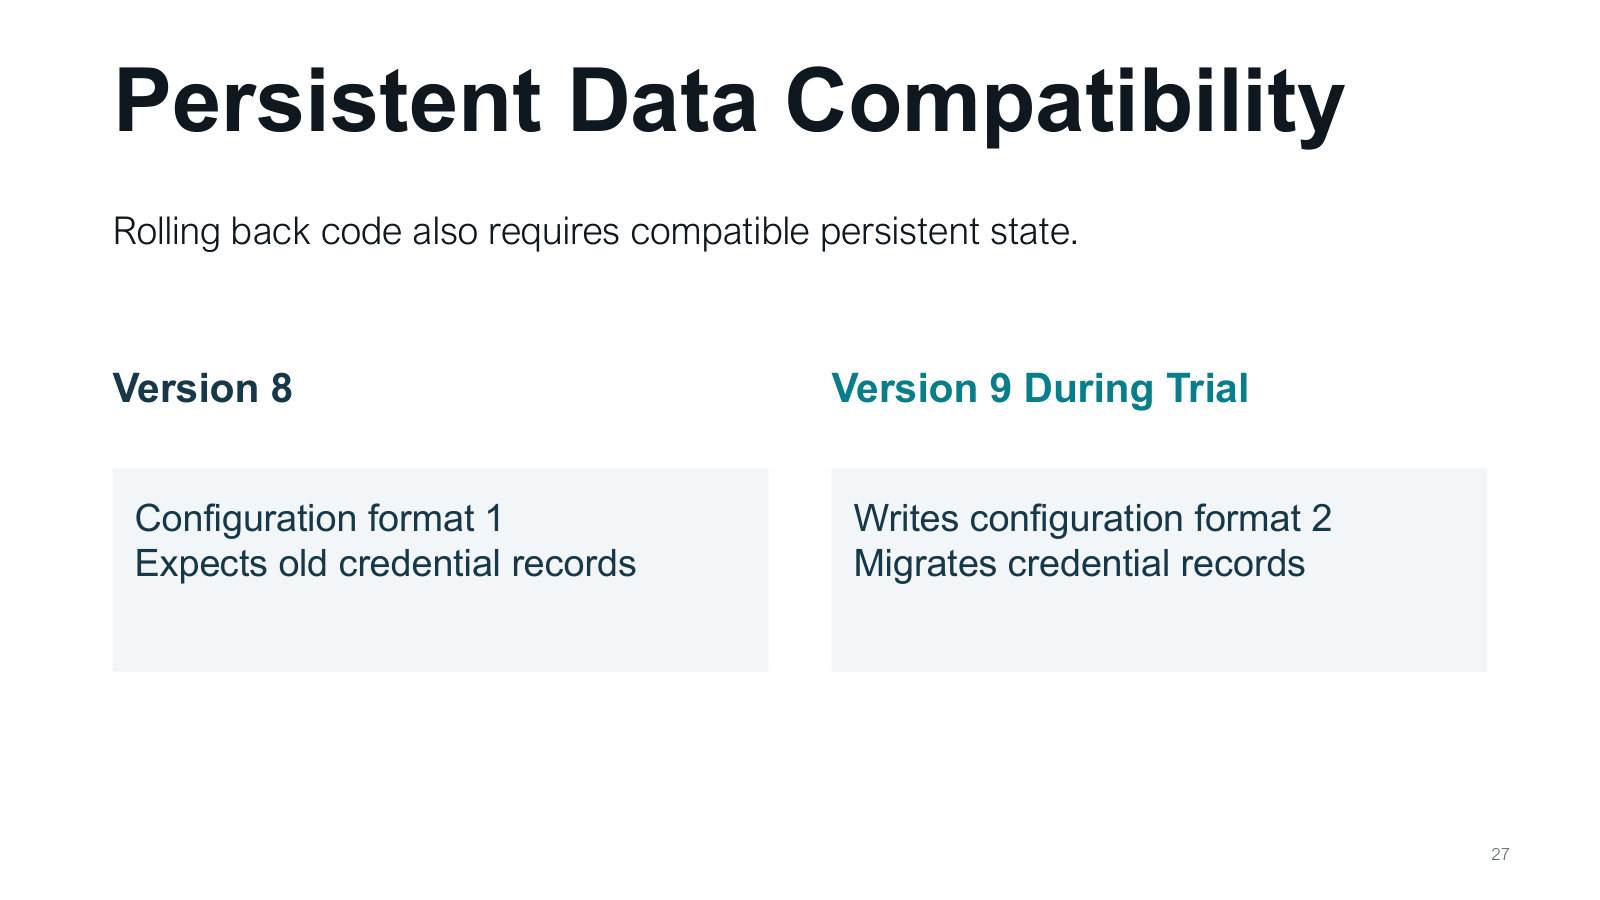
v8理解配置格式1和旧凭据记录;v9试运行时可能把它们迁移成格式2。此时即使v8镜像完好,它也可能读不懂新数据。因此回退条件包含代码与持久状态的兼容性。可考虑试运行期间延迟不可逆迁移、保留可回退的数据副本,或明确定义兼容转换。检查重点是新版本在“正式提交之前”已经写了什么;仅把启动槽切回A,无法自动撤销这些数据变化。
v8 只会读格式 1,v9 试用期间若改写成格式 2,切回 v8 后可能打不开数据。可把试运行前的数据保护成独立快照,并同时验收“v8 可以启动”和“v8 能读回配置”。
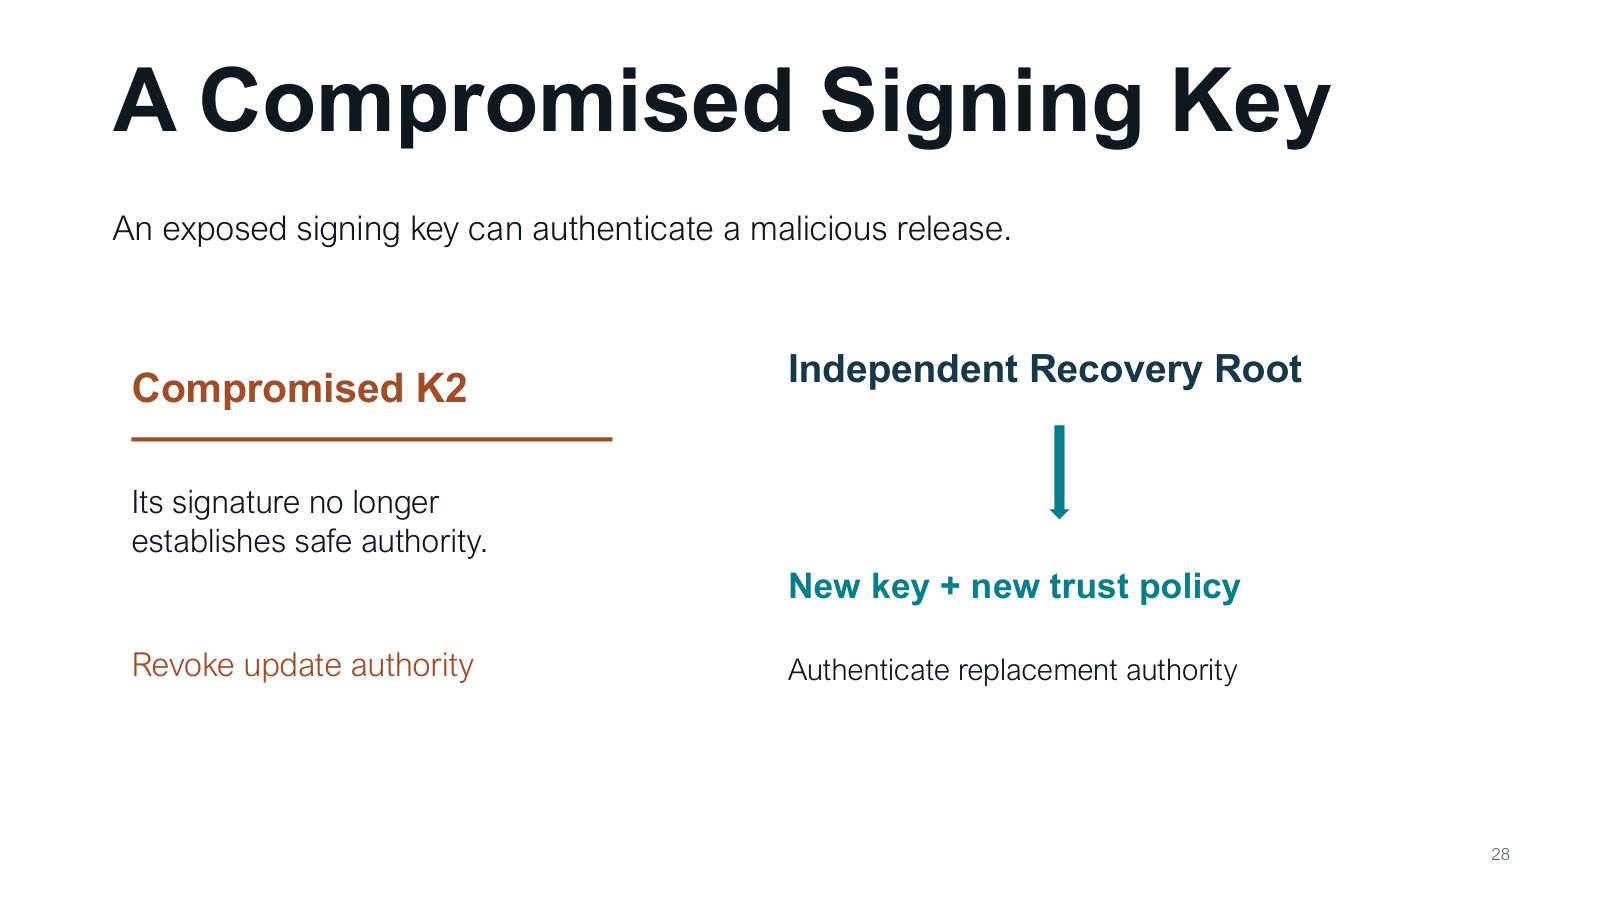
攻击者持有K2私钥,就能给恶意发布包做出验证通过的签名。问题已从包被篡改变成签名权限失守。图右独立恢复根负责认证新密钥和新信任政策,再撤销旧更新权限。独立性很关键:若更换K2的授权仍只依赖K2本身,攻击者也能给自己的替换方案签名。恢复方案必须事先安排一个未落入相同攻击范围的可信起点。
图的左右两段分别是已失守的常规更新密钥 K2,以及独立恢复根认可的新密钥与政策。旧 K2 的签名仍可能数学有效,信任决定应以受保护的撤销状态为准。
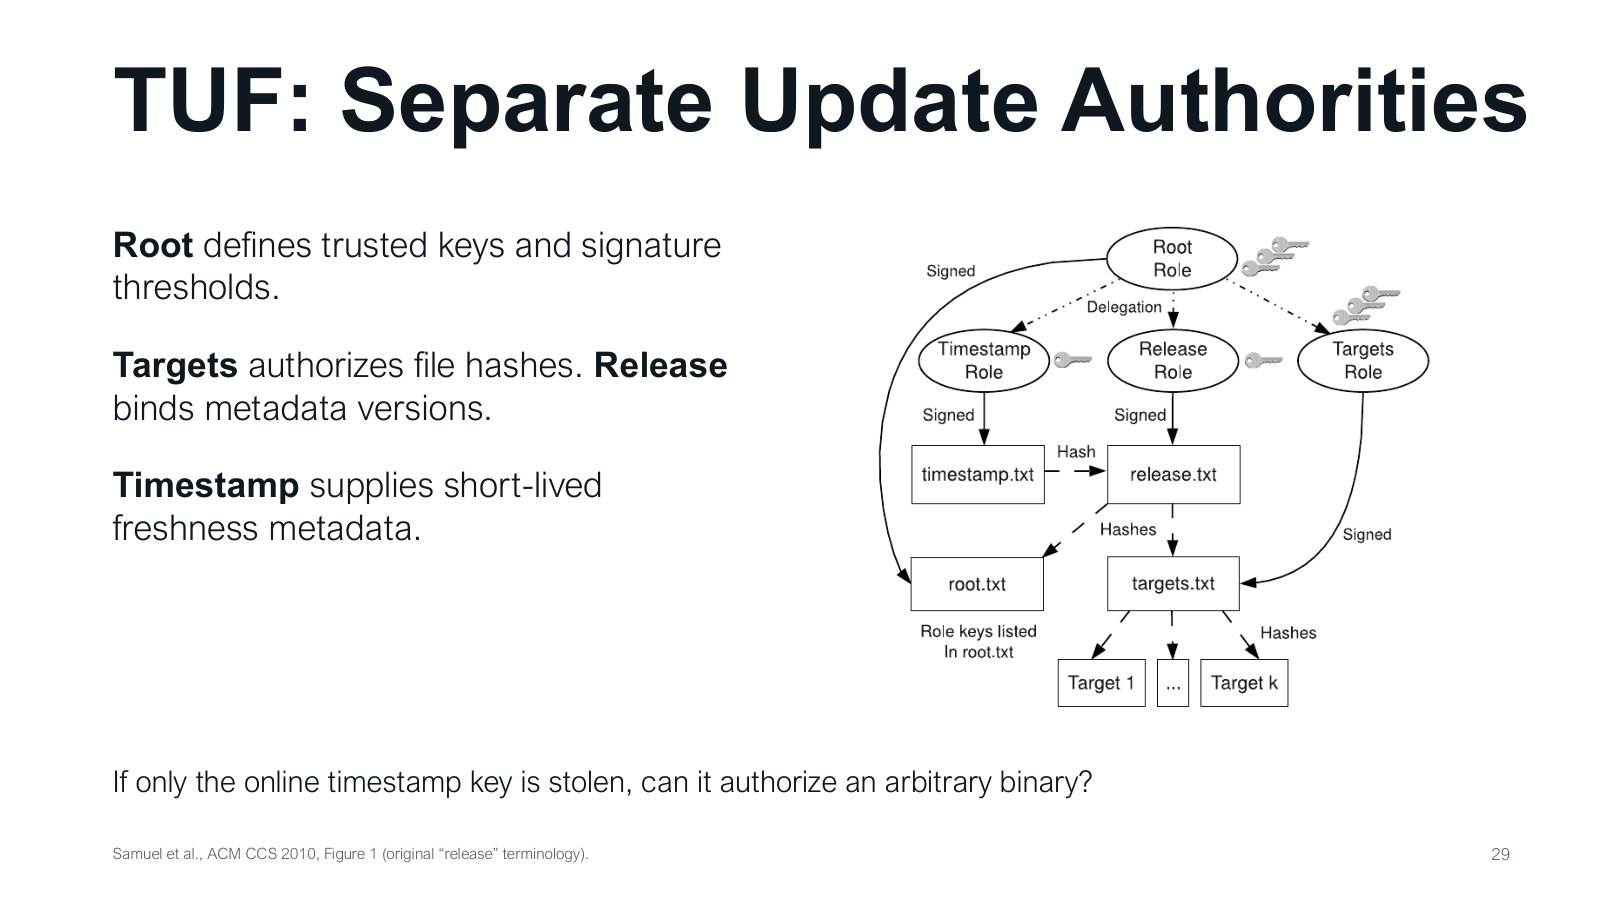
Root 定义哪些密钥可信及需要多少签名;Targets 授权具体文件摘要;Release 绑定元数据版本;Timestamp 提供短期有效的新鲜度信息。课件采用原论文的 Release 名称。分工后,偷到在线 timestamp 密钥并不自动获得任意二进制的 targets 签名权。理解问题时逐项问:攻击者能签哪类元数据?安装任意载荷还缺哪种授权?角色分离把一次密钥泄露的影响限制在对应职责内。
TUF 图可沿四个问题读。Root 指定谁有签名权和阈值;Targets 指定哪些文件摘要获准;课件沿历史命名把绑定元数据版本的一层叫 Release;Timestamp 提供短期新鲜度。仅拥有 Timestamp 签名权仍缺少 Targets 的内容授权。
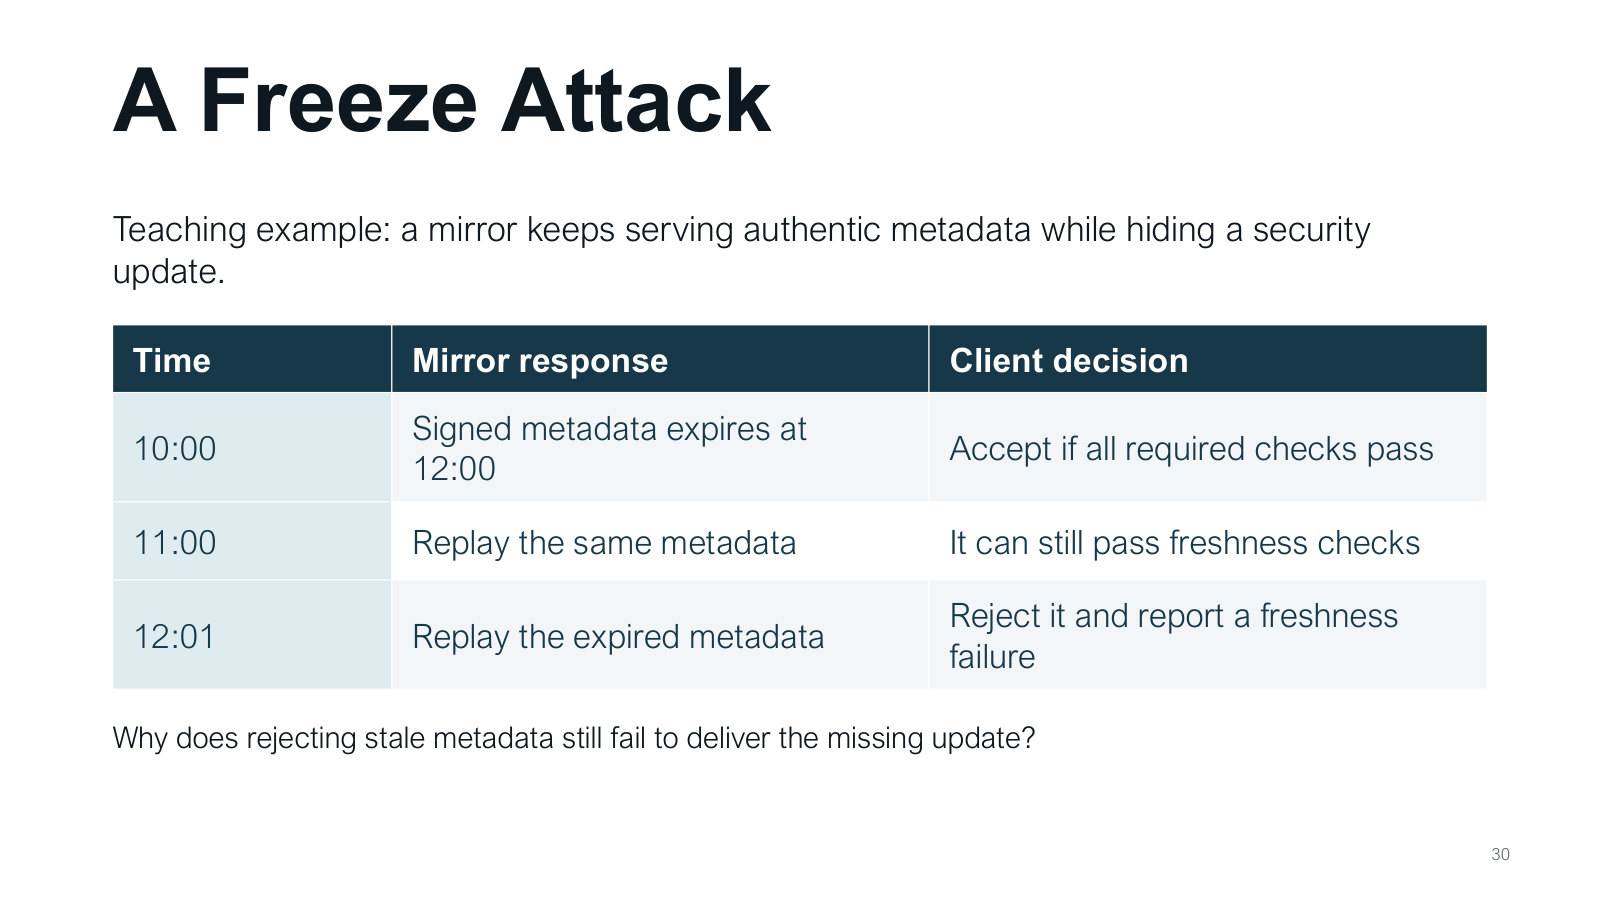
镜像站反复提供真实旧元数据,却隐藏安全更新。10:00收到有效期到12:00的元数据;11:00重放时它仍未过期;12:01再重放,就因过期被拒绝。到期检查让客户端识别“信息太旧”,但没有让缺失的新更新自动出现。因此防御同时涉及完整性与可用性:可以拒绝继续信任旧状态,并报告新鲜度失败;获取新版本仍需要可达的可信分发渠道。
时间线的过期点为 12:00。11:00 同一份正确签名的元数据还在有效窗口,12:01 已超时,客户端应报新鲜度故障。设备发现当前材料过时以后,仍需从有效来源获得新发布。
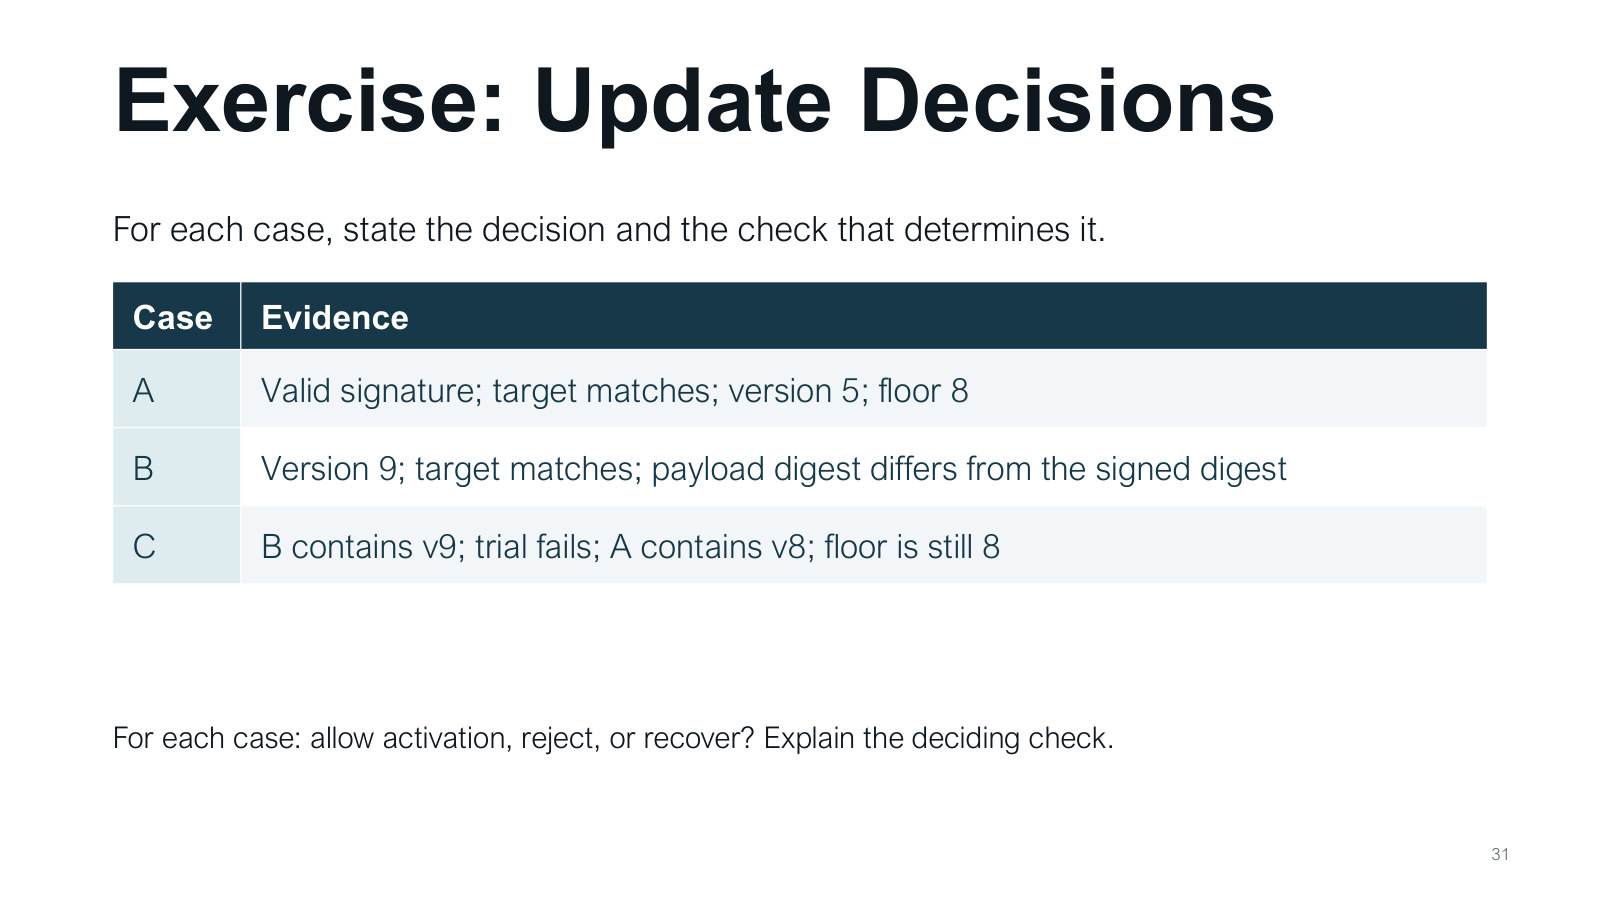
A:签名有效、型号正确,但v5低于下限8,决定由版本检查给出。B:v9和型号都合适,但实际摘要与签名摘要不同,决定由内容认证给出。C:B槽v9试运行失败,A槽v8且下限仍8,需要检查A是否仍完整并符合启动政策。做题时先指出失败的是哪一项条件,再写拒绝、接受或恢复,避免只用“签名有效”决定全部情况。
纸上先只填决定性的检查项。A 比门限,B 比下载字节与签名摘要,C 查试运行结果和旧槽资格。然后再分别选择拒绝或恢复。
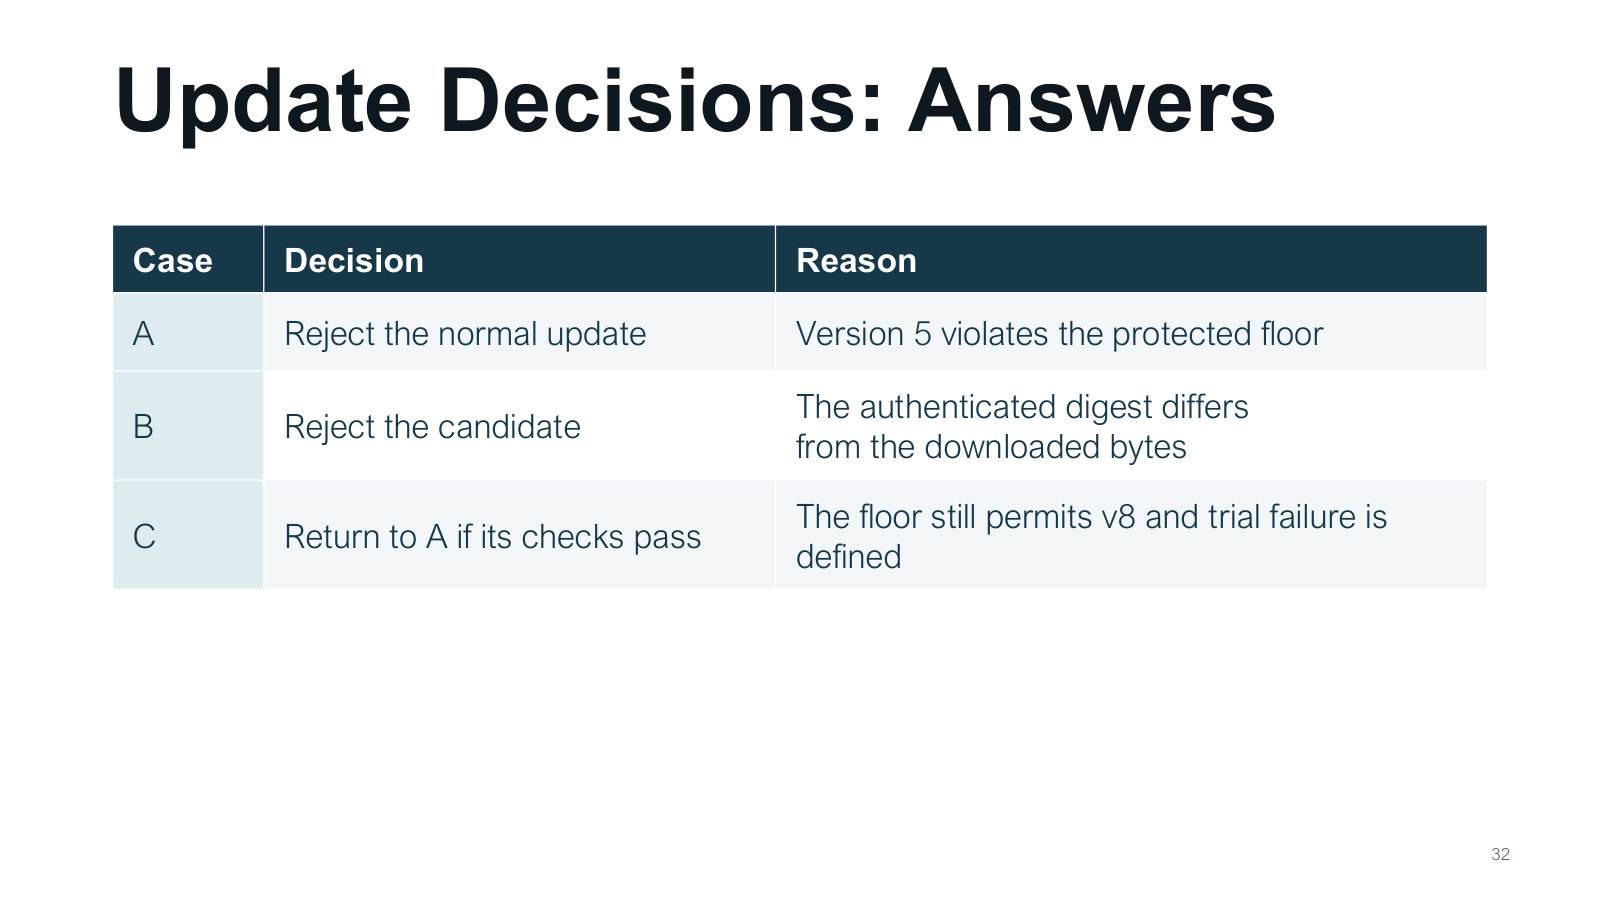
A拒绝普通更新,因为5<8。B拒绝候选,因为下载字节没有匹配被认证的摘要,版本再新也不能补救。C在A通过检查的前提下返回A,因为下限8仍允许v8,试运行失败又已有对应回退定义。三题分别测试版本政策、内容绑定和状态转换。回答时把“决定”和“决定它的证据”写在一起,能让读者看清规则怎样应用到具体状态。
C 里的“回退”仍有条件。v8 等于下限,旧槽要能通过启动验证,也要能读取与之兼容的持久数据。A、B 则保持候选未激活。
同一通信在链路上的不同位置可能呈现不同记录。以下从捕获包、重组字节和解析应用事件三步解释监控器怎样得到告警输入。
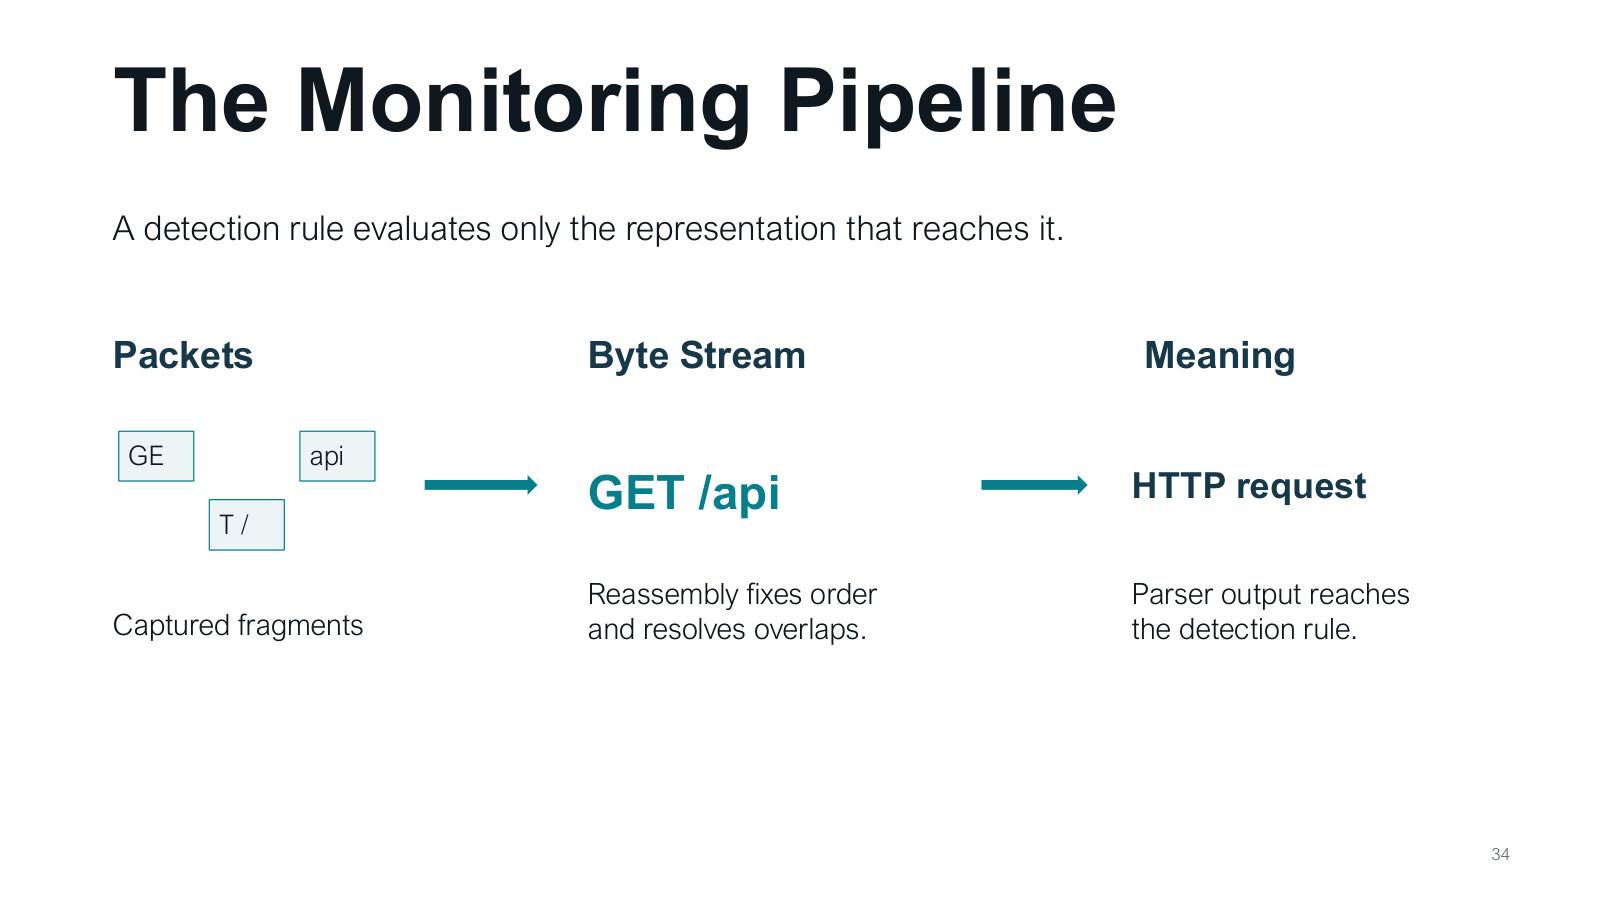
左边捕获到的是片段,如 GE、T /、api;中间按顺序重组为 GET /api;右边解析为HTTP请求,再交检测规则。检测规则只看到最终传给它的表示。若重组错了、丢了一段或采用了与终端不同的重叠处理,规则即使写对,也在检查错误输入。因此分析漏报时,要从捕获和重组往下查,不要一开始就认定告警规则无效。
图中三个碎片分别提供 GE、T / 和 api,重组为 GET /api,解析器才可产出 HTTP 请求。规则比较的是解析事件,因此某个碎片未入队也可能使整条请求无法形成。
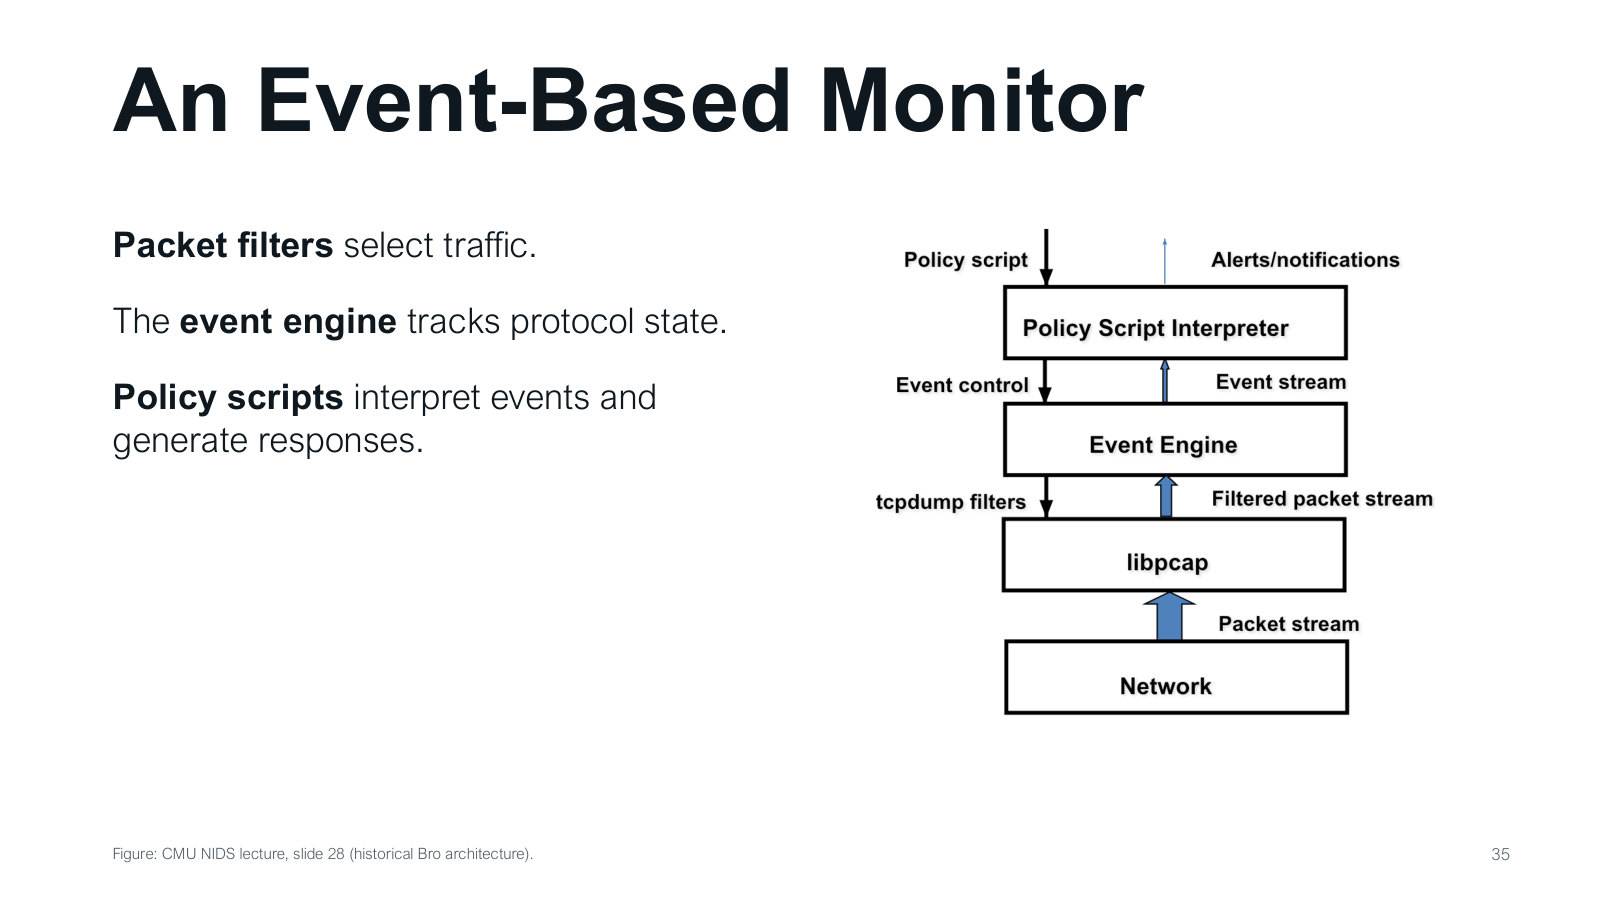
从图底部往上:网络包经过捕获库与包过滤器,筛选后交给事件引擎;引擎跟踪协议状态,产生“连接建立”“请求出现”等事件;最上层政策脚本解释事件并生成告警或通知。反向箭头表示政策还能控制关注哪些事件。这样的分工把字节处理与安全政策分开。排查问题时也能分层定位:没捕获、状态解释失败,还是事件已产生但规则未报警。
图中蓝色箭头从 Network 经 libpcap 上移到 Event Engine 和 Policy Script,代表包流和事件流。向下箭头是过滤器及事件控制。最顶侧的 Alerts 是策略解释事件后输出的结果。
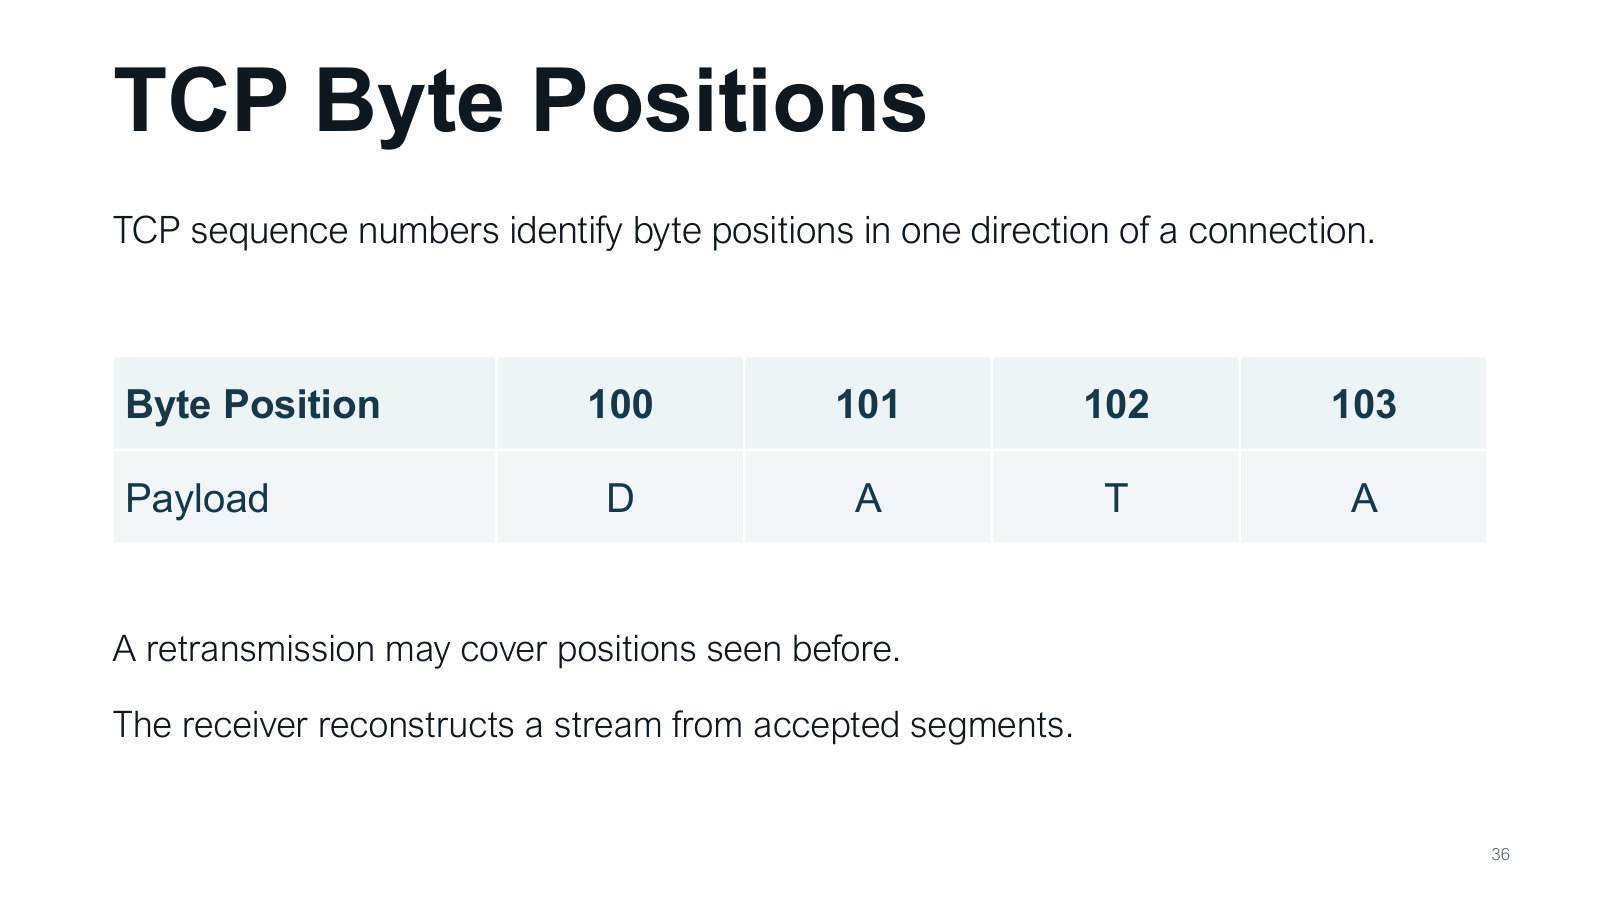
图中序号100、101、102、103对应D、A、T、A。序号定位的是一个方向上的字节位置,不是“第几个数据包”。同一个包可以包含多个字节,重传包也可能覆盖已有位置。接收方根据被接受的片段重组连续流。于是两个包若对位置102提供不同字节,就必须有处理规则。理解这一点后,就能看懂后面的重叠和TTL攻击:攻击者制造不同观察者对同一位置的不同解释。
序号 100 对应 D,随后的三个位置依次是 101→A、102→T、103→A,长度 4 使下一个新字节位置为 104。监控器用位置拼流,而非简单把到达的片段相接。
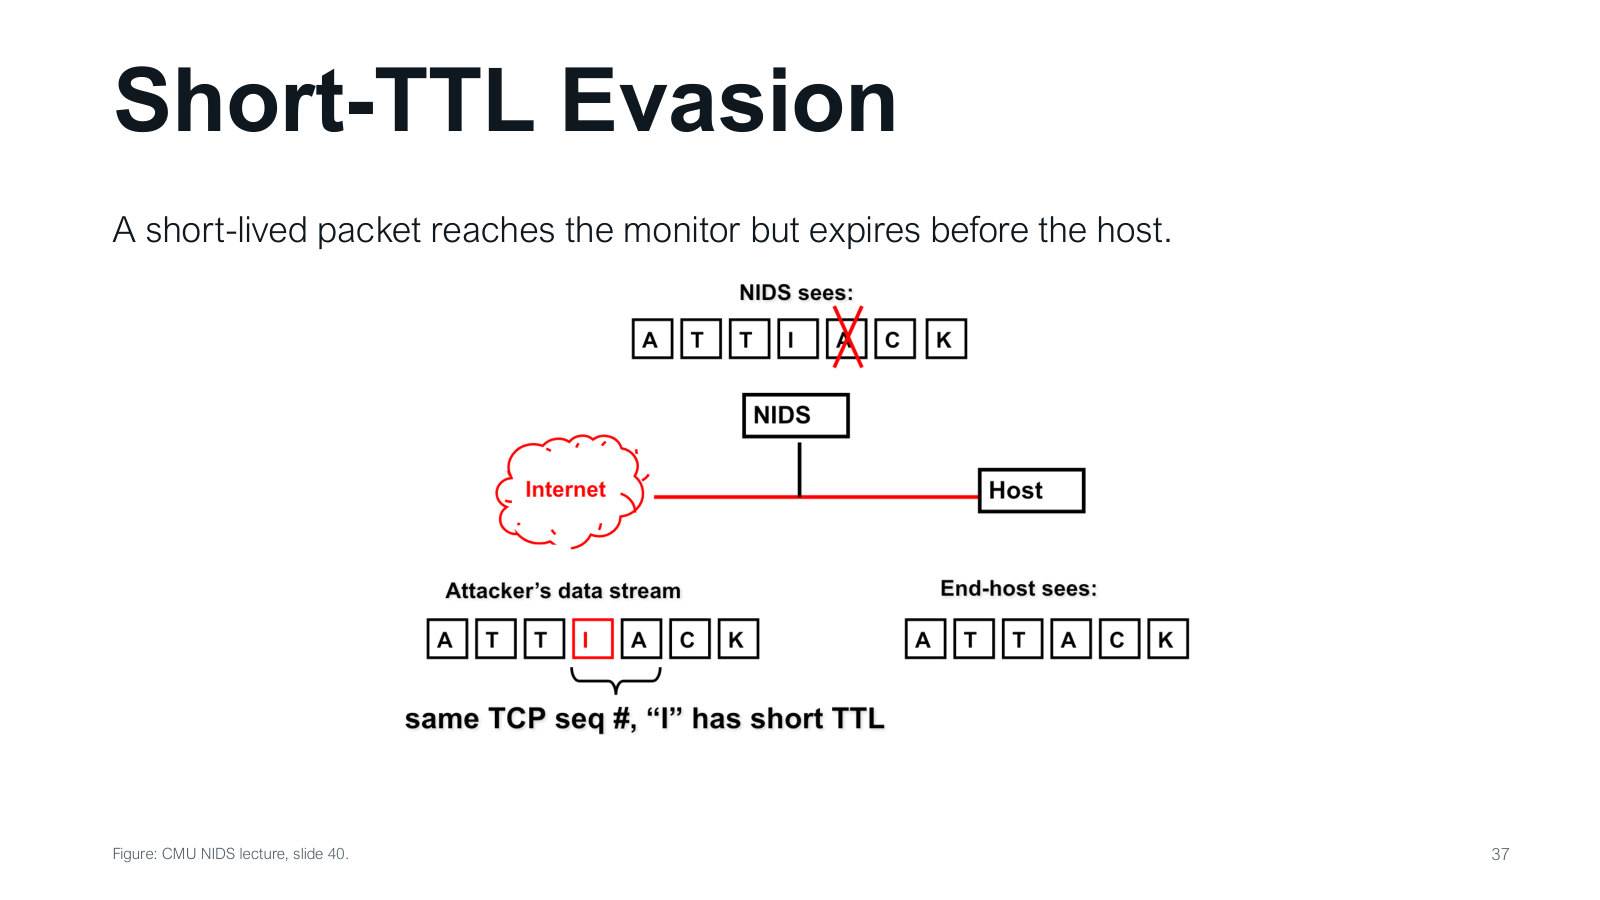
图中 NIDS 从链路中间观察数据,终端位于其后。沿图标出两个观察位置,再区分“传感器曾见到”“终端接受”“规则评估了什么”三件事。设备日志与监控记录存在差异时,先核查路径和观察覆盖。
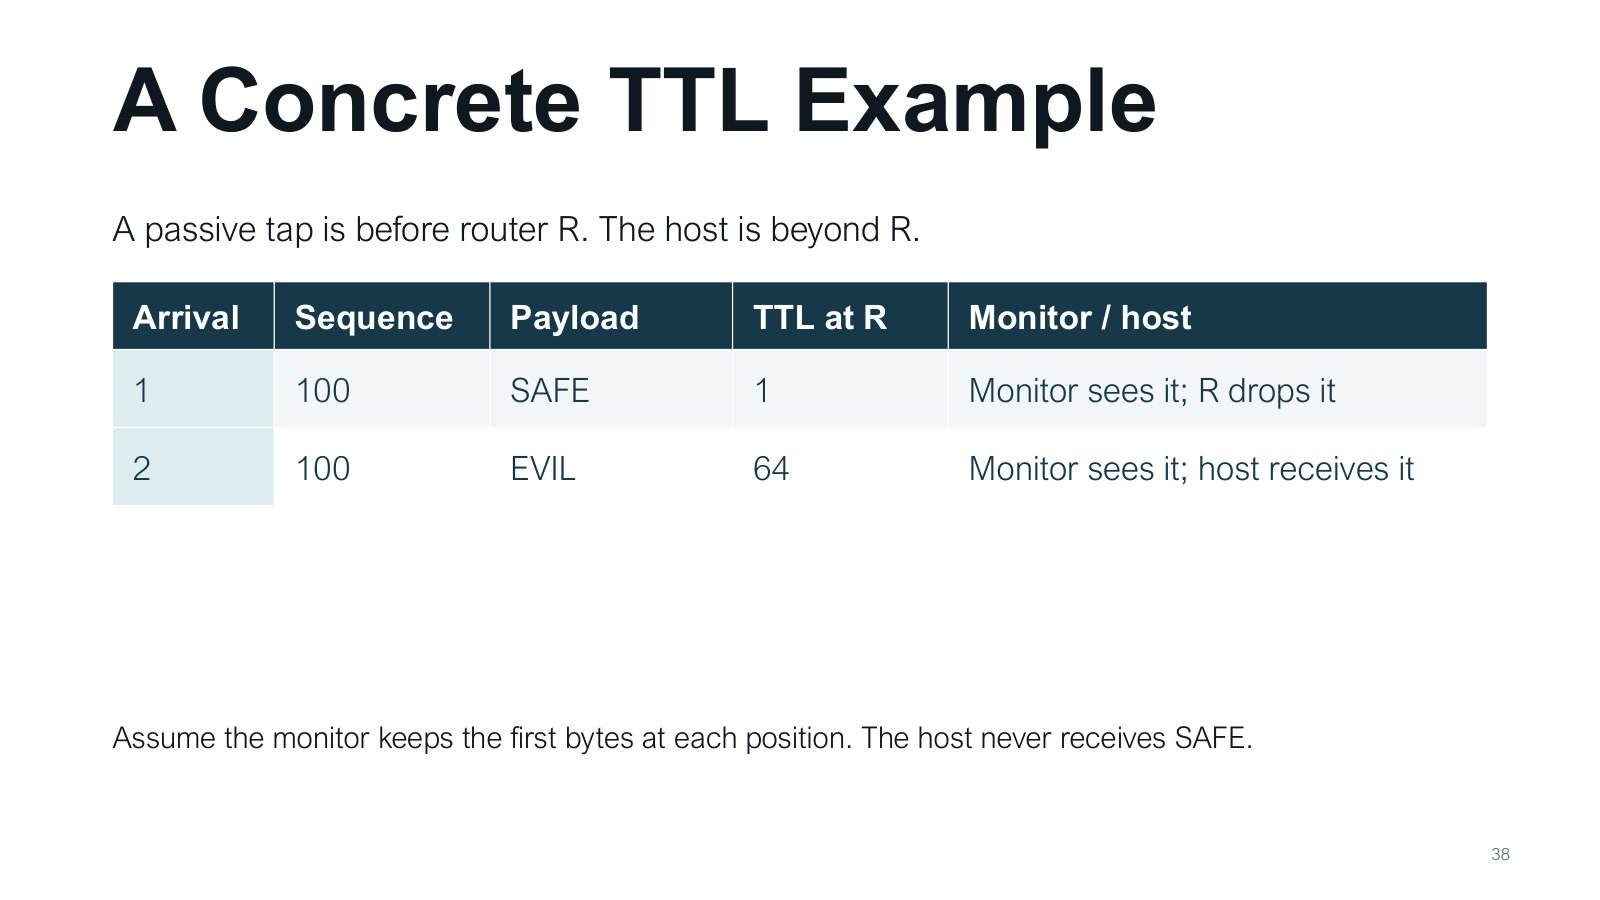
课件表的一列是序号,一列是数据,最后一列是两处观察结果。对纸上事件 P,记录“传感器见到,终端未接受”;对事件 Q,记录“两边均见到,终端接受”。把两列分别汇总再比对,便能看出监控所见包含了终端实际未接收的数据。
课堂补充(Part01 01:07:23–01:12:11):老师强调短TTL包在到达终端前被丢弃,监控器与终端因此形成不同重组结果。
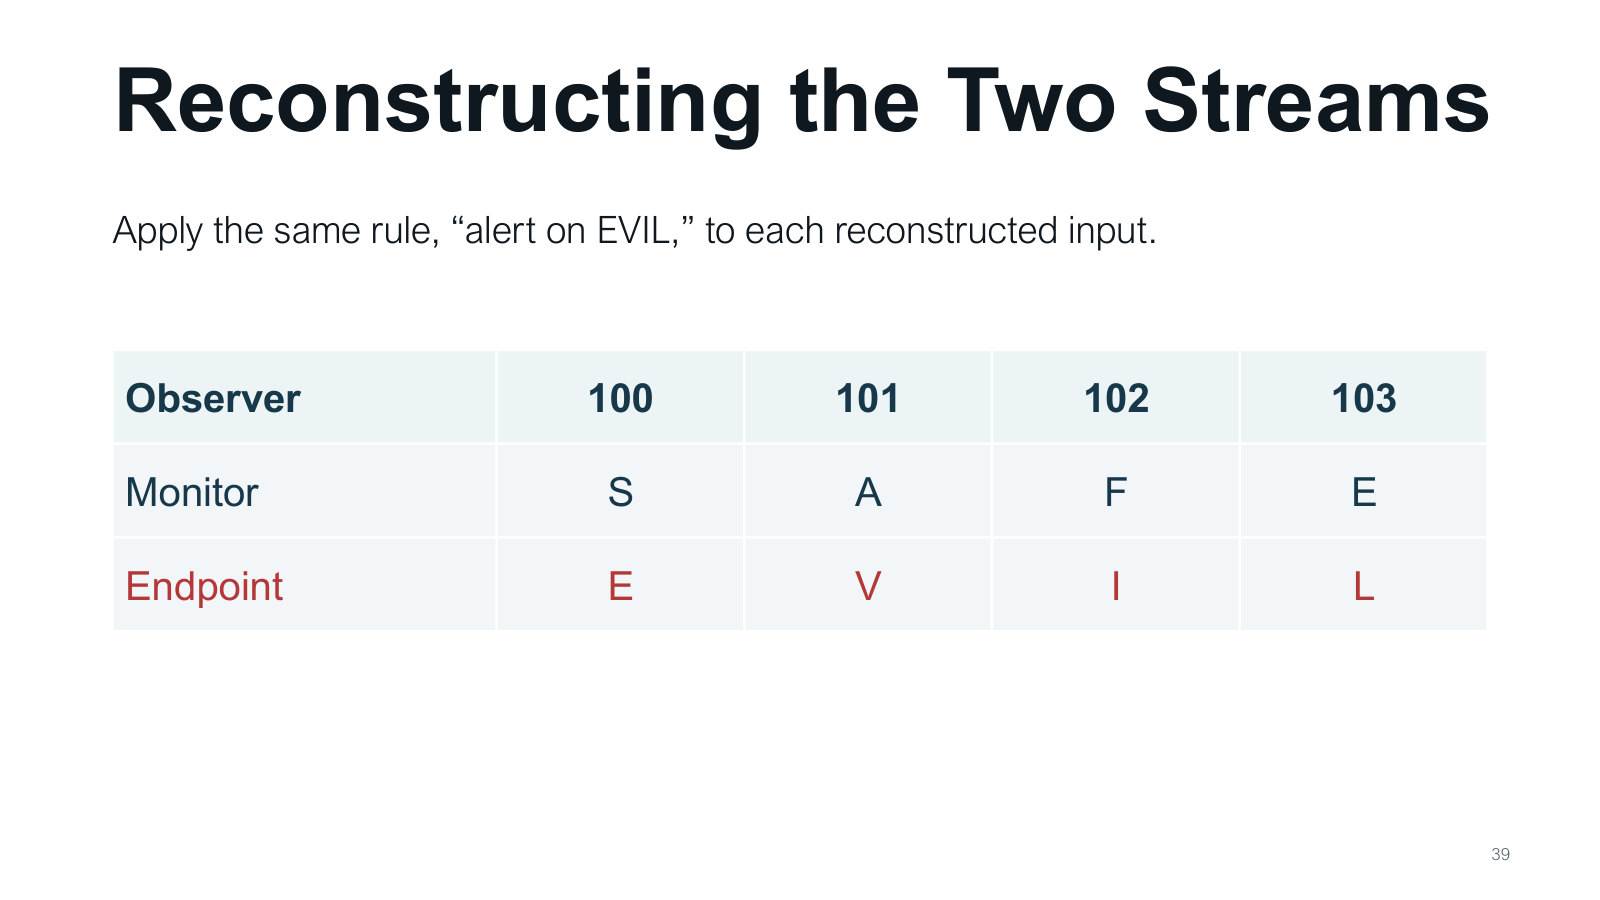
监控器和终端各自的重组结果是表中的两行。横向从位置 100 到 103 重建各自的字符串,再判定同一规则。若一个输入满足规则、另一个不满足,结论应同时报告观察位置和重组策略。
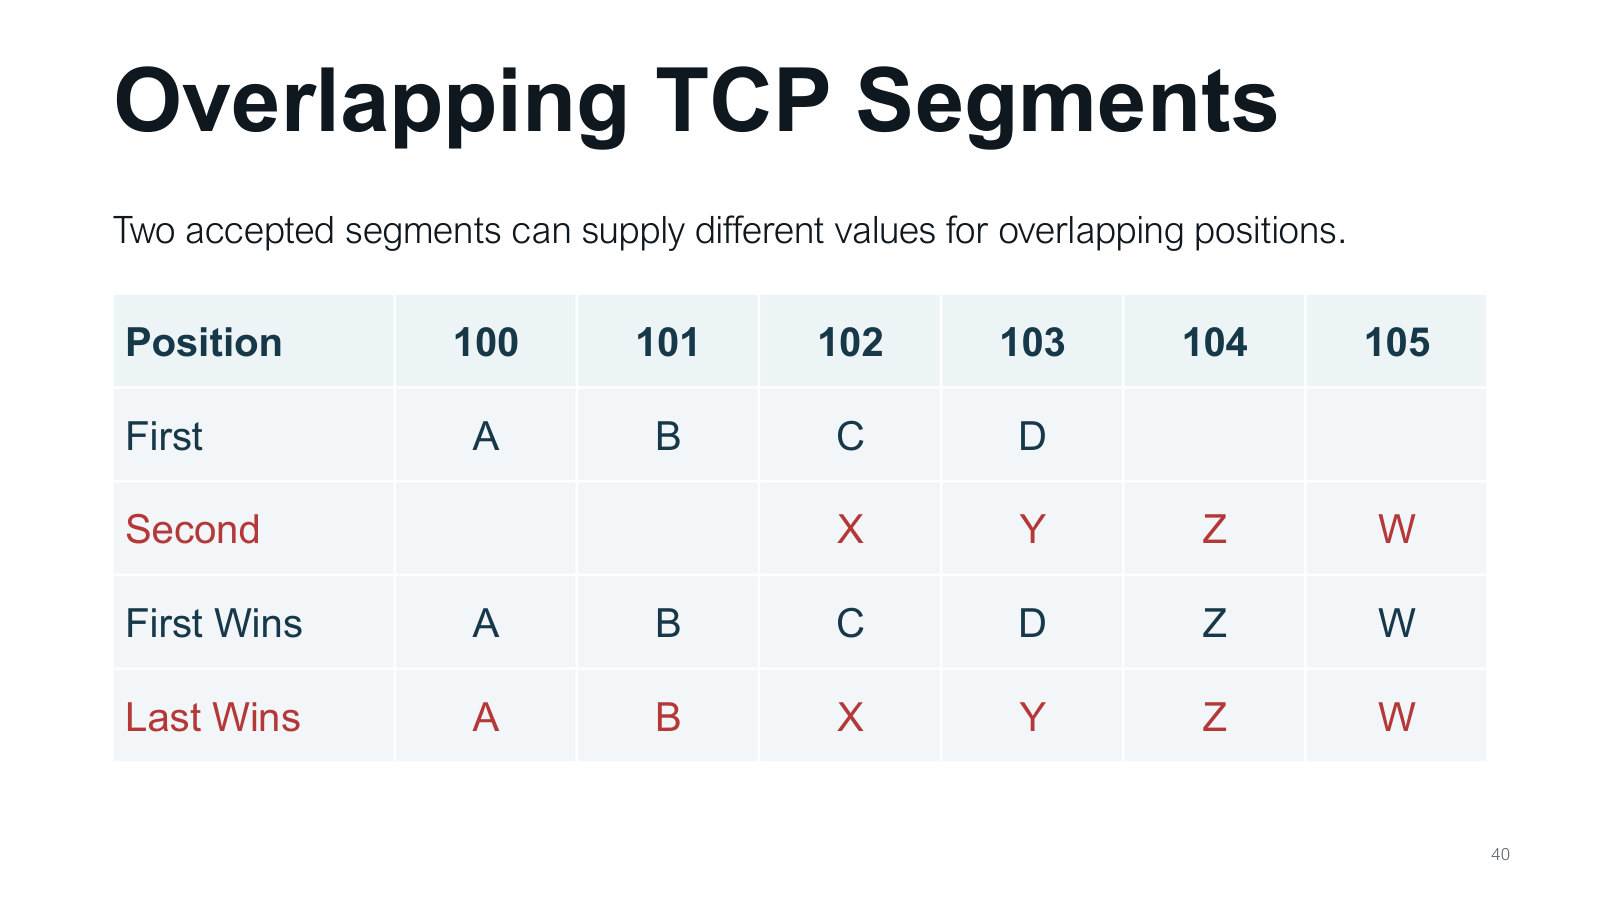
表里两个片段覆盖了部分相同的列。先定位哪些字节位置重叠,再分别查看 First Wins 和 Last Wins 两行,分歧只出现在重叠列。离线核对可以比较终端确认的流和监控重组结果,以验证双方解释是否一致。
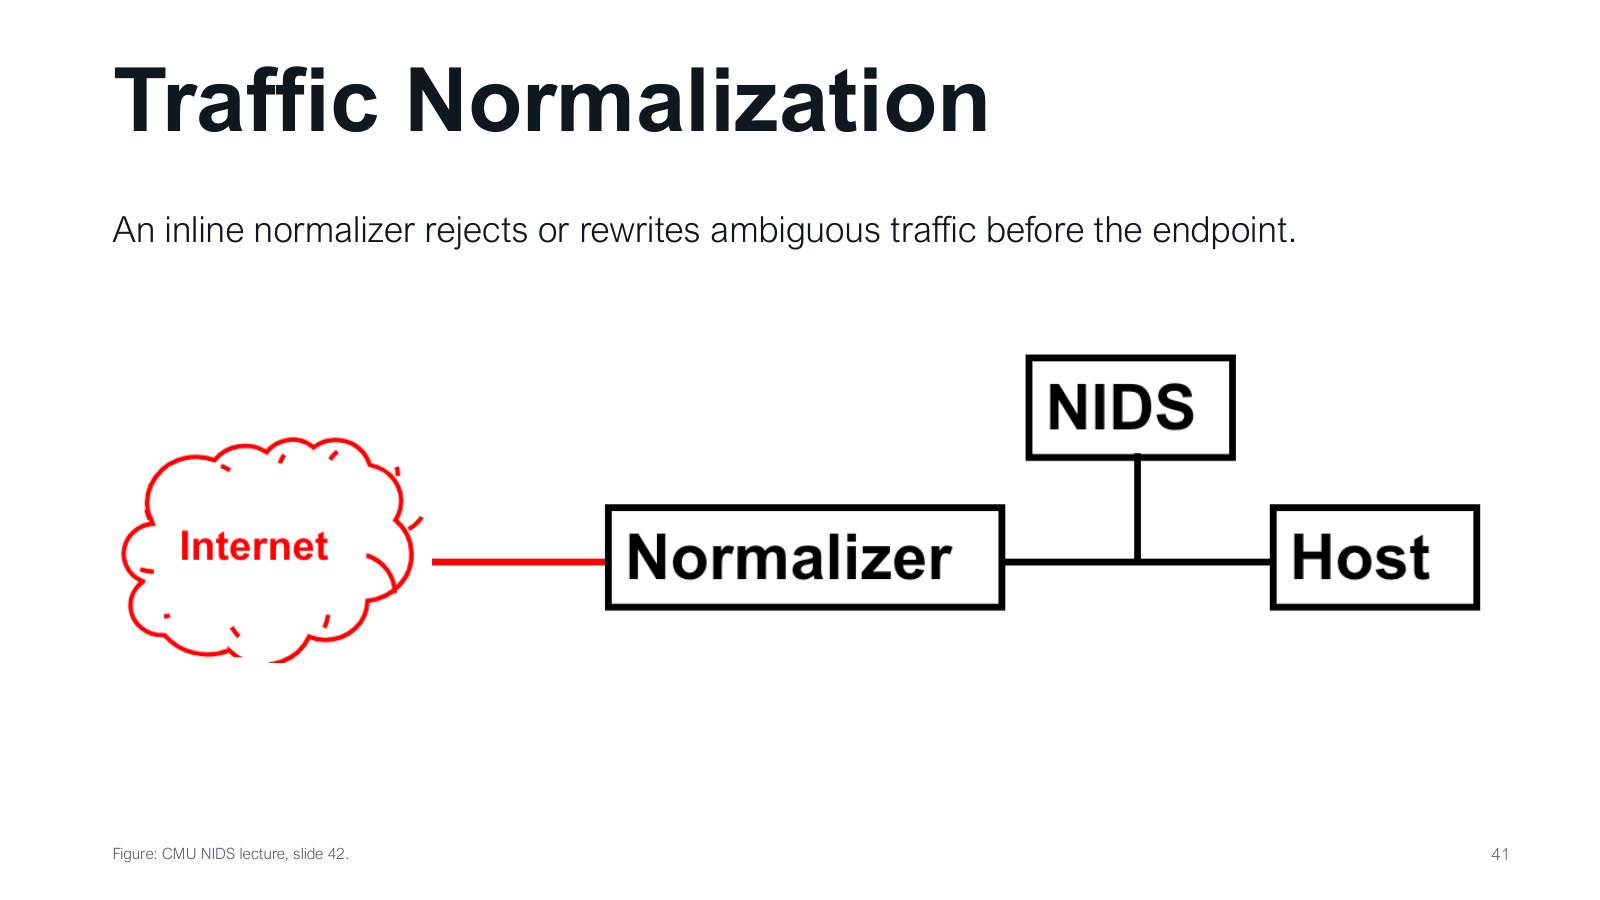
图是“互联网→Normalizer→监控器与主机”。规范化器在线路中,能拒绝或改写含歧义的流量;监控器与终端随后观察同一规范化结果。它与被动监听的区别是可以影响哪些字节真正到达终端。例:拒绝内容冲突的重叠片段,减少先到和后到规则差异。引入它时也要考虑故障模式,因为这个在线组件一旦阻塞,正常通信同样会受影响。
顺着图从 Internet 到 Normalizer,规范化后的同一输入再由 NIDS 与 Host 观察。它放在两者分开之前,所以能给两个观察者提供一致的解释前提。
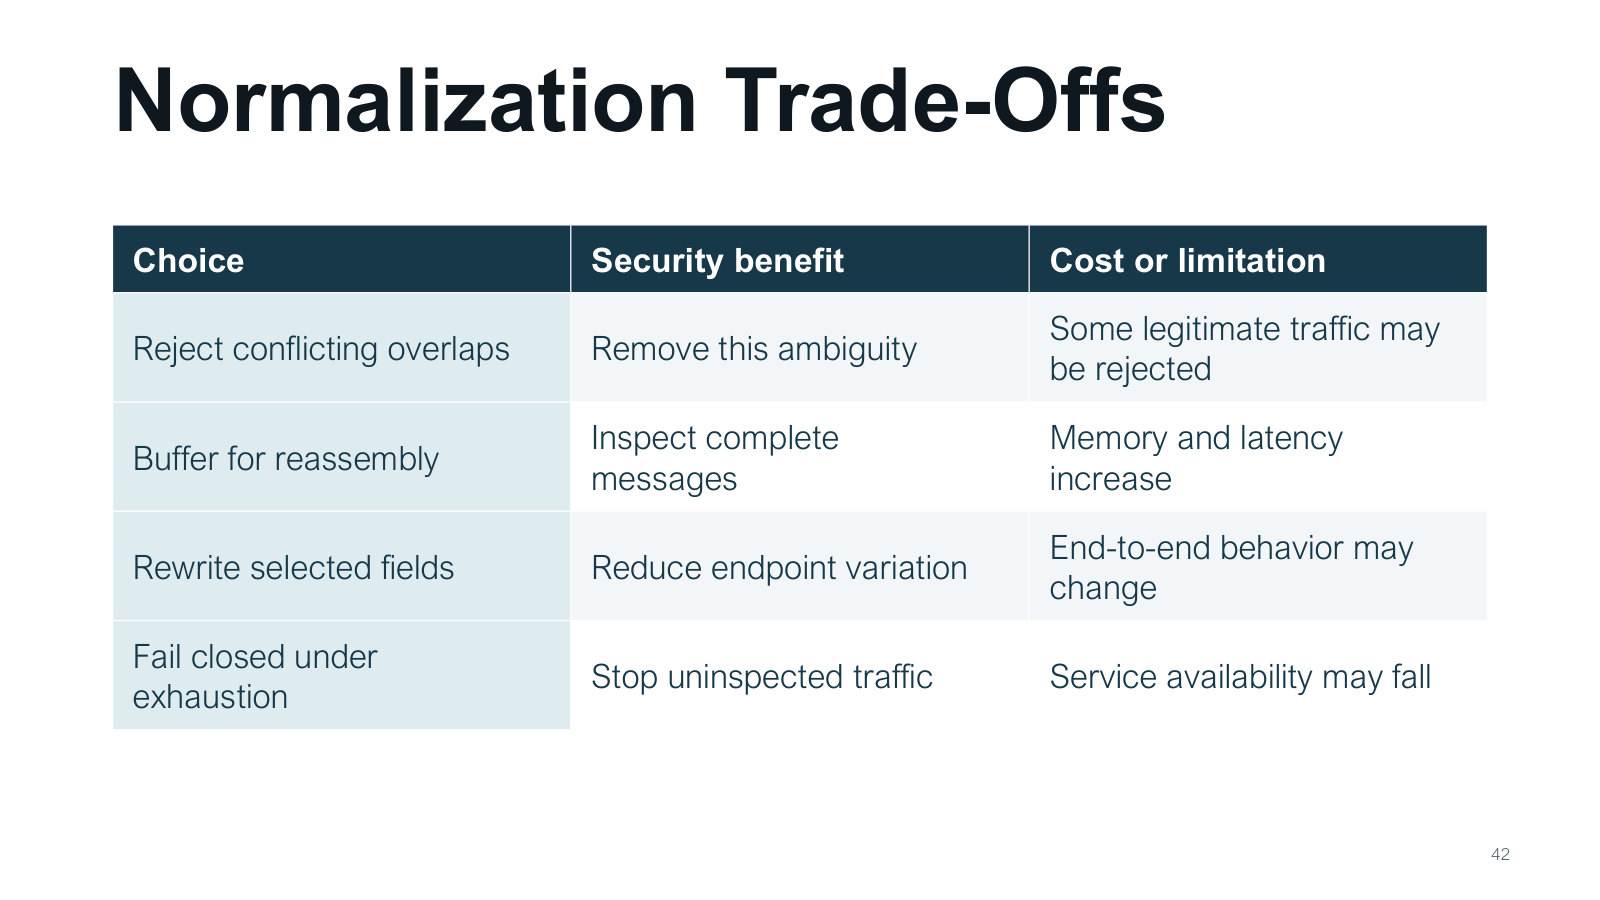
拒绝冲突重叠可以去掉这类歧义,但可能拒绝一部分合法流量。等待完整重组提高可解释性,却增加内存和延迟。改写字段可以减少终端差异,同时可能改变端到端行为。资源耗尽时拒绝未经检查流量,保护检查边界,但降低服务可用性。比较时把收益与成本配成一对,不用“越严格越好”概括。需要按业务对延迟、误拒和风险的要求选择。
一个纸上决策例:完整消息要等末段到来,攒齐再交规则可提升解释完整性,同时占用内存并增加等待时间。流量耗尽时若选择 fail closed,可保持只通过已检查流量,也可能暂停正常业务。
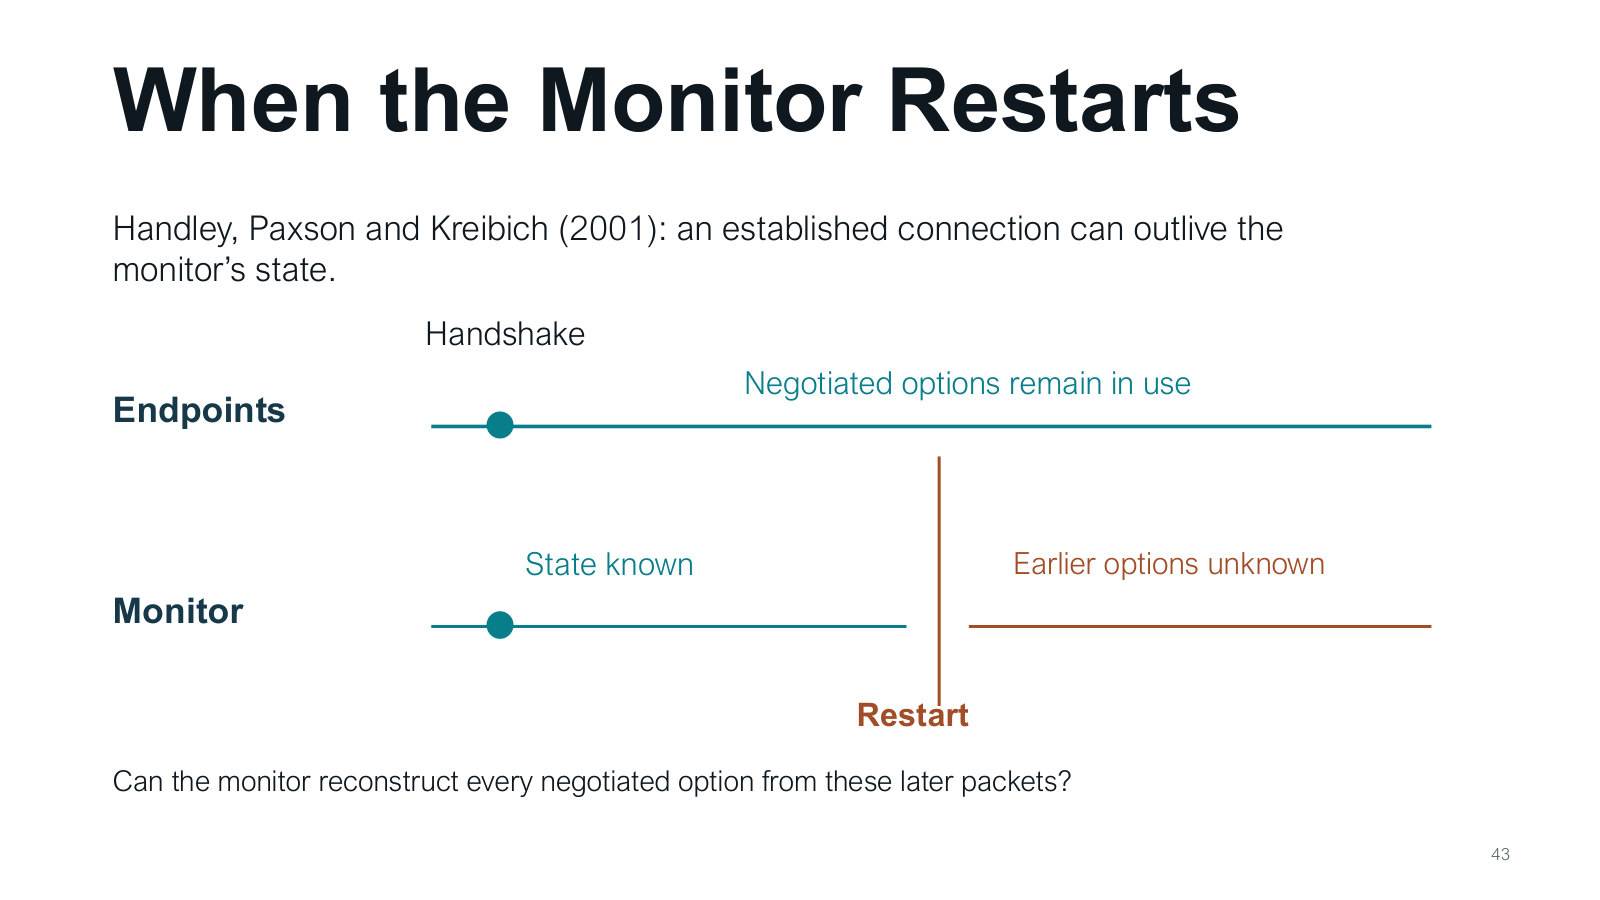
上方终端完成握手后继续使用已经协商的选项;下方监控器重启,原先保存的连接状态消失。重启之后看到的包,未必包含早先的全部协商信息。于是连接仍活着,观察者却失去解释它的上下文。像半途加入一场对话,只听后半句不一定知道双方约定。设计时需要决定如何处理这批已有连接,而不是假设重启后每个包都足以重新建立完整状态。
左侧握手后,端点继续沿用协商选项;监控重启位于同一连接中途。后续片段只有当前数据与元信息,某些仅在握手协商过的状态需从可信检查点或端点证据恢复。
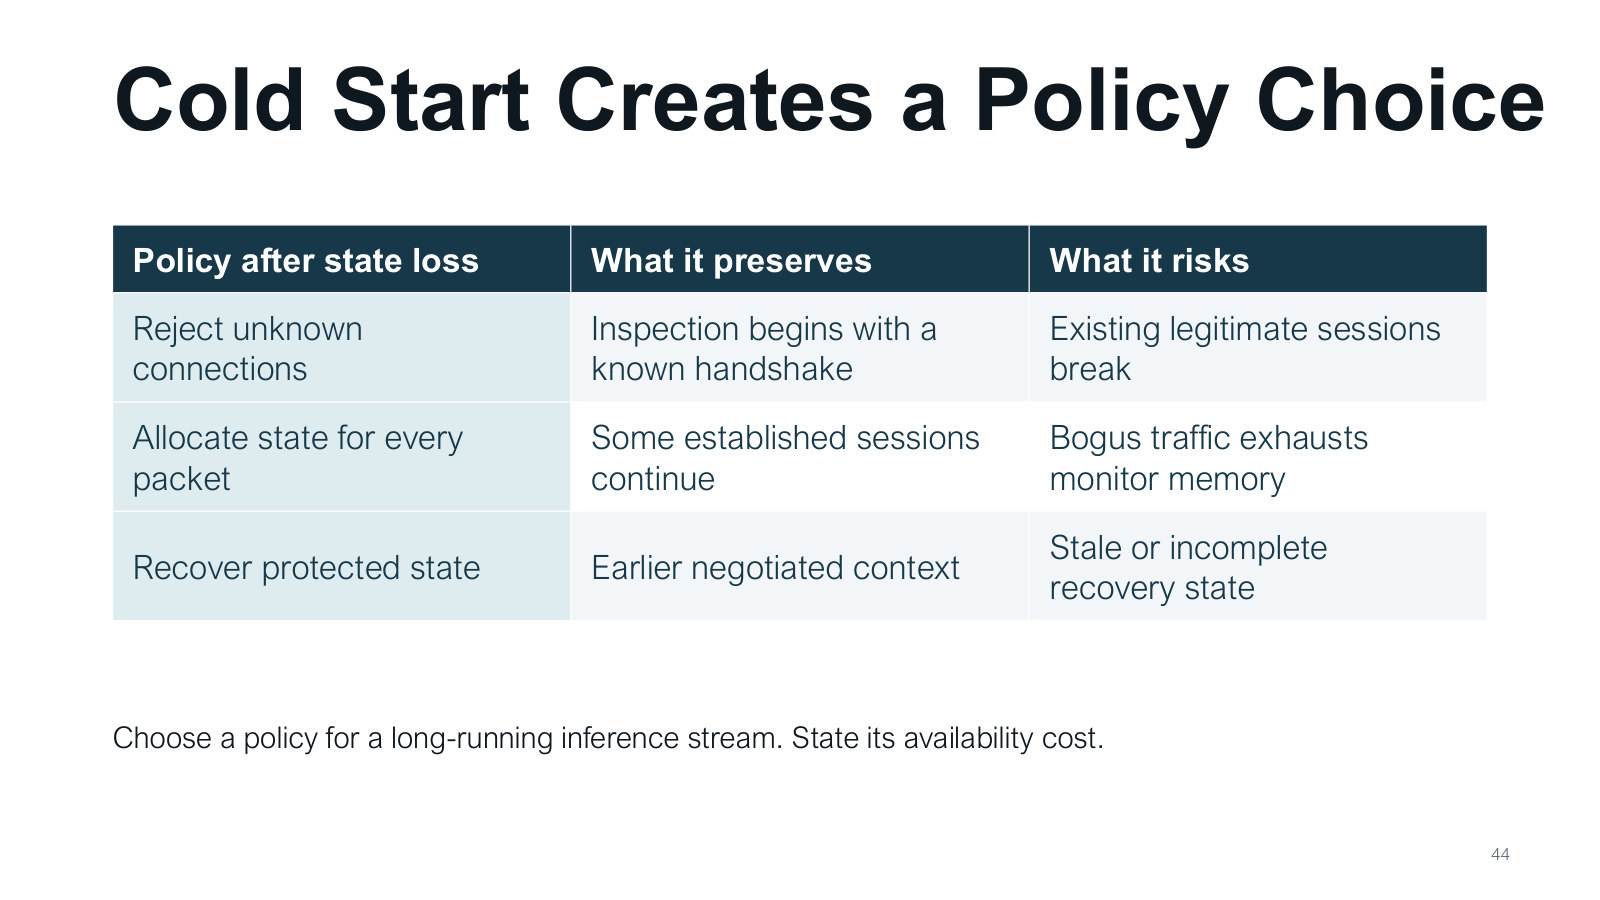
拒绝未知连接,可以从新握手开始检查,但会打断已有推理流。给每个包建立状态,可以保留一些连接,却易被伪造流量耗尽内存。恢复受保护的旧状态,可以保留协商上下文,但要验证状态是否完整、是否过期。若业务是持续的视频推理流,选择第一项时应明确重连中断成本;选择其他项则要说明状态容量或恢复验证。政策应与可承受的服务损失一起提出。
若推理流已经连续运行 10 分钟,拒绝无握手连接会中断它;为每条未知连接分配状态要有容量上限;恢复旧状态要验证其新鲜度。把选择和可用性影响一起记录。
网络传感器通常仍能观察通信端点、时间和字节数,但加密的应用正文不直接可见。应用插桩可以补充“哪个身份调用哪个操作、结果如何”等语义。例如网络记录证明设备向外发送8MB数据,却无法直接说明内容是哪份秘密文件;应用发送记录可能补全对象身份。先说明每个数据源能看到的层次,再组合证据,避免把流量大小直接当成内容证明。
合成记录“10:02 由 G 发出 8 MB”支持通信量,应用日志“写对象 m9 成功”支持具体操作。要证明两者相关,需要可核对的连接、请求或身份标记。
同样收到 100 条事件时,正常处理 100 条和只处理 40 条的告警计数不可直接比。下面用队列和守恒关系解释其余事件去了哪里。
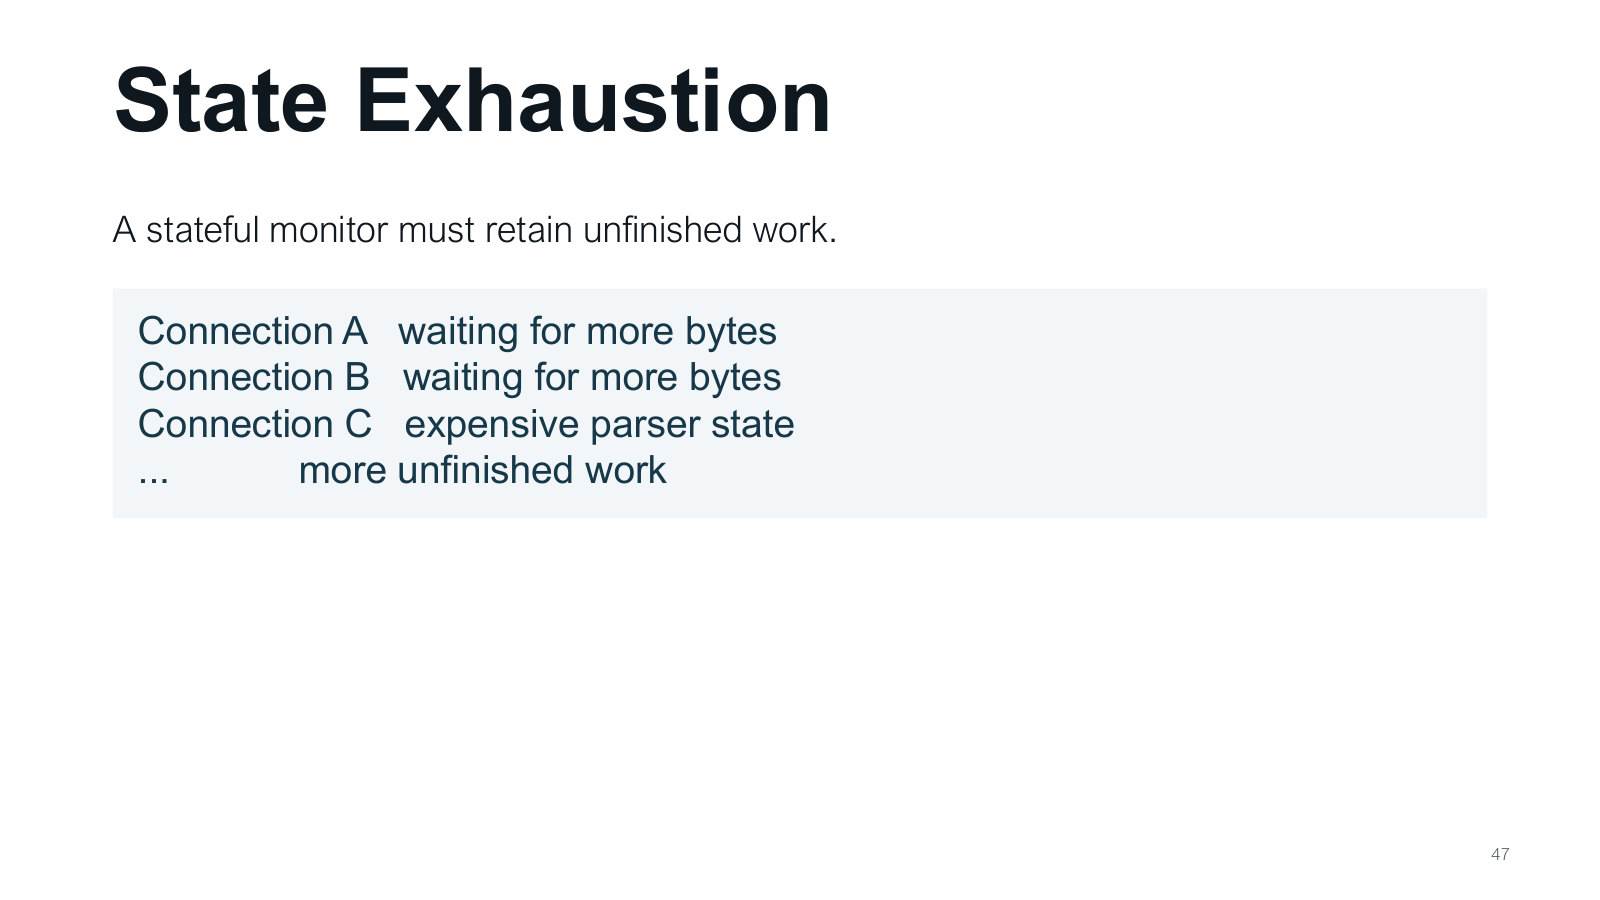
有状态监控器要保存未完成工作:等待后续字节的连接、尚未结束的请求、昂贵的解析状态等。图中A、B、C不断增加,资源却有限。攻击者可以制造大量长期不完成的工作,让内存被占满,正常连接就无法被完整分析。这里消耗的是“每个任务保留多久、占多少状态”。防御需要同时考虑容量、超时、每来源配额和满载时的处理政策。
图中每个连接都保留未完成解析状态。若正常完成后状态释放得慢,活跃项会积累。容量也要按每项状态占用的资源计量,不能仅按连接数量判断。
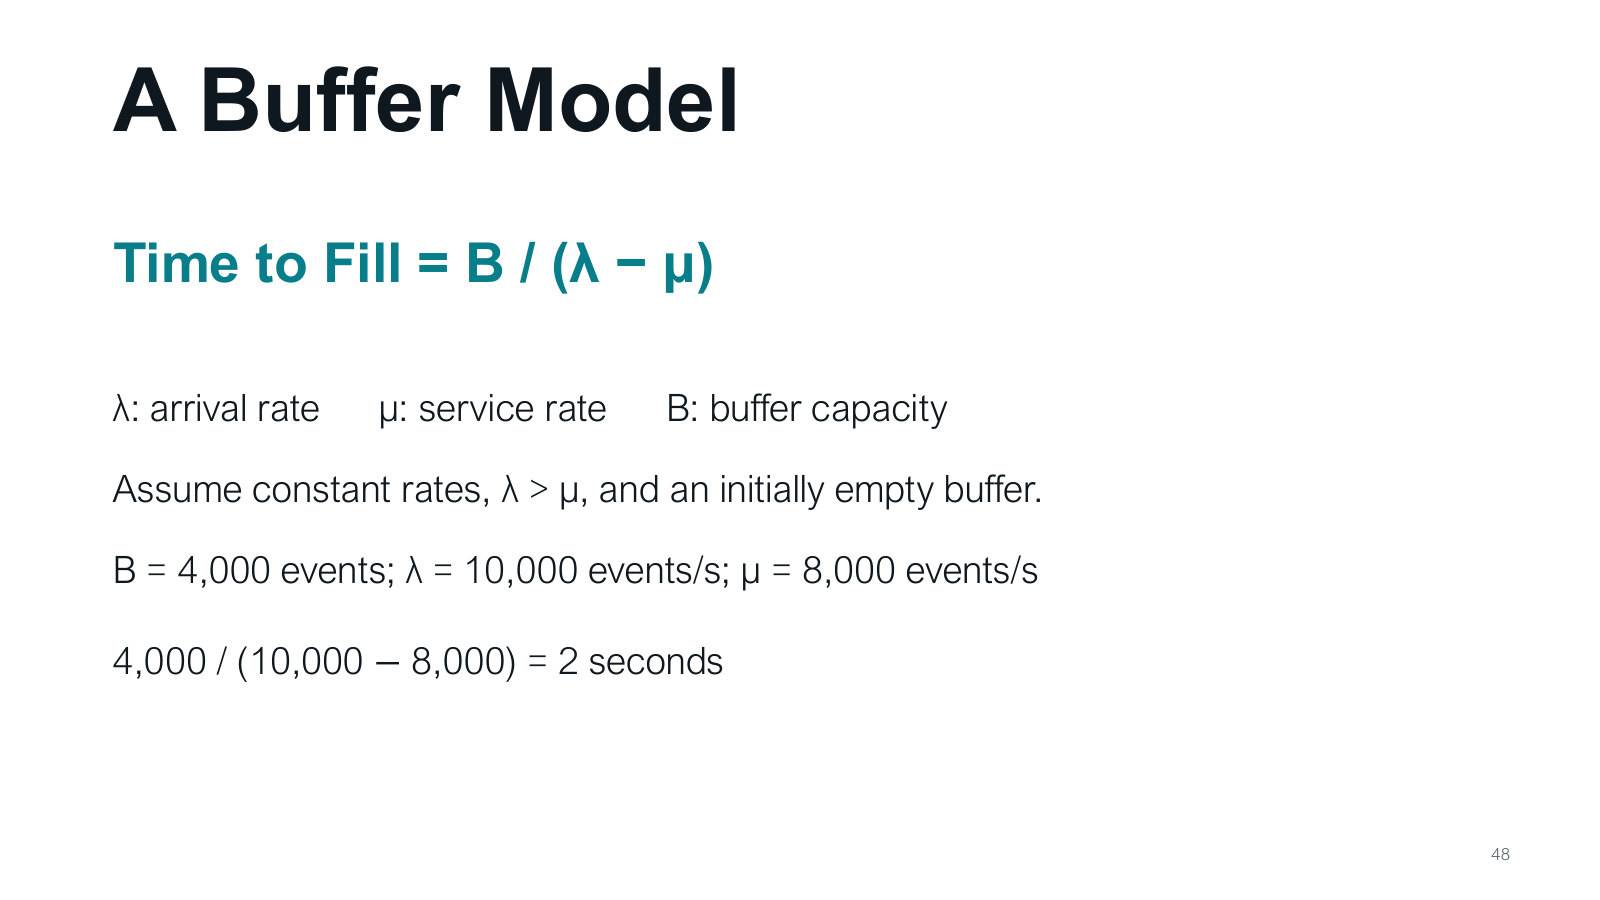
设缓冲容量 B,到达率 λ、处理率 μ 的单位都是事件/秒。缓冲未满且持续过载时,每秒新增积压 λ−μ,初始已有 Q₀ 则 Q(t)=Q₀+(λ−μ)t。令积压到达 B,解 T=(B−Q₀)/(λ−μ)。
课件 Q₀=0,B=4,000,λ=10,000,μ=8,000。净增加 2,000 事件/秒,填满时间 4,000÷2,000=2 秒。初始若已有 1,000 个,则余量 3,000,填满需 1.5 秒。若 λ≤μ,这个定速模型没有持续净增长。
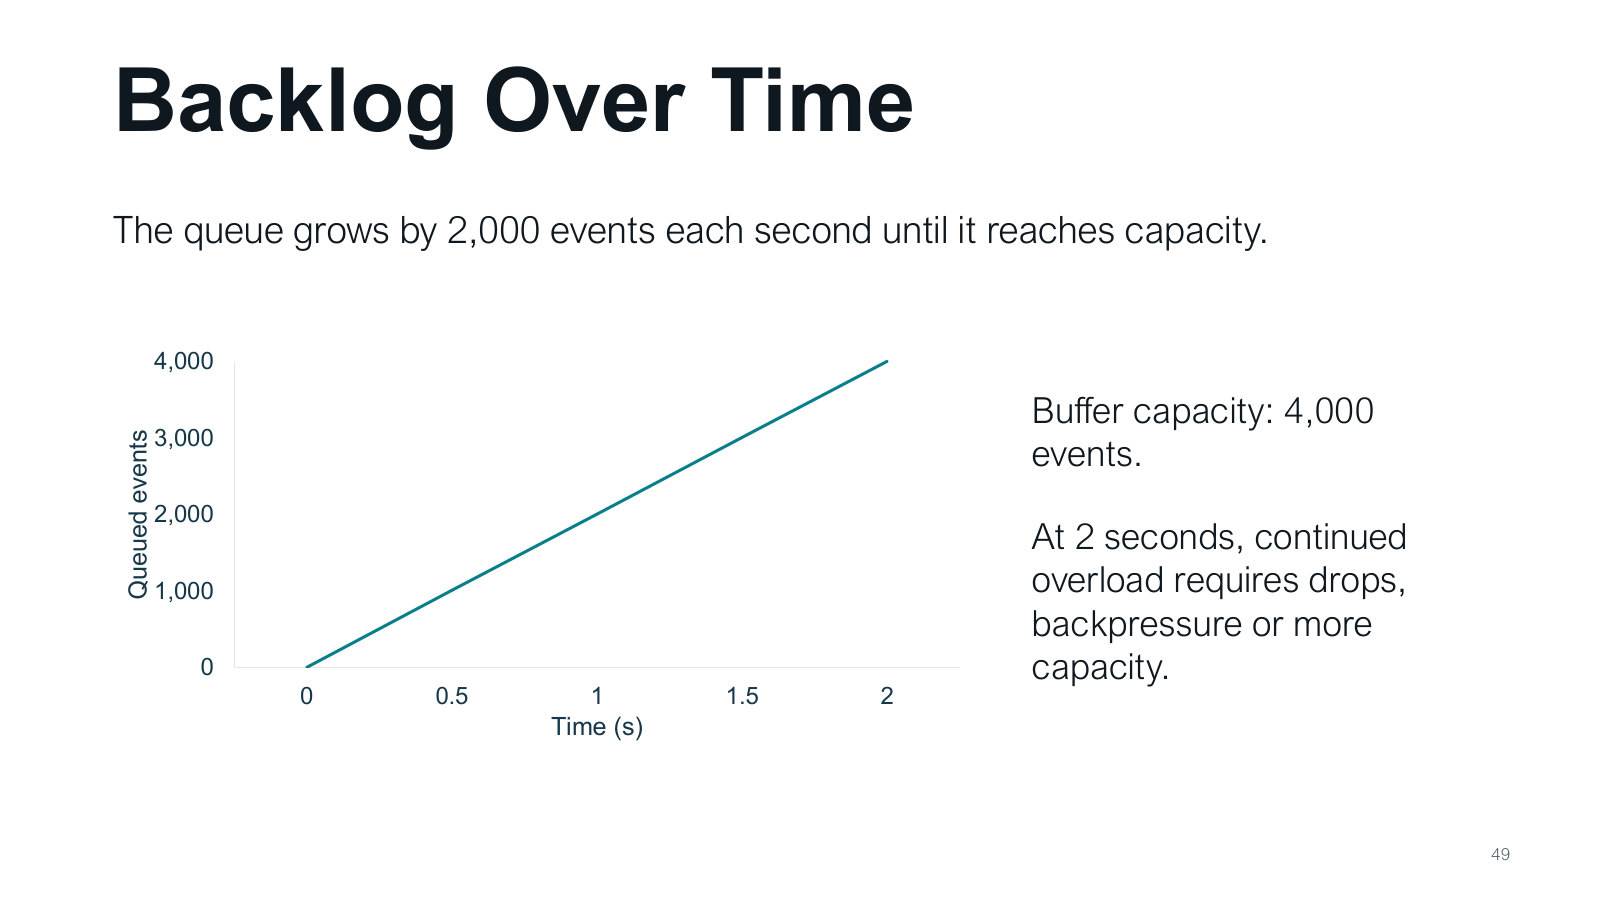
横轴是秒,纵轴是缓冲区里的事件数。容量门限是 4,000,积压则从 0 开始每 0.5 s 加 1,000。
| 时间(s) | 0 | 0.5 | 1 | 1.5 | 2 |
|---|---|---|---|---|---|
| 积压 | 0 | 1,000 | 2,000 | 3,000 | 4,000 |
继续到第 3 秒,若处理能力、到达率和背压都不变且采用超额即丢弃,实际队列仍为 4,000,第 2 至第 3 秒多到的 2,000 个被丢弃。
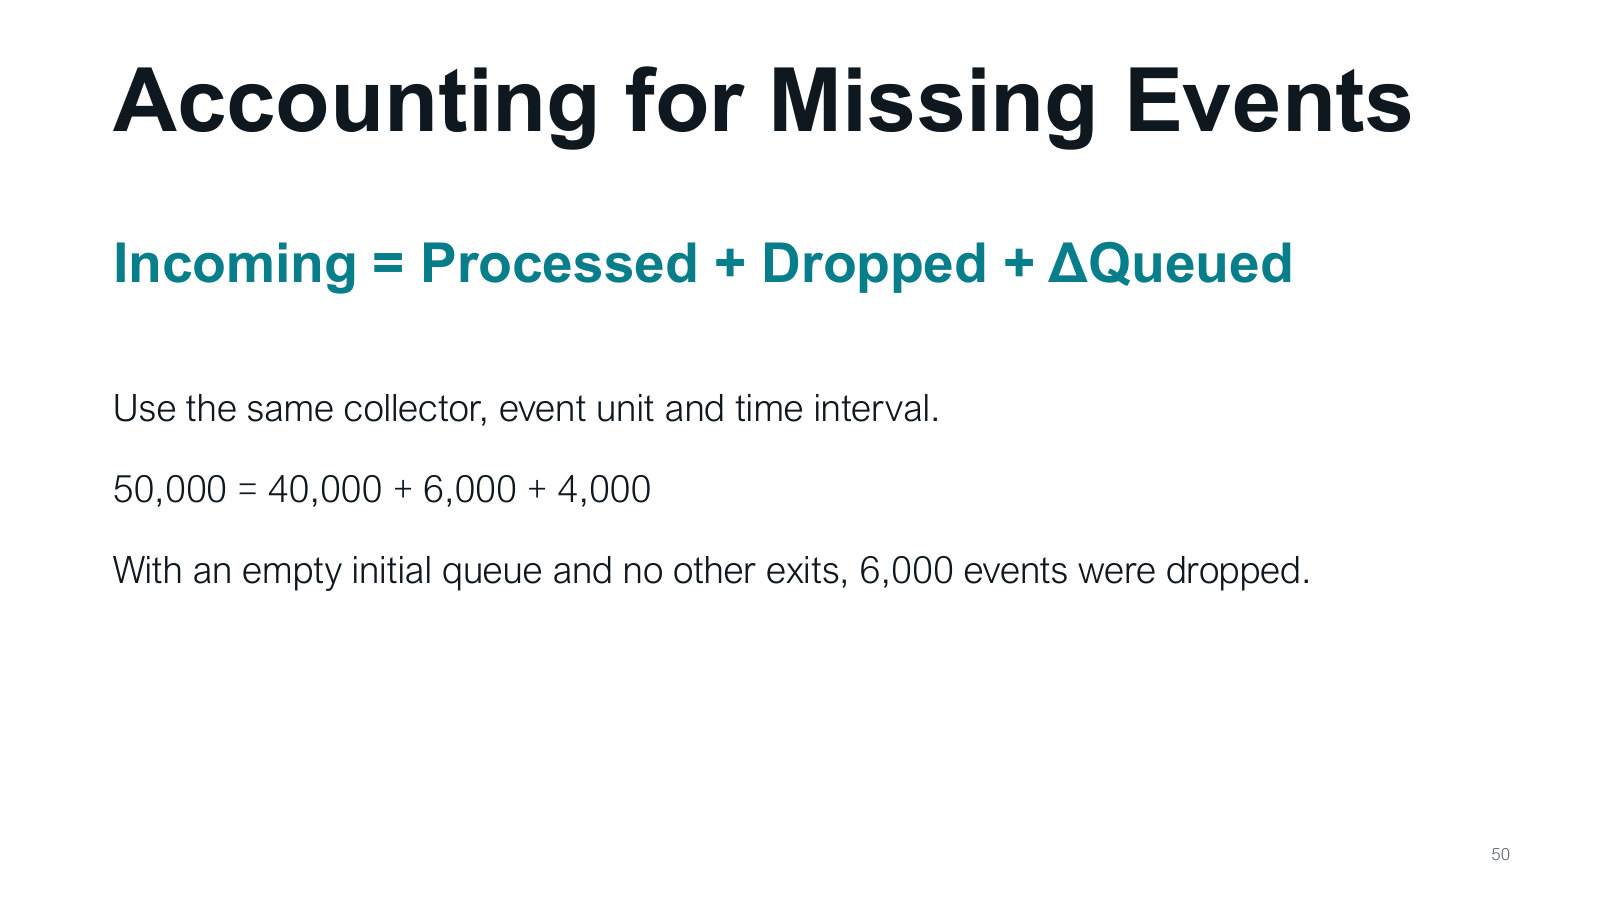
在同一收集器和同一时间窗中,期初队列加新到达事件,最终成为已处理、已丢弃或期末排队。Q_start+Incoming=Processed+Dropped+Q_end。移项得到 Dropped=Incoming−Processed−(Q_end−Q_start)。
课件例 50,000−40,000−(4,000−0)=6,000。若期初已有 1,000、期末同样 4,000,净积压只增加 3,000,此时丢弃数是 7,000。累计计数器要先在两个时点作差,再填进等式。
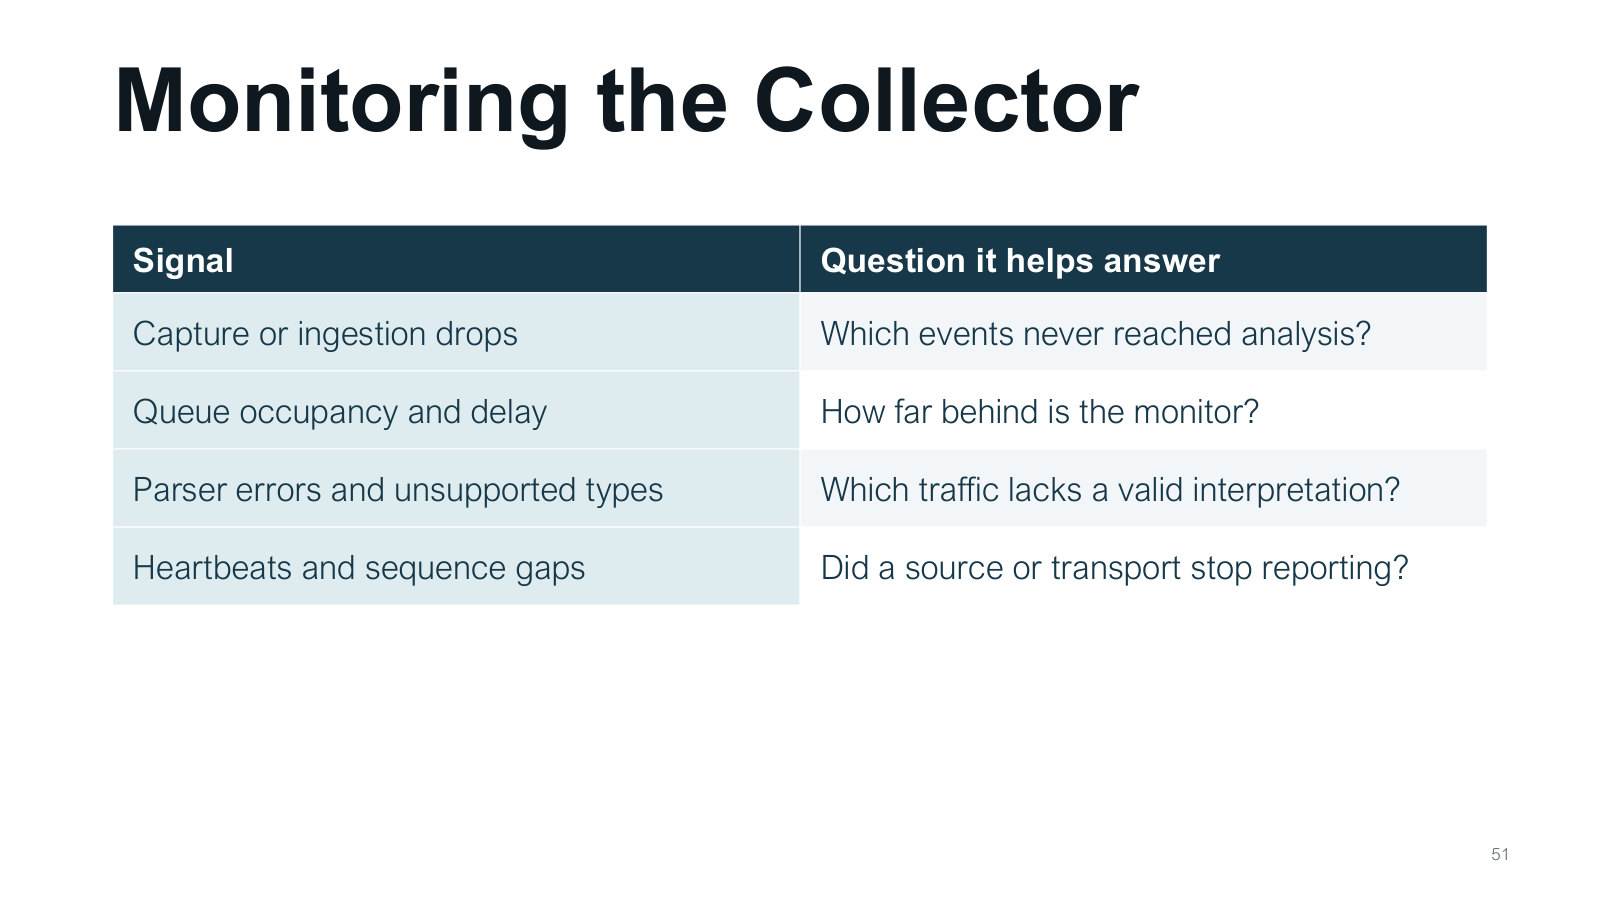
捕获与接收丢弃数说明事件在哪一步未进入分析。队列长度与延迟说明监控落后多久。解析错误和不支持的类型说明收到的数据中哪些没有得到有效解释。心跳与序号缺口说明来源或传输是否停止、记录是否缺段。四类信号分别覆盖数量、及时性、语义和连续性。若告警突然降低,先查看这些指标,才能区分攻击变少与观察能力下降。
合成观测可组合解释:积压与延迟同涨说明处理落后;源序号出现缺口则提示另有事件未到;解析错误数提高说明部分已到事件未转成可判断的事件。三个计数要对应同一时窗。
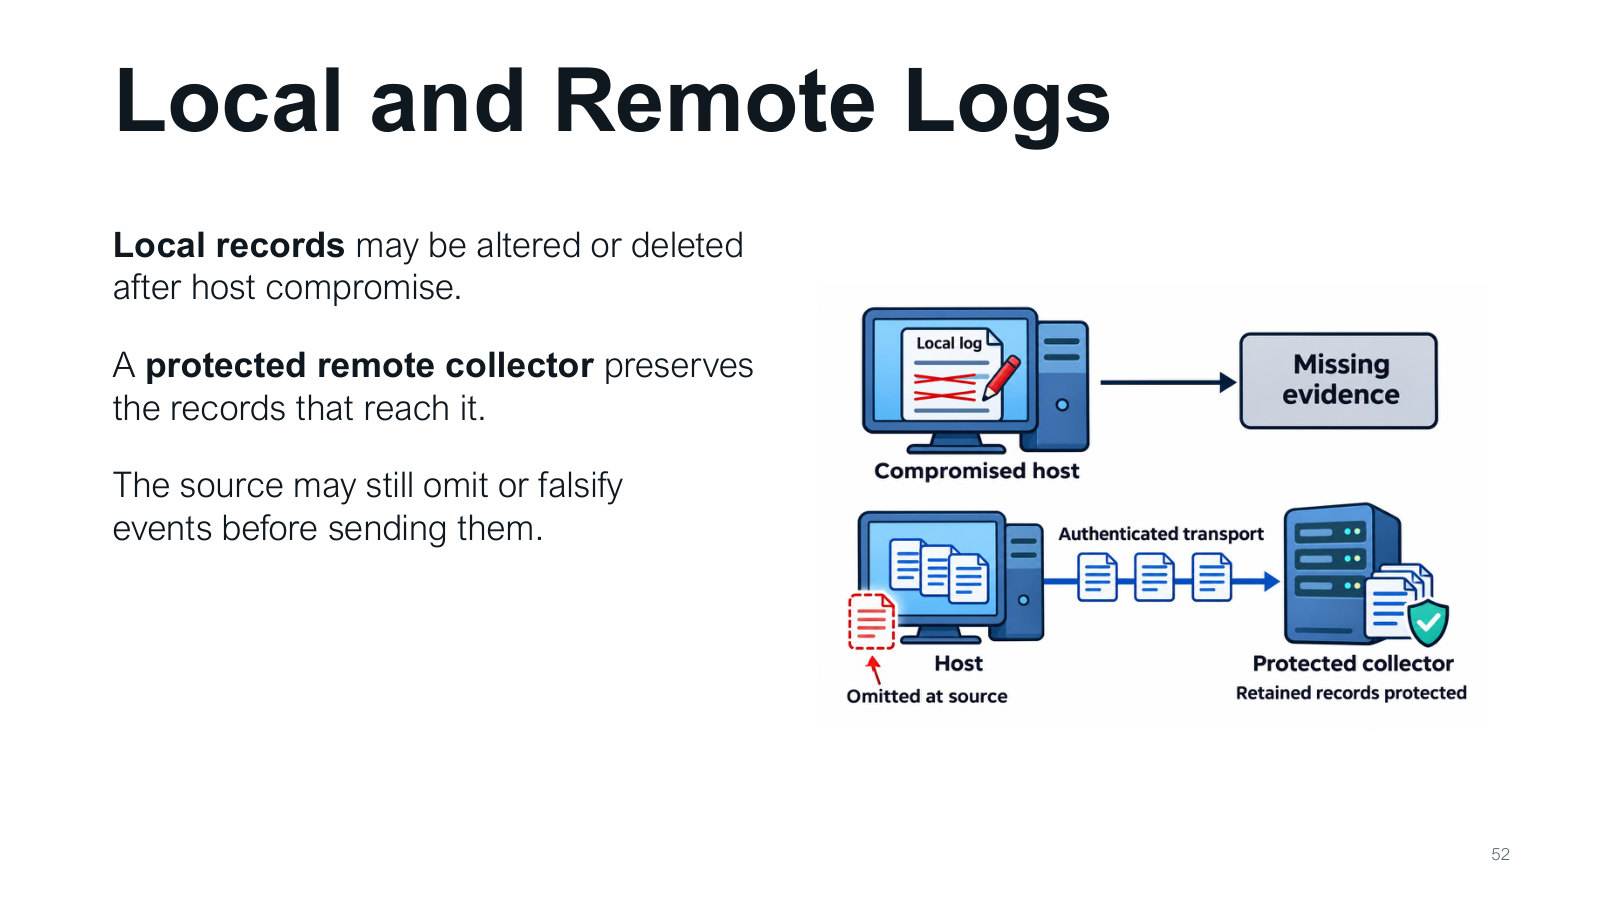
本地日志靠近事件发生点,能记录丰富细节,但主机被控制后可能被修改或删除。独立远程收集器保护已经到达的记录,让攻击者较难回头抹除。它仍不能自动补回源端未发送或伪造的事件。所以两者可互补:保留本地细节,持续向受保护收集器传送,并用序号、心跳等检查缺口。安全目标要具体到“哪些已经保留的记录受到保护”。
例:收集器保留了来自 boot-7 的记录 1041 与 1043。原件受保护说明已接收的两条可以保全。要判断 1042 去向,还需源端或传输侧证据。
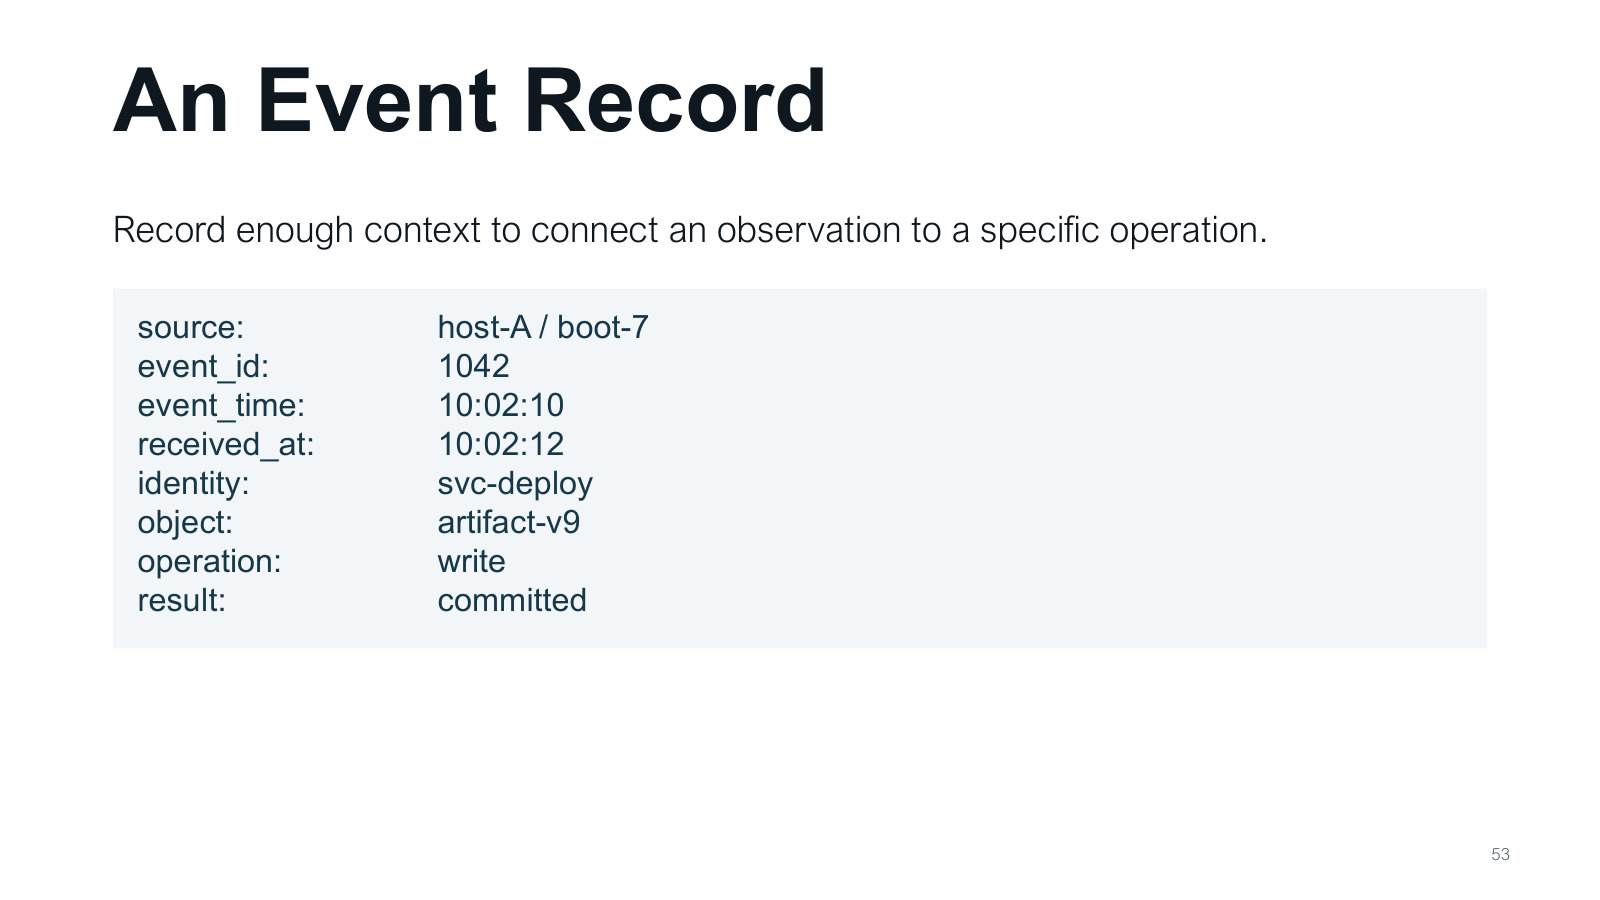
source: host-A / boot-7 区分机器及本次启动,避免重启后编号混淆。event_id:1042 标识事件。event_time 是源端发生时间,received_at 是收集器收到时间,二者差2秒。identity:svc-deploy 是使用身份;object:artifact-v9 是对象;operation:write 是动作;result:committed 表示写入已提交。完整记录把谁、对什么、做了什么及结果连在一起,便于后续关联。
源主机与启动编号合起来为 host-A/boot-7,再搭配事件号 1042,能和下次开机后的编号区分。10:02:12−10:02:10=2 s 是表面接收延迟,在两时钟同步的前提下才可解释为传输或排队时延。
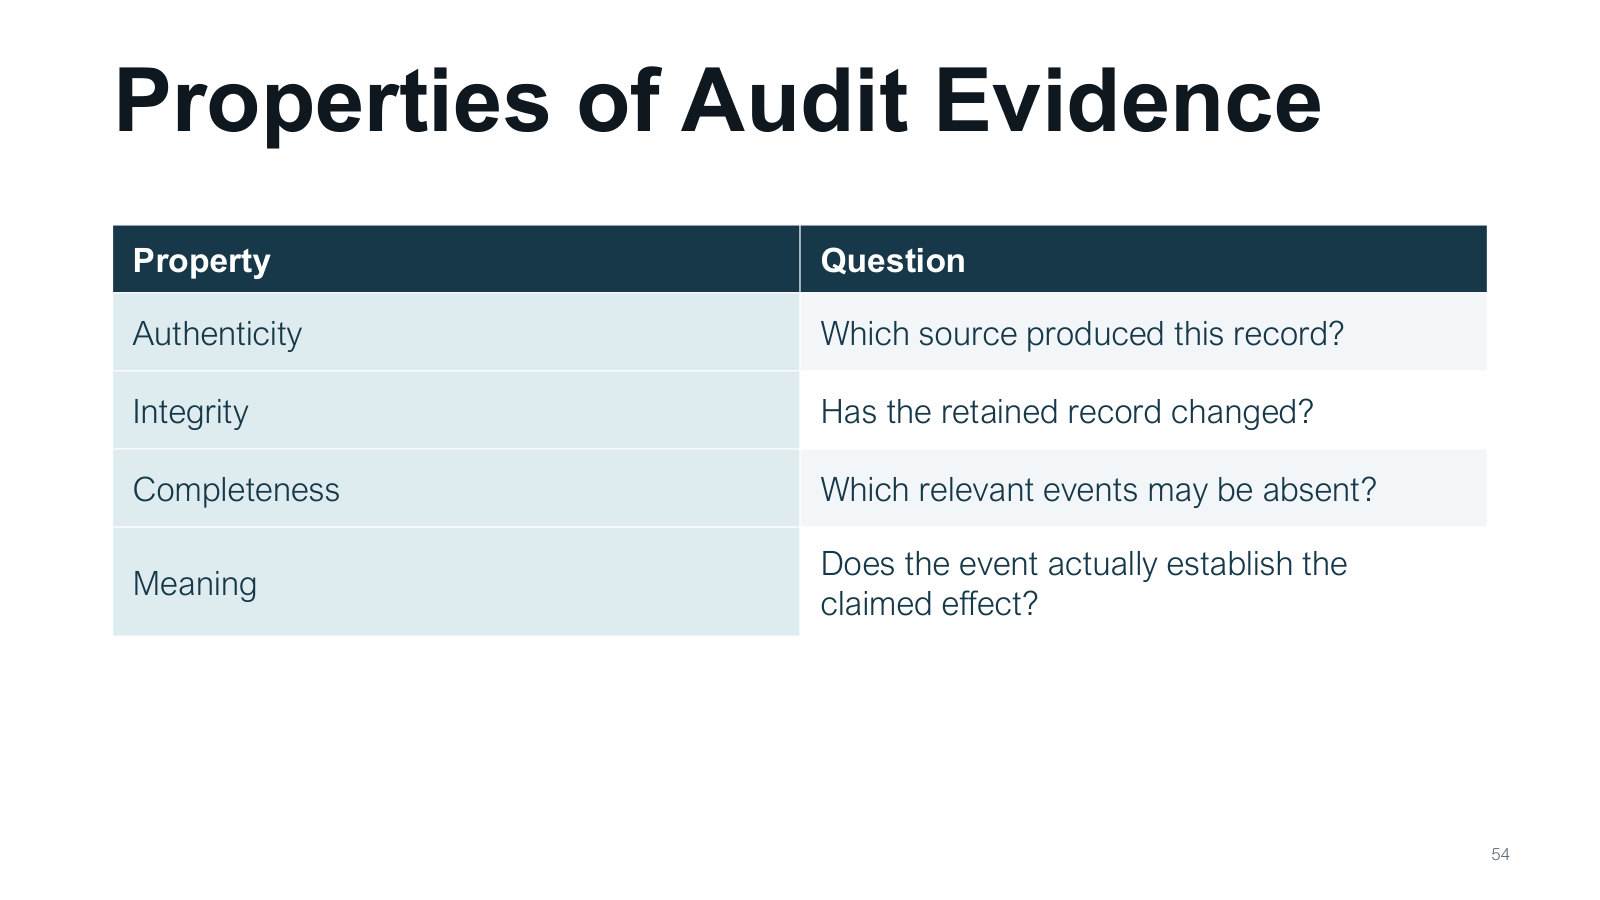
真实性问谁产生这条记录;完整性问保存后是否被改动;完备性问哪些相关事件缺失;含义问记录究竟支持什么效果。例如经过认证的网络记录可以真实、未被改,却只显示发送字节数;它未必包含发送内容或上层操作是否提交。四项要分别判断。签名主要帮助来源与改动检查,不会让缺失的事件出现,也不会让粗粒度记录自动变得语义充分。
同一条摘要“写入已提交”需四项证据:来源认证、保留内容未改、相关序号覆盖、日志语义确为提交。最后一项可能需和存储对象版本关联。
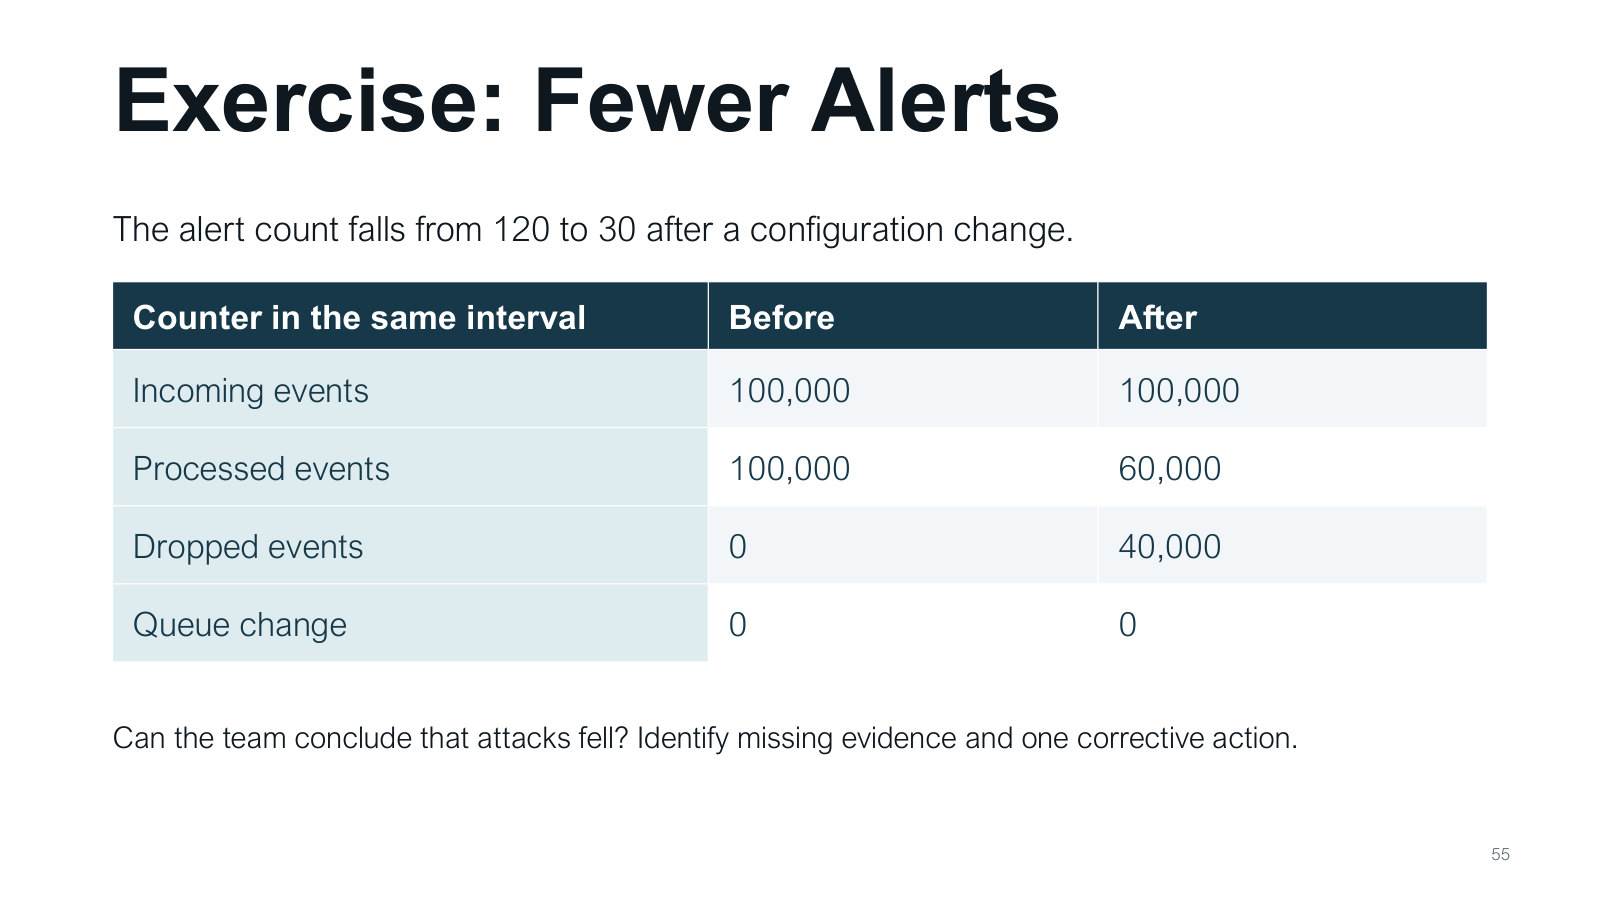
先看采集数字:前后输入都为100,000,处理从100,000降到60,000,丢弃从0变为40,000,队列变化都为0。两次监控的观察范围已不同。告警降低可能来自漏掉了含攻击的事件,也可能来自规则变化或攻击变化;当前表需要先解决40%的丢弃。可提出的第一项行动是定位丢弃环节,恢复或量化覆盖,再在可比较的负载上测试检测效果。
处理覆盖从 100,000/100,000=100% 降到 60,000/100,000=60%。先查丢弃的 40% 是哪些来源与事件类型,再判断前后告警是否可比。
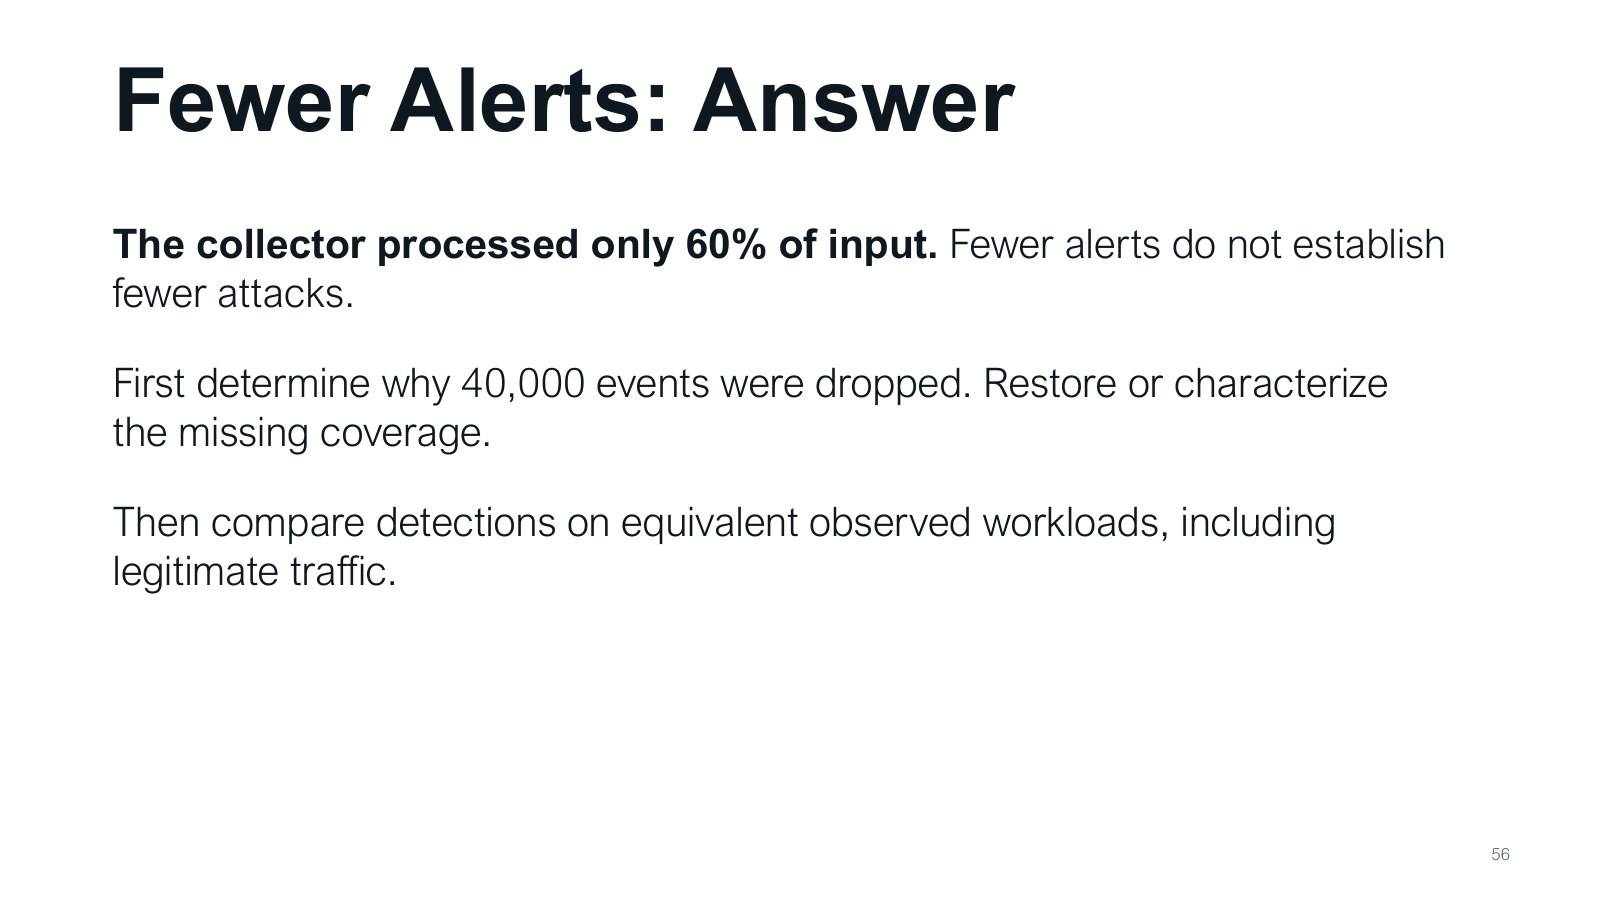
后一次处理率为60,000÷100,000=60%,有40%输入未分析。因此30条告警只是已处理部分的输出。正确顺序是先调查丢弃原因,恢复或明确缺失覆盖,再比较等价工作负载下的检测与正常流量表现。不要把120到30简单算成“攻击下降75%”:75%只是告警条数的变化,分母所代表的实际观察范围已经改变。这个例子训练的是指标含义,而不只是除法。
即使把告警按处理量归一为 120/100,000=0.12% 和 30/60,000=0.05%,依然需要知道遗漏事件是否有偏。例如某类请求集中丢失,留下的样本分布就变了。
课堂补充(Part01 01:32:57–01:38:21):老师用这个例子强调,配置改变后少报警可能是漏看了事件。
监控报告“有异常”以后,调查要回答哪项动作真实发生、涉及哪个身份、哪些状态变化。下面用合成部署记录与对象版本做一次连接。
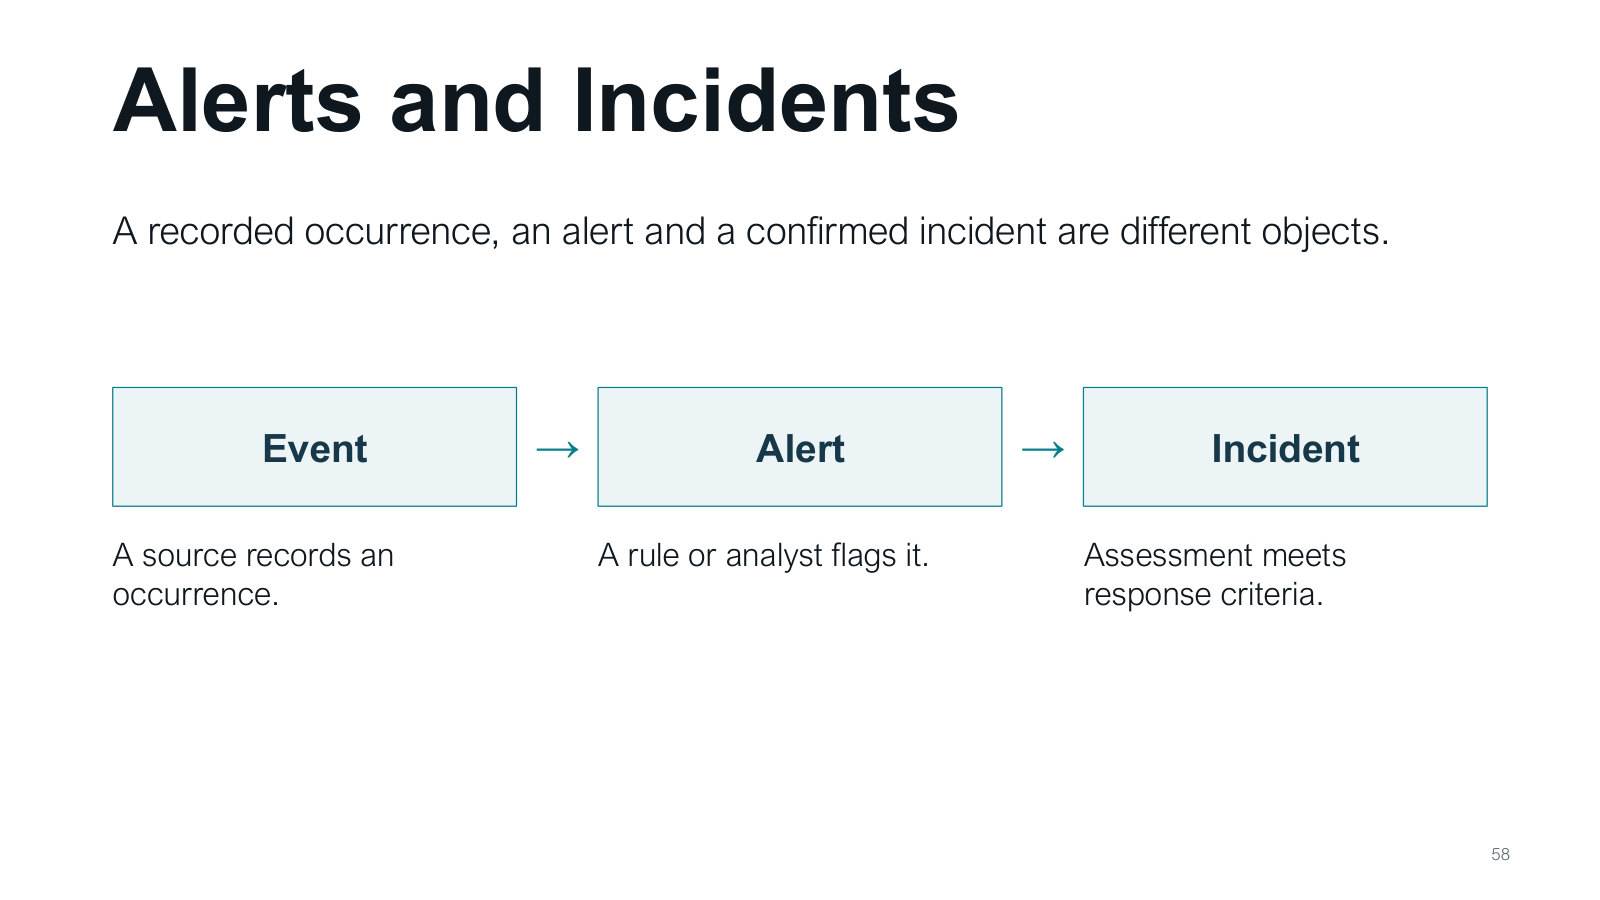
Event 是被记录的一次发生,例如登录或写文件。Alert 是某条规则或分析者认为值得关注的记录。Incident 是经过评估、达到响应条件的安全事件。图中箭头表示逐步判断,不能把三个词当同义词。例如一次正常管理员登录是event;异常地点登录可能触发alert;结合盗用证据后,才能按组织条件认定incident。分清层次有助于安排调查与响应资源。
例如对象写入是事件;检测规则发现无对应工单,发出告警;经仓库与授权记录确认达到响应条件后,才定为安全事件并采取措施。
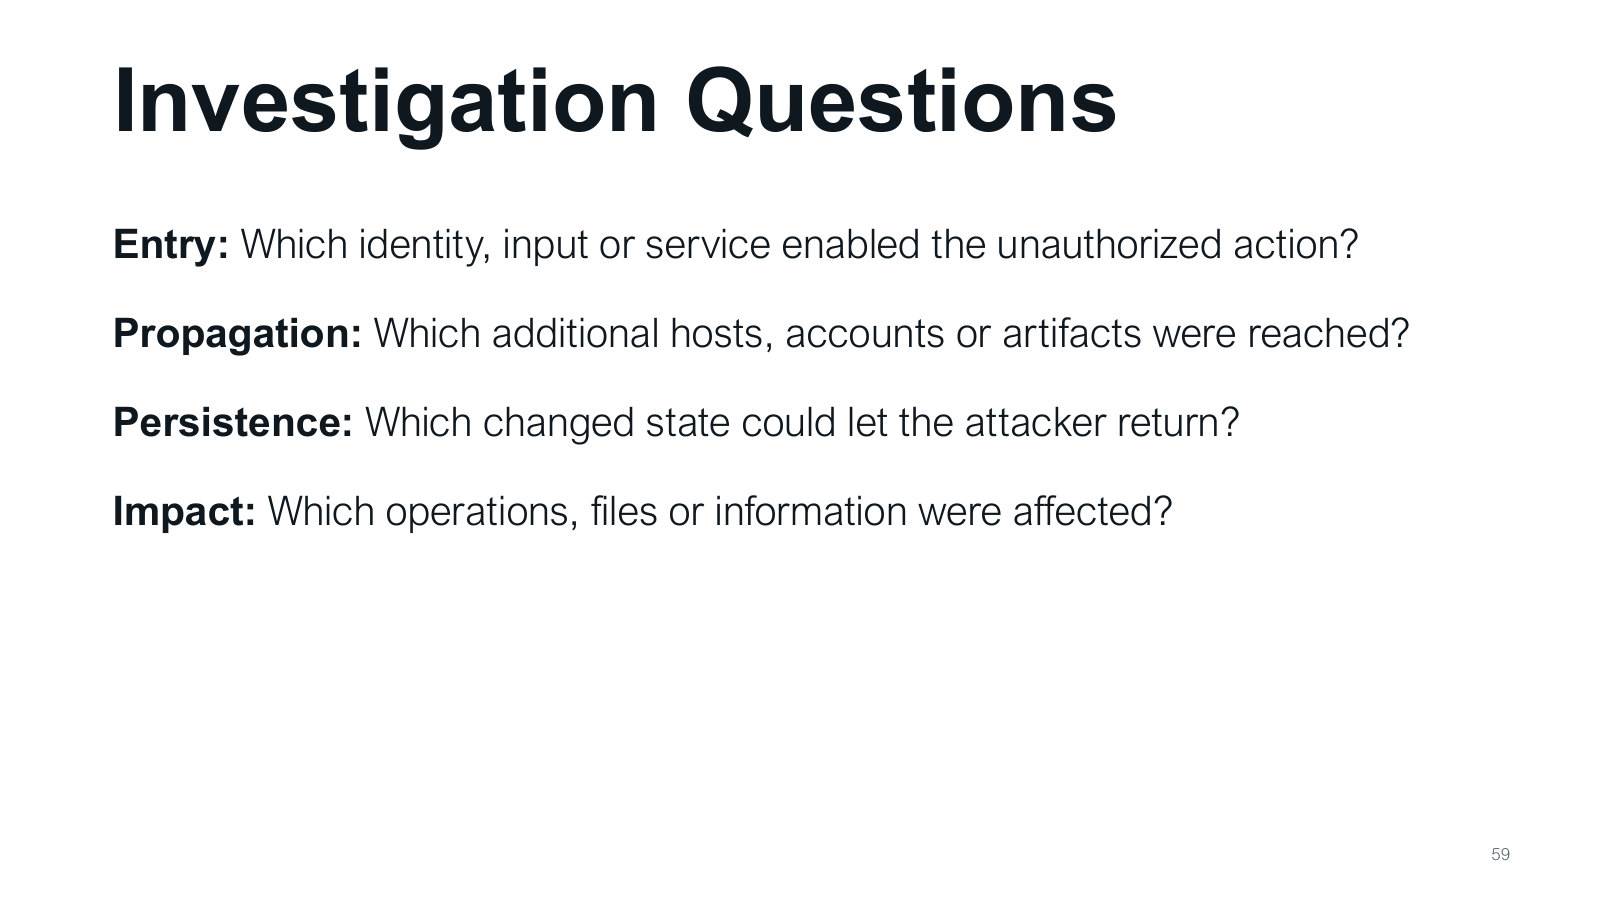
入口:哪个身份、输入或服务使未授权动作成为可能?传播:又到达哪些主机、账号或产物?持久化:留下了什么能让攻击者回来,如新账号、计划任务或规则变化?影响:哪些操作、文件和信息受到作用?按四问建立清单,能避免只修眼前报错。比如删掉恶意文件属于影响处理,若被盗令牌仍可使用,入口与再次进入条件还没有关闭。
一次未批准的发布清单改动可同时查入口用的会话、其他受到影响的设备、继续存活的授权,以及最终修改的对象。四项使用不同证据。
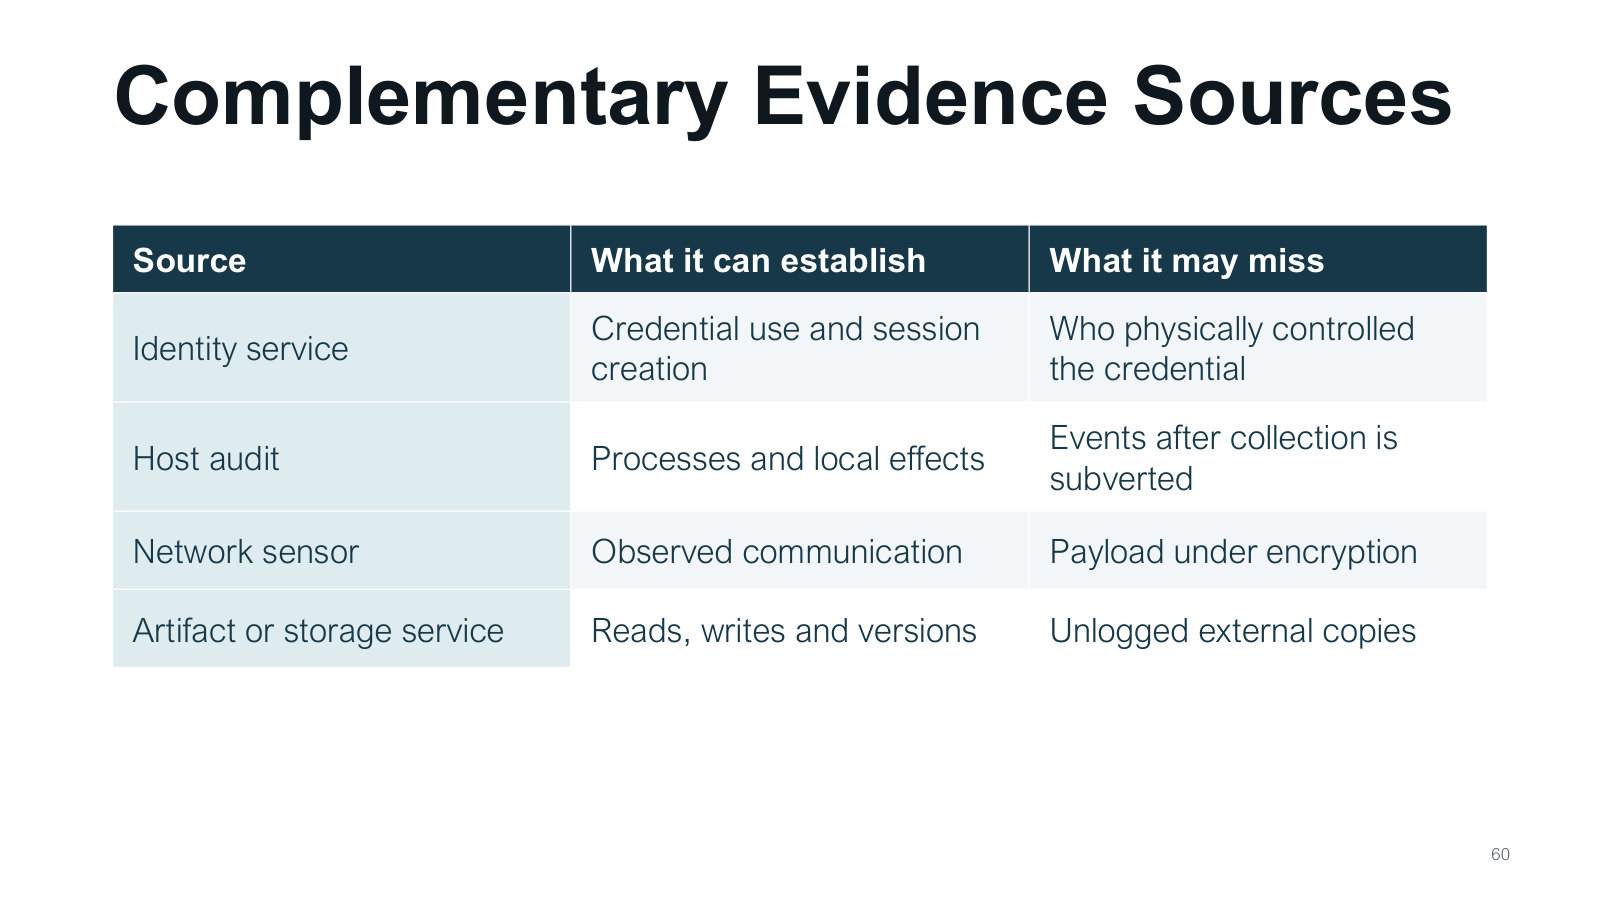
身份服务能证明凭据创建了哪些会话,却未必说明实际操作者是谁。主机审计能连接进程与本地效果,但主机失守后可能缺记录。网络传感器记录通信,遇到加密时看不到内容。仓库或存储审计说明对象读写与版本变化,却可能不清楚客户端进程。把它们按共同编号、连接信息和对象标识拼接,才可能从登录一路追到状态变化。
纸上证据表用“来源 / 主张 / 缺失”三列。例如网络证据证明连接存在,仓库审计证明某对象被写,主机审计才可能说明实际发起进程。用共享连接 ID 或其他受信标识把它们连接。
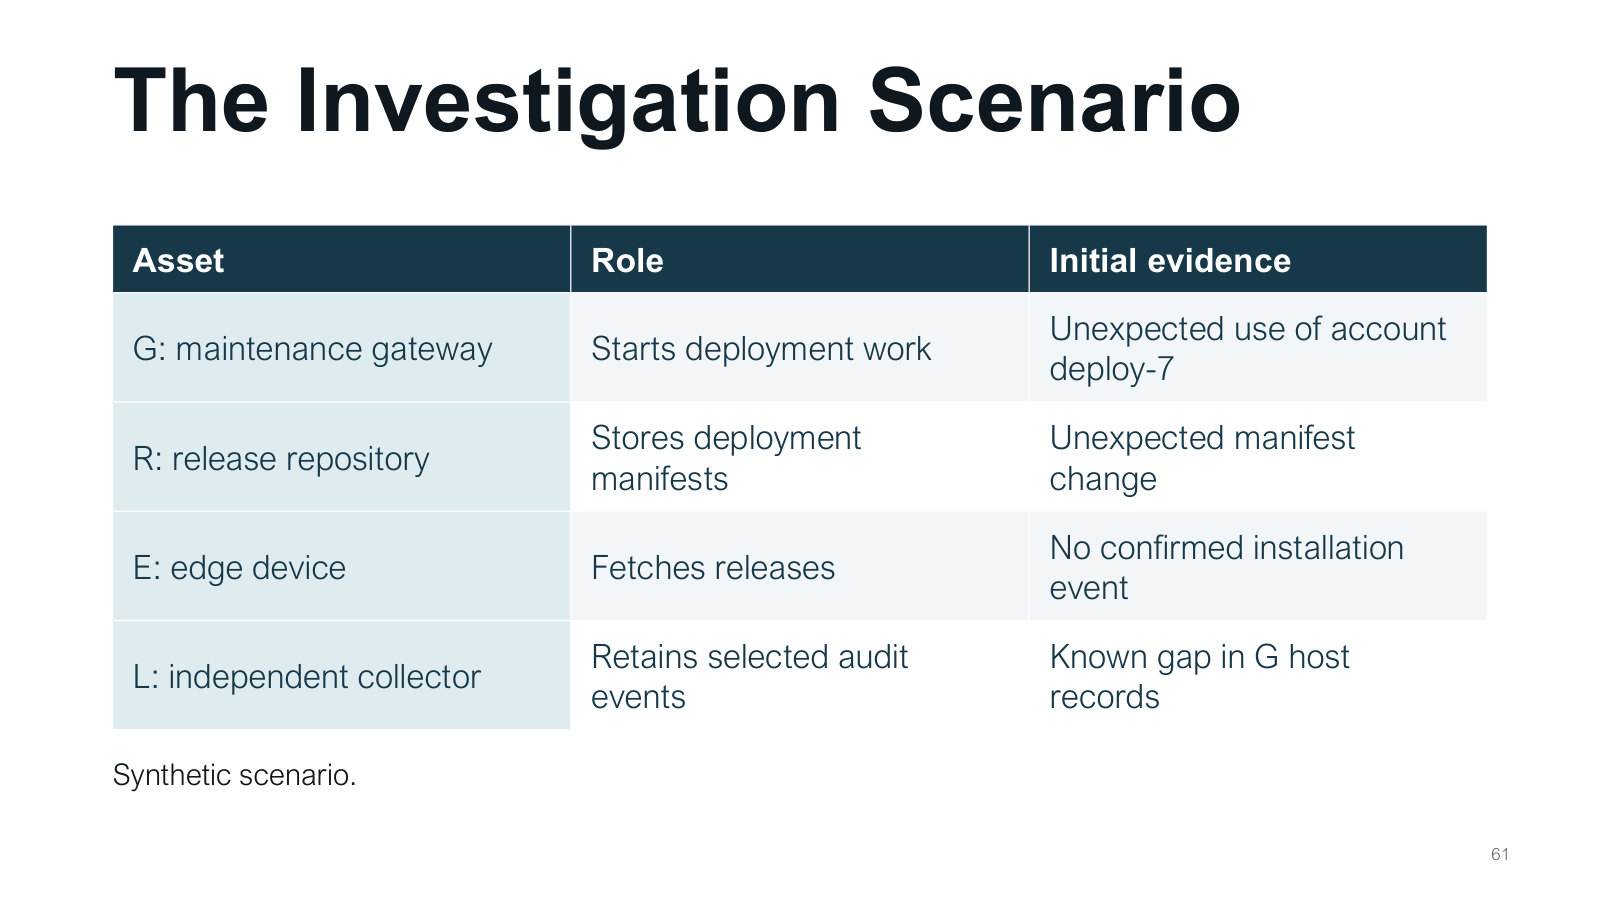
G是维护网关,用来启动部署;R是发布仓库,保存清单;E是边缘设备,获取发布;收集器保留部分事件。初始线索是deploy-7账号使用异常、仓库清单出现意外修改,但尚无确认安装事件。先给每个角色写正常职责,再把异常标上去。这样可以分清“仓库被修改”“设备请求了清单”和“设备已安装”三个阶段,调查接下来需要不同证据连接它们。
收集器在图中用 L 表示。可先列范围:G 执行维护、R 保存清单、E 请求发布、L 只留到达的证据。这样“日志缺失”会落在具体来源。
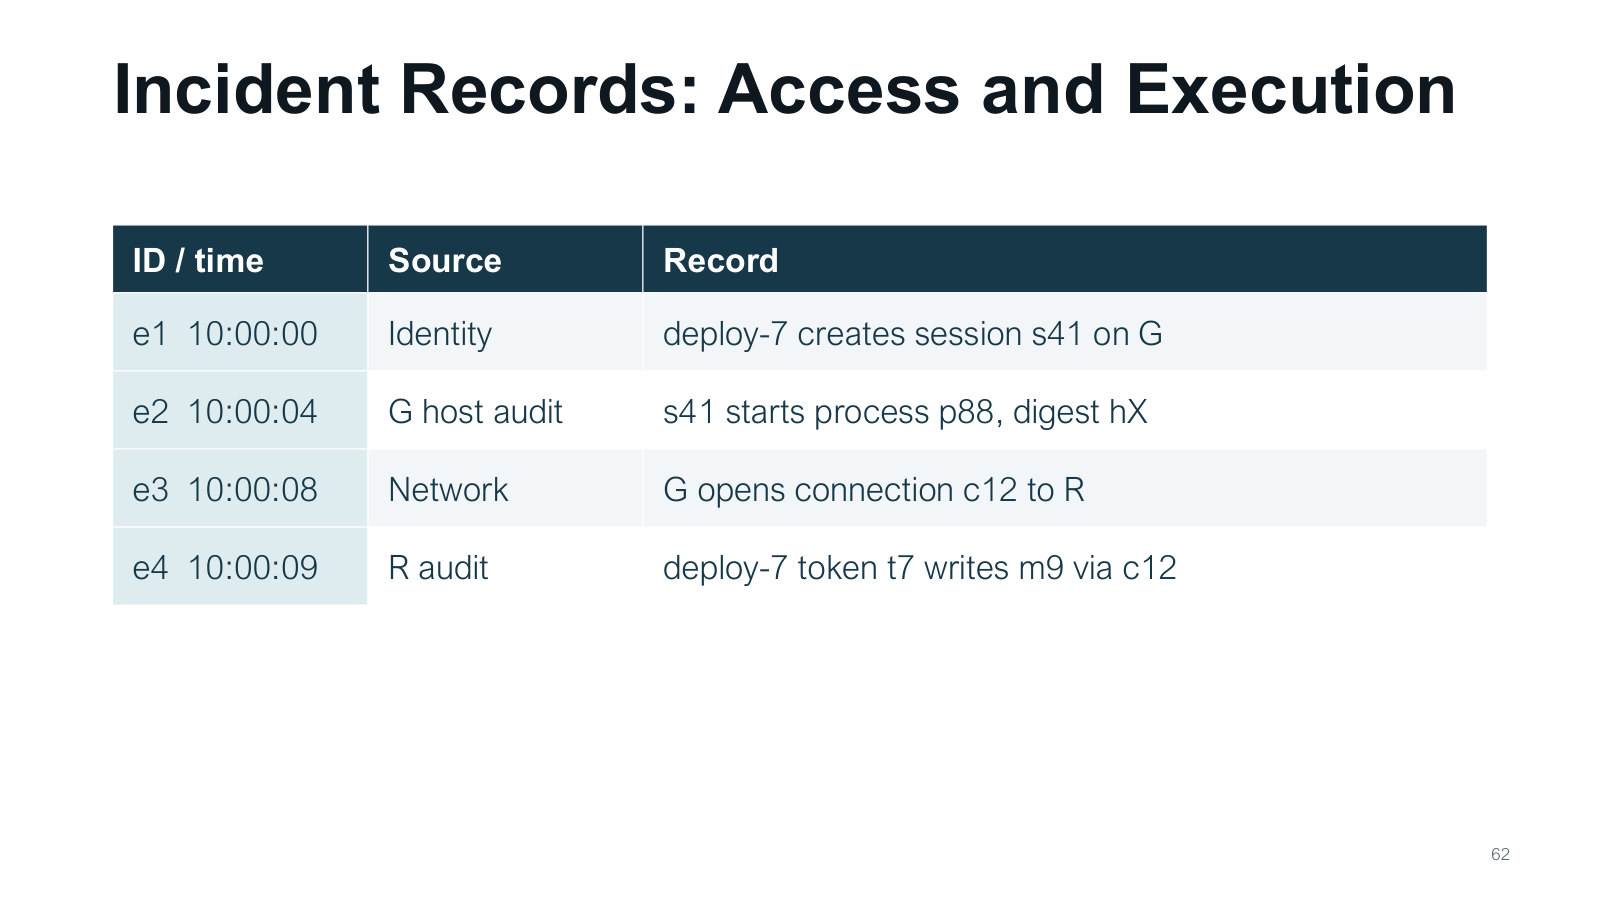
e1:deploy-7在G创建会话s41。e2:s41启动进程p88,摘要hX。e3:G打开到R的连接c12。e4:R记录令牌t7通过c12写入m9。会话到进程、连接到写入都有对应标识。还需注意G上进程p88是否就是c12的发起者:仅有相近时间未必足以连接。逐条记录“主体、对象、动作、关联编号”,比直接写成一段完整故事更容易发现缺口。
e2 的 s41 与 e1 的 s41 相同,建立会话到进程的连接。e4 的 c12 与 e3 的 c12 相同,建立连接到仓库写入。两组之间还得补主机进程和套接字的绑定。
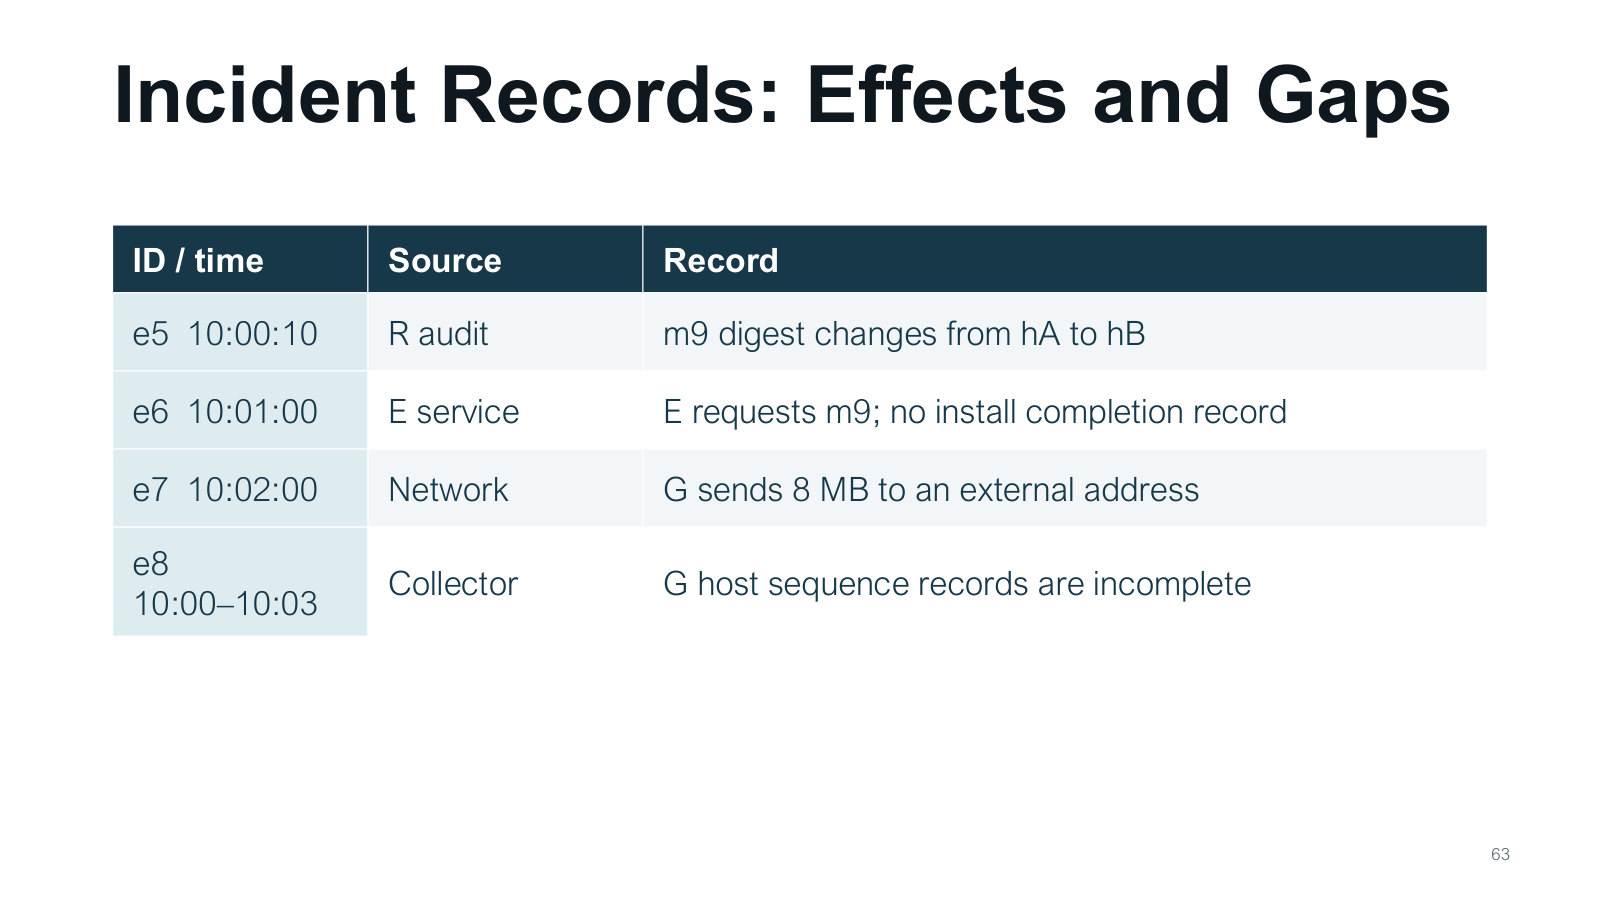
e5确认m9摘要由hA变成hB,这是仓库对象变化。e6记录E请求m9,但没有安装完成记录。e7看到G向外部地址发送8MB,说明发生通信;内容还要额外证据。e8指出G在10:00至10:03的主机序列记录不完整。这个缺口意味着部分本地动作无法由现有审计重建。调查时要把已确认的对象修改、可能传播和未知内容分开,再选择补充证据来源。
e5 有对象和前后摘要,支持修改已发生;e6 只有请求,安装未知;e7 只有流量大小,内容未知;e8 定位记录缺口。把每条证据能支持的最小结论写在旁边。
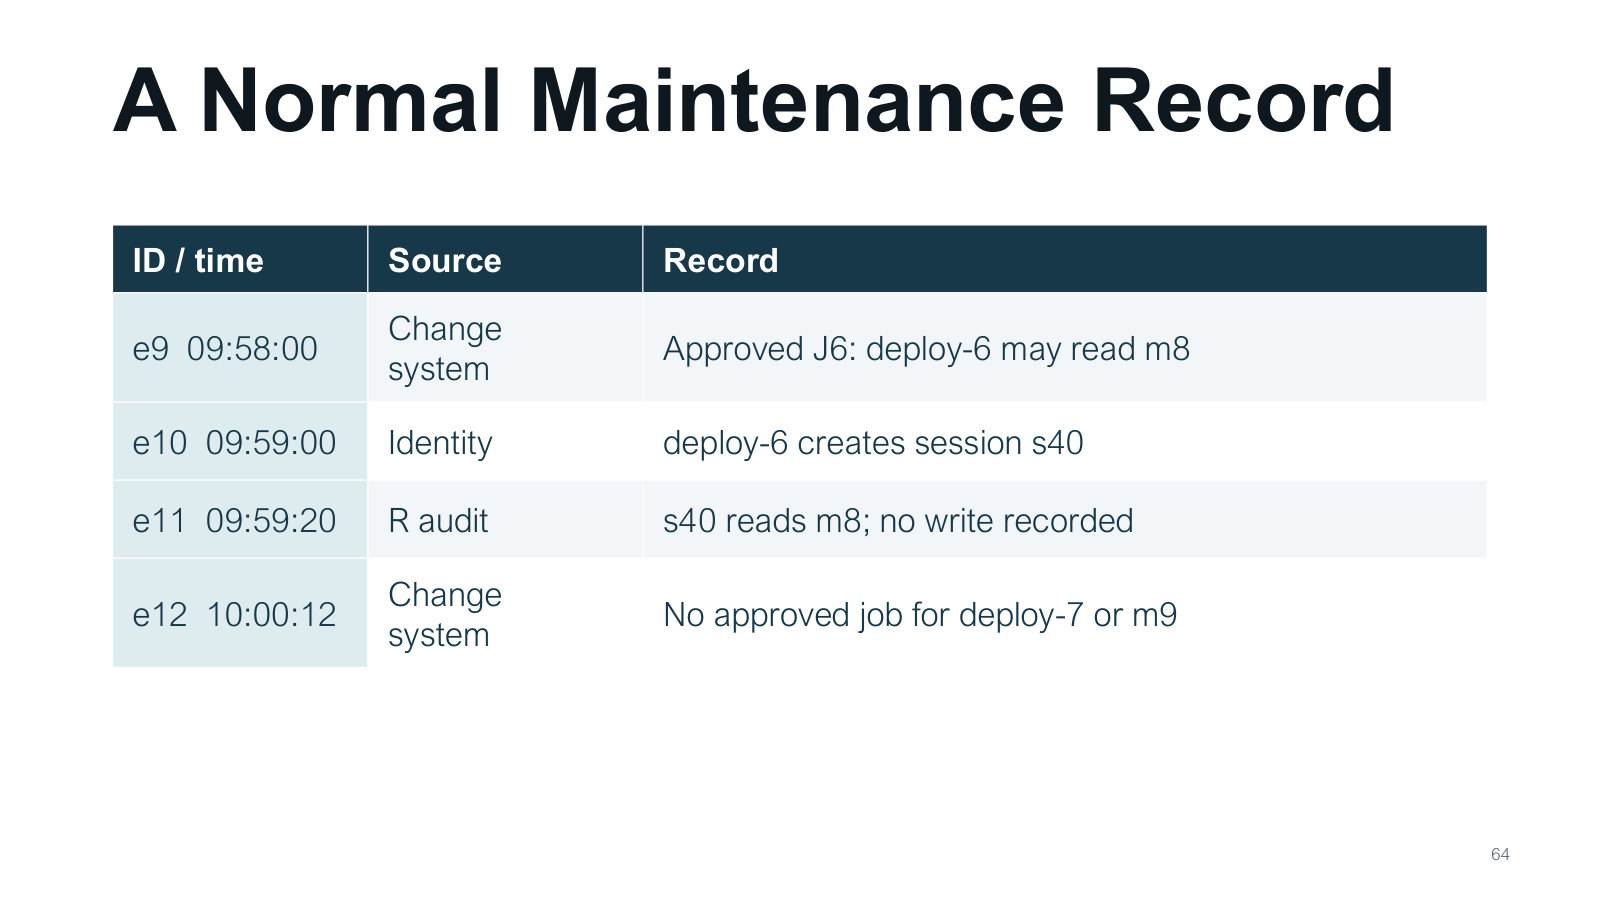
e9批准的是任务J6:deploy-6读取m8。e10对应账号创建s40,e11记录读取m8而无写入。e12又说明deploy-7或m9没有批准任务。正常记录帮助解释为什么前面的写入值得调查:账号、对象和操作均与已批准维护不同。匹配授权时应同时比较身份、任务、对象与读写类型,不能因为两次都发生在“维护时段”,就把其中一次授权套到另一次。
正常工单字段是 (deploy-6,m8,read),异常记录是 (deploy-7,m9,write)。三字段都不同,时间相近不能借用这份工单。
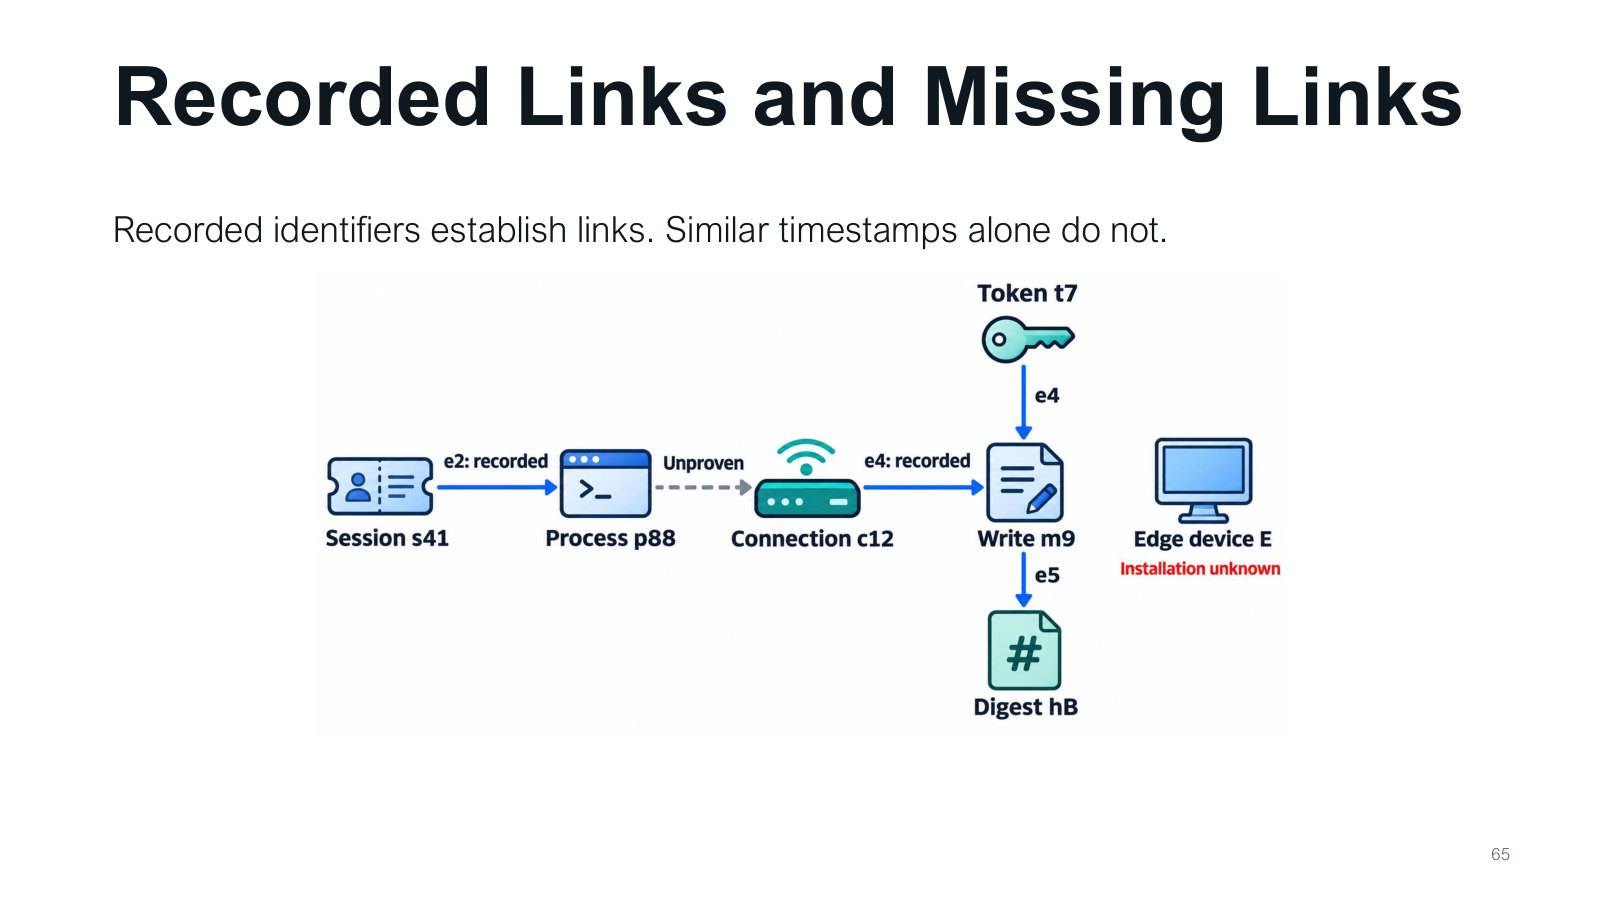
图中s41到p88由e2记录;c12、t7到m9写入由e4连接;m9到摘要hB由e5连接。p88到c12标为Unproven,表示还缺进程—连接关联。E旁边标安装未知,因为请求记录没有证明安装完成。画图时用实线表示直接记录的链接,虚线或问号表示待证。这样可以清楚提出下一步:查套接字所有者或进程网络审计,以及设备端安装与启动测量记录。
按图给实线写上 e2/e4/e5,给 p88→c12 标待核实。E 处另写“已请求、安装未知”。缺口对应待找的主机连接归属和设备安装回执。
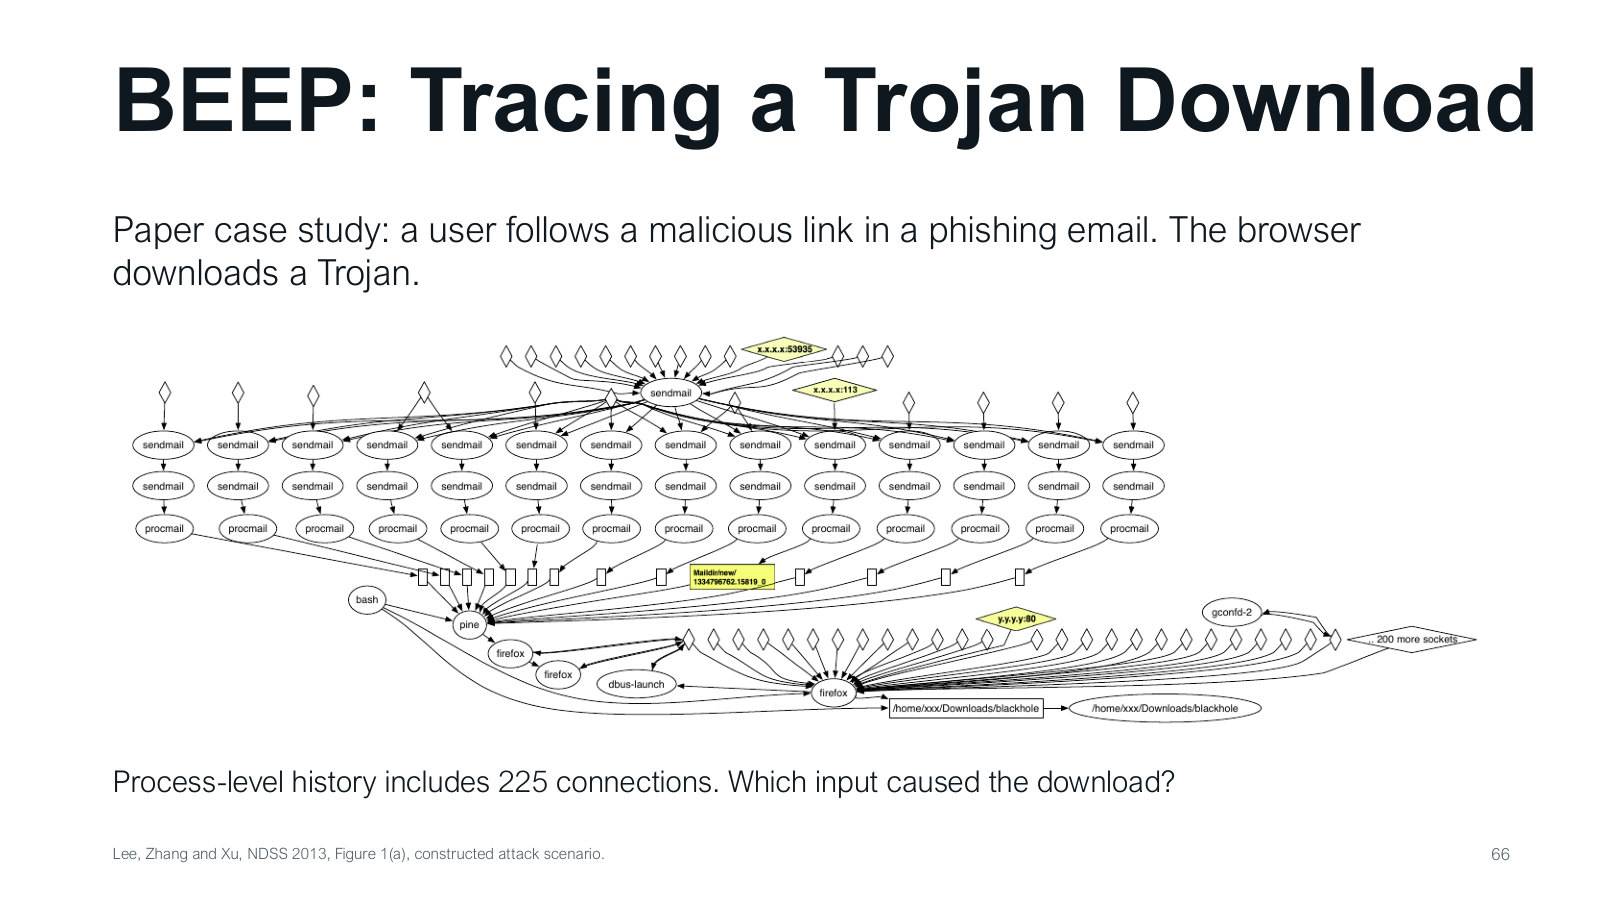
案例中用户点了钓鱼邮件链接,浏览器下载木马;但浏览器进程还处理了225条连接。若只说“木马由浏览器下载”,可能把这个进程此前所有输入都视作原因,产生大量无关候选。问题是一个长期进程同时处理多个请求。需要更细粒度地标明哪次输入处理与下载动作相关。BEEP用执行单元划分这类工作,把因果追踪从整个进程缩小到具体处理活动。
把浏览器进程作为节点,会把 225 条连接都挂在同一个节点下。按输入处理单元细分后,下载效果只关联实际参与的单元及其共享状态依赖。
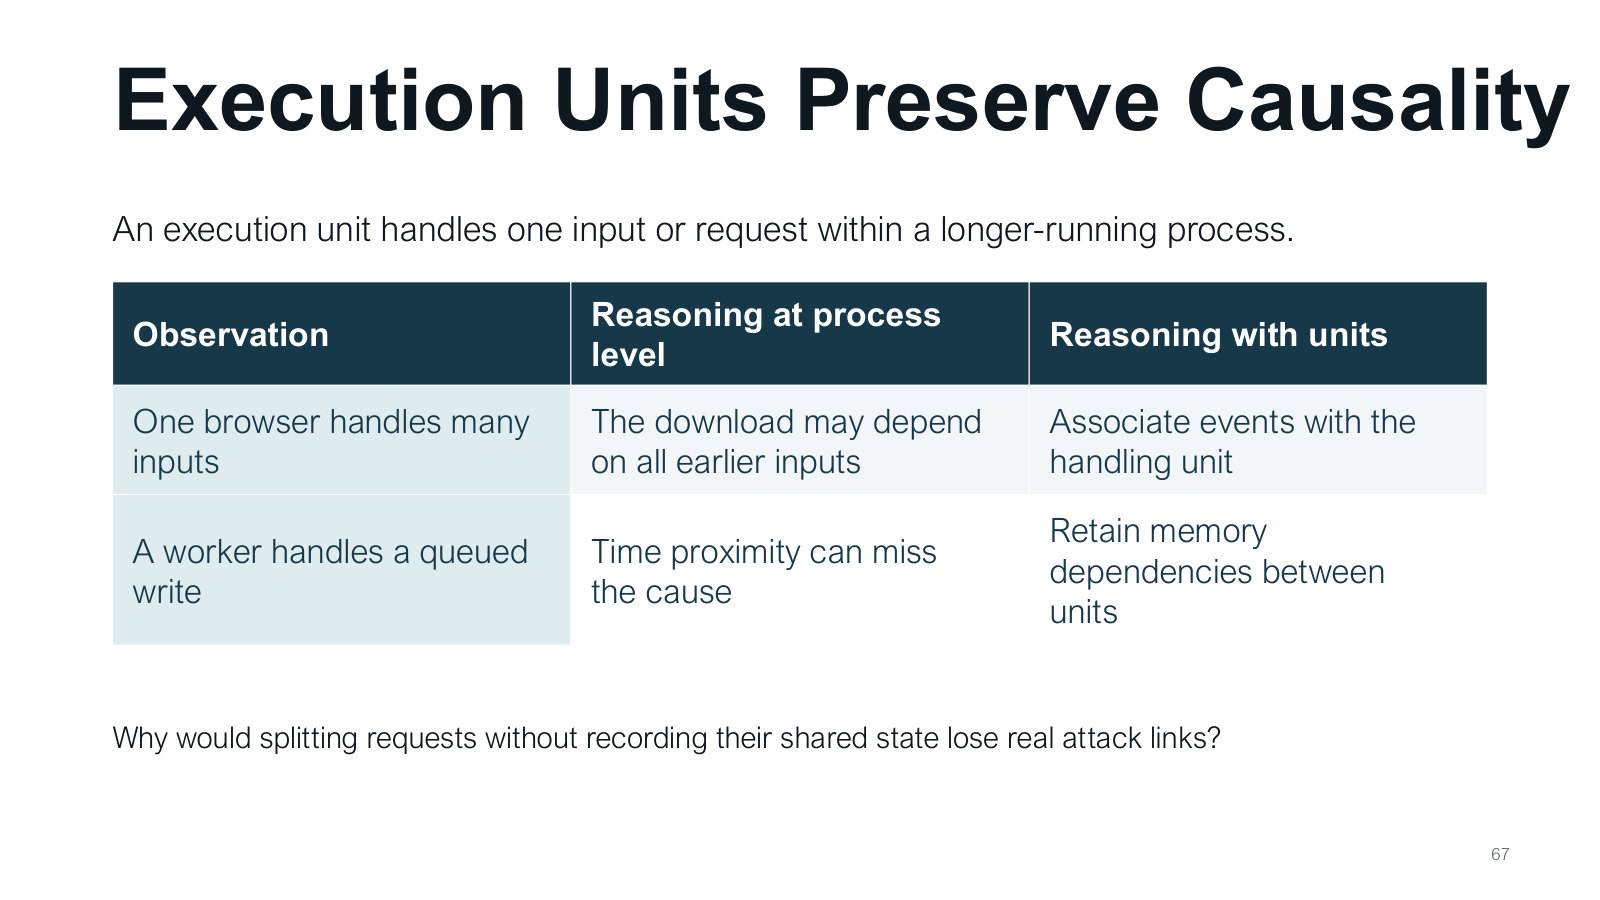
一个执行单元代表长期进程中处理一次输入或请求的一段活动。浏览器的某次请求触发下载,可把动作连接到对应单元,而非所有历史输入。工作线程若稍后处理队列中的写入,单看时间接近又可能漏掉早先输入;这时还要保留单元间的内存和队列依赖。更细划分的目的,是减少无关关联,同时保留真实跨单元依赖,避免把精度提高误变成断开因果链。
纸上例子 U1 把任务号 12 放进队列,U2 之后依该号写文件。即使两次执行时间不相邻,保留队列 ID 12 的依赖边仍能连接读写。
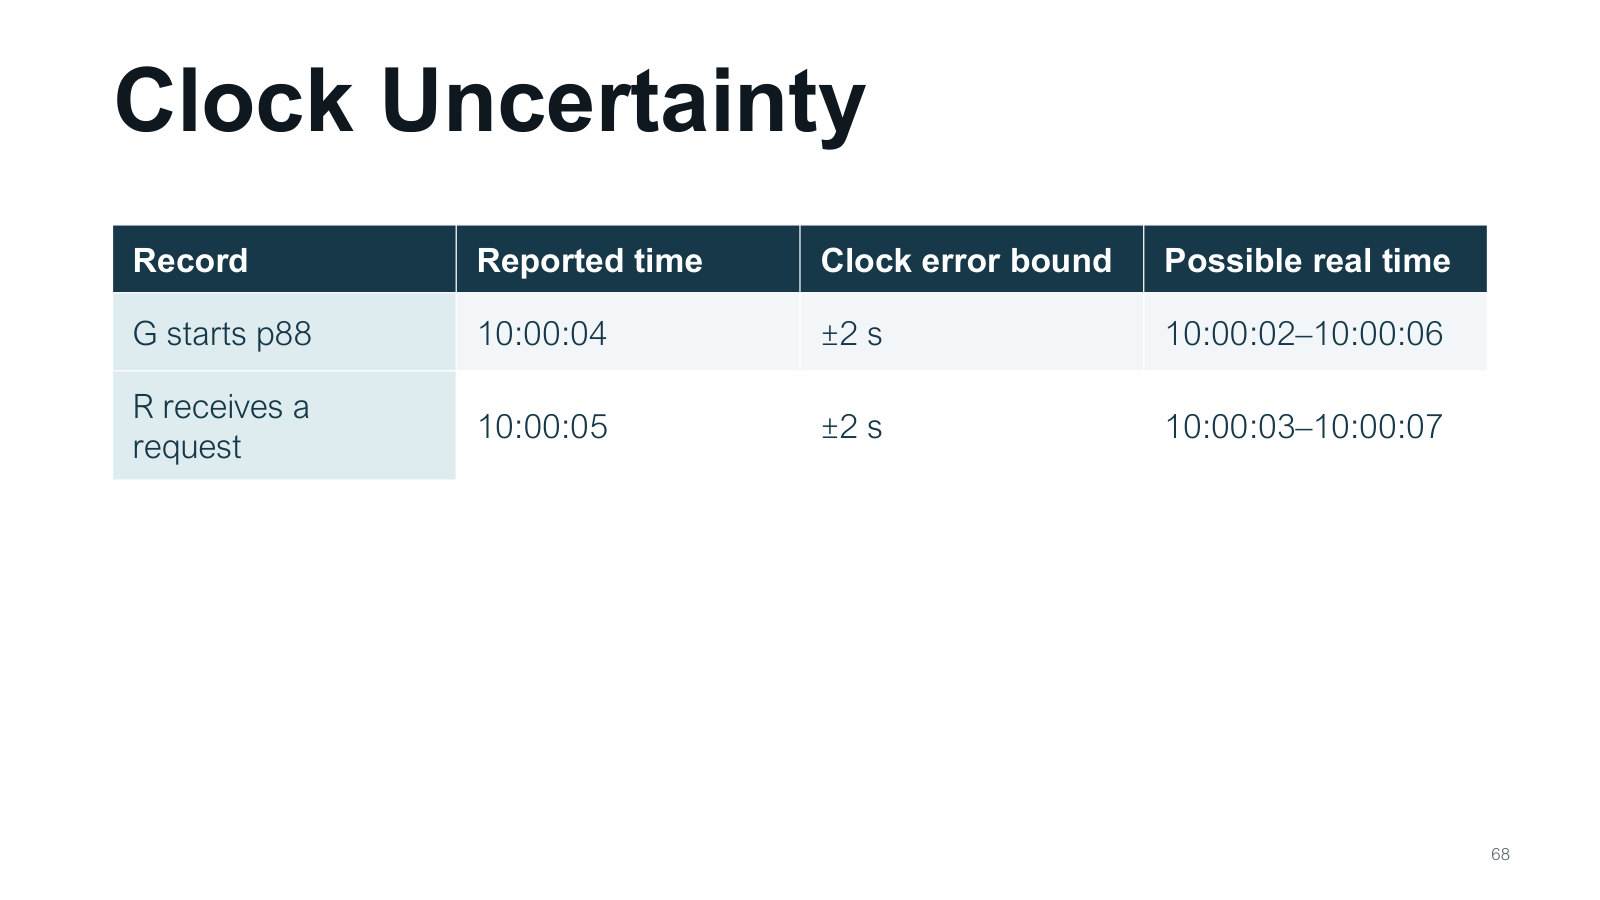
G记录10:00:04且误差±2秒,真实时间可能为10:00:02至10:00:06。R记录10:00:05且误差±2秒,真实范围为10:00:03至10:00:07。两个区间重叠,所以显示时间差1秒不足以确定真实先后。先计算每条记录的时间区间,再结合会话、请求或连接编号判断关系。时间可以缩小搜索范围,但精确因果顺序更适合由协议关系或共同标识支撑。
验证两个顺序都可能。若 G 真实 10:00:02、R 真实 10:00:07,则 G 先;若 G 真实 10:00:06、R 真实 10:00:03,则 R 先。两组都在误差范围,需用协议或请求 ID 辅助。
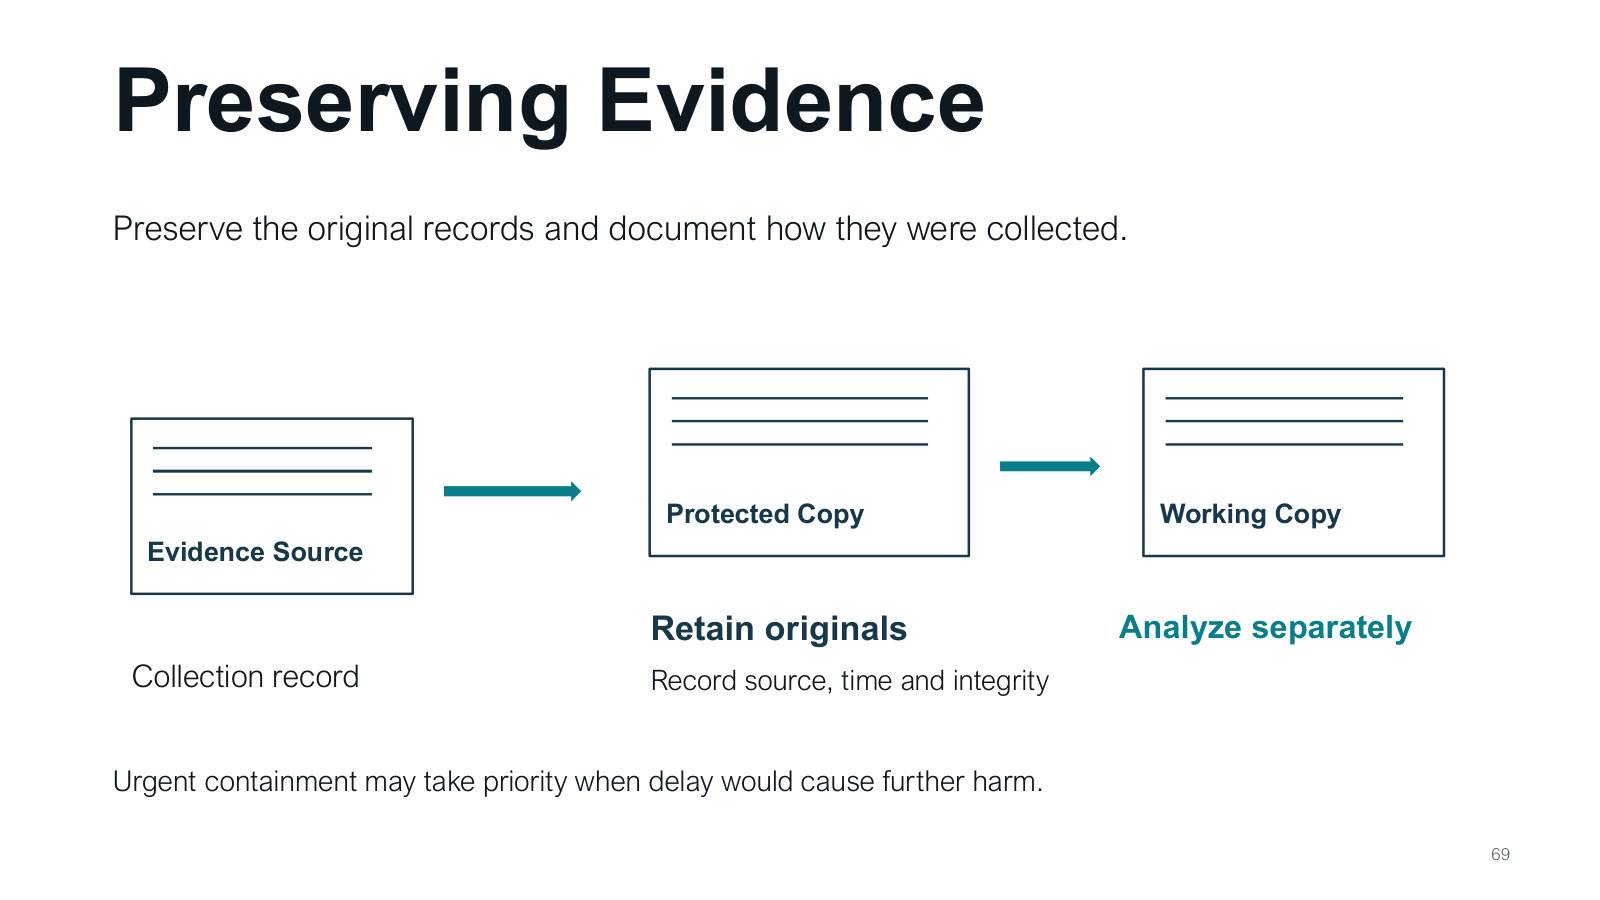
图把来源、受保护原件和工作副本分开。先保存原始记录,并记下从哪里、何时、怎样收集及完整性信息;分析在工作副本上进行,避免整理过程改动原件。这样后续发现解析错误时可以重新检查。若持续攻击正在造成更大损害,紧急隔离可能先行,但仍应记录所采取动作及其时间。保存过程本身也是调查链的一部分,需要让另一位分析者能够理解。
在工作副本上增加“归一化时间”列。原始副本仍含采集时收到的字节,后续可对照采集信息和摘要重新解析。
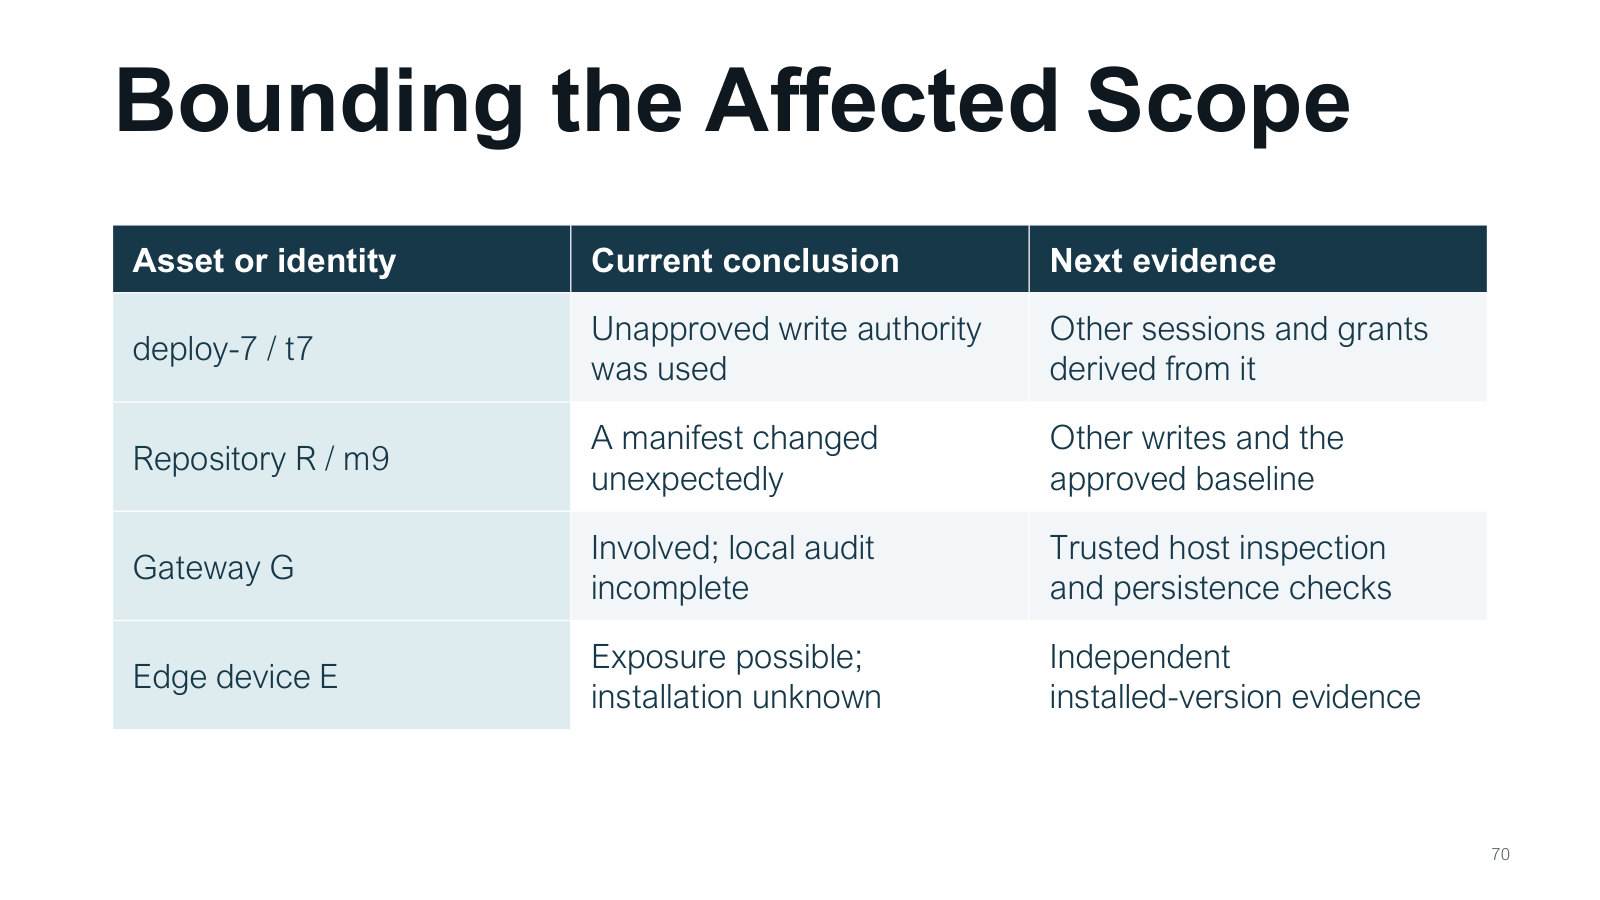
对deploy-7/t7,已知未批准写权限被使用,接下来查其他会话和派生授权。对R/m9,已知清单意外变化,接下来查其他写入与认可基线。对G,已参与且审计不完整,需要可信主机检查及持久化检查。对E,存在接触被改内容的可能,需安装证据。范围结论应由各对象的证据分别支持,再随调查更新;不能由一条日志把整台设备直接判为已安装恶意软件。
对 E 的调查可以先记录“读取了可疑发布”,待独立的已安装版本、启动测量或健康记录到达后更新影响范围。
先控制仍可能产生影响的路径,再把可信镜像、配置、身份和设备逐项恢复。下面的依赖图说明哪项资源必须先获得信任。
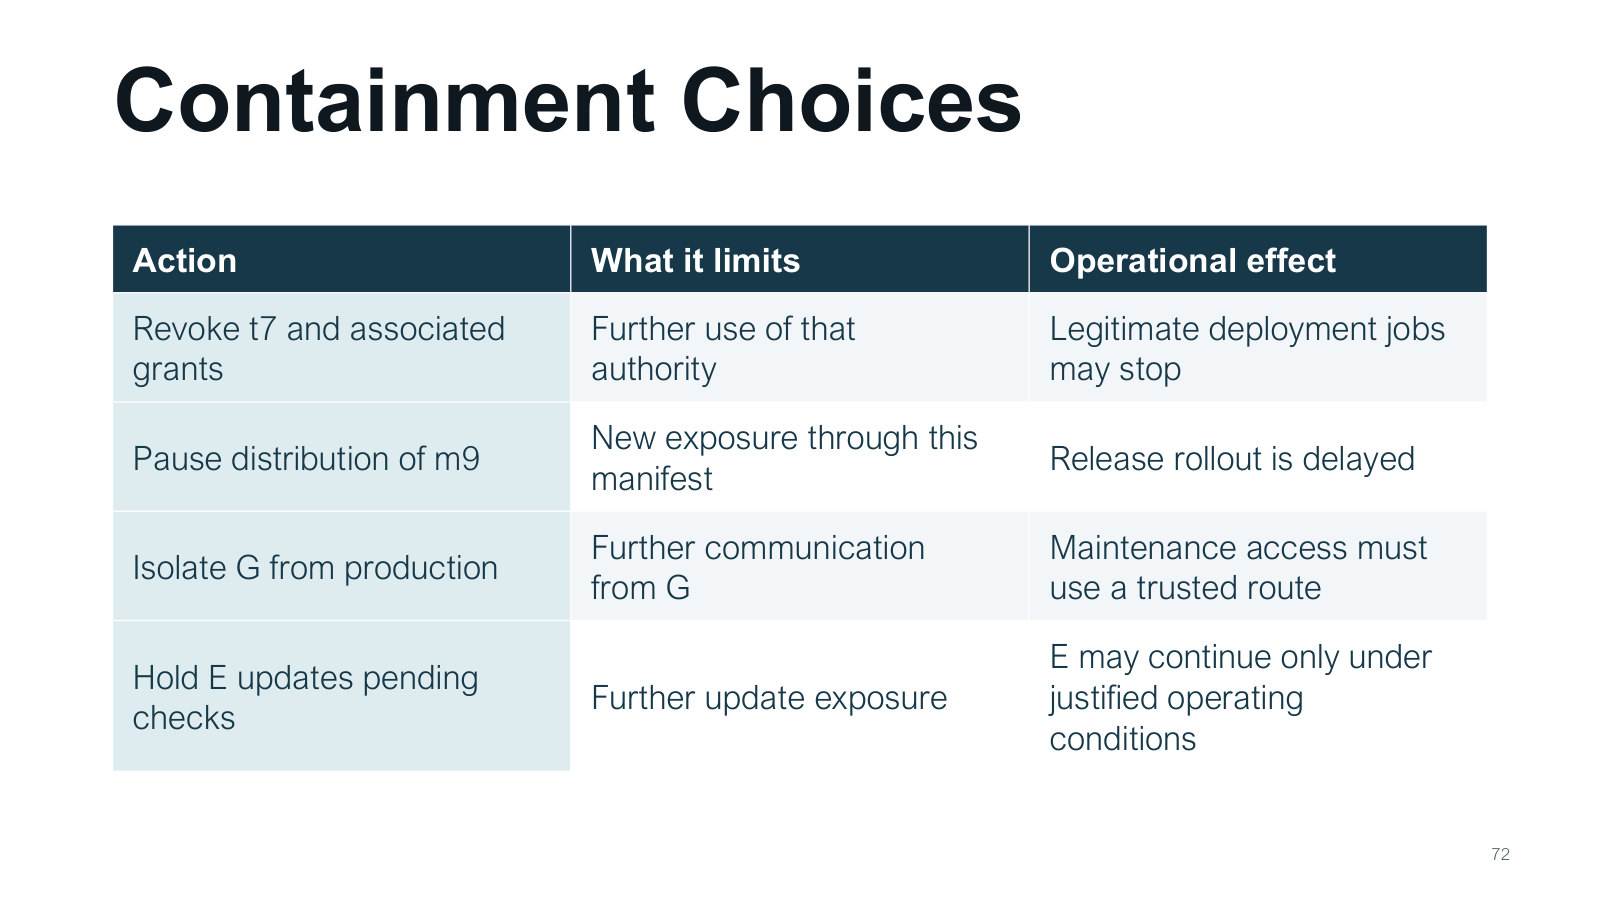
撤销t7及相关授权,阻止继续使用该权限,但合法部署可能暂停。暂停m9分发,阻止更多设备获取可疑清单,但发布进度延迟。把G从生产隔离,切断它继续通信的能力,但维护操作需改走其他受控渠道。选择时对应明确攻击路径,而不是随意关闭设备。每项措施都写明限制了什么、还剩什么、影响哪些正常功能,便于协调后续恢复。
表的第四行暂缓 E 的更新。这样可减少接触可疑发布,E 当前业务能否继续运营仍取决于独立运行检查。这与暂停分发不同:一个控制设备接受新版本,另一个控制仓库发放。
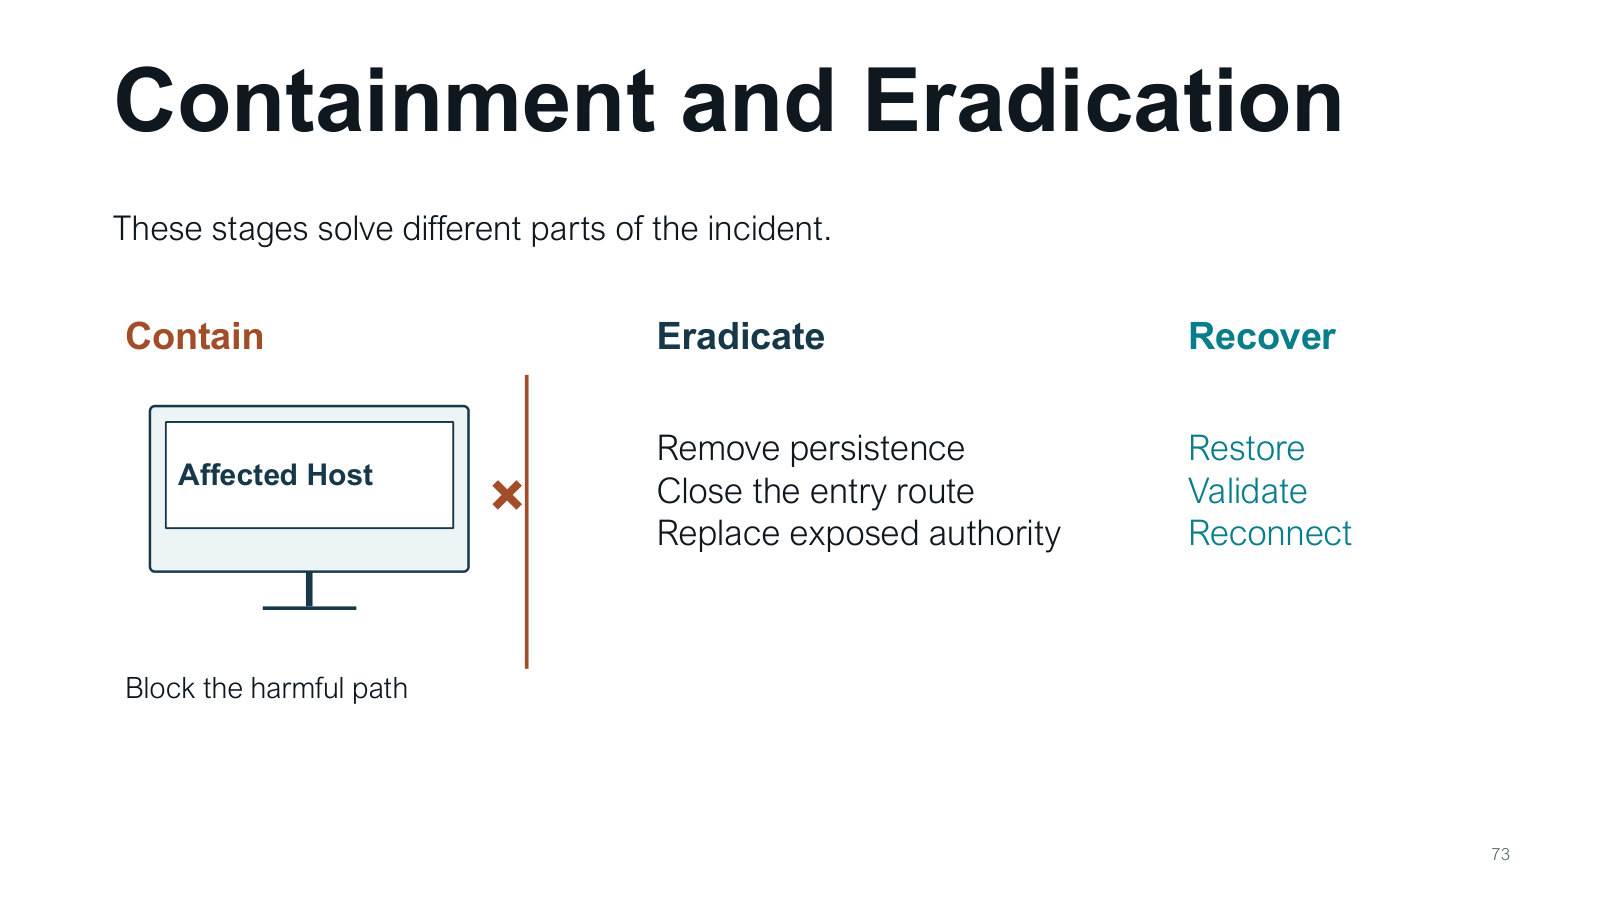
Contain 是切断有害路径,先限制影响继续扩大。Eradicate 是移除持久化、关闭入口、替换暴露权限,处理重新发生的条件。Recover 是恢复状态、验证并重新连接。例:隔离G只是第一步;恶意账号和修改仍在就需要清除;随后才用可信镜像与配置恢复。三者常交错进行,但目标不同,不能把“网络已断开”当成“主机已恢复”。
将同一网关写成三个状态:已隔离、已清除异常持久状态、已校验并有限接入。状态转换各有证据,分别核对阻断、清理和上线。
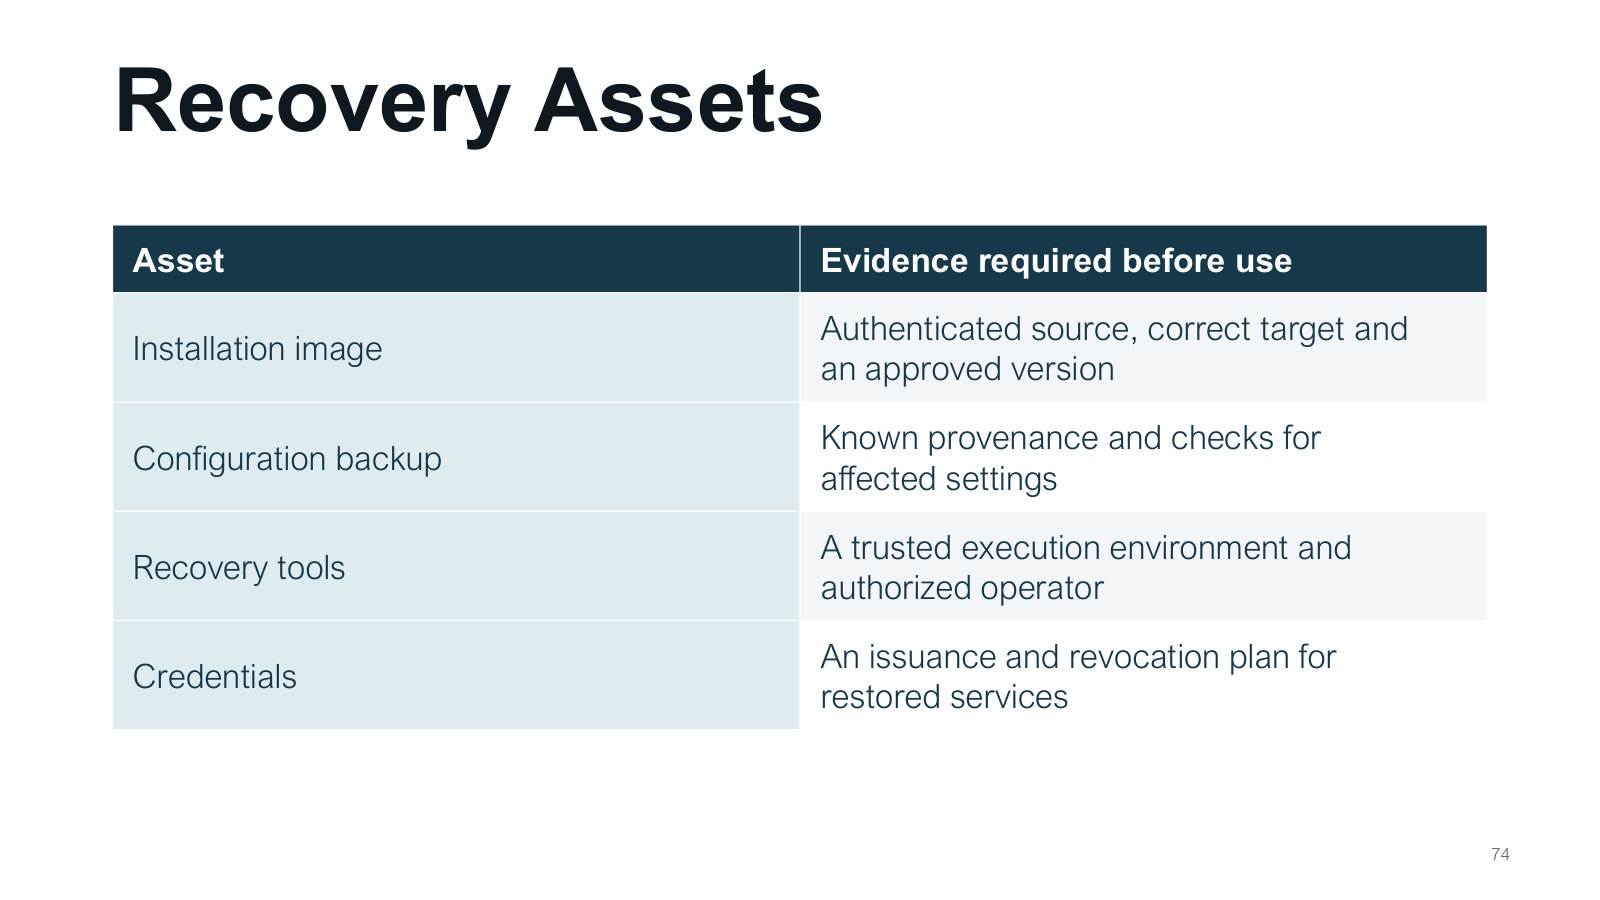
安装镜像要来源已认证、型号正确且版本获准。配置备份要知道来源并检查受影响设置。恢复工具要运行在可信环境,由有权操作者使用。凭据则需要新发放与撤销计划。四类资产分别解决代码、状态、操作环境与身份。假设使用旧备份恢复了服务,还要检查里面是否带着已泄露令牌;否则系统功能恢复的同时,也可能恢复攻击者的访问能力。
验收可写成一条交叉核对:在可信环境里核对镜像摘要、配置来源和授权操作员,然后给恢复服务发放新凭据,验证旧凭据继续无效。
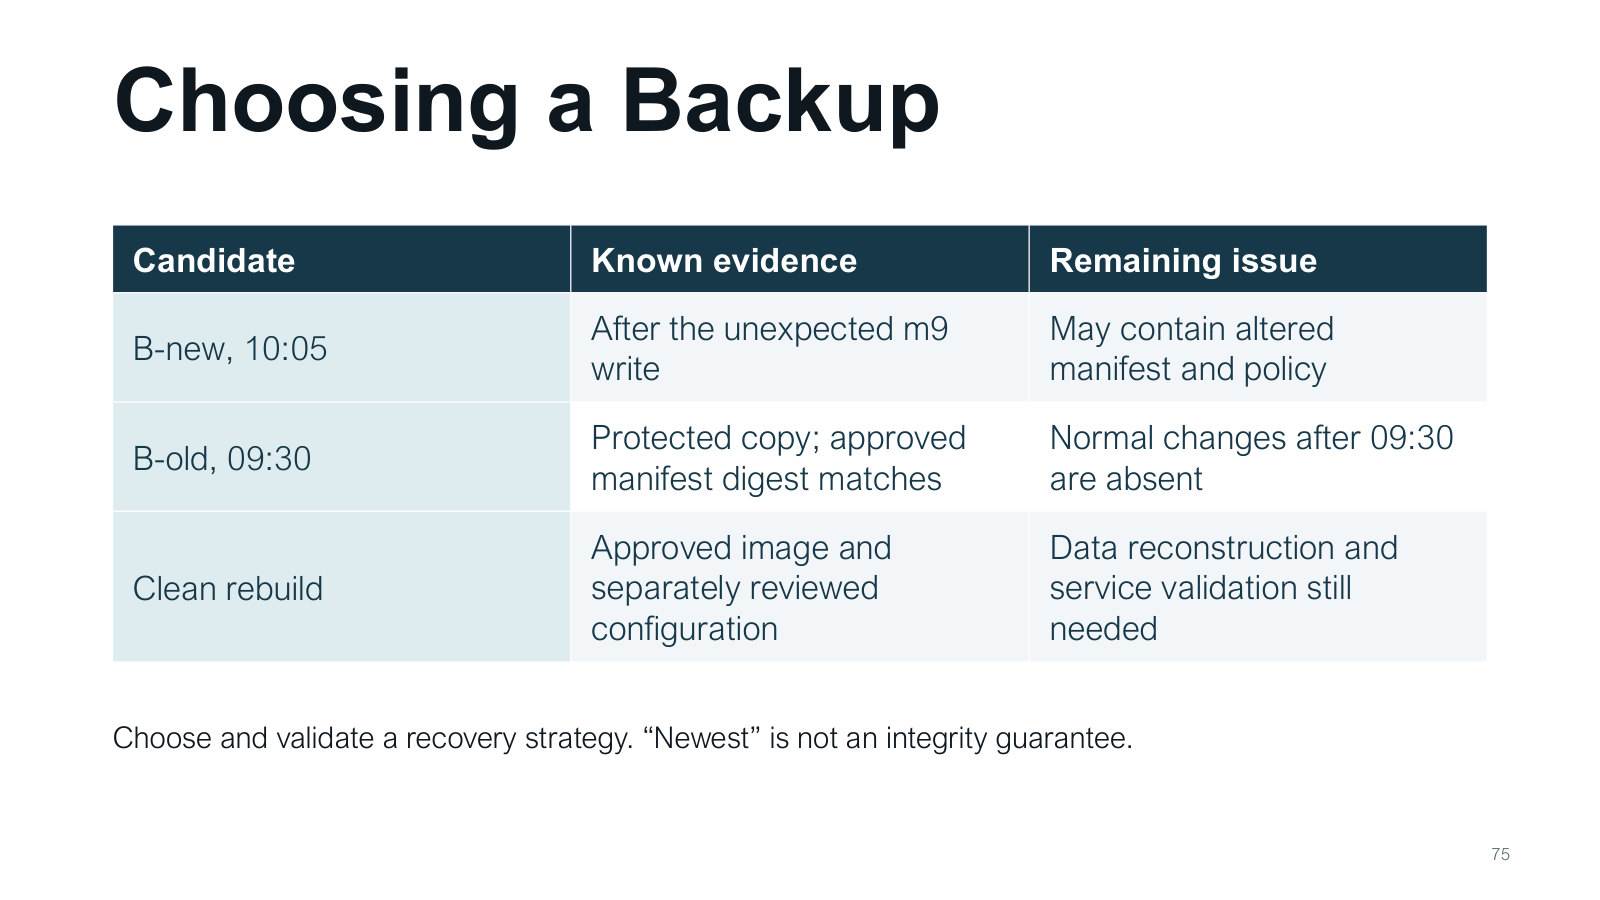
B-new在10:05生成,晚于m9异常写入,可能保存已修改清单或政策。B-old为09:30受保护副本,认可清单摘要匹配,但之后正常变化没有保存。干净重建使用认可镜像与独立审查配置,还需重建业务数据并验收服务。选择依据是可信状态与业务恢复需求,不只是时间最新。比较三项时列出“已知可用证据”和“还需补做检查”,就能解释为什么选择某一恢复起点。
选择 B-old 示例:确认批准的清单摘要与副本一致,再补做 09:30 后的合法变更。选择干净重建时,这些业务数据同样需要独立来源。
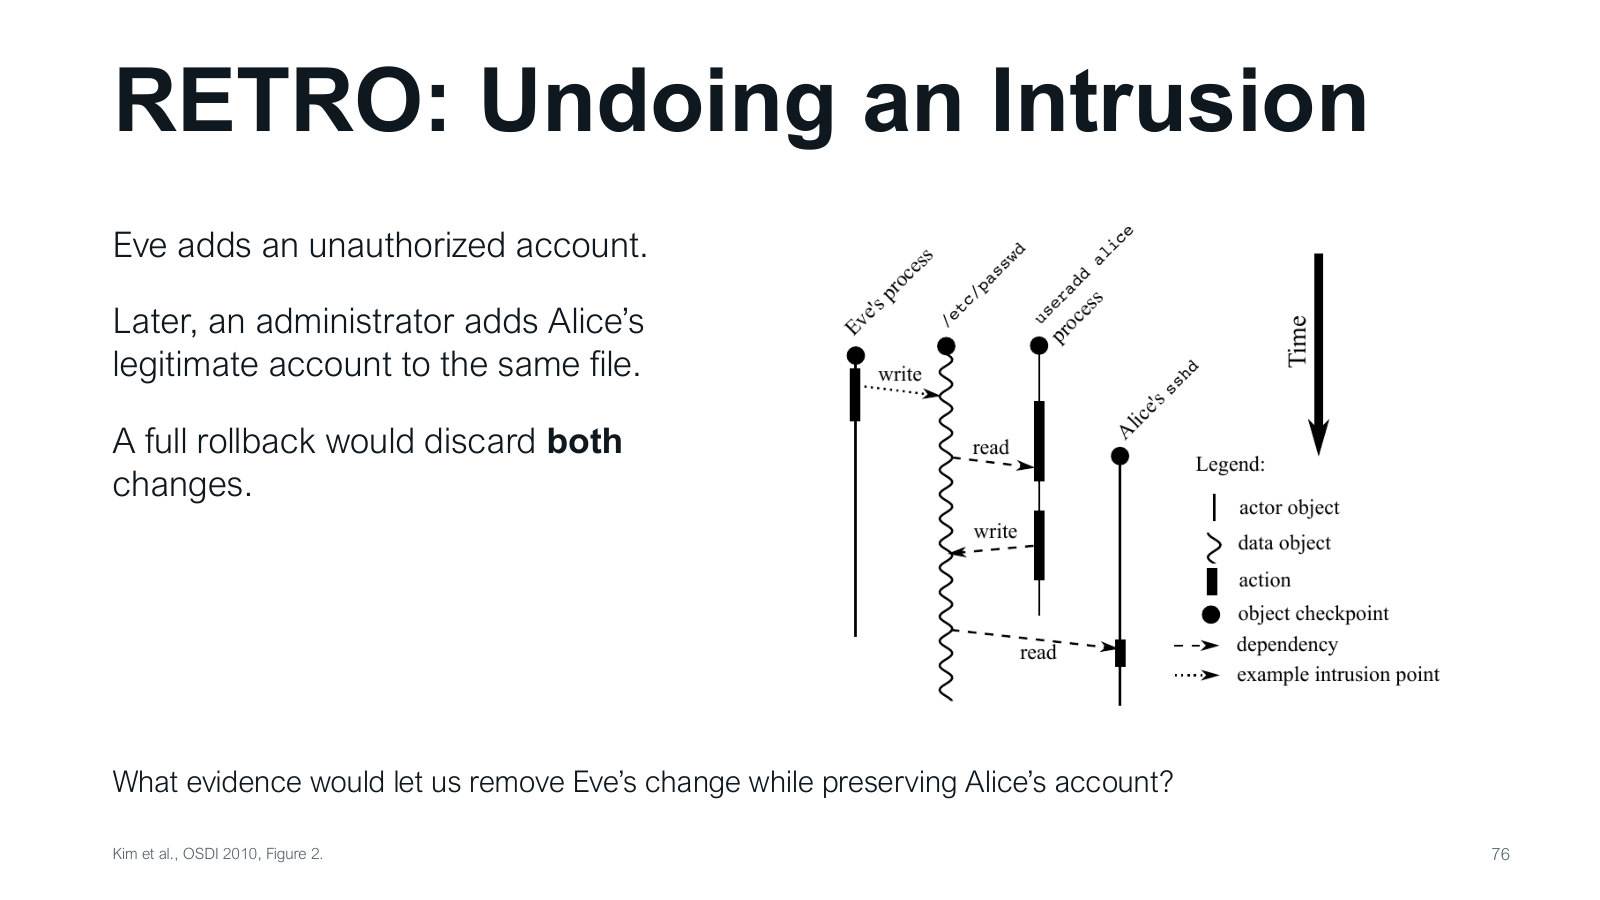
攻击者Eve添加未授权账号,后来管理员在同一文件里加入合法Alice账号。若把整文件回滚到攻击前,两个新增账号都会消失,正常工作也被撤销。想只移除Eve,需要记录各动作、依赖和检查点,区分哪部分变化源于攻击。这个例子说明恢复不是简单回到最早备份;有时要保留安全的后续操作,同时修复受攻击影响的状态。
纸上内容从 {admin} 开始。两次写后为 {admin,Eve,Alice}。目标集合是 {admin,Alice},所以要验证管理员添加 Alice 的动作与异常写入是否存在数据依赖。
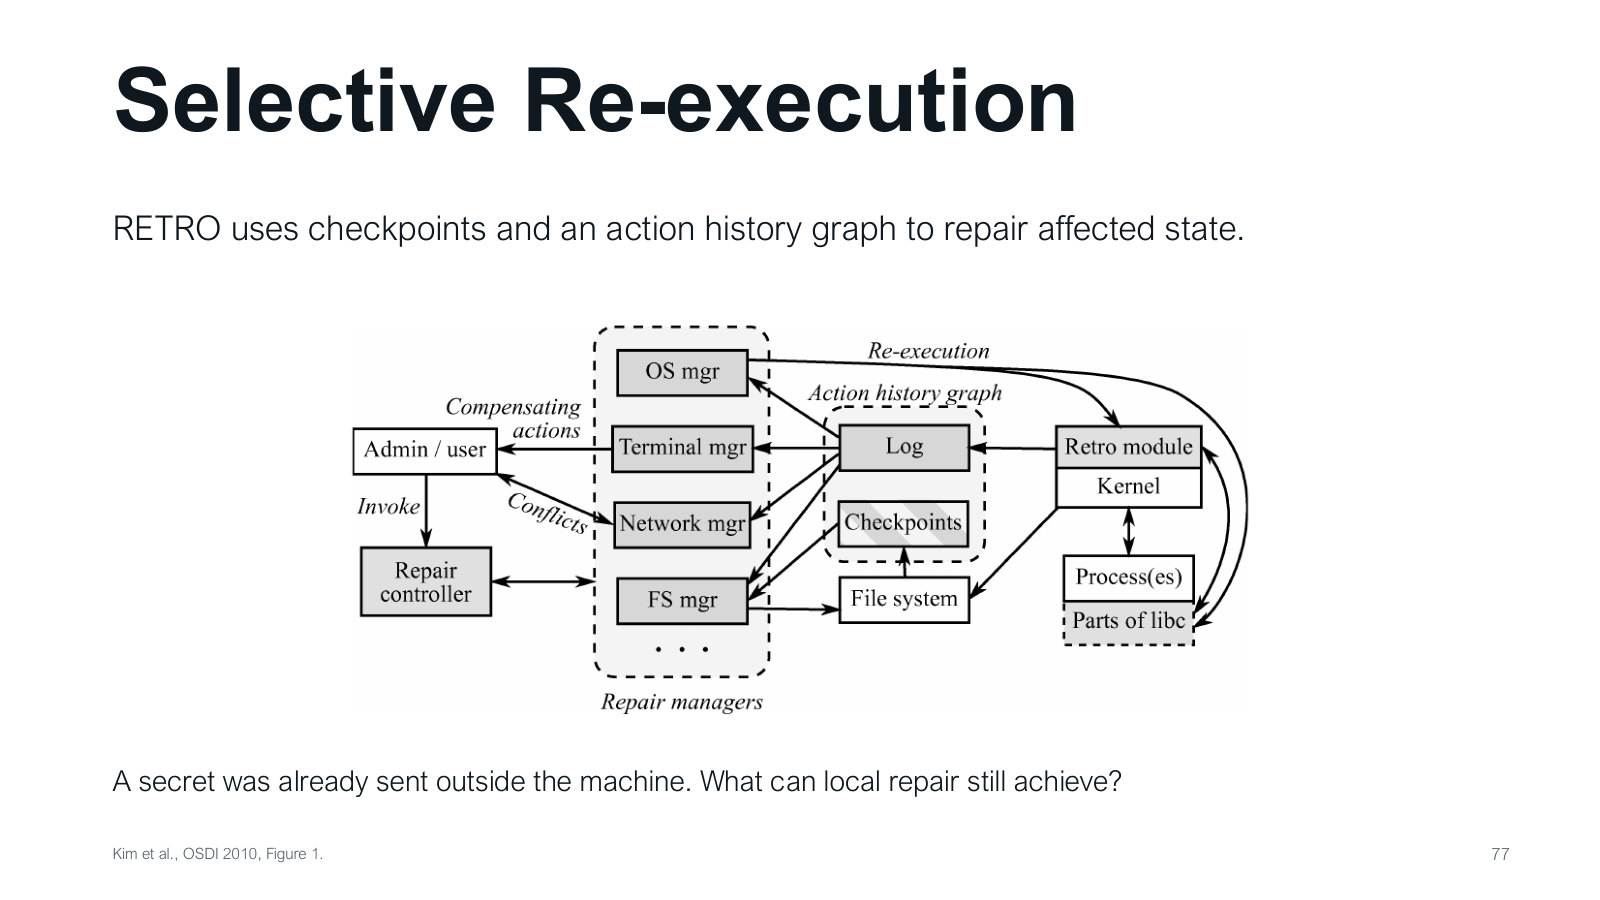
RETRO使用检查点和动作历史图找出受影响状态,再对必要动作进行修复与重执行。图里的依赖说明哪些后续结果需要重新计算,哪些无关操作可以保留。例如移除恶意账号后,重放管理员添加Alice的合法动作。若秘密已经传出机器,本地修复不能收回外部副本;仍能恢复文件和权限、撤销泄露凭据,并阻止进一步损害。恢复能力要按效果类型区分。
若管理员动作只依赖账号列表,可以从干净检查点重新应用该合法动作并重新算后续状态。若它还读取被修改的权限字段,先审查依赖再决定如何重放。
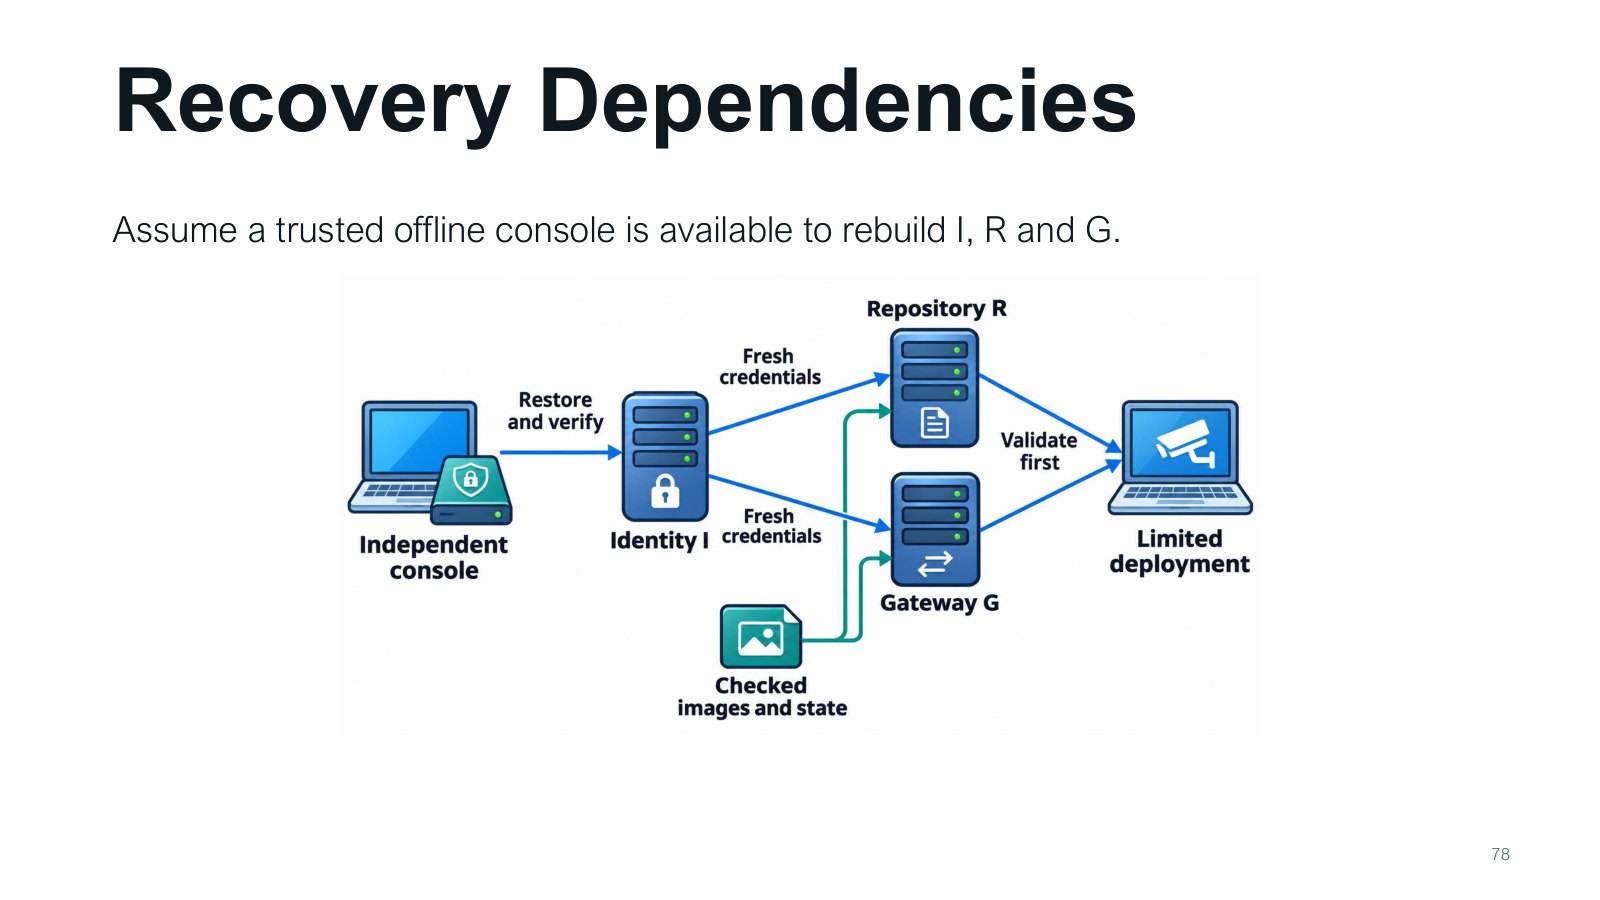
最左独立离线控制台是可信起点,先用它恢复并验证身份服务I。I提供新凭据给仓库R和网关G;R、G同时使用检查过的镜像与状态重建。它们通过验证后,才进入有限部署。箭头表示前置依赖:如果I仍受攻击者控制,新发凭据也不可信;若恢复工具又依赖失守的G,就形成循环。独立起点使这条链能真正开始。
图的拓扑顺序为“独立控制台 → 身份 I → 仓库 R 与网关 G → 受限部署”。检查过的镜像与状态同时流向 R 和 G。I 恢复且两者资产已备齐后,R 与 G 的重建可并行。
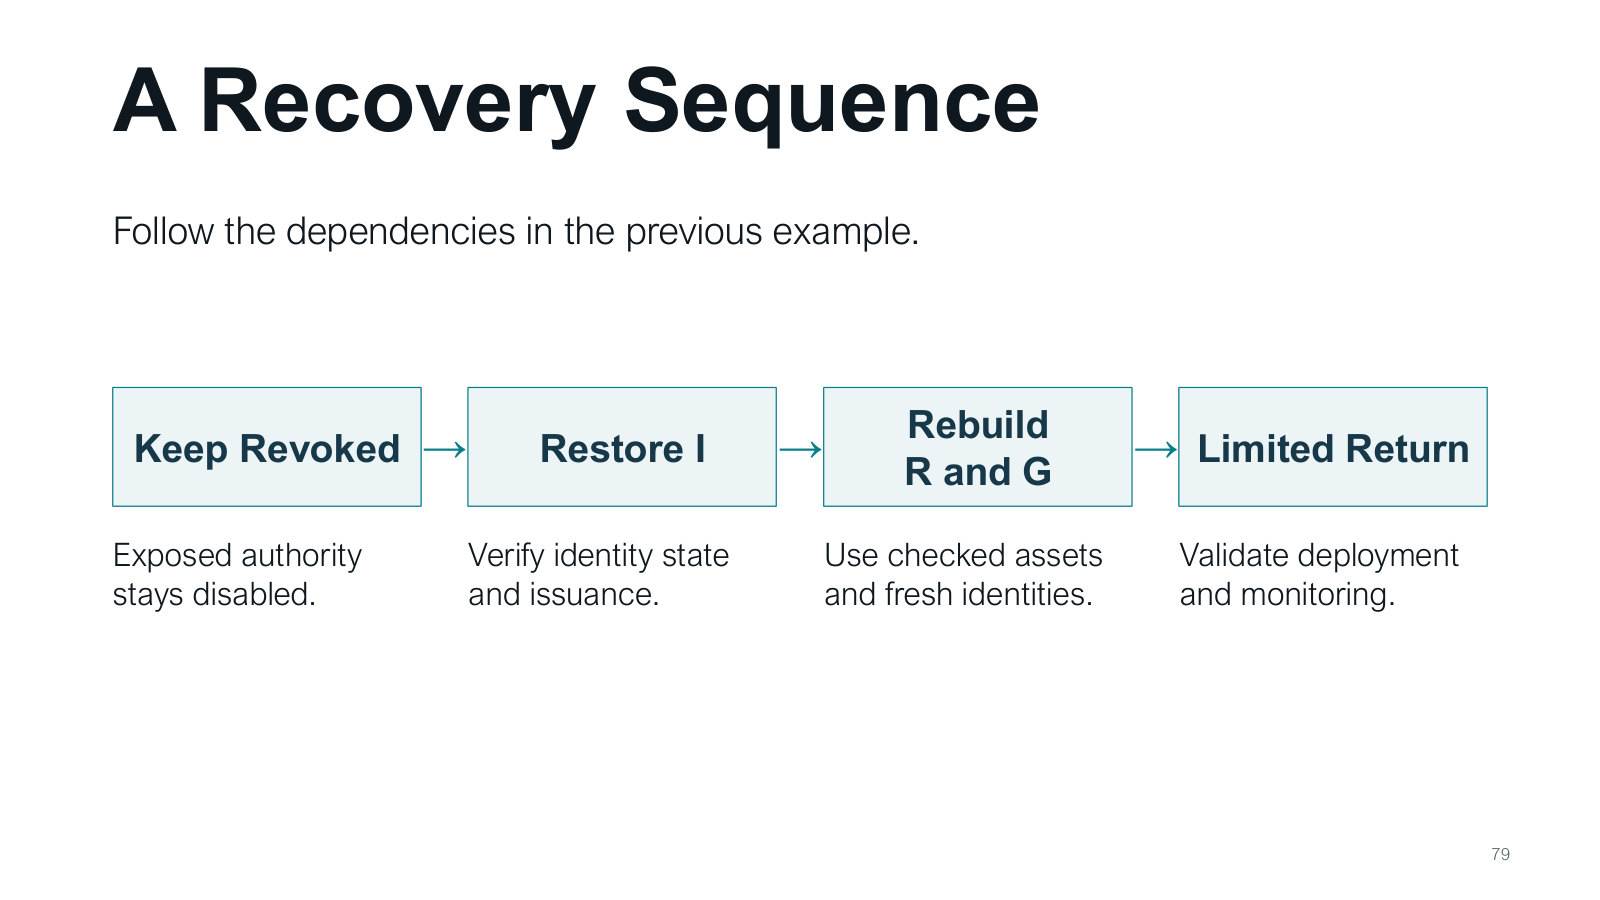
第一步保持暴露授权已撤销,避免修复时继续被使用。第二步恢复I,验证身份状态与签发能力。第三步用检查过的资产和新身份重建R、G。第四步有限上线,验证部署与监控。这里顺序由依赖决定,不是按设备名字排列。有限上线可以先在小范围观察预期事件、正常功能和原攻击测试,再决定扩大范围,降低一次恢复错误同时影响全部设备的机会。
有限上线时,用一条正常任务检查能否部署,同时观察新凭据、设备回执和收集器事件是否可关联。确认后才扩大范围。
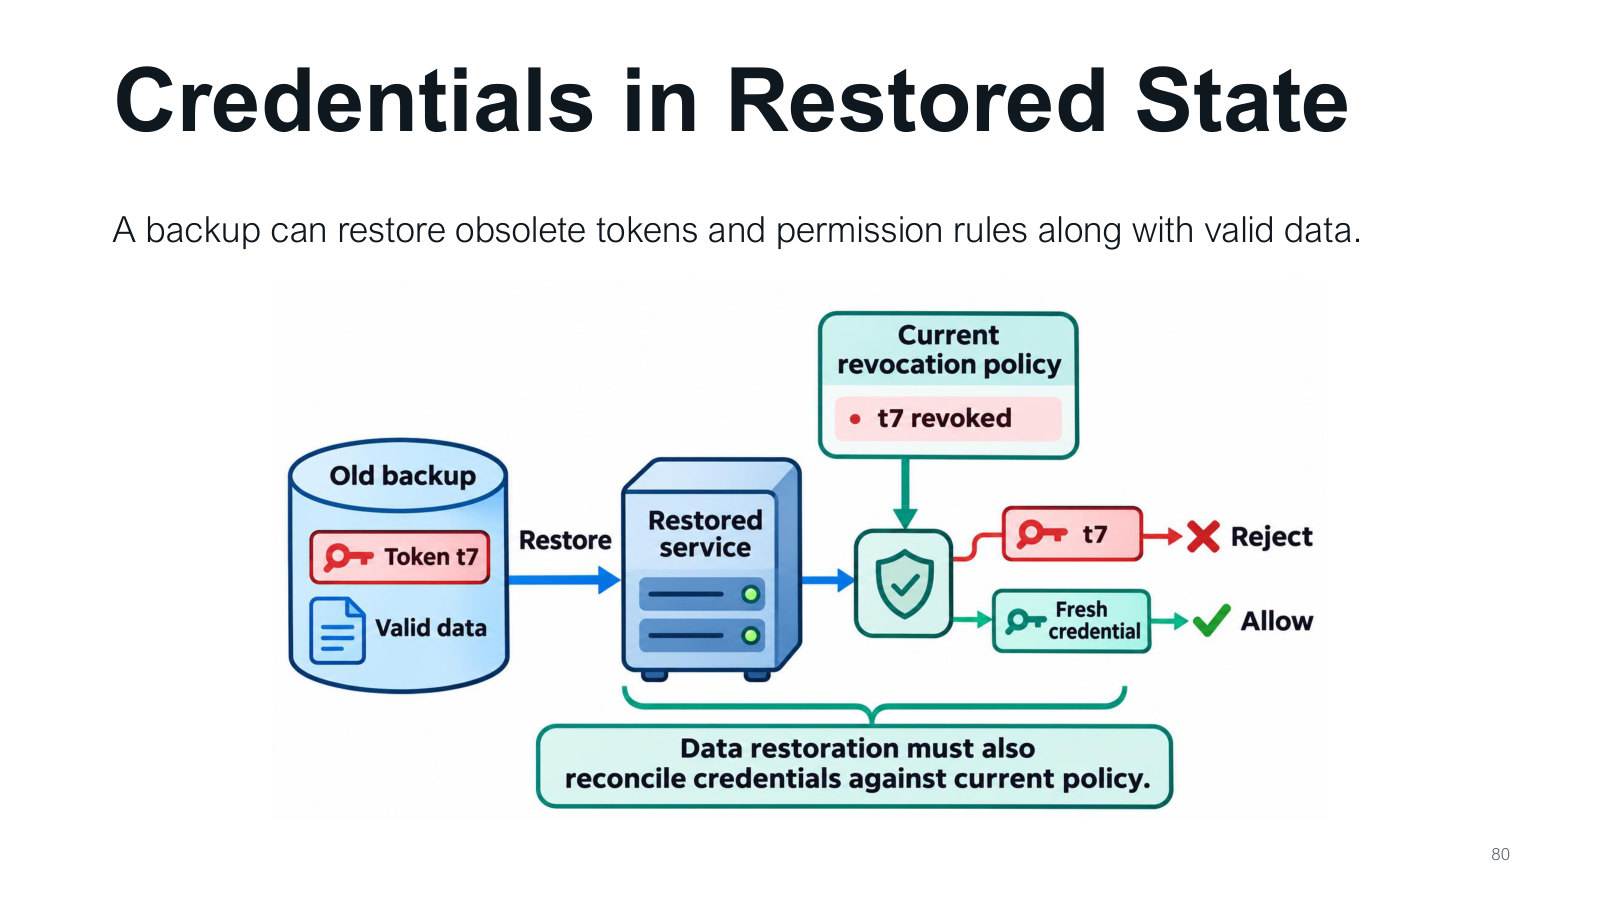
备份里除了业务文件,还可能包含旧令牌、过时账号和宽泛许可规则。恢复这些内容,会把已经撤销的能力重新带回来。因此恢复前后都要比对当前权限政策:哪些凭据继续作废,哪些需重新签发,哪些规则必须保留最新撤销状态。把身份与政策看成独立恢复对象,避免跟随整机快照不加区分地还原。数据看起来完整,不代表权限状态仍适合当前安全要求。
合成恢复比较:快照有 token=t7,撤销清单也有 t7。恢复业务文件后仍核对撤销状态有效,并尝试用新凭据完成授权任务。
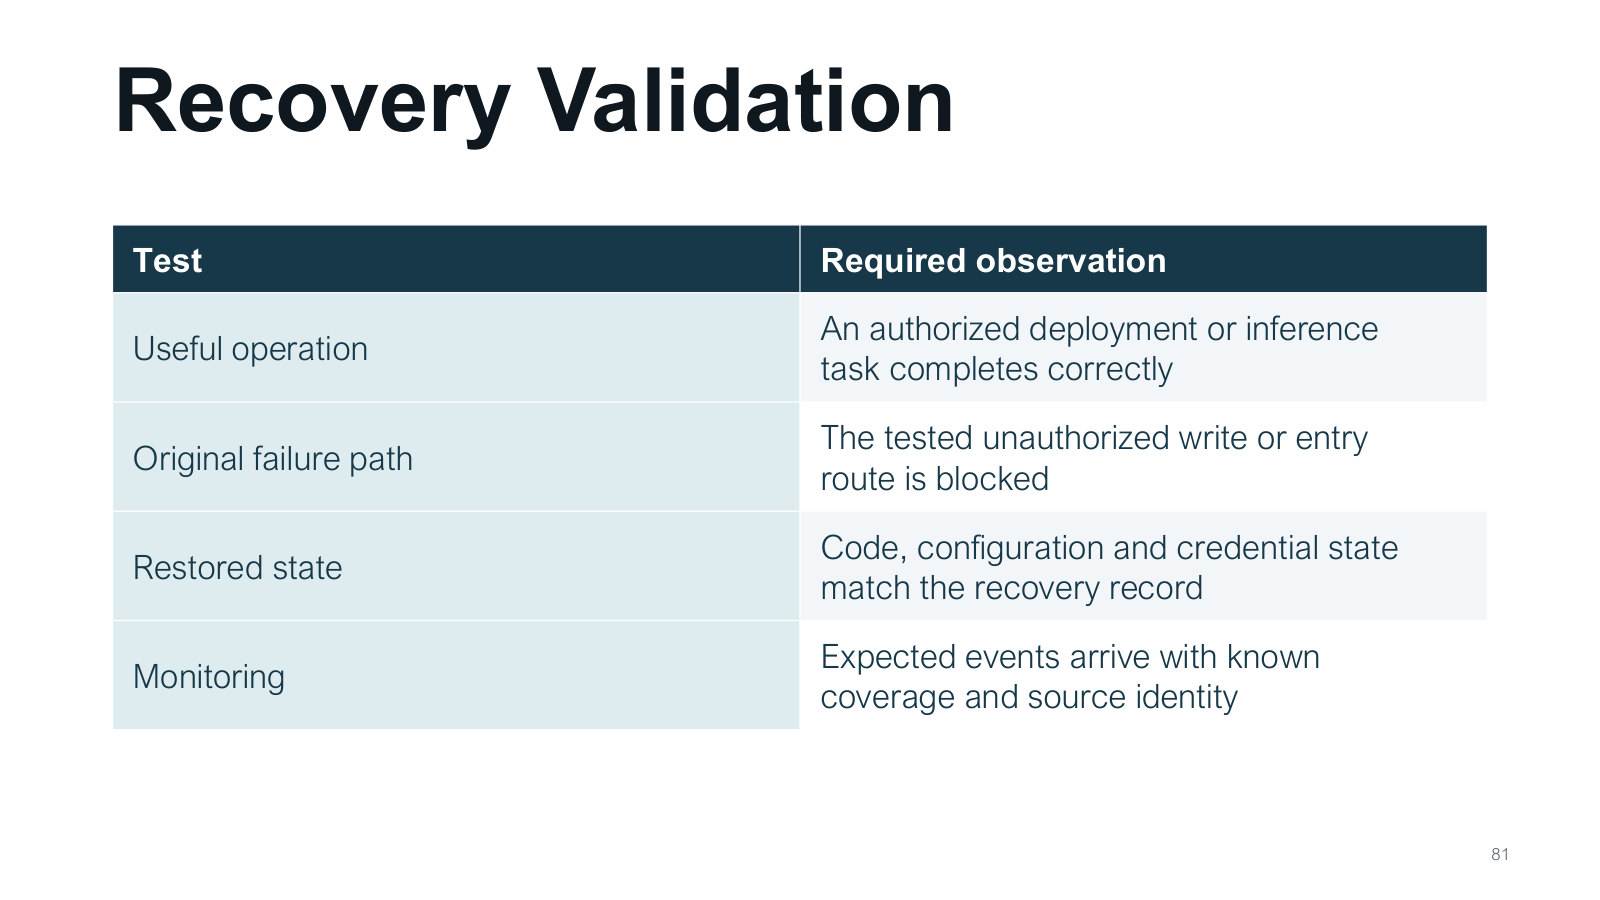
有用功能:授权的部署或推理任务正确完成。原失败路径:被测试的未授权写入或入口已被阻止。恢复状态:代码、配置和凭据与恢复记录一致。监控:预期事件到达,覆盖与延迟可解释。四项分别检查功能、抵抗能力、状态和可观察性。仅能开机只覆盖其中很小部分;同时通过这些验收,才能给重新接回生产网络提供具体依据。
纸上写四项观察结果:正常任务通过;原未授权写被拒;可信摘要和配置吻合;预期事件均到收集器且来源有效。任何一项证据空缺都要在恢复记录里可见。
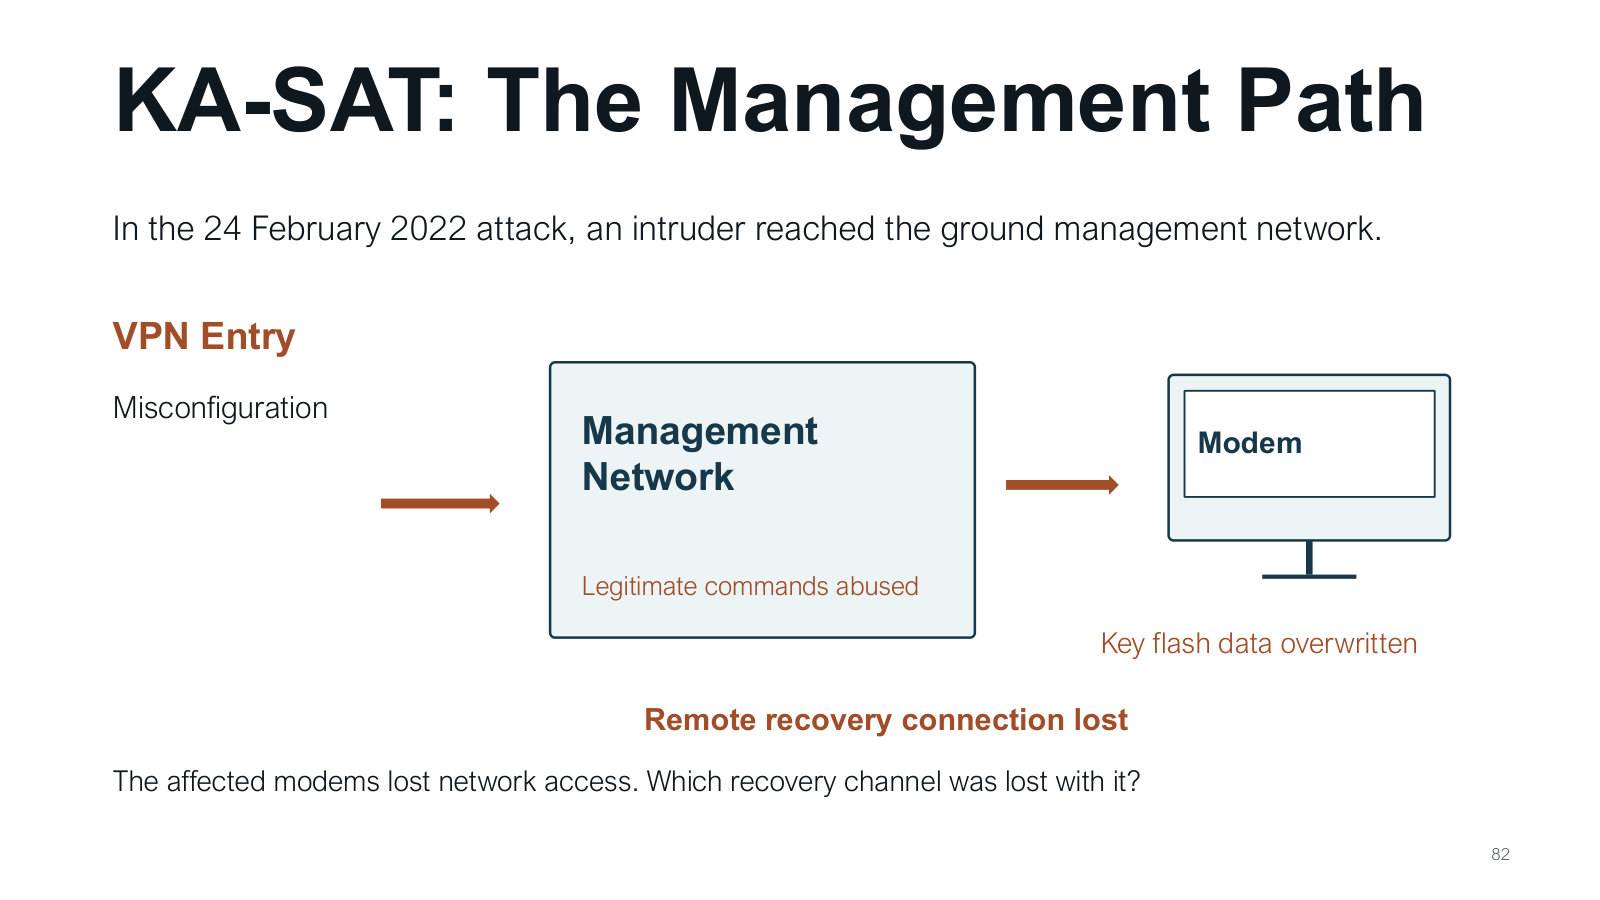
课件案例记录地面管理网络受侵,调制解调器关键状态受损,设备不能继续联网。图中最后两步形成恢复依赖:通常的管理连接依赖设备网络,多个设备失去网络后也就失去常规远程修复能力。
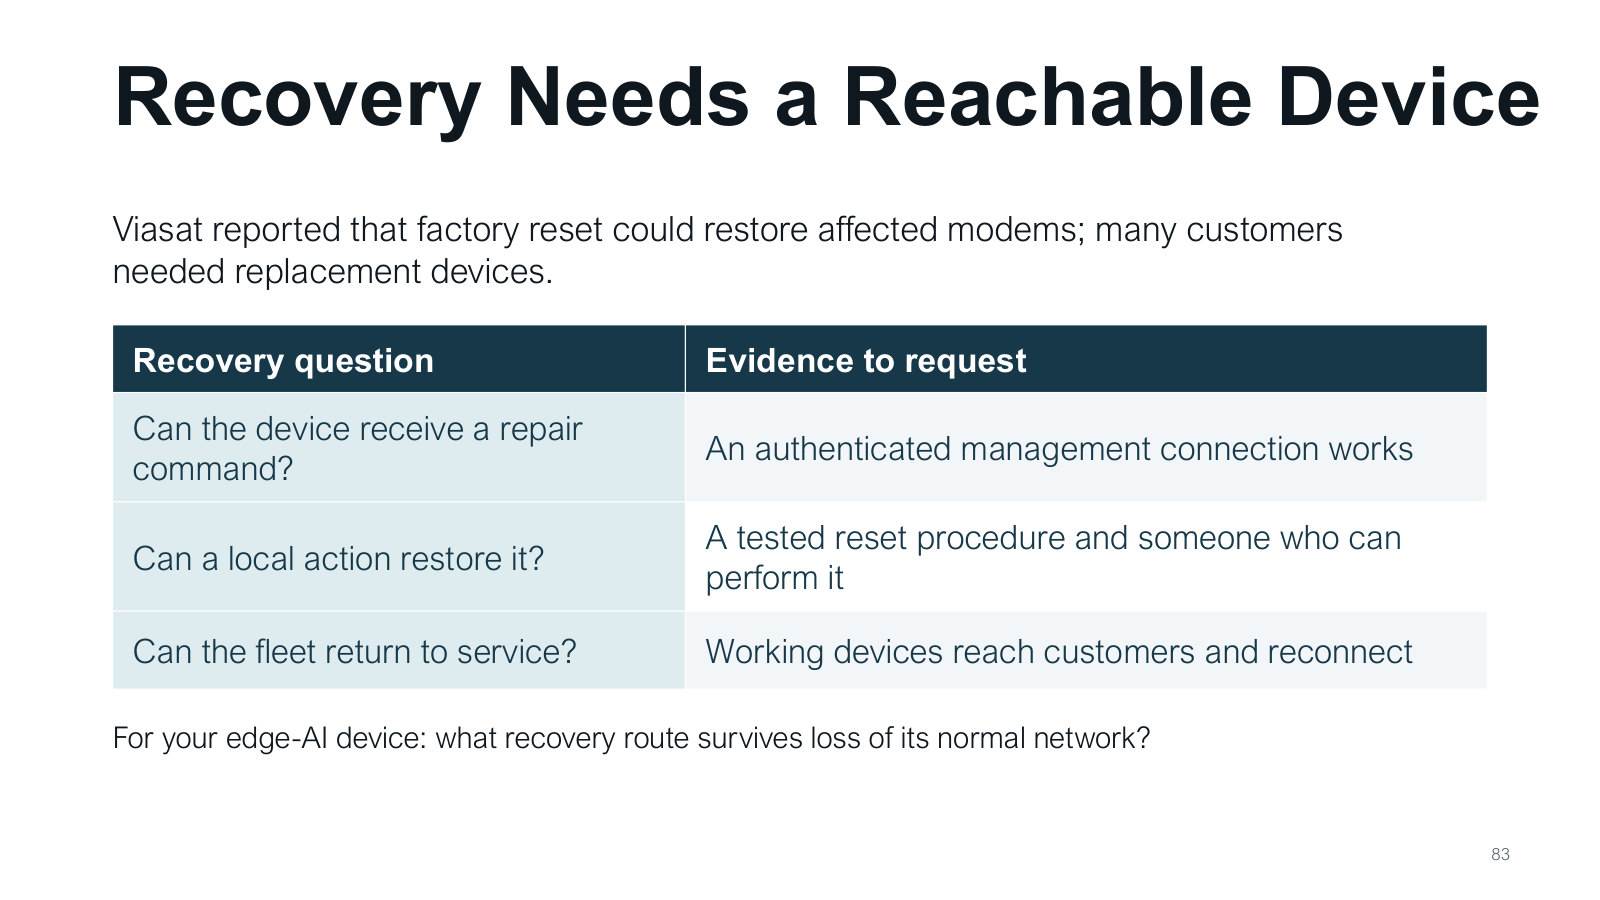
先问设备能否通过经过认证的管理连接接收修复命令。不能时,再问本地重置步骤是否有效、谁能到场执行。最后看整个设备群能否把修好的设备送回用户并重新接网。课件提到恢复出厂设置可修复部分受影响调制解调器,许多用户需要更换设备。对边缘AI设备做设计时,应明确一个独立于主要运行连接的恢复路线,以及现场操作、备件和身份配置的依赖。
可把设备分为“网络可达”“只能现场接触”“需更换”三个恢复状态。第一类查认证管理通道,第二类查本地恢复步骤和人员,第三类查库存、交付与重新认证。
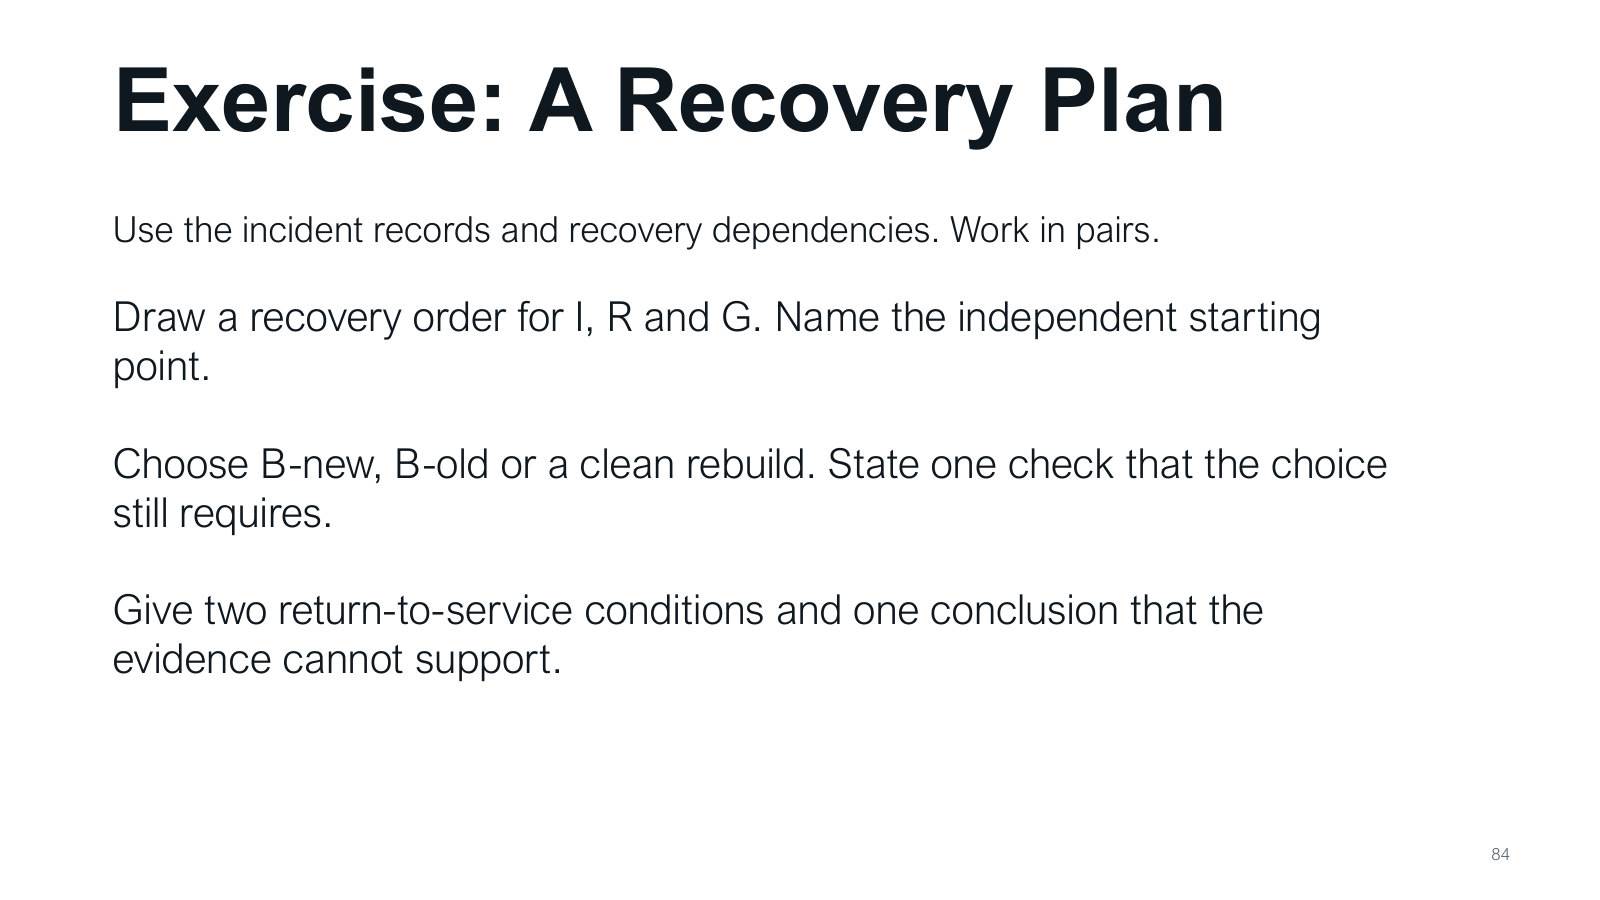
先画I、R、G的依赖,从独立控制台开始;再选B-new、B-old或干净重建,写出选择依据和仍需检查事项;最后给两个上线条件及一项证据尚不支持的结论。例如可选干净重建,核对配置并验证新凭据;上线条件是合法部署成功、原未授权写入被阻止;现有网络记录尚未说明8MB具体内容。每个决定都要落到场景已有对象和记录上。
作答可直接列 起点→I→{R,G}→验证,另写所选恢复资产及其验证证据。用哪条日志证明哪一项未查明,也写到对应节点旁。
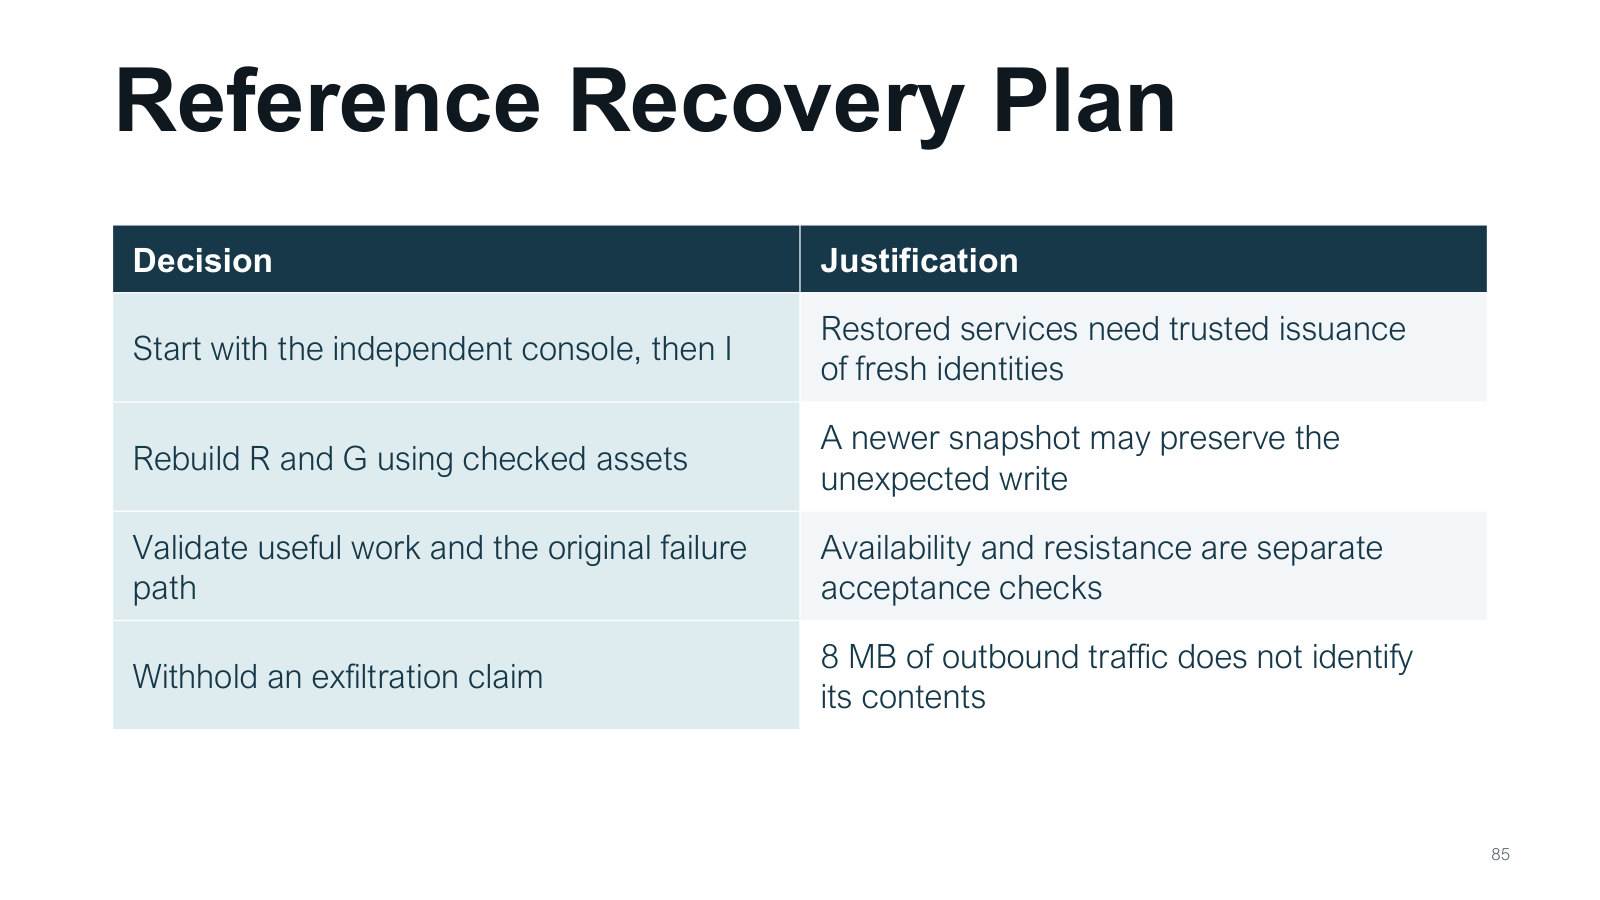
先独立控制台、再I,因为后续服务需要可信的新身份签发。用检查过的资产重建R和G,因为最新快照可能已包含异常修改。上线前既测有用工作,也重测原失败路径,因为可用性与抵抗能力是两项要求。关于8MB外发,现有证据支持发生了通信,具体内容仍需应用、对象访问或解密后的授权记录。这个方案把恢复顺序、资产选择、验收和调查结论各自连回证据。
把“不支持外泄内容结论”写成具体缺口:只有目的地和量,缺实际应用记录、可授权审查的内容证据或对象级读历史。
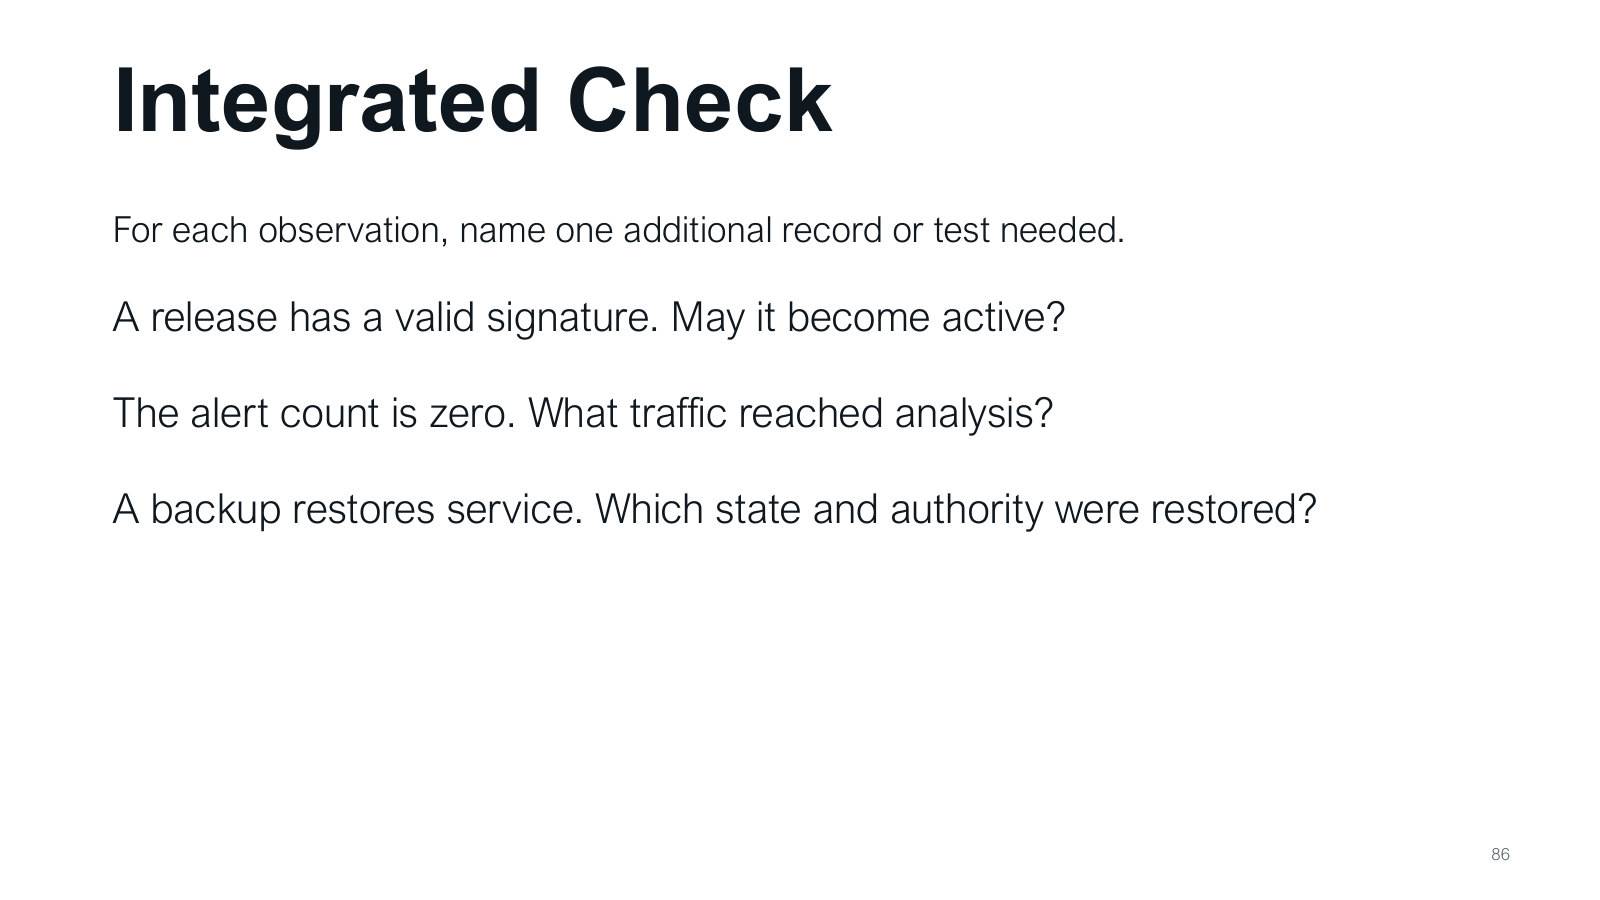
“签名有效,可以激活吗?”继续查型号、版本和安装政策,再看试运行。“告警为零,安全了吗?”继续查流量是否进入分析、是否丢弃和解析失败。“备份恢复服务,可以上线吗?”继续查恢复了哪些代码、状态和权限,并验证原故障路径。三题共同训练从一个好消息往下追踪条件,而不是用单个指标概括整个系统。
三题都可以补一条证据。版本记录支持是否可以激活,收集器统计支持告警覆盖范围,恢复验收记录支持代码、数据和权限是否在预期状态。
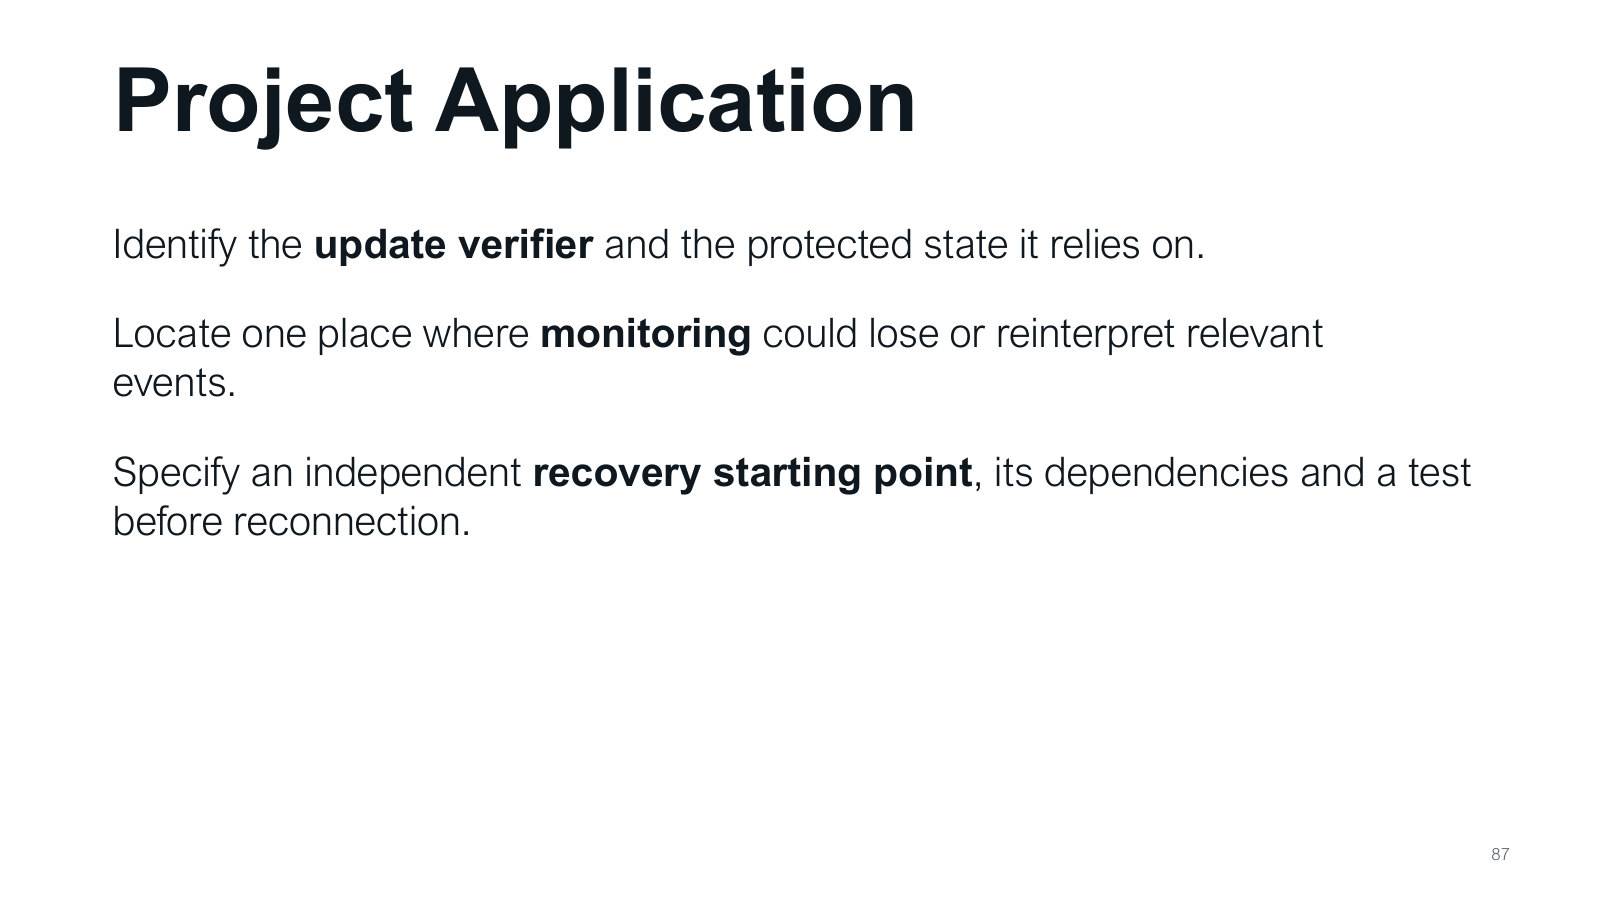
在项目架构中标出更新验证器及其依赖的密钥、版本状态;找一处监控可能漏事件或解释不一致的位置;指定独立恢复起点、依赖顺序与重连前测试。例:机器人项目可标固件签名验证、传感日志队列、离线维护控制台,再写“安全动作测试与正常抓取均通过才上线”。提交时用一个具体故障走完这条链,能比只罗列安全技术更清楚地说明设计。
用一次断电举例:从未写完的 B 重启,核对 A 仍合格,检查日志连贯性,验证设备可执行正常任务。这样验证同时跨更新、监控与恢复。
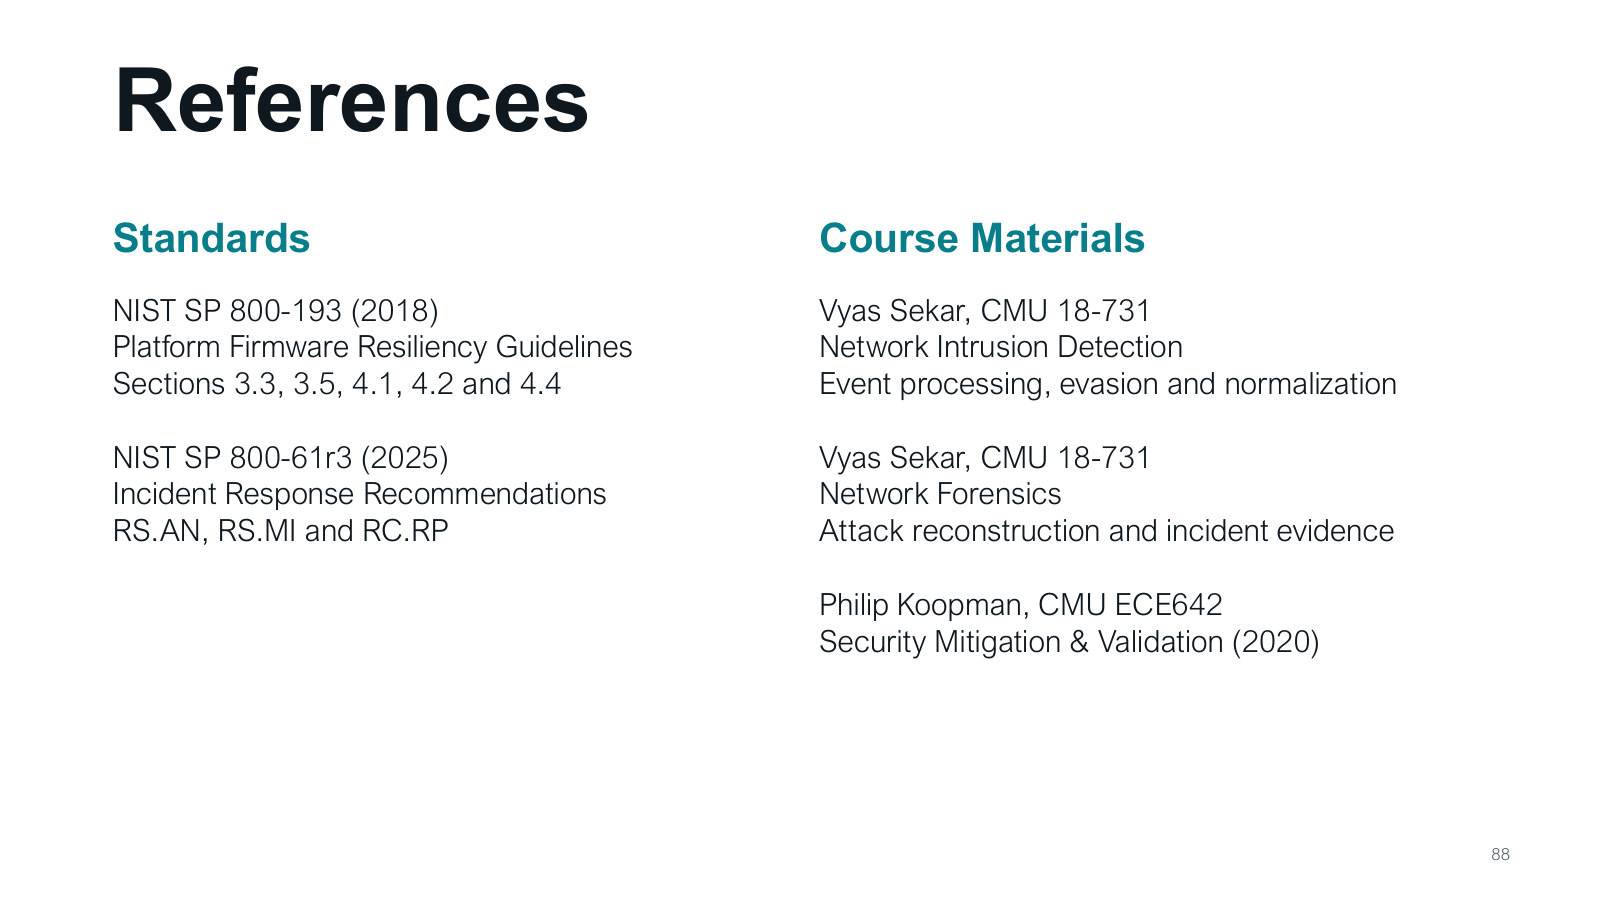
第 7–27 页的信任根、更新与回退对应课件所列 NIST SP 800-193 章节。第 59–85 页的分析与恢复对应 NIST SP 800-61r3 的 RS.AN、RS.MI 与 RC.RP。流量重组、证据关联分别见课件列出的网络检测和取证课程。
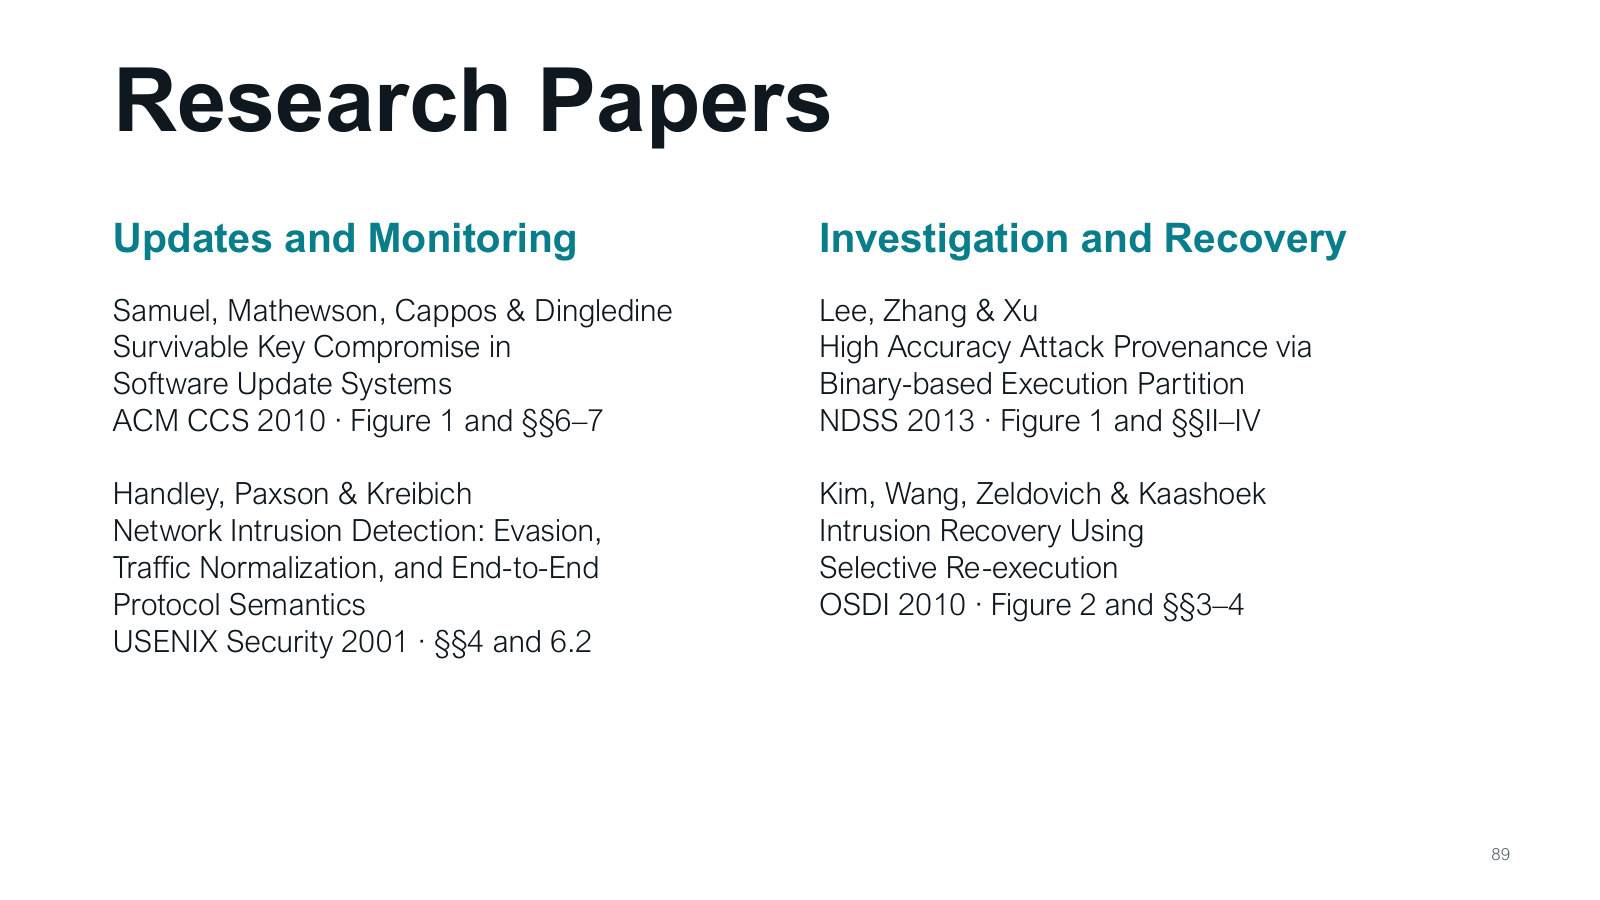
TUF 对应第 28–30 页的密钥分工与新鲜度,规范化研究对应第 34–44 页的观察与重组,BEEP 对应第 66–67 页的执行单元,RETRO 对应第 76–77 页的选择性恢复。
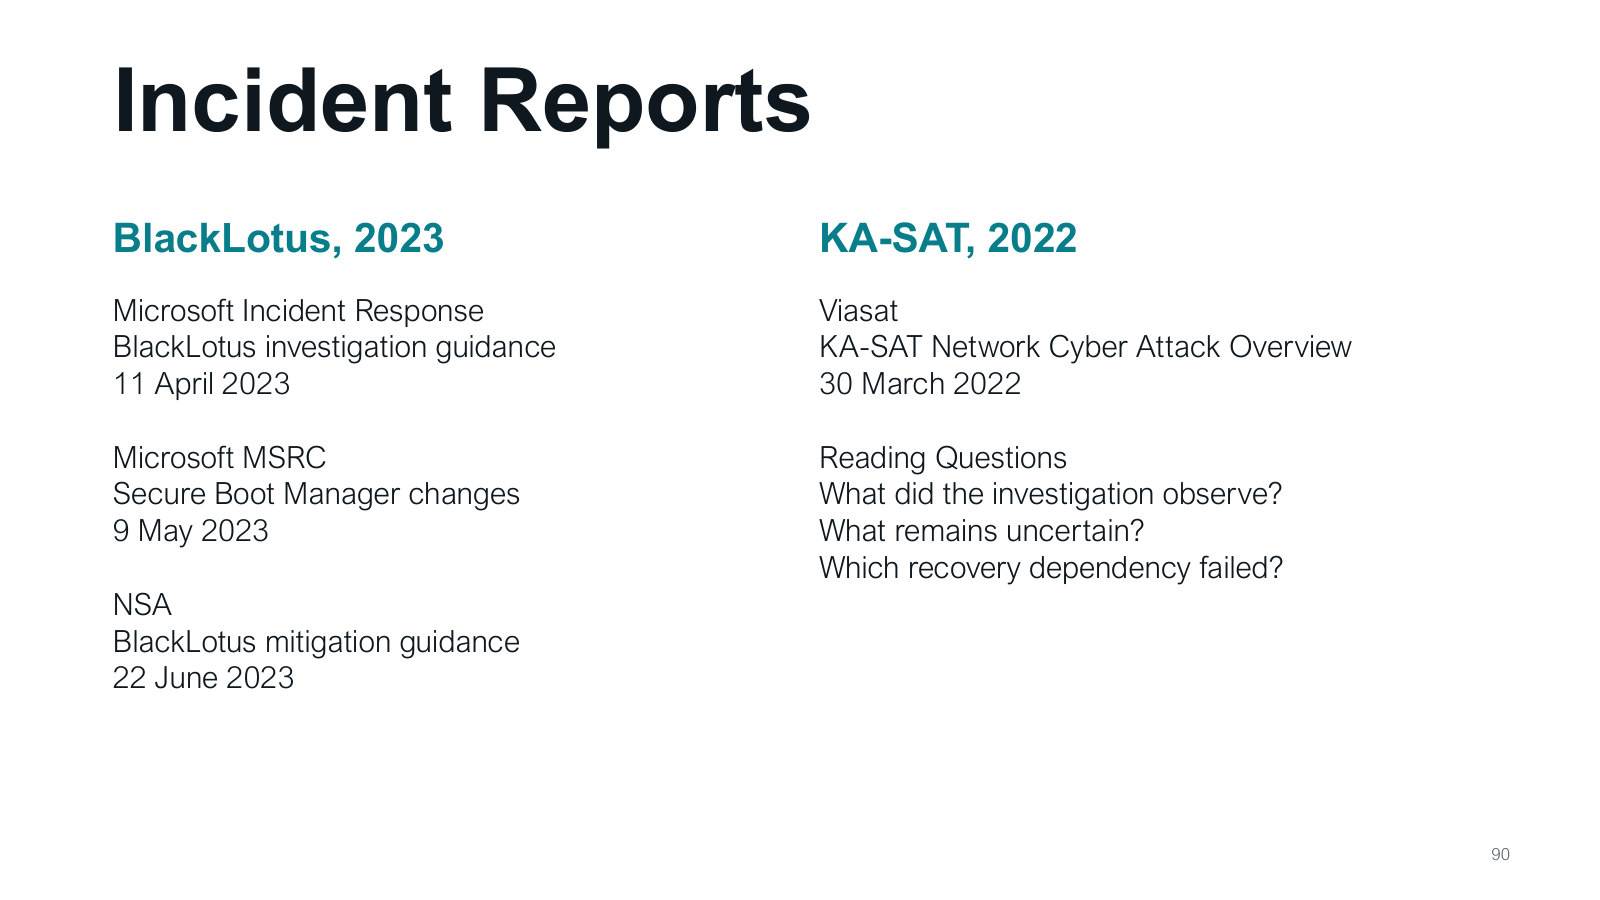
BlackLotus帮助检查“旧的合法组件是否仍被信任,撤销会否让恢复工具失效”;KA-SAT帮助检查“管理权限会造成什么影响,主要通道失效后怎样接触设备”。读报告时分别整理观察到的动作、可确认效果、恢复依赖和仍需证据的问题。案例的价值是把机制放进真实运行条件:一个强调信任政策与兼容性,另一个强调管理通道与设备可达性。
并排读两个案例的恢复依赖。一个要已通过新启动信任政策的恢复介质,另一个要在常规连接丢失时可达设备。把每项已观察的效果连到所需恢复资产。